
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 tevora-threat/rt_redirectors
Rôle Ansible pour configurer des redirrecteurs pour le C2 de red team.
 benjaminhays/cve-2022-36804-poc-exploit
Exploit PoC relativement fiable pour CVE-2022-36804 (Injection de commande critique dans BitBucket)
 k8gege/cve-2021-40444
Kit d'exploitation pour l'exécution de code à distance CVE-2021-40444 MSHTML, comprenant la génération de charges utiles DLL, la création de…
 gryfman/dlpwn
Outil Red Team pour l'exfiltration furtive de fichiers via transmission audio Bluetooth, encodant des données binaires dans des signaux FLAC pour…
 whispergate/lldp
Profil C2 pour Mythic tunnellisant le trafic d'agent pair-à-pair chiffré via les TLV spécifiques à l'organisation LLDP IEEE 802.1AB pour un…
 haxrob/bpfdoor-controller-source
Code source d'un contrôleur de backdoor BPFDoor supportant des canaux de communication cachés TCP, UDP, ICMP et HTTPS avec activation par paquet…
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
Scanneur multi-cible RCE non authentifié pour CVE-2025-34085 affectant le plugin WordPress Simple File List. Télécharge, renomme et déclenche des…
 octoberfest7/aggressor_snippets
Une collection de petits extraits Aggressor aléatoires qui ne méritent pas leur propre dépôt
 90n45-d3v/bluebunny
Serveur C2 basé sur BLE pour Hak5 Bash Bunny permettant l'injection de commandes sans fil, la livraison de payloads et le contrôle à distance via…
 shellkraft/ledger
Un script d'agression qui suit les modifications opérationnelles effectuées lors d'un engagement d'équipe rouge. Vous fournit une piste d'audit…
 s1xhcl/f5_rce_poc
CVE-2021-22986 F5 RCE — PoC de détection en masse de vulnérabilités
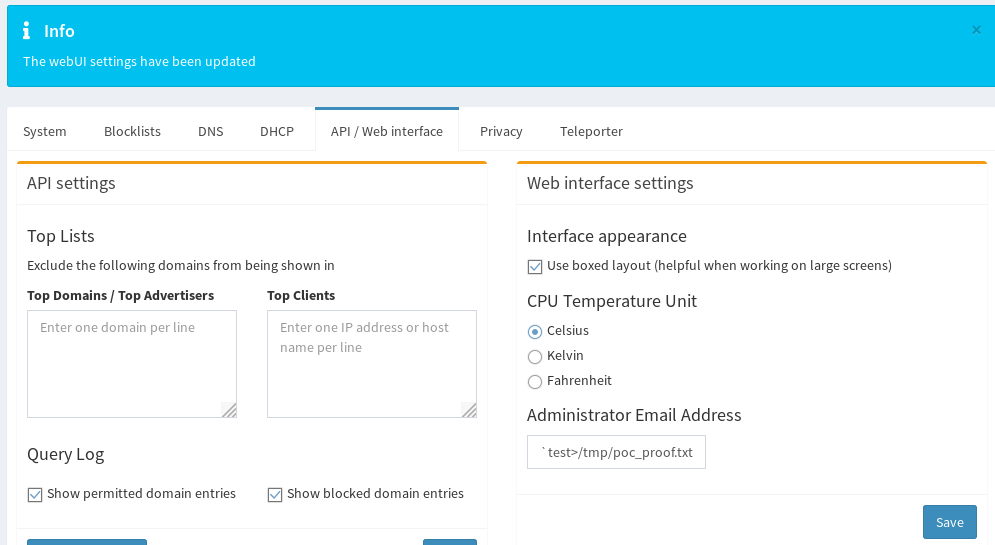 pr0tean/cve-2019-13051
Preuve de concept d'exploitation pour l'injection de commandes dans Pi-Hole AdminLTE (CVE-2019-13051) permettant un accès root à distance via…
 ap0dexme0/cve-2023-34960
Exécuter avec injection de commandes massive (Chamilo)
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit pour CVE-2024-0012 et CVE-2024-9474 ciblant le contournement d'authentification et l'injection de commandes authentifiées dans l'interface…
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / Code par:Tas9er
 jbaines-r7/overkill
QNAP N-Day (Probablement pas CVE-2020-2509)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: Injection de commande en mode Appliance dans F5 BIG-IP








