
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 pa2sw0rd/exploit-cve-2025-55182-poc
Cette POC démontre la CVE-2025-55182 à l'aide du code vulnérable réel `[email protected]`.
 rickidevs/cve-2026-35570
# Analyse détaillée et preuve de concept pour CVE-2026-35570, un contournement de sandbox dans openclaude v0.1.7 permettant un chemin de traversée…
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / Code par : Jun_sheng
 edgarloyola/cve-2021-40904
Preuve de concept pour l'exécution de code à distance dans CheckMK Raw Edition 1.5.0–1.5.0p25 via une application intégrée Dokuwiki mal configurée…
 quandqn/cve-2018-14667
Exploit de preuve de concept pour CVE-2018-14667, démontrant une désérialisation Java combinée avec une injection EL pour parvenir à une exécution de…
 randomrobbiebf/cve-2024-7135
Tainacan <= 0.21.7 - Absence d'autorisation permettant à un utilisateur authentifié (Subscriber+) de lire arbitrairement des fichiers
 mbadanoiu/cve-2021-46364
CVE-2021-46364 : Désérialisation YAML dans Magnolia CMS
 randomrobbiebf/cve-2025-22777
GiveWP – Plugin de don et plateforme de collecte de fonds <= 3.19.3 - Injection d'objet PHP non authentifié
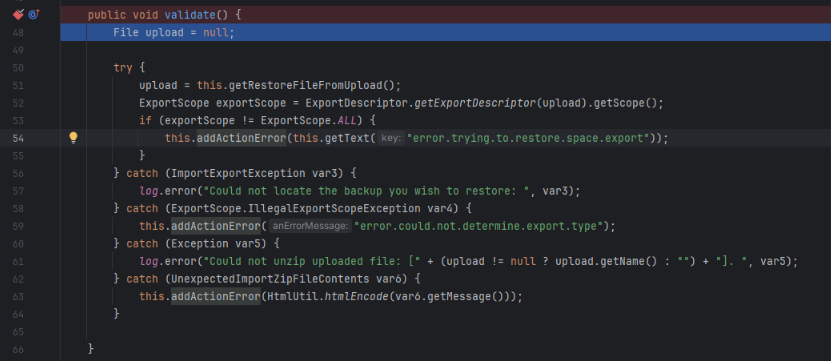 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
Analyse de l'exploit CVE-2023-22518 pour Atlassian Confluence Server couvrant la configuration, le diffing de JAR, la cause racine et la restauration…
 halcy0nic/cve-2022-44318
Preuve de concept pour CVE-2022-44318
 uniontech-software/libtheora-cve-2024-56431-poc
Preuve de concept pour l'exploitation de CVE-2024-56431 dans libtheora, démontrant une vulnérabilité de corruption mémoire via du fuzzing avec…
 mbanyamer/cve-2026-26030-microsoft-semantic-kernel-1.39.4-rce
Preuve de concept pour CVE-2026-26030, démontrant l'exécution de code à distance via des expressions de filtre non sécurisées dans…
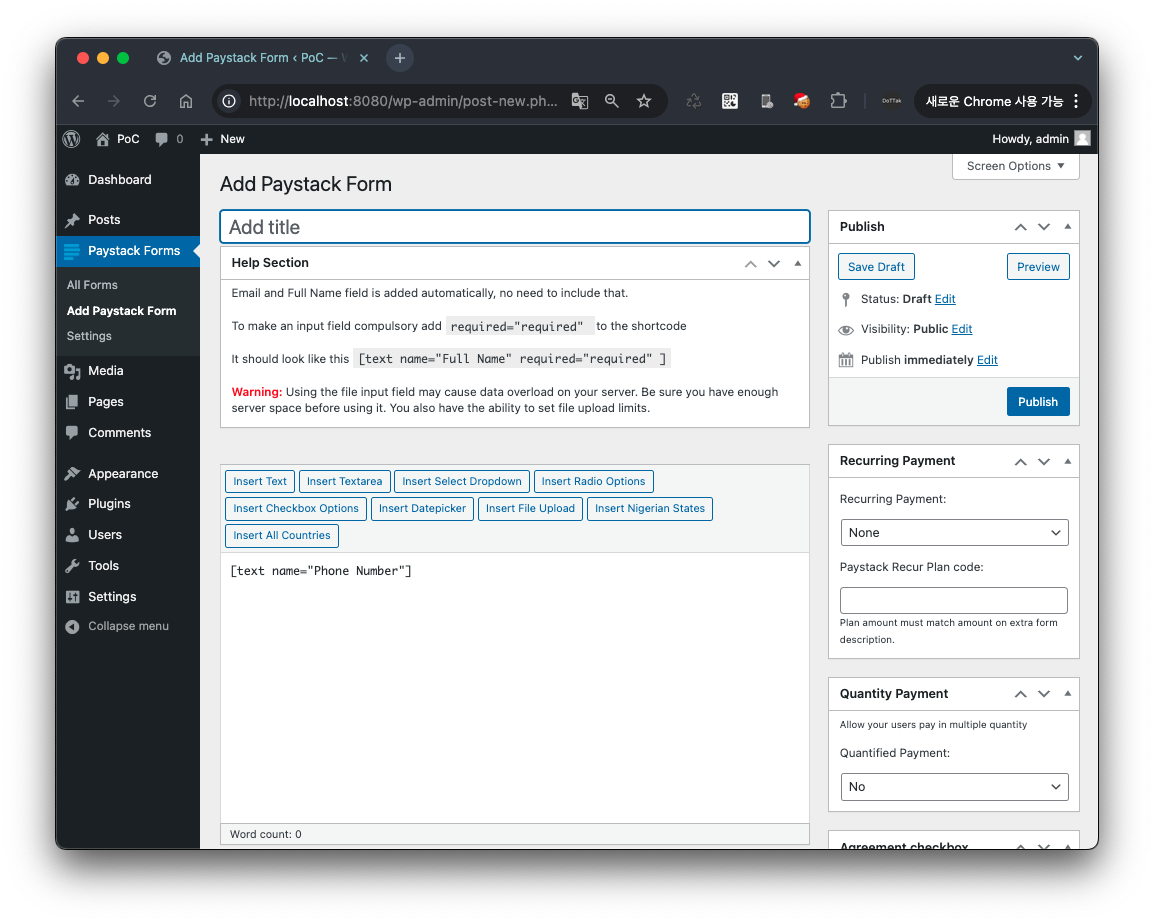 dottak/cve-2025-22652
Preuve de concept de la CVE-2025-22652
 g4nkd/cve-2023-30253-poc
Je n'ai pas trouvé de PoC pour CVE-2023-30253, donc j'ai développé un PoC efficace.
 andhrimnirr/mintinstall-object-injection
CVE-2019-17080
 d3sca/cve-2024-52302
Exploit PoC pour CVE-2024-52302 : téléchargement de fichier sans restriction dans l'application Spring Boot common-user-management conduisant à une…
 pastea/cve-2018-12533
Exploit de preuve de concept basé sur Java pour CVE-2018-12533 (RF-14310) ciblant la vulnérabilité de désérialisation RichFaces, avec référence…
 randomrobbiebf/cve-2024-49699
ARPrice <= 4.0.3 - Injection d'objets PHP authentifiée (Abonné+)








