
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 sassoftware/jackson
Ce dépôt fournit une correction de sécurité complète des vulnérabilités de déni de service et d'allocation de ressources sans limites ou limitation…
 kang8/cve-2021-43503
Exploit de preuve de concept pour CVE-2021-43503, une vulnérabilité RCE de désérialisation dans Laravel. Inclut la génération de chaînes POP PHP et…
 timtimxs/cve-2026-51947-advisory
Le correctif de Pivotal CRM pour une vulnérabilité initiale de désérialisation était incomplet. Le correctif est passé de BinaryFormatter à JSON.NET…
 shadowsock5/shardingsphere_cve-2020-1947
Exploit pour CVE-2020-1947 ciblant Apache ShardingSphere, permettant l'exécution de code à distance via une désérialisation de configuration YAML…
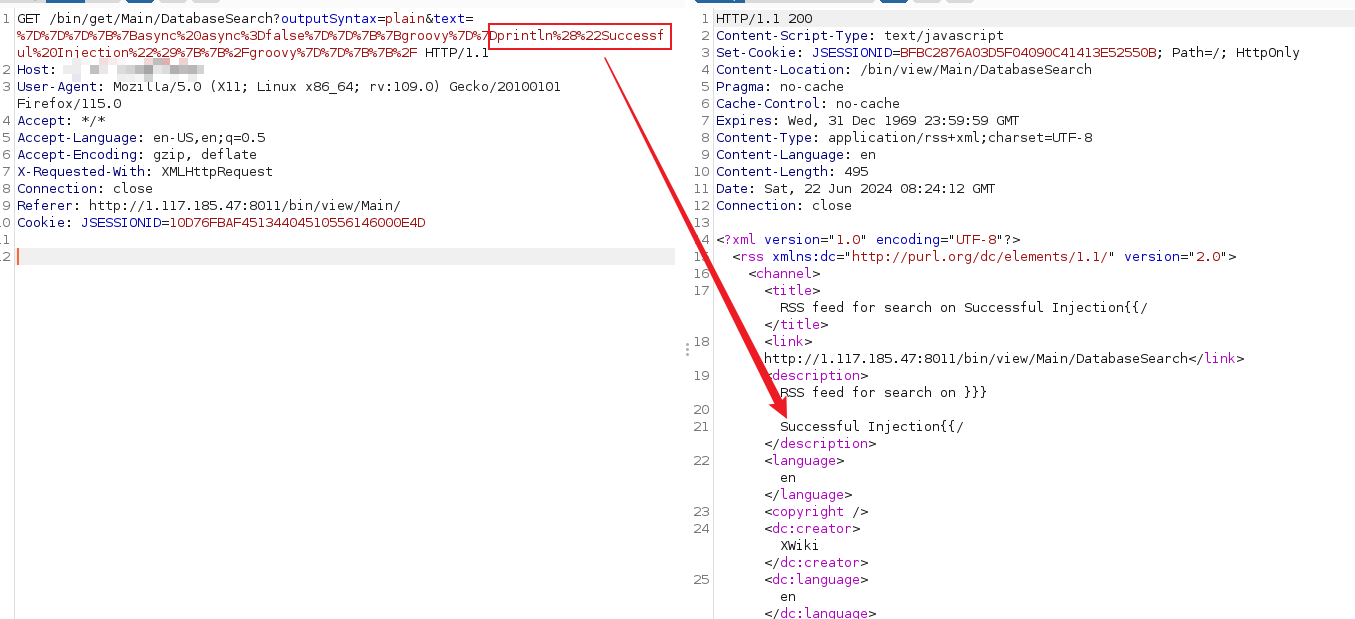 nanowraith/cve-2024-31982
Exploit de preuve de concept pour CVE-2024-31982 : Injection de modèle côté serveur Java (SSTI) conduisant à une exécution de code à distance via une…
 vm2mv/tinyxml
TinyXML 2.6.2 avec correctifs pour CVE-2021-42260 et CVE-2023-34194
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 est une vulnérabilité de traversée de chemin de haute sévérité dans la bibliothèque setuptools ,plus précisément la version 78.1.0 .
 y0s9/cve-2021-3129
CVE-2021-3129-Laravel mode debug vulnérabilité d'exécution de code à distance
 zhixiangyao/cve-2025-66478-exploit-poc
Démo d'exploit de preuve de concept pour CVE-2025-66478 utilisant Node.js
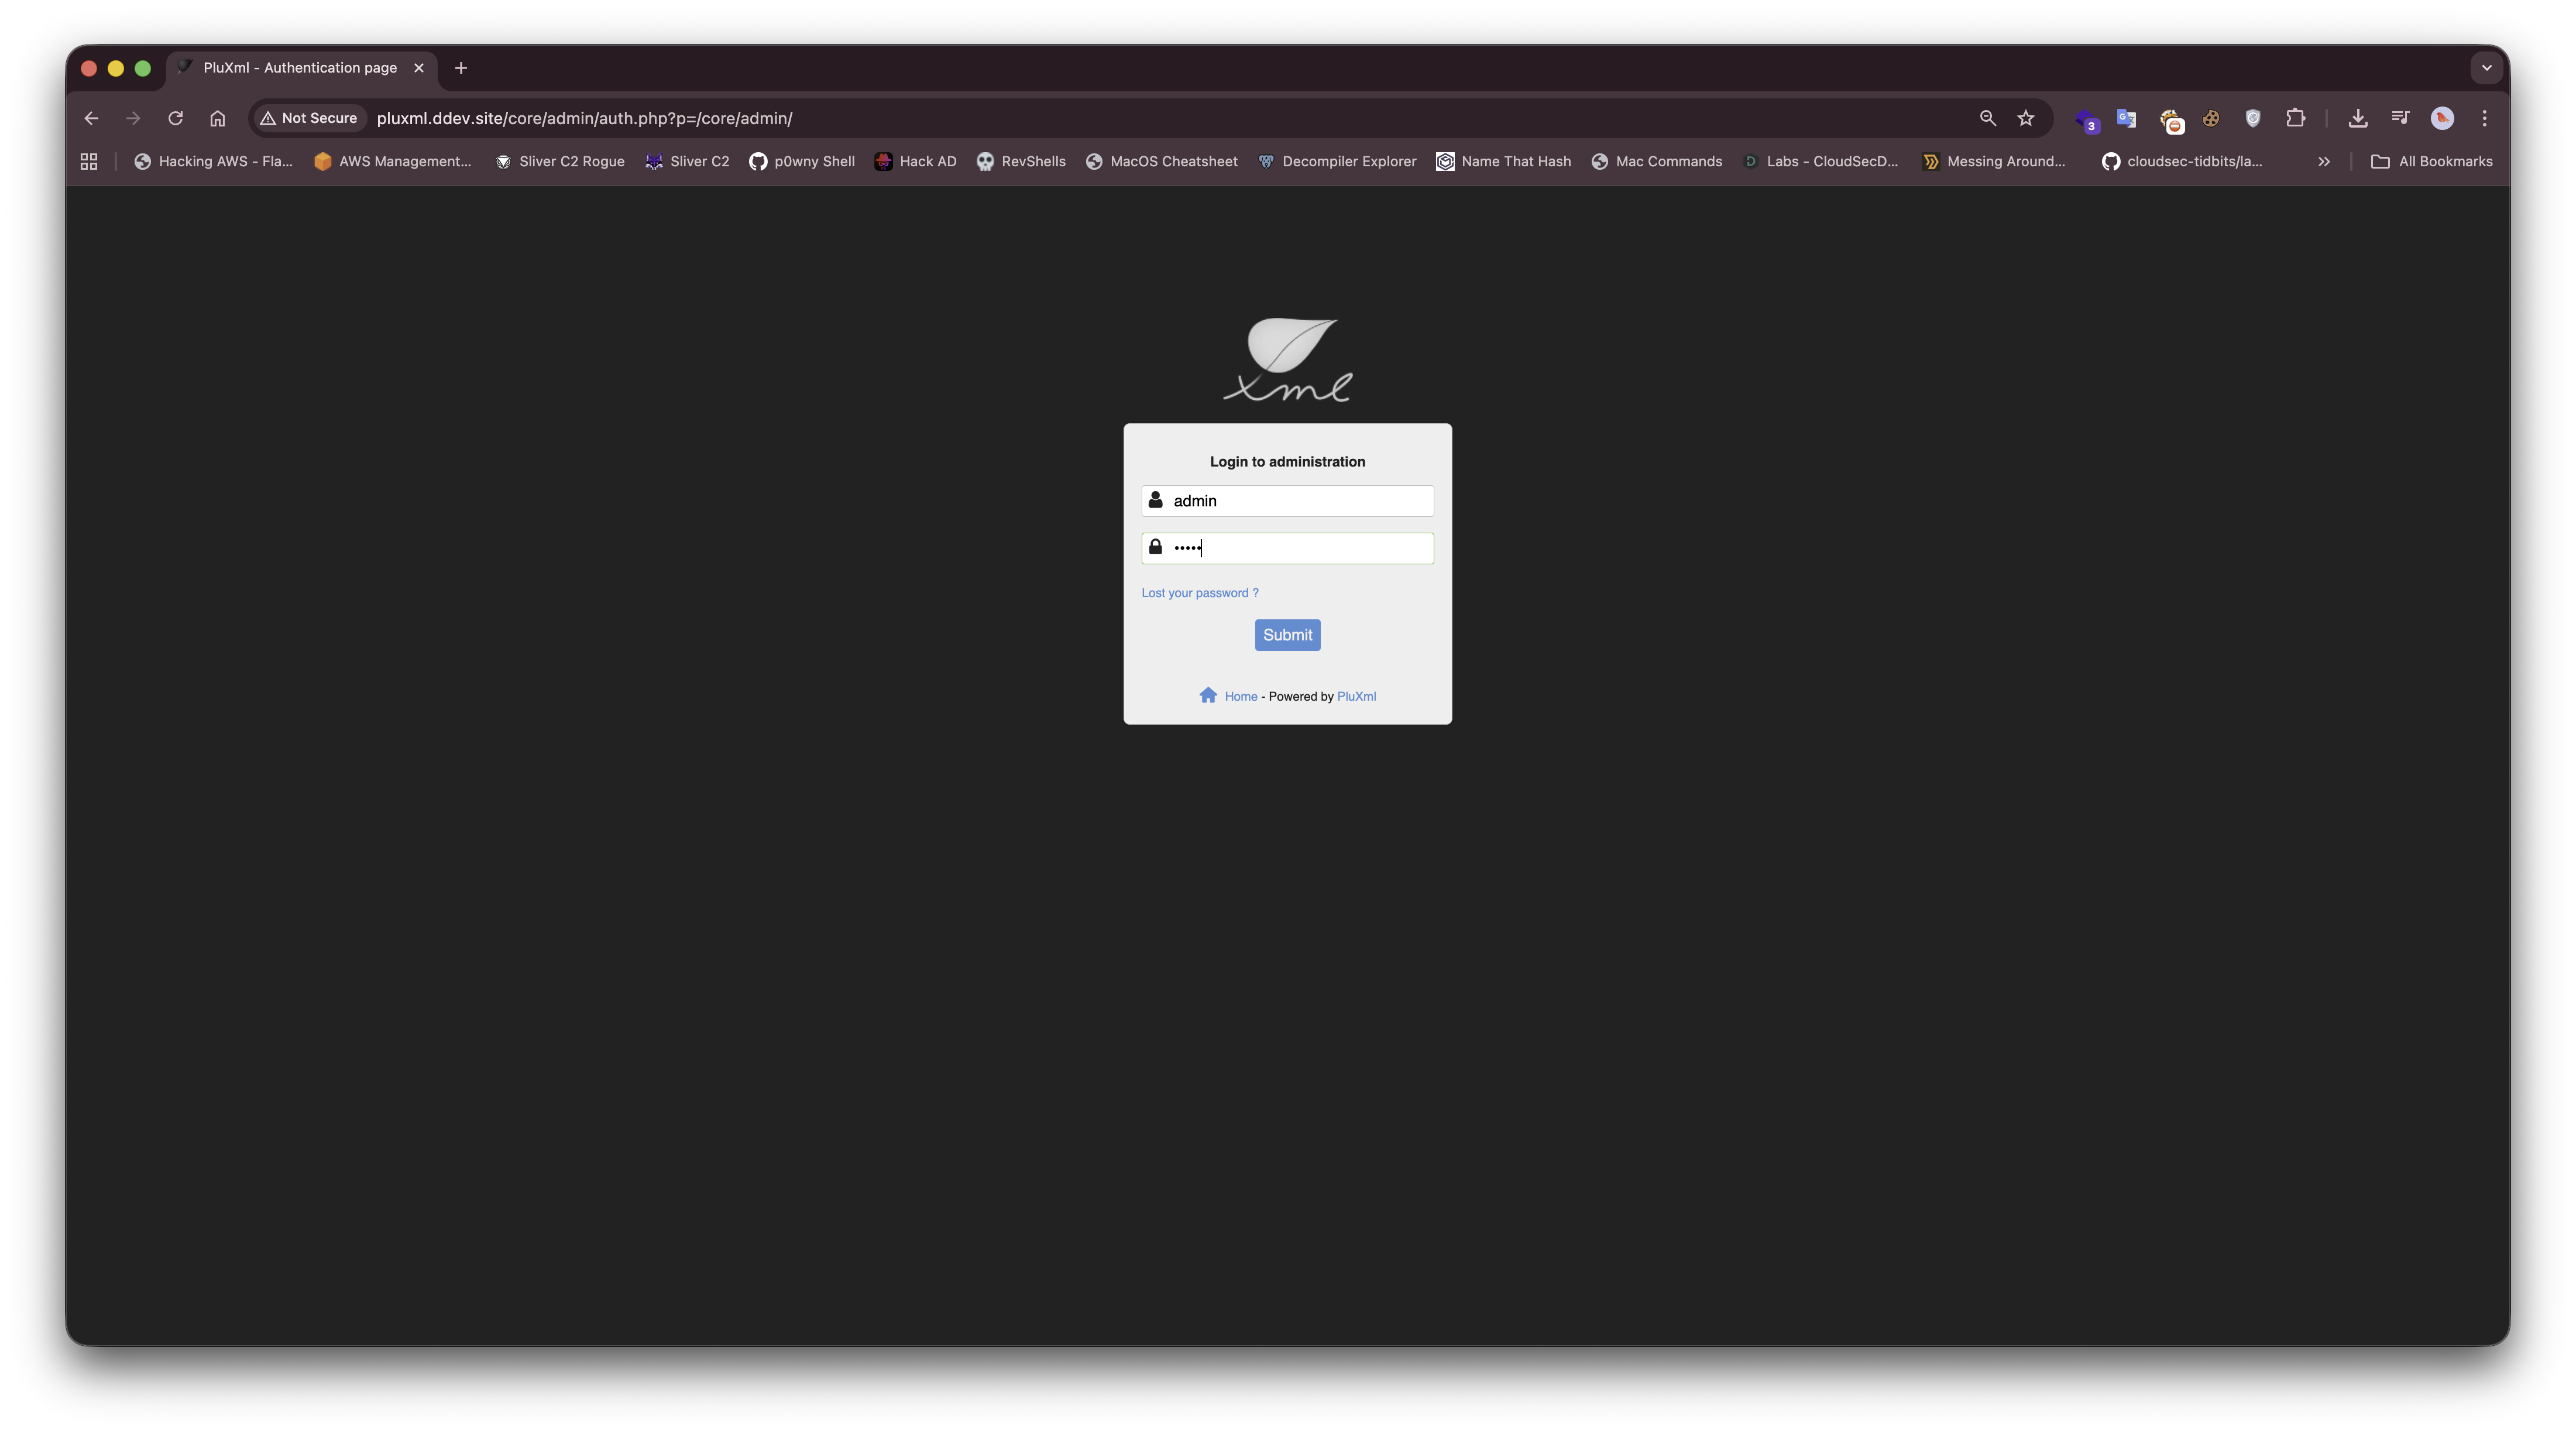 rajchowdhury240/cve-2025-67435
Une vulnérabilité critique d’exécution de code à distance (RCE) a été identifiée dans PluXML CMS version 5.8.22. Cette vulnérabilité permet à des…
 mehdiboukhobza/sandbox_cve-2021-23358
Exploit de preuve de concept pour CVE-2021-23358, une vulnérabilité de pollution de prototype dans la bibliothèque Node.js underscore. Démontre…
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 dans Hunk Companion <1.9.0 permet à des attaquants non authentifiés d'exploiter des points de terminaison REST API non sécurisés et…
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - Injection d'objet PHP non authentifiée
 jvr2022/cve-2026-29786
Preuve de concept démontrant un path traversal par hardlink dans le paquet npm tar, permettant l'écrasement de fichiers en dehors du répertoire…
 fatkz/cve-2025-24813
Exploit de preuve de concept pour CVE-2025-24813, permettant l'exécution de code à distance sur Apache Tomcat via la désérialisation de session et…
 halcy0nic/cve-2023-40296
Preuve de concept pour CVE-2023-40296
 randomrobbiebf/cve-2024-3553
CVE-2024-3553 : Tutor LMS <= 2.6.2 - Vulnérabilité d'autorisation manquante permettant à des attaquants authentifiés d'activer l'inscription des…








