
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
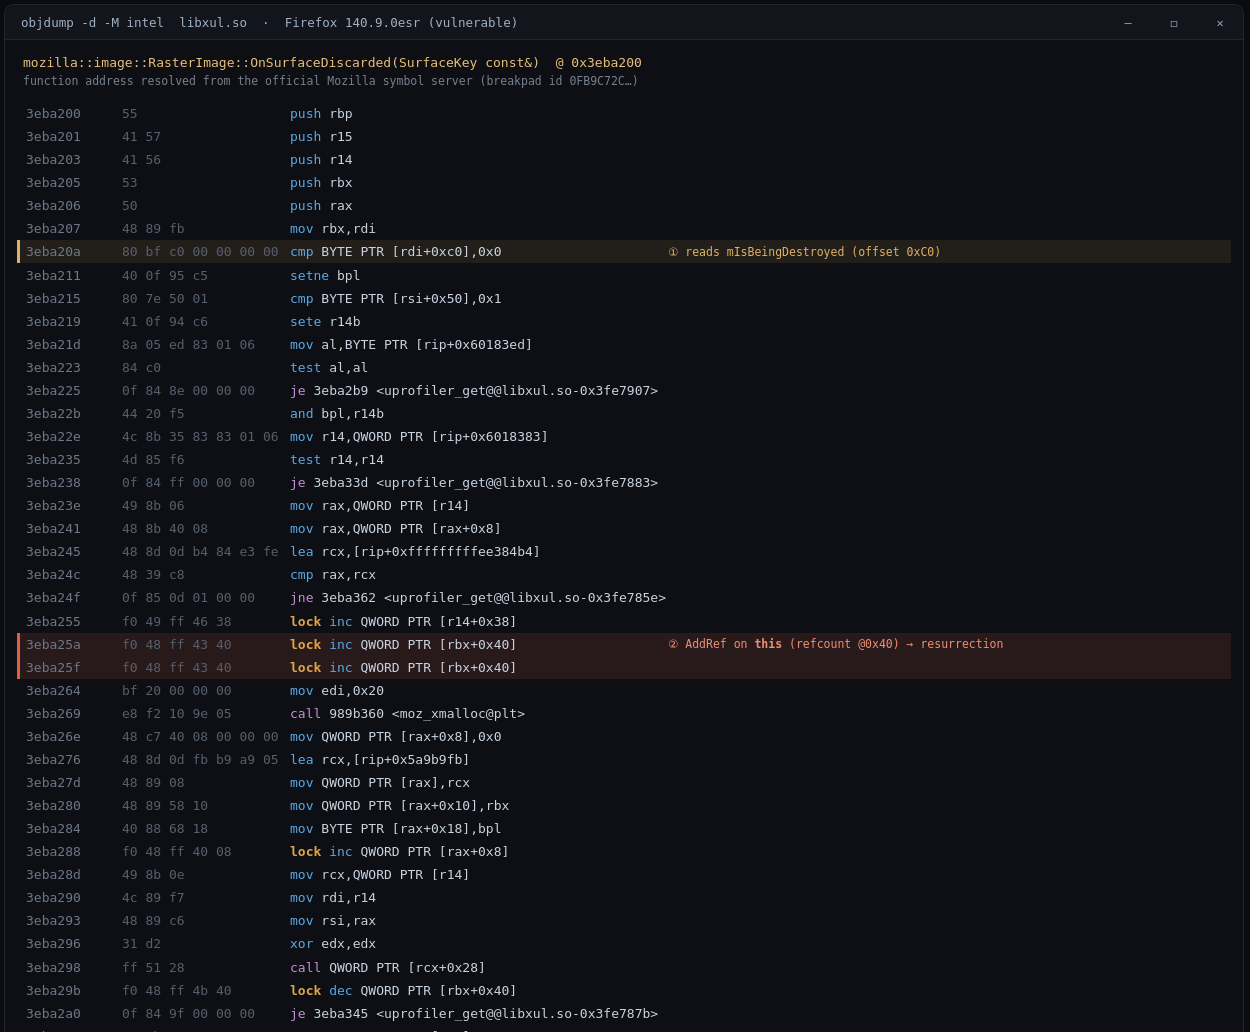
 defineid/revenant
CVE-2026-74943, utilisation après libération dans Firefox RasterImage (sec-high)
 oscerd/cve-2026-49098
Reproducteur de PoC pour CVE-2026-49098 (Apache Camel camel-kafka) : l'en-tête kafka.OVERRIDE_TOPIC non préfixé par Camel échappe au filtre…
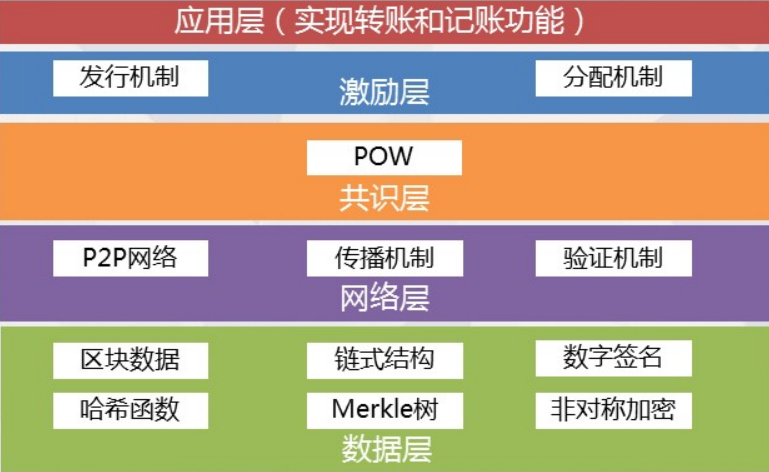 al1ex/blockchainconstruction
BlockChain Security Construction
 trachinus/cve-2026-4813
Preuve de concept d'exploitation pour l'exécution de code à distance authentifiée via une injection XSLT dans Lutece Core, démontrant l'exécution de…
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
Reproduction de CVE : cve-2026-63030_60137-wordpress_rce_reproduction
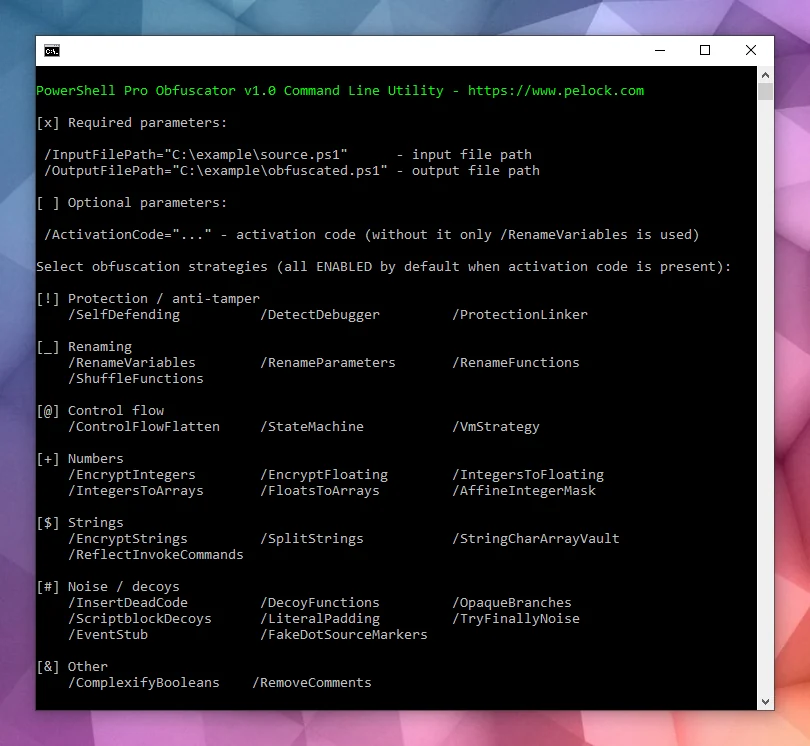 pelock/powershell-pro-obfuscator-python
Automatisez l’obfuscation et la virtualisation du code source des scripts PowerShell grâce à une API Web flexible pour Python (package pip).
 romain-deperne/cve-2026-77262
Preuve de concept d’exploitation pour une lecture arbitraire de fichier dans mcp-atlassian via un traversement de chemin dans…
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro : validation des certificats TLS désactivée dans l'assistant IA (MITM → vol de clé API). CWE-295, CVSS 9.1. Signalé par…
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
Avis de sécurité : Déni de service par boucle infinie dans l'analyseur MIME de facil.io (limite partielle)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — Injection SQL NocoBase -> RCE superutilisateur PostgreSQL (filtre myInAppChannels:list, CVSS 10.0). PoC de l'auteur + analyse du…
 oscerd/cve-2026-46455
Reproducteur pour CVE-2026-46455 — Apache Camel camel-keycloak vérification TokenVerifier.IS_ACTIVE manquante (jetons d'accès expirés acceptés)
 toanln-cov/cve-2026-66917
IDOR + XSS stocké via une autorisation au niveau objet cassée dans JoomGallery
 romain-deperne/cve-2026-48017
Exécution de code à distance dans DbGate via une injection de functionName dans le point de terminaison loadReader — CVSS 8.8
 20000419/cve-2026-39113
Advisory et reproducteur AddressSanitizer pour un heap-buffer-overflow dans le SQLAR de SQLite, déclenché par une valeur SZ contrefaite entraînant…
 kx00007/cve-2026-39902
Preuve de concept d'exploitation pour une injection de commandes système authentifiée (CWE-78) dans Cacti ≤1.2.30, permettant une exécution de code à…
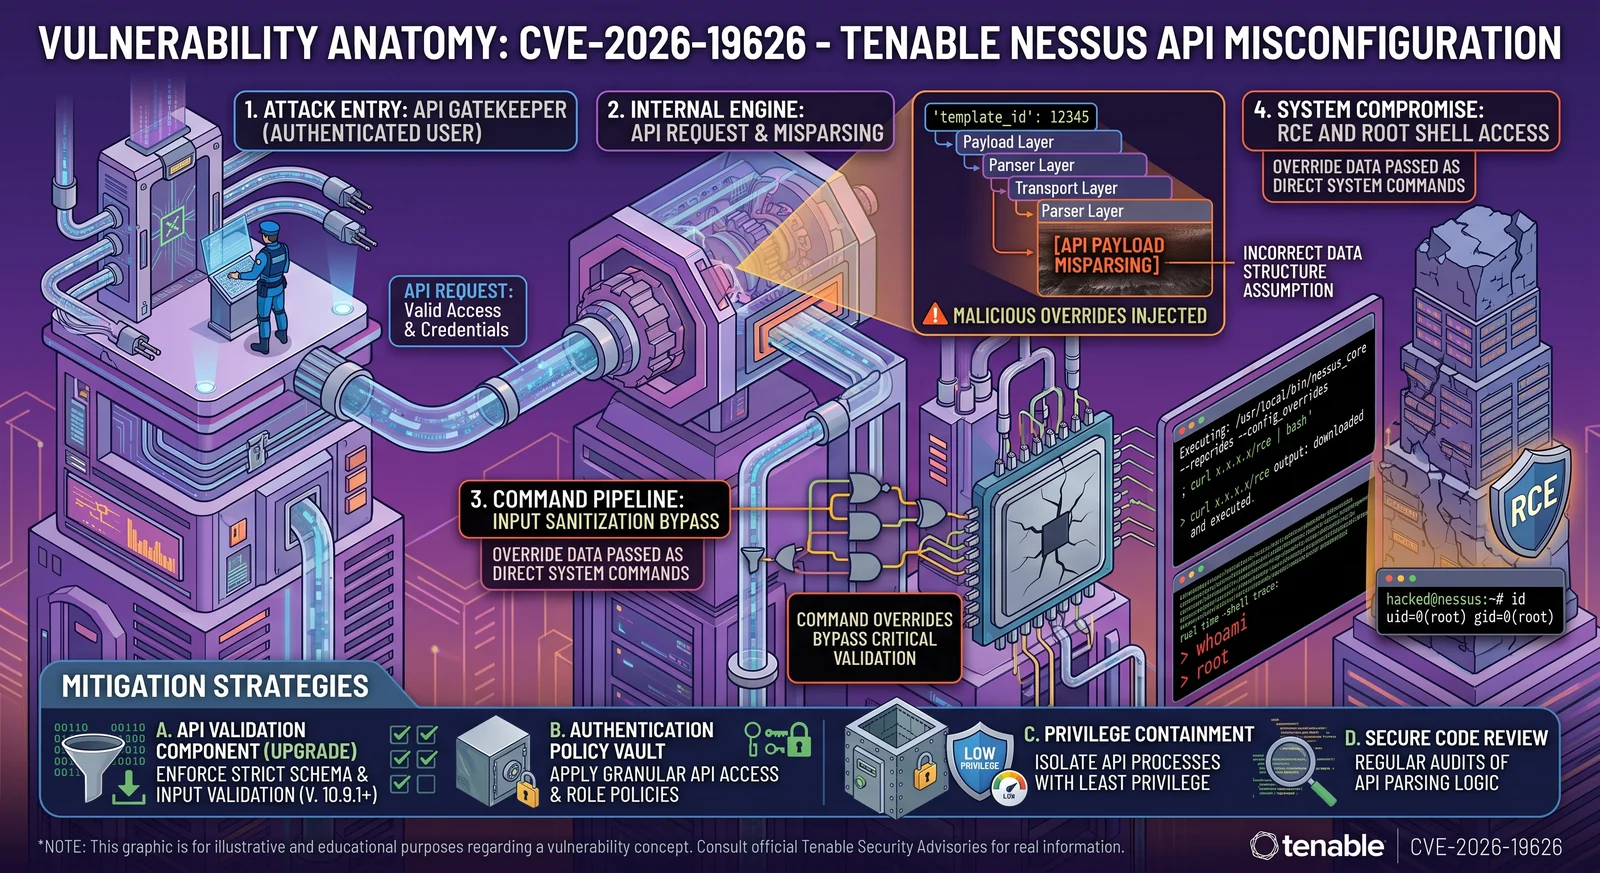 h00die/poc-cve-2026-19626
Exploit de preuve de concept pour CVE-2026-19626, une exécution de code à distance authentifiée dans la génération de rapports SecurityCenter,…
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
Une injection de prompt dans un bot de revue de code qui exécute des correctifs générés par IA dans une sandbox. La sandbox utilise une liste noire…
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
Avis de sécurité pour CVE-2026-66731 avec analyse des causes racines, exploit PoC et suggestions de correctifs pour le bug du parseur d'encodage par…








