
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 rgielen/struts1filter
Une solution de filtrage des paramètres de requête pour Struts 1 CVE-2014-0114 basée sur le travail d'Alvaro Munoz et de l'équipe HP Fortify.
 elevenpaths/atomshields
Cadre de tests de sécurité pour les dépôts et le code source
 werew/qsynth-artifacts
Jeux de données de référence et artefacts de synthèse pour QSynth, contenant des fonctions C obfusquées par Tigress, des binaires x86_64, des traces…
 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.
 csenox/cve-2021-21425
GravCMS Écriture/Mise à jour YAML arbitraire non authentifiée conduisant à l'exécution de code (CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
Dans Dolibarr 17.0.0 avec le plugin CMS Website (core) activé, un attaquant authentifié peut obtenir une exécution de commande à distance via une…
 chybeta/cve-2018-11235-demo
Démontre l'exploitation de CVE-2018-11235, une vulnérabilité RCE des sous-modules Git, avec un script de compilation et une analyse à des fins…

 bytehackr/cve-2022-0853
Démontre une fuite mémoire dans le client JBoss lors d'une utilisation répétée de UserTransaction, avec un PoC et une analyse pour CVE-2022-0853.
 vinsontang1/vultriage
Le code de VulTriage : augmentation de contexte à triple voie pour la détection de vulnérabilités basée sur les LLM
 gmh5225/cve-2022-35737
Preuve de concept du code d'exploitation et analyse technique pour CVE-2022-35737, un dépassement d'entier dans la fonction sqlite3_str_vappendf de…
 mindpatch/vulfy
🐺 Vulfy – Scanner de versions de paquets rapide basé sur Rust
 4nnns/cve-2022-22947
Spring-Cloud-Spel-RCE
 rvermeulen/codeql-workshop-cve-2021-21380
Un atelier CodeQL couvrant CVE-2021-21380
 fuzzlove/fudforum-xss-rce
FUDForum 3.0.9 - XSS / Exécution de code à distance (CVE-2019-18873, CVE-2019-18839)
 babyteam1024/cve-2021-2394
Code d'exploitation pour CVE-2021-2394, une vulnérabilité Java, fournissant une preuve de concept pour les tests de sécurité et la recherche.
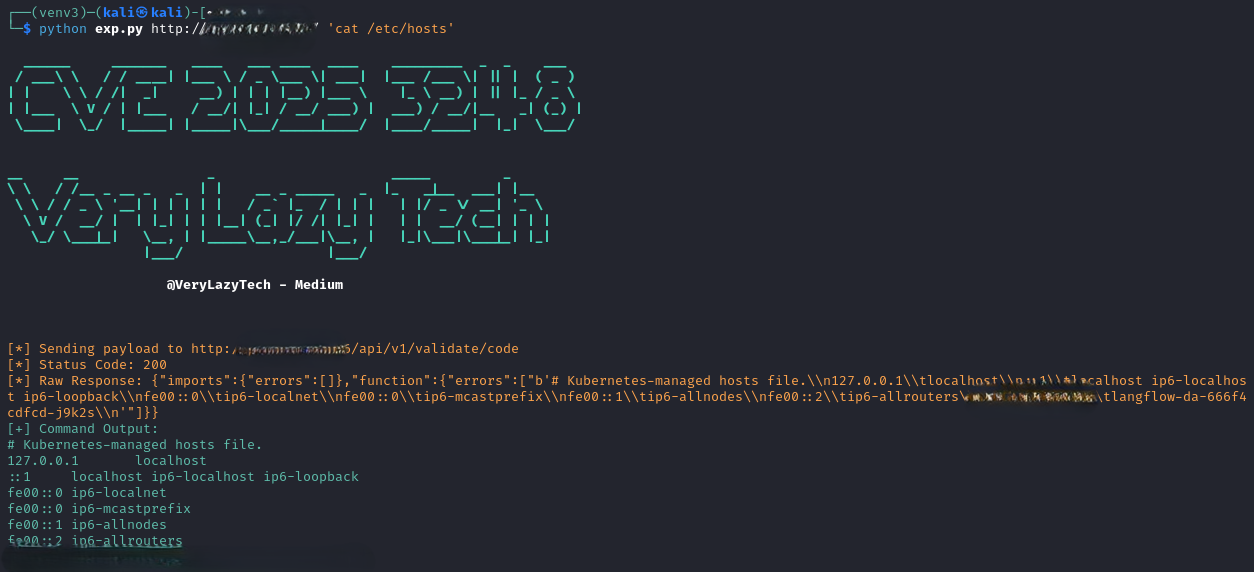 verylazytech/cve-2025-3248
Exploit de preuve de concept pour CVE-2025-3248, une vulnérabilité d'injection de code à distance dans Langflow avant la version 1.3.0. Envoie des…








