
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 nzkoz/bigdecimal-segfault-fix
Fournit une solution de contournement rapide pour le bogue de segfault dans Ruby (CVE-2009-1904)
 sudistark/vscode-rce-electrovolt
Tentative de reproduction de CVE-2021-43908
 simplylu/cve-2021-42574
Générez des fichiers malveillants à l'aide de l'attaque bidi récemment publiée (CVE-2021-42574)
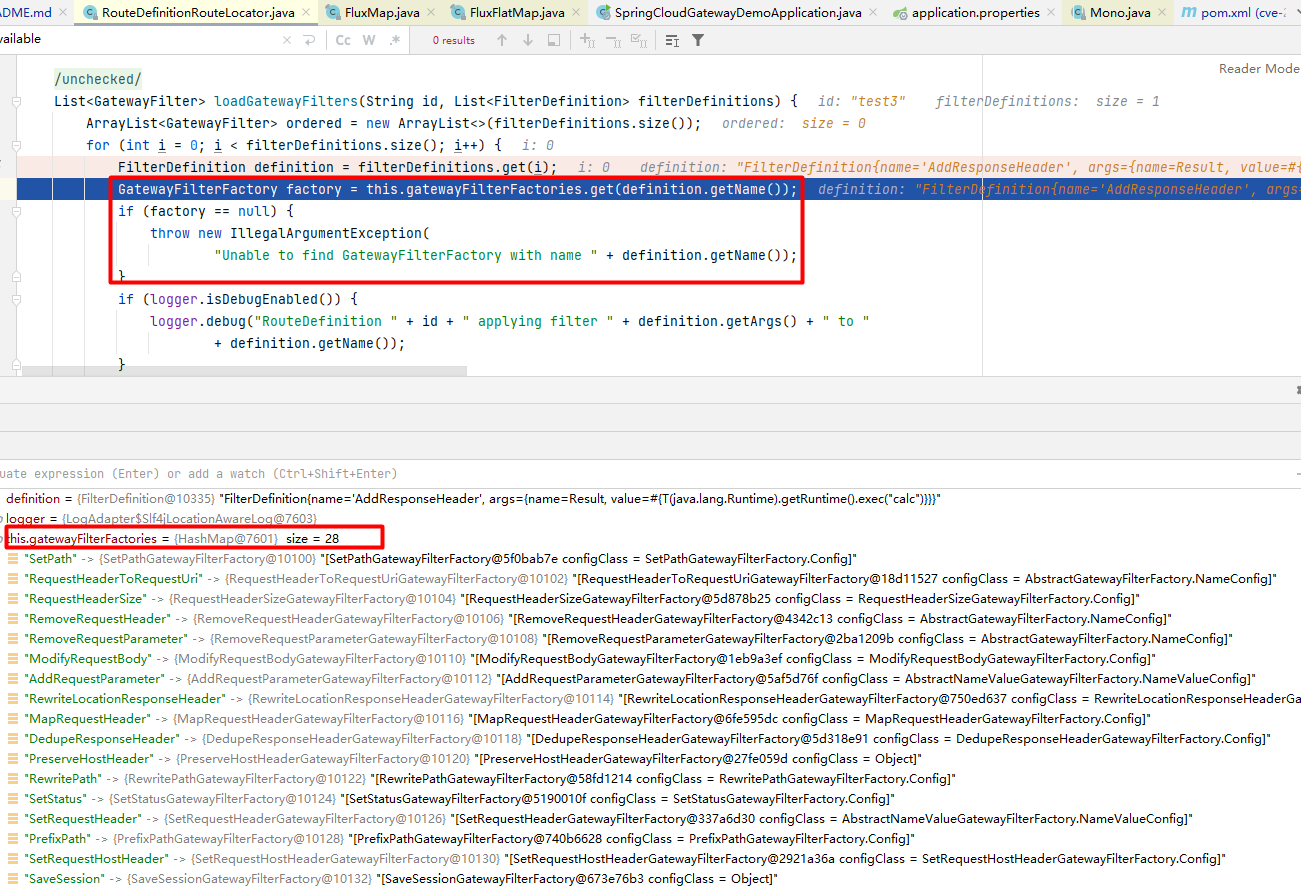 enokiy/cve-2022-22947-spring-cloud-gateway
Analyse détaillée et exploit pour CVE-2022-22947, une vulnérabilité d'exécution de code à distance dans Spring Cloud Gateway via une injection SpEL…
 neurosaki987/qvm-tool
Boîte à outils d'analyse statique et de récupération de structure pour les images PE protégées par ACE .qvm0
 hunntr/cve-2023-46818
Un problème a été découvert dans ISPConfig avant 3.2.11p1. Une injection de code PHP peut être réalisée dans l'éditeur de fichiers de langue par un…
 elpe-pinillo/cve-2023-6246
Exploit de preuve de concept en C pour CVE-2023-6246, ciblant une vulnérabilité d'élévation de privilèges dans les appels système du noyau Linux.…
 rgielen/struts1filter
Une solution de filtrage des paramètres de requête pour Struts 1 CVE-2014-0114 basée sur le travail d'Alvaro Munoz et de l'équipe HP Fortify.
 ztcoalson/if-guide
[NeurIPS '25] Code pour l'article "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity"
 elevenpaths/atomshields
Cadre de tests de sécurité pour les dépôts et le code source
 werew/qsynth-artifacts
Jeux de données de référence et artefacts de synthèse pour QSynth, contenant des fonctions C obfusquées par Tigress, des binaires x86_64, des traces…
 csenox/cve-2021-21425
GravCMS Écriture/Mise à jour YAML arbitraire non authentifiée conduisant à l'exécution de code (CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
Dans Dolibarr 17.0.0 avec le plugin CMS Website (core) activé, un attaquant authentifié peut obtenir une exécution de commande à distance via une…
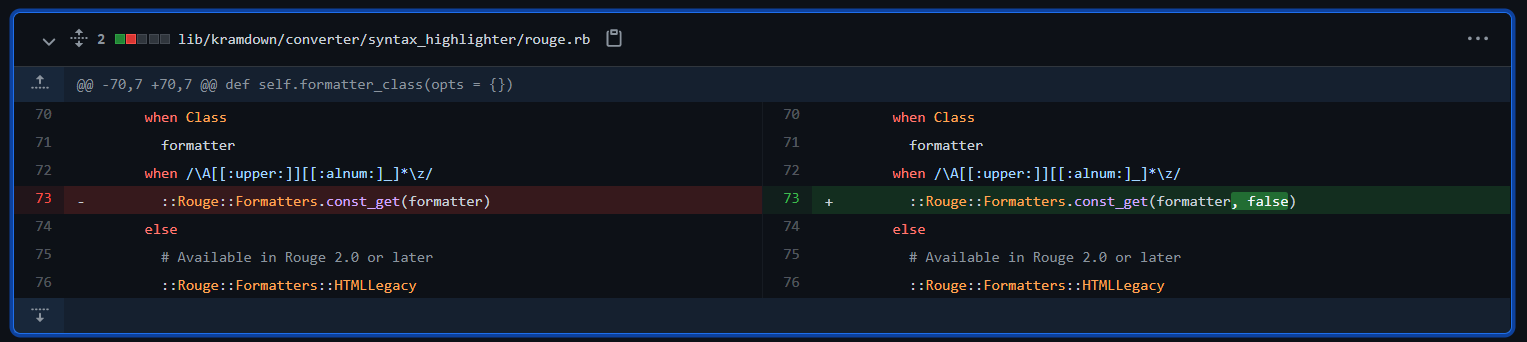
 chybeta/cve-2018-11235-demo
Démontre l'exploitation de CVE-2018-11235, une vulnérabilité RCE des sous-modules Git, avec un script de compilation et une analyse à des fins…

 bytehackr/cve-2022-0853
Démontre une fuite mémoire dans le client JBoss lors d'une utilisation répétée de UserTransaction, avec un PoC et une analyse pour CVE-2022-0853.
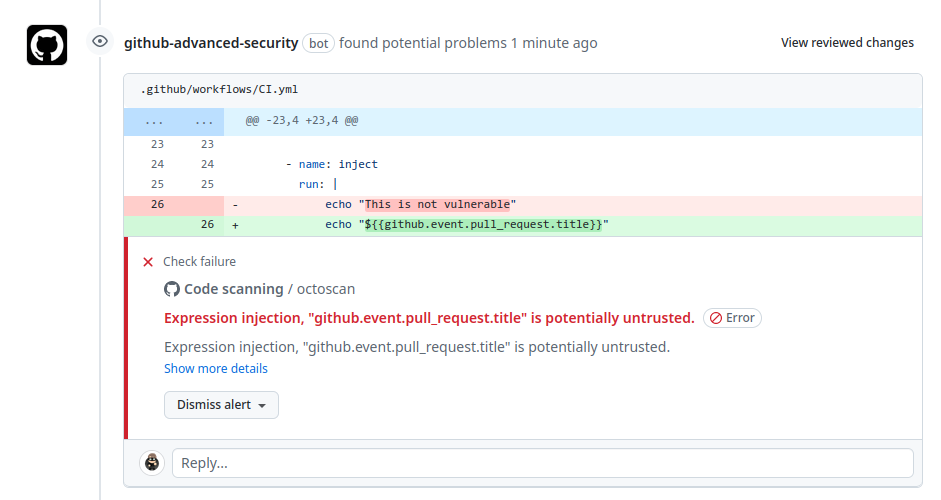 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.








