
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 pyn3rd/cve-2023-34040
Spring-Kafka-Deserialization-Remote-Code-Execution
 ylca0/idalib-cli
CLI natif pour agent encapsulant IDA Pro IDALib pour une analyse binaire sans état avec sortie JSON : désassemblage, décompilation Hex-Rays, CFG,…
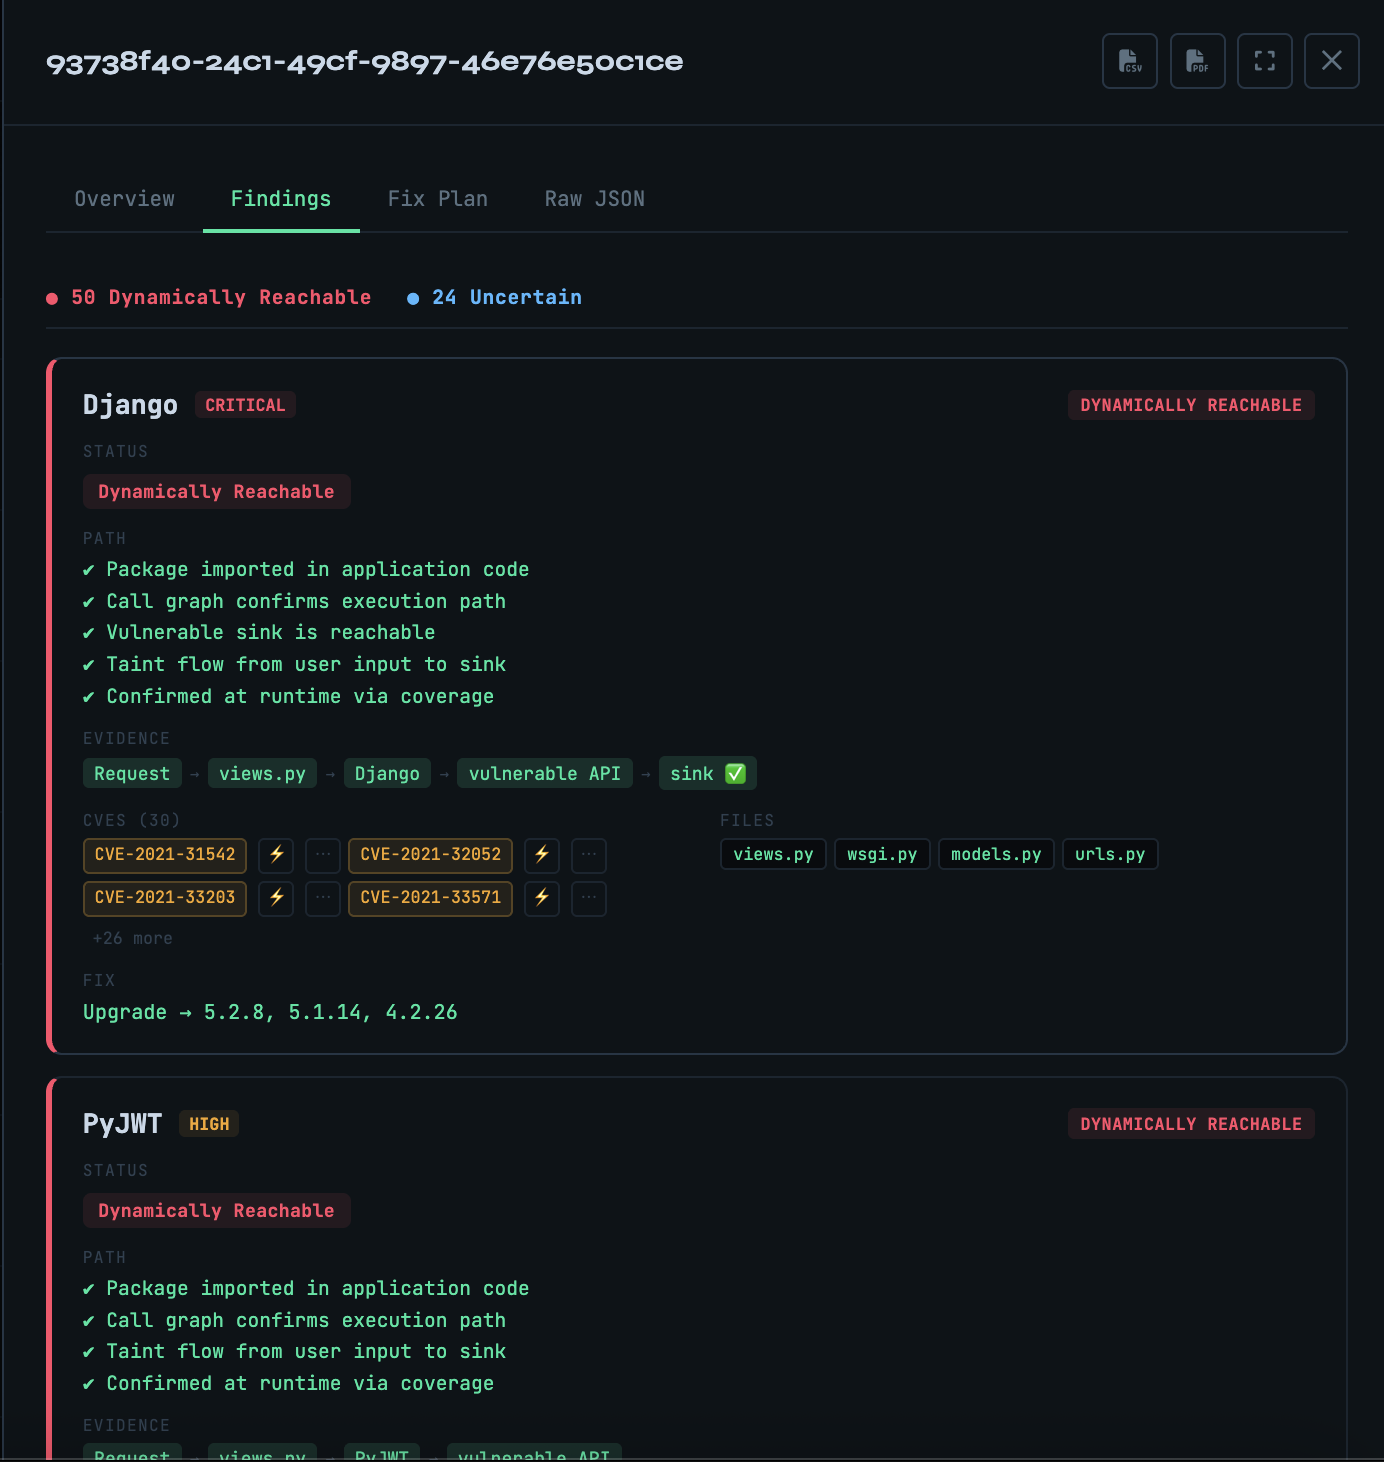 owasp/vulnreach
SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.
 assassinukg/cve-2021-22204
Script d'exploitation pour CVE-2021-22204, une RCE ExifTool via des fichiers DjVu malveillants, avec étapes d'exploitation manuelles et payloads de…
 eskatos/creadur-rat-gradle
Apache RAT (Release Audit Tool) Gradle Plugin
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : exécution de commande à distance via golang 'go get' lors de la compilation du code source
 jas502n/cve-2019-10392
Exploit d'exécution de code à distance authentifié pour Jenkins Git Client Plugin 2.8.2 via une vulnérabilité de désérialisation Jackson…
 owasp/fiasse
Un cadre pour l'intégration de la sécurité applicative dans le génie logiciel (FIASSE) utilisant le modèle d'ingénierie logicielle sécurisable (SSEM)
 owasp/wrongsecrets-binaries
Code source des binaires de OWASP WrongSecrets
 safeagent-beihang/clawguard
Toolkit de sécurité pour agents IA d'entreprise offrant un audit préalable, un durcissement de configuration, une détection des menaces en temps réel…
 fairyming/cve-2020-9548
CVE-2020-9548:Vulnérabilité d'exécution de code à distance dans FasterXML/jackson-databind
 agentsid-dev/agentsid-scanner
Scanner de sécurité pour les serveurs MCP. Évalue l'authentification, les permissions, les risques d'injection et la sécurité des outils. Le phare de…
 mattijsmoens/intentshield
Vérification de l'intention avant exécution pour les agents IA. Audite ce que votre IA s'apprête à faire, pas ce qu'elle dit. Zéro dépendance,…
 ntanwir10/guardscan
100% gratuit et open source • Analyse de sécurité axée sur la confidentialité et CLI de revue de code IA
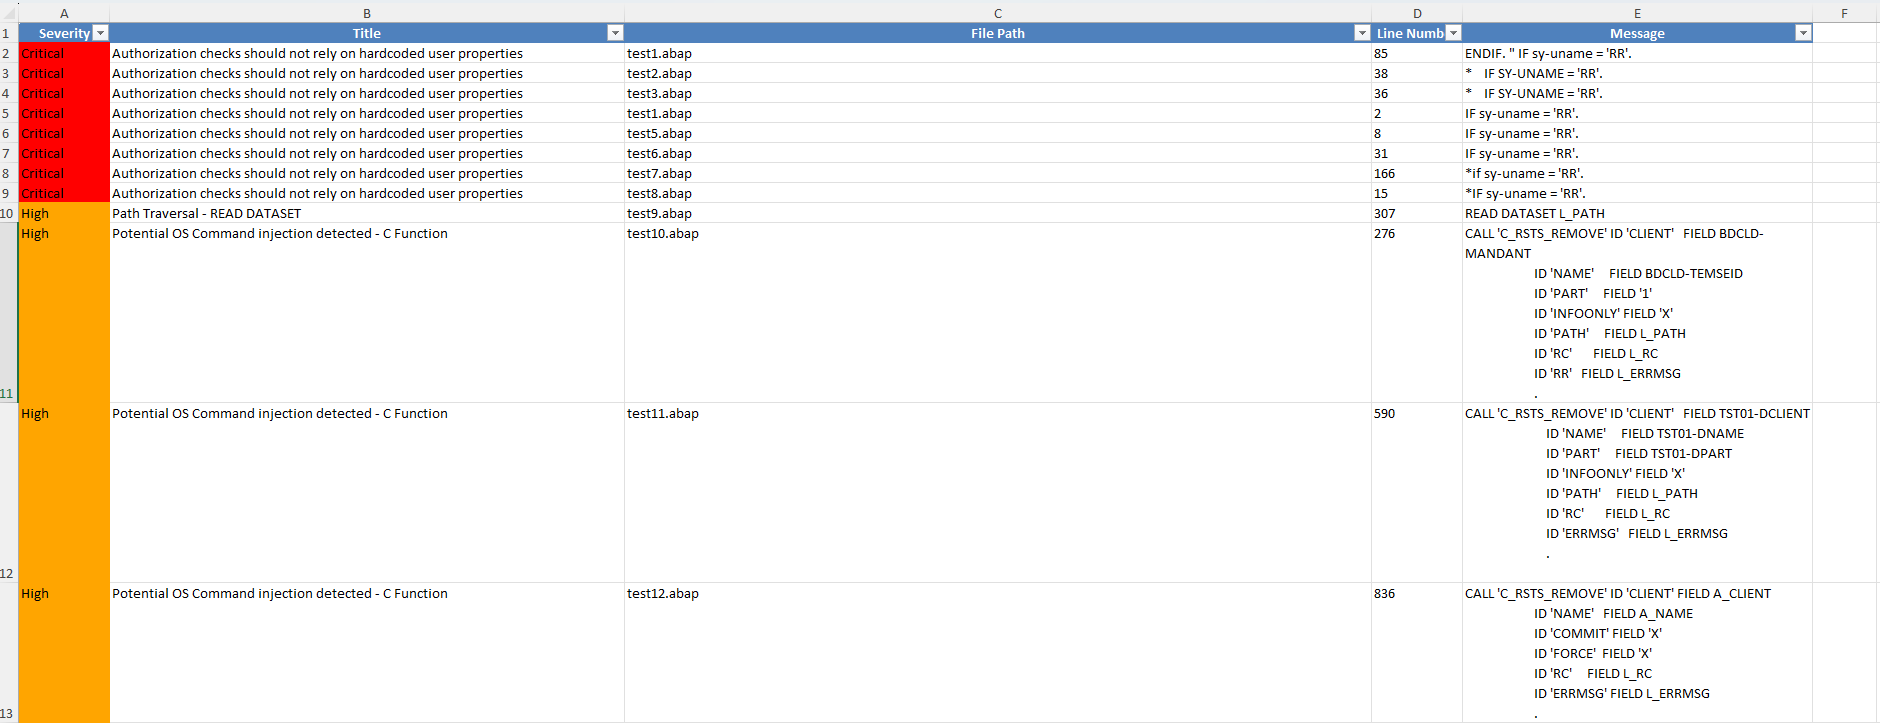 owasp/abap-code-scanner
Analyseur de code ABAP
 brut-security/cve-2024-4879
CVE-2024-4879 - Vulnérabilité d'injection de template Jelly dans ServiceNow
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297 : L'histoire de la découverte de Pre-auth RCE dans pyLoad
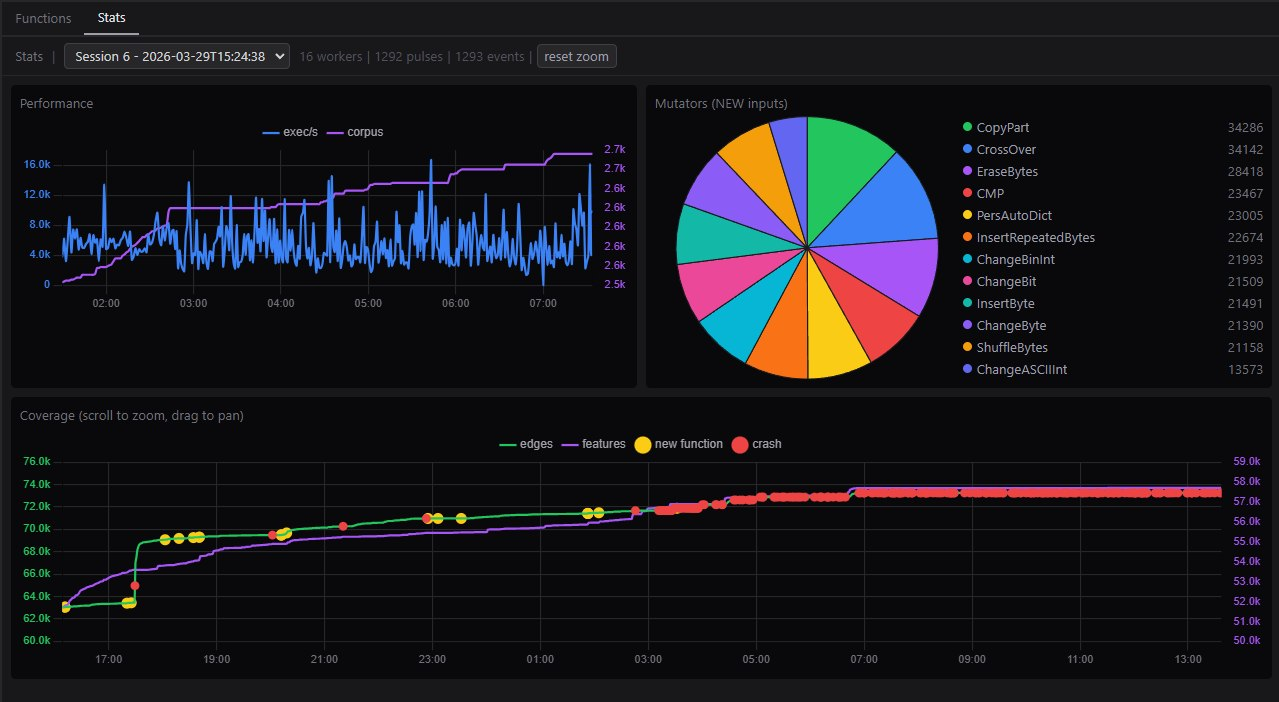 0xbigshaq/apatchy
Framework de fuzzing pour les modules du serveur Apache HTTPD








