
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 momenbasel/malware-check
Outil d'analyse statique et dynamique pour détecter les codes malveillants, les binaires suspects et les violations de la vie privée
 nova-hunting/nova-tracer
NOVA - Système de protection Claude Code contre les attaques par injection de prompts
 trailofbits/ruzzy
Un fuzzer guidé par la couverture pour le code Ruby pur et les extensions C de Ruby
 crytic/caracal
Analyseur statique pour les contrats intelligents Starknet
 youssefnoob003/sindrikit
Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles
 synacktiv/depfuzzer
Scanne les dépendances des projets pour détecter les vulnérabilités de confusion de dépendances et vérifie les risques de détournement des e-mails…
 gadievron/honeyslop
Code canaries pour trier rapidement les rapports de vulnérabilités hallucinées ('slop')
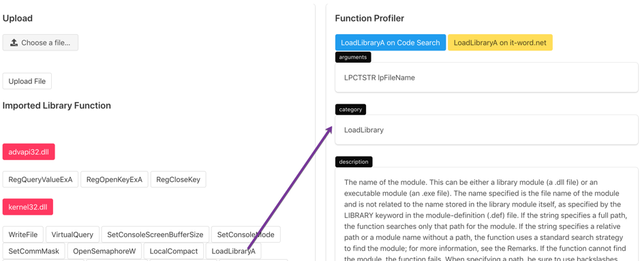 mohitdabas/malwinx
Une simple application web flask pour comprendre win32api avec des extraits de code et des références.
 advanced-threat-research/creosote
Creosote est notre solution pour rechercher la vulnérabilité tarfile décrite par CVE-2007-4559.
 use-tusk/tusk-cli
Suite de tests automatisés avec enregistrement et rejeu de trafic en direct
 peterhackz/zyrox
Zyrox : plugin d'obfuscation au moment de la compilation basé sur LLVM.
 password123456/certverify
Un scanner qui analyse les fichiers avec des certificats de signature de code compromis ou non fiables écrit en python.
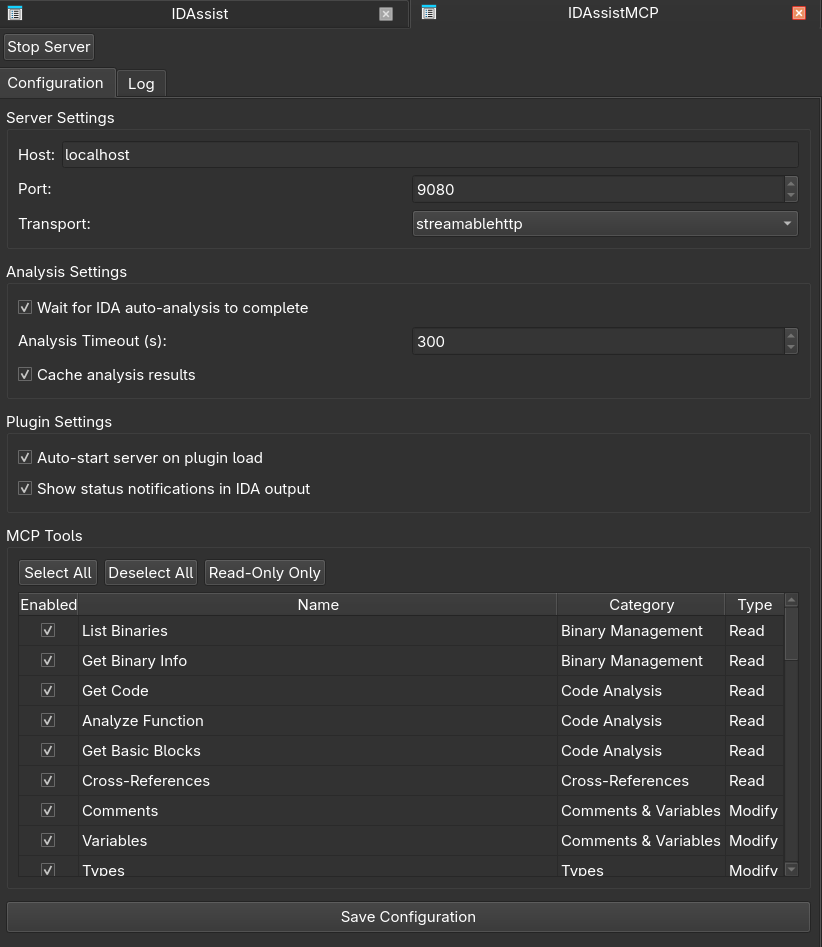 symgraph/idassistmcp
Plugin serveur MCP autonome pour IDA Pro.
 nccgroup/ghostrings
Scripts Ghidra pour récupérer les définitions de chaînes dans les binaires Go
 oscarsantanaarias/ida-ghidra-bridge
Serveurs de pont JSON TCP pour IDA Pro et Ghidra exposant la décompilation, les références croisées, les symboles, les vtables, le RTTI et le patch…
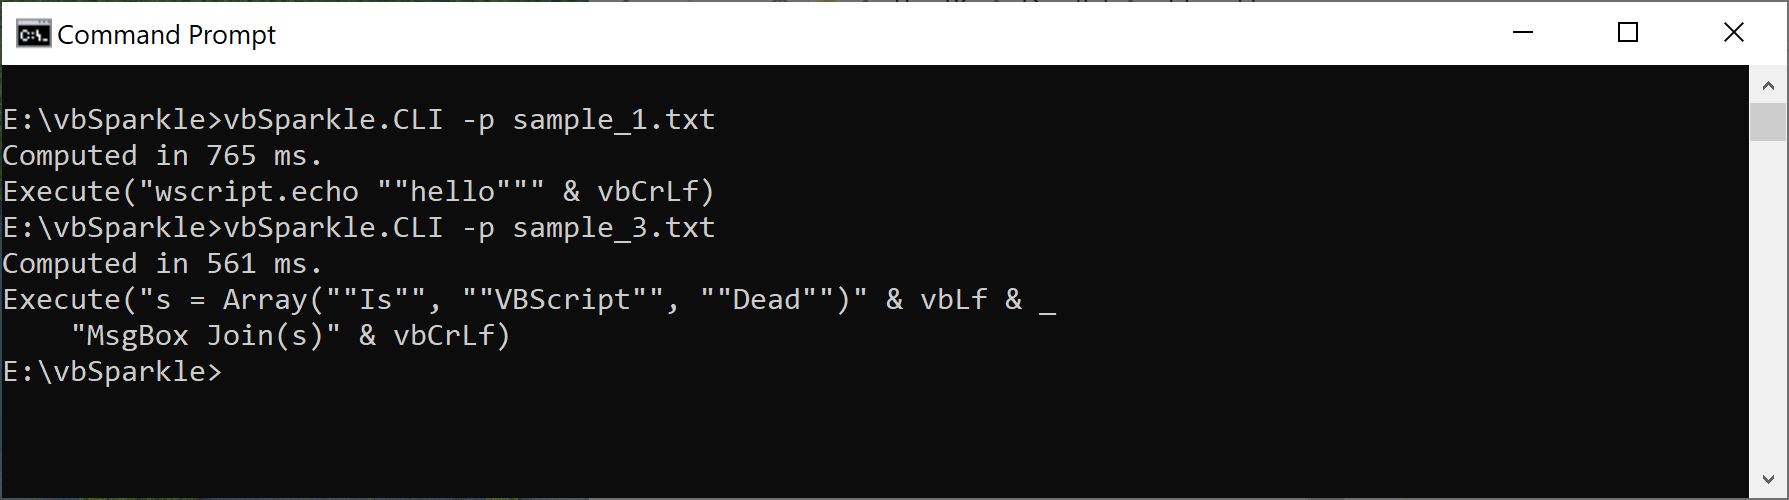 airbus-cert/vbsparkle
Désovfuscateur source-à-source pour VBScript et VBA avec évaluation partielle
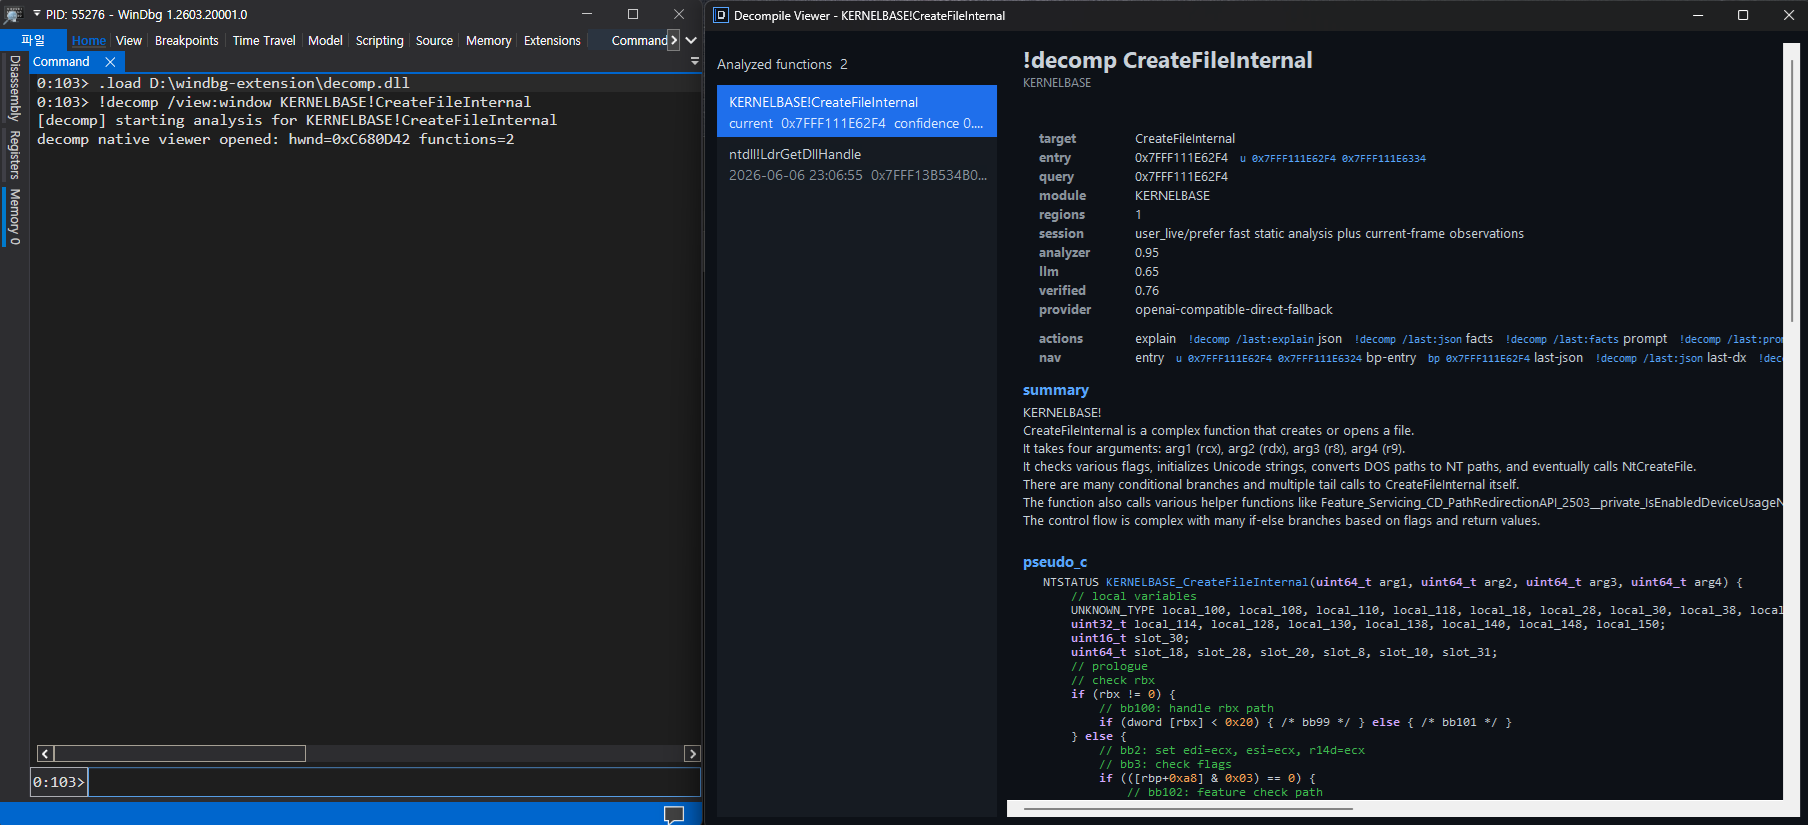 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 jpiechowka/jenkins-cve-2016-0792
Exploit pour la vulnérabilité de sérialisation Jenkins - CVE-2016-0792








