
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
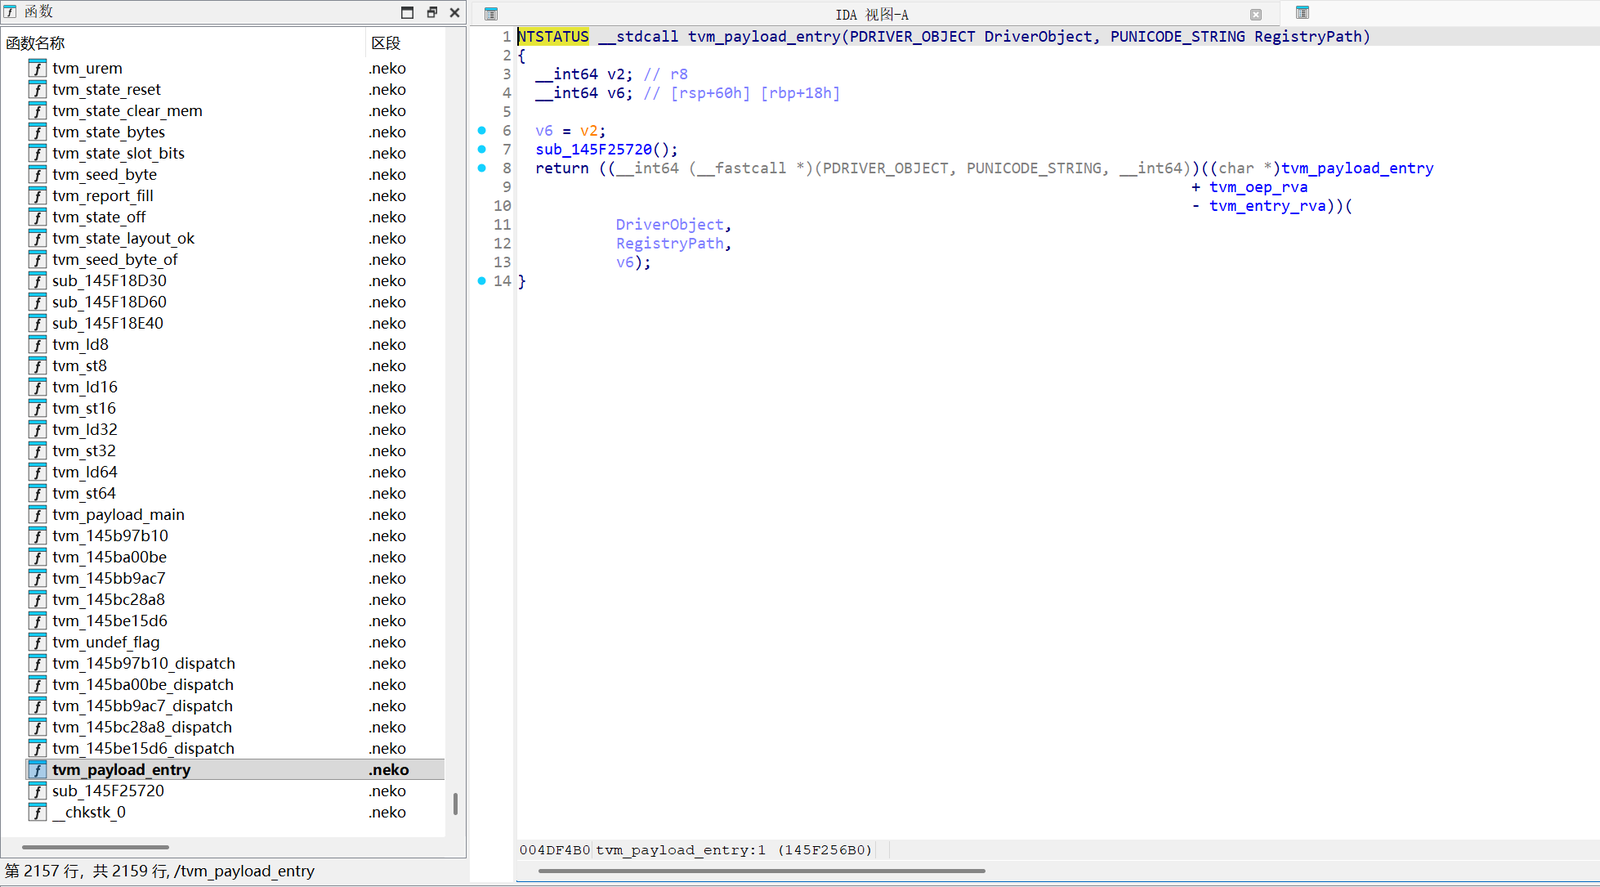
 neurosaki987/tvm-recover
Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…
 agrawalsmart7/scodescanner
Analyseur statique en ligne de commande qui détecte les vulnérabilités critiques dans le code source PHP et YAML à l'aide de règles semgrep…
 c53elyas/cve-2023-33733
Analyse technique détaillée et exploit proof-of-concept pour CVE-2023-33733, une vulnérabilité d'exécution de code à distance dans la bibliothèque…
 firelock-ai/kin
Contrôle de version sémantique basé sur les graphes pour le code écrit par l'IA. Suit les entités et les relations au lieu des diffs de fichiers,…
 soxoj/gitcolombo
🧬 Extraire et analyser les informations des contributeurs des dépôts git
 masahiro331/cve-2019-10758
Exploit de preuve de concept pour CVE-2019-10758, démontrant l'exécution de code à distance dans mongo-express via une injection de document…
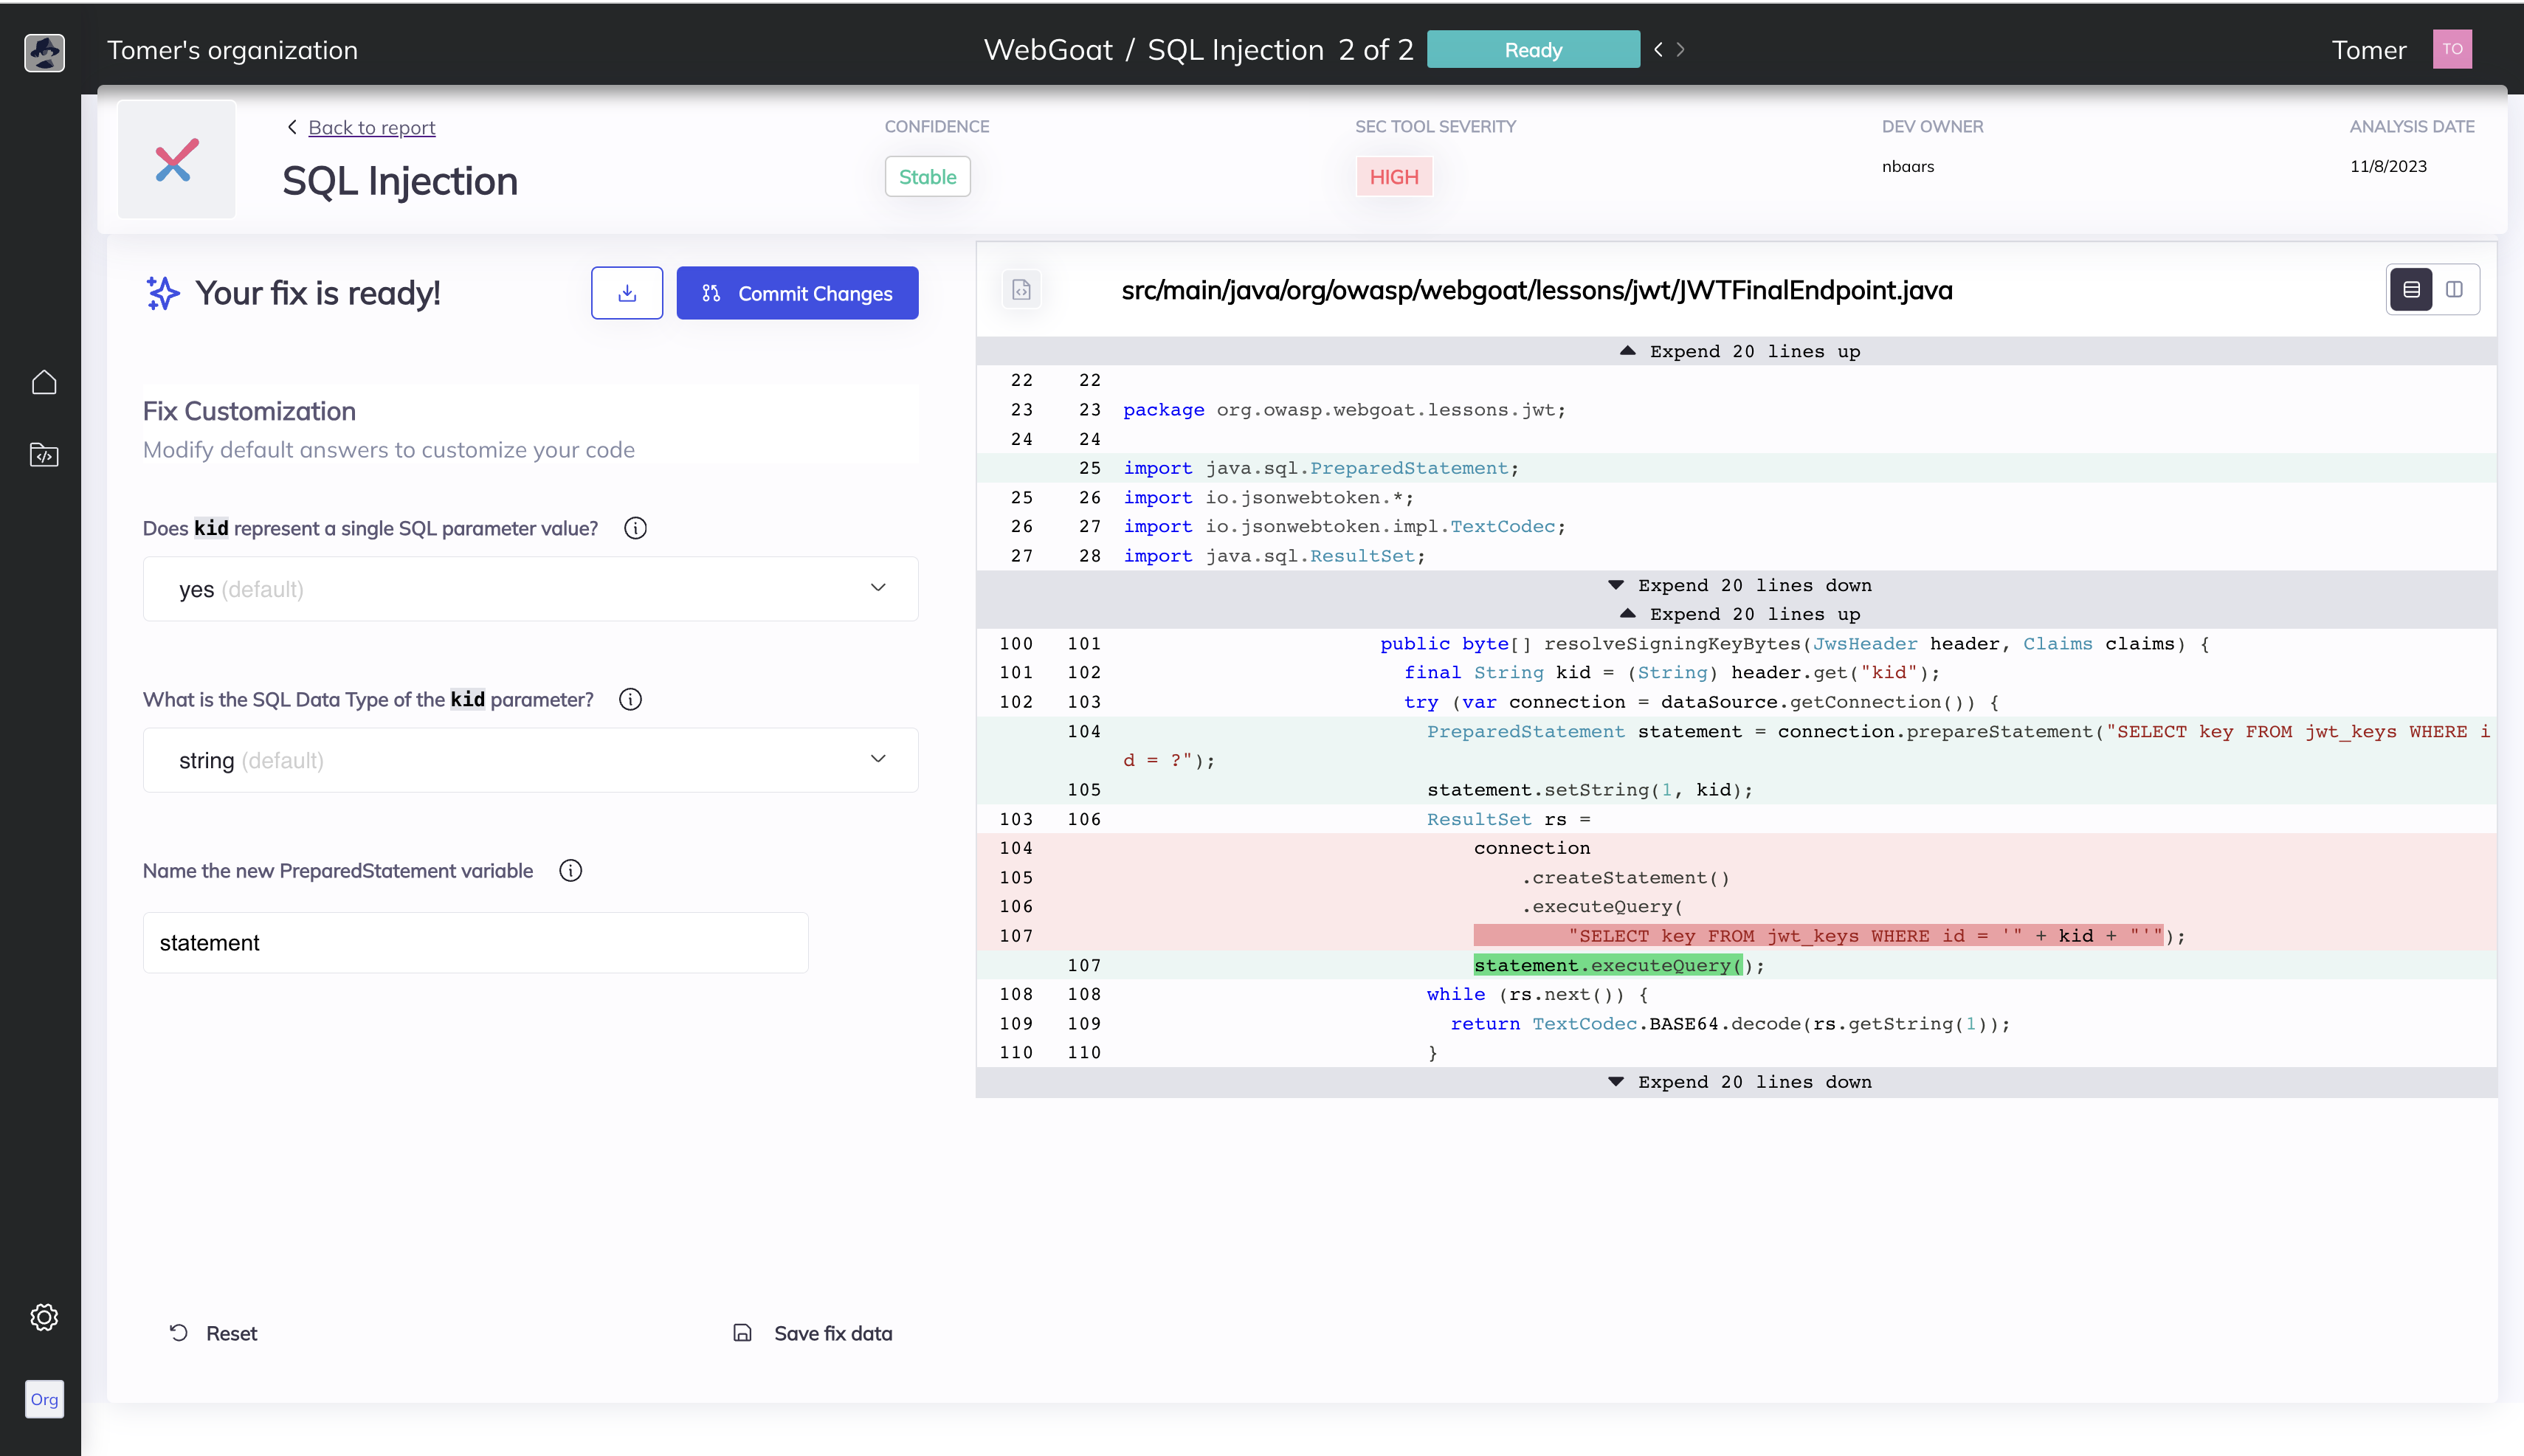 mobb-dev/bugsy
Correction automatique des vulnérabilités de sécurité dans votre code.
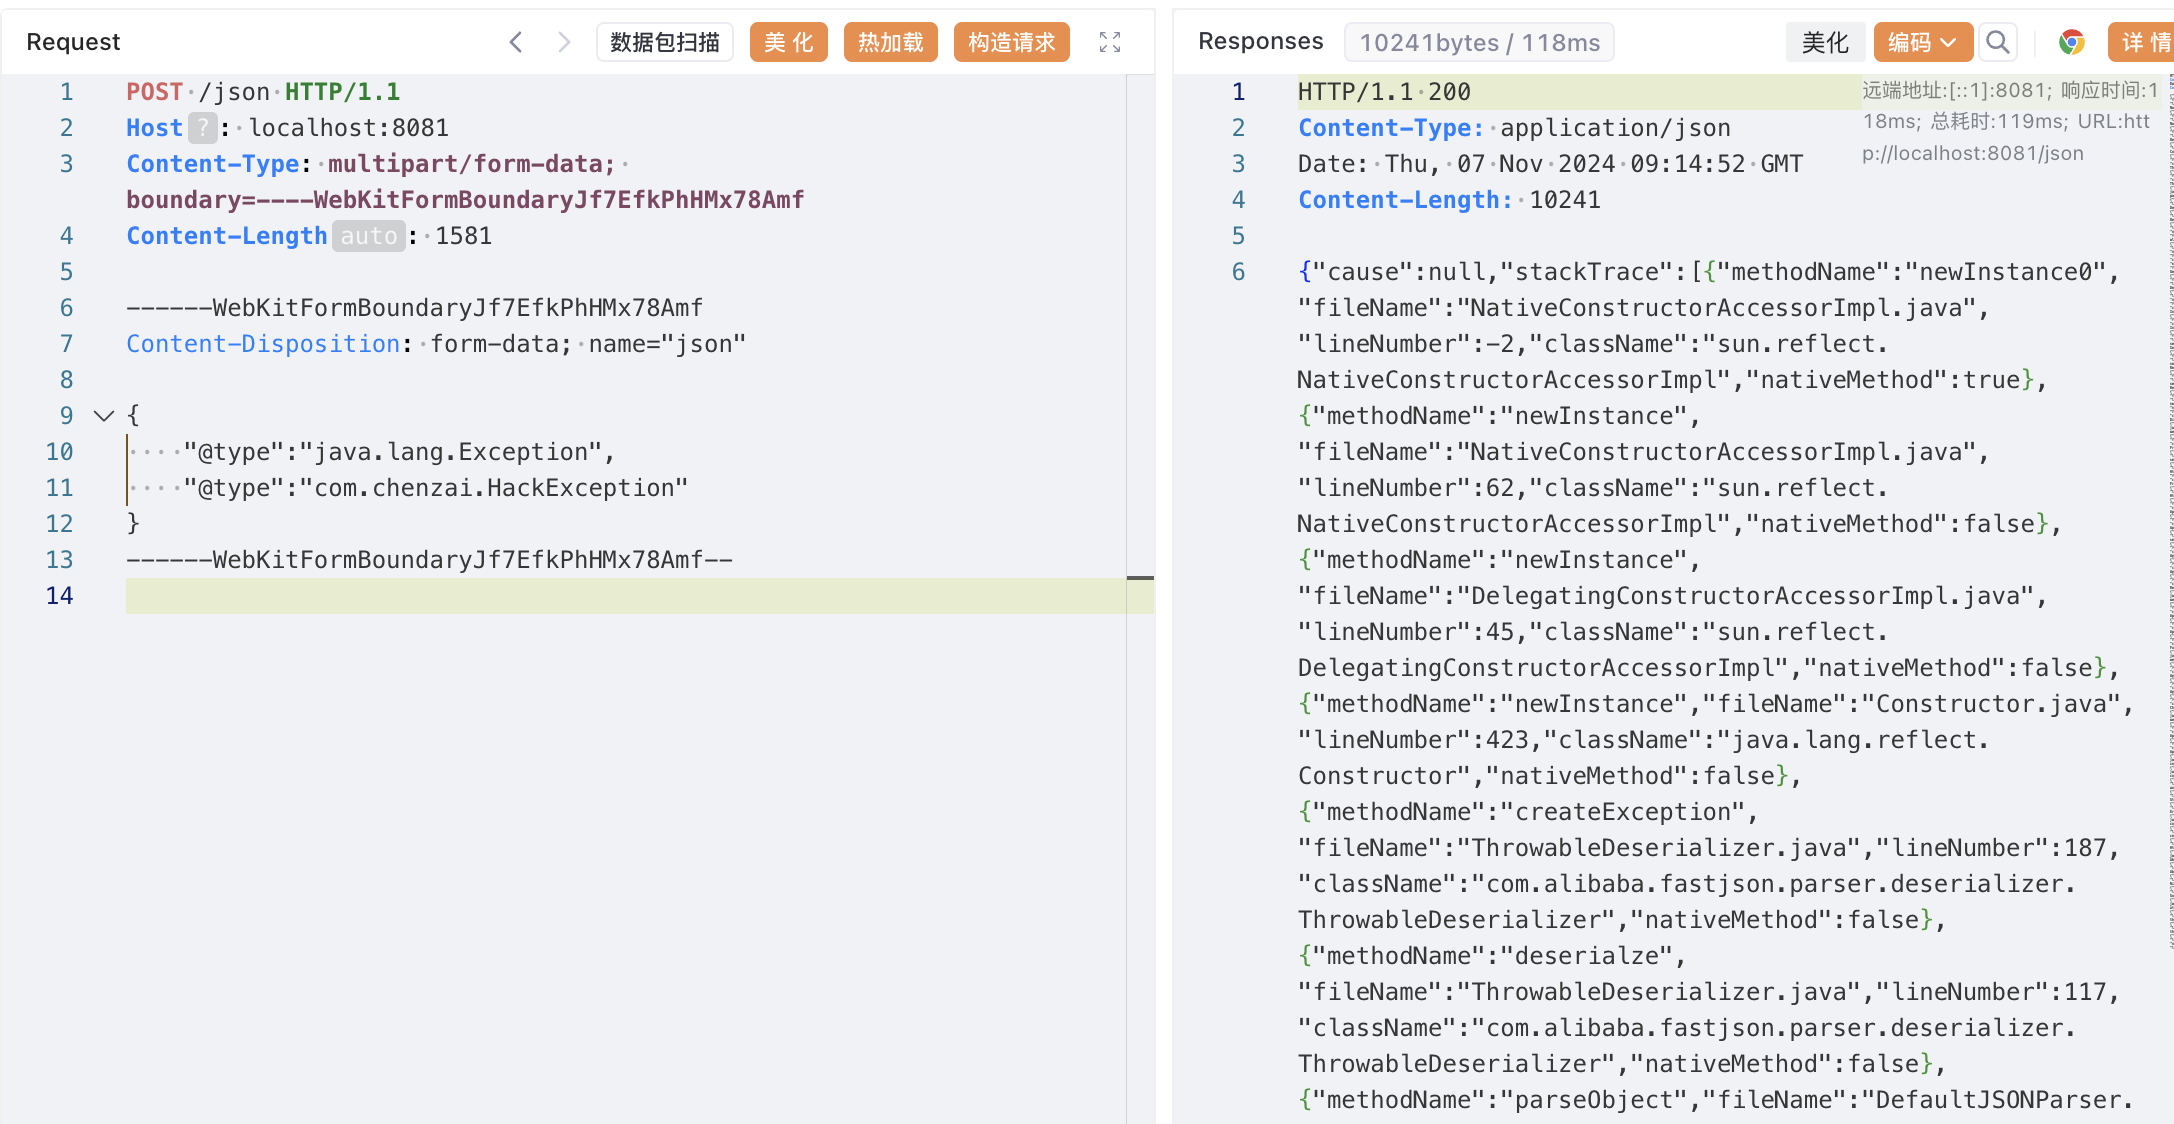 luelueking/cve-2022-25845-in-spring
Exploit de CVE-2022-25845 (fastjson 1.2.80) pour environnements Spring avec PoC pas à pas, lecture de fichier et écriture arbitraire de fichier via…
 67-6f-64/antioreans-codedevirtualizer
Plugin IDA 6.8 qui dévirtualise la machine virtuelle FISH de Themida (2.2.5.0-2.2.7.0), restaurant le code natif à partir de binaires protégés pour…
 nccgroup/ccs
Scanner basé sur des expressions régulières pour détecter les identifiants codés en dur dans les bases de code, conçu pour l'intégration CI/CD avec…
 r00tkitsmm/pishi
Pishi est un outil de couverture de code, similaire à kcov, pour macOS.
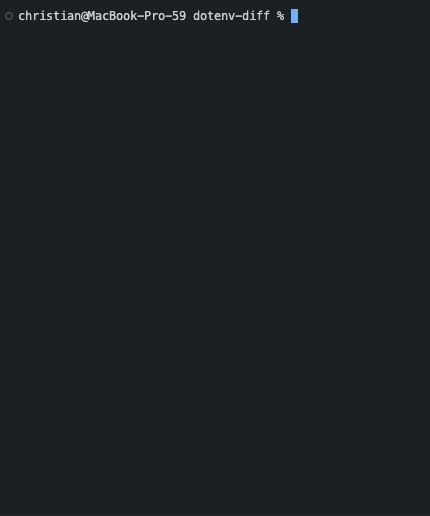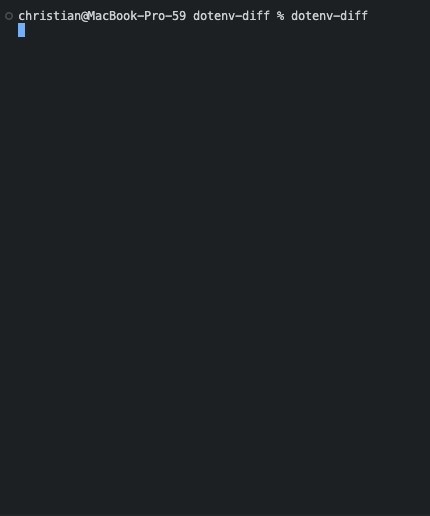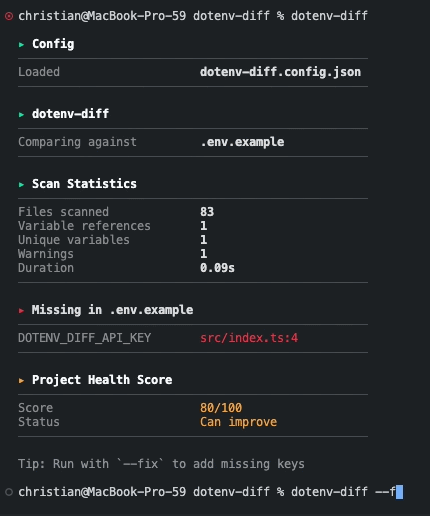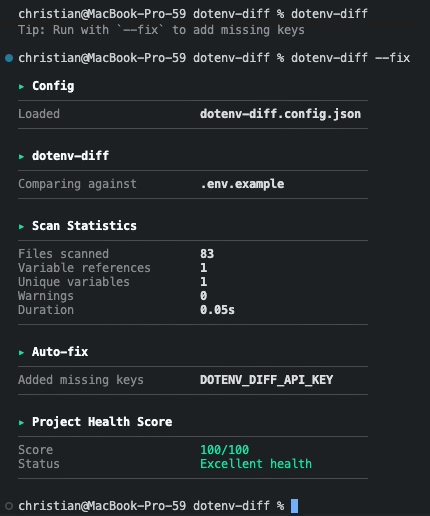 chrilleweb/dotenv-diff
Valider l'utilisation des variables d'environnement dans la base de code.
 calebstewart/peach
Cadre simple de scan de vulnérabilités
 vladko312/research_successful_errors
Livre blanc présentant les techniques aveugles basées sur les erreurs et booléennes pour SSTI et l'injection de code, avec des payloads universels…
 soheilkhodayari/jaw
JAW : Un cadre d'analyse de sécurité basé sur les graphes pour JavaScript côté client
 jonwiggins/xmloxide
Une réimplémentation en pur Rust de libxml2
 elevenpaths/neto
Neto | Un outil pour analyser les extensions de navigateur
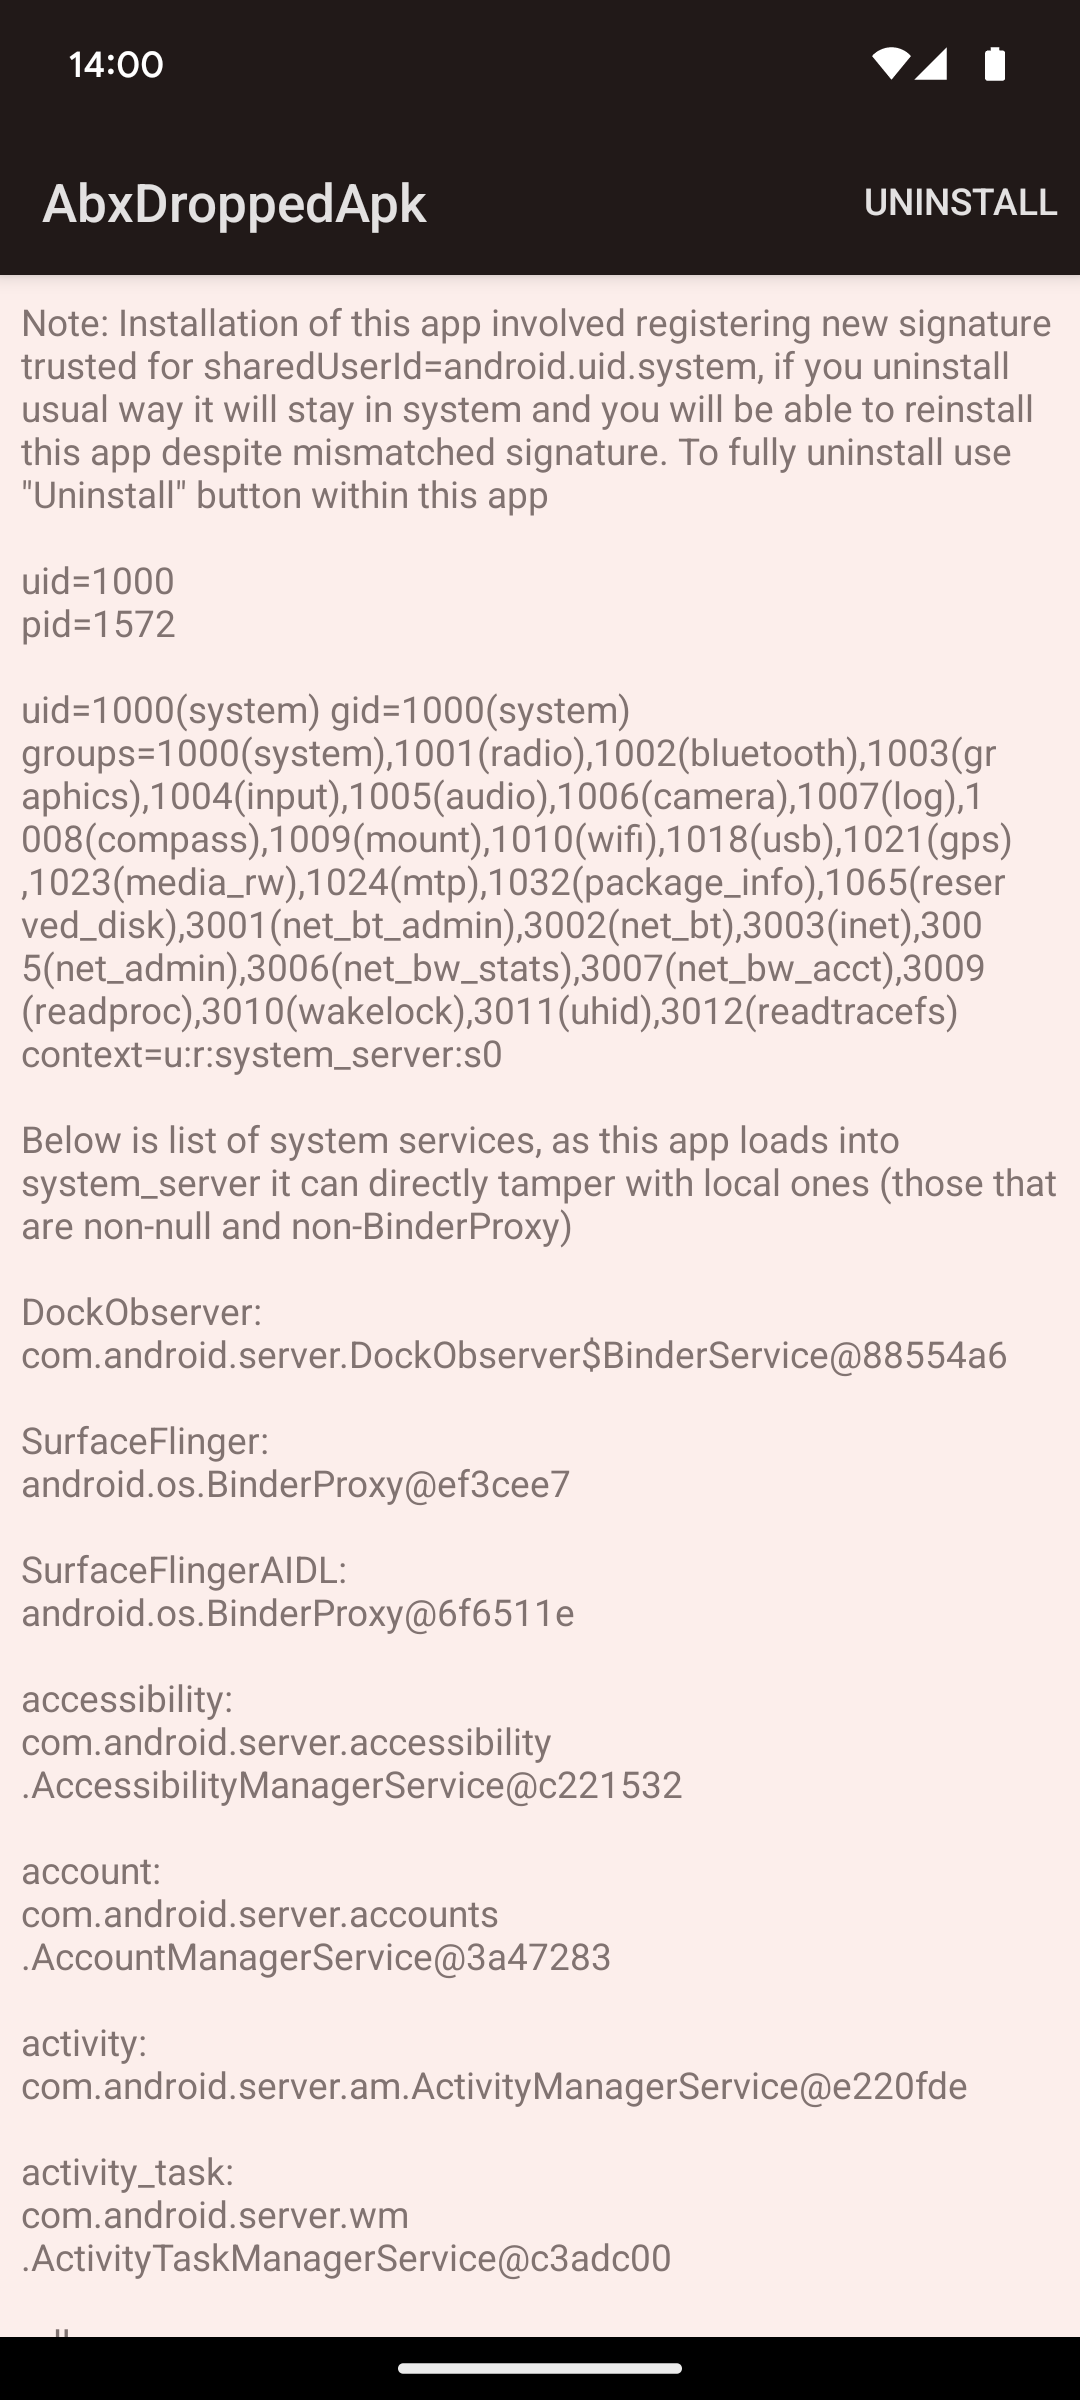 michalbednarski/abxoverflow
Analyse et exploit pour CVE-2024-34740, débordement d'entier dans BinaryXmlSerializer d'Android menant à une écriture de fichier dans system_server…








