
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
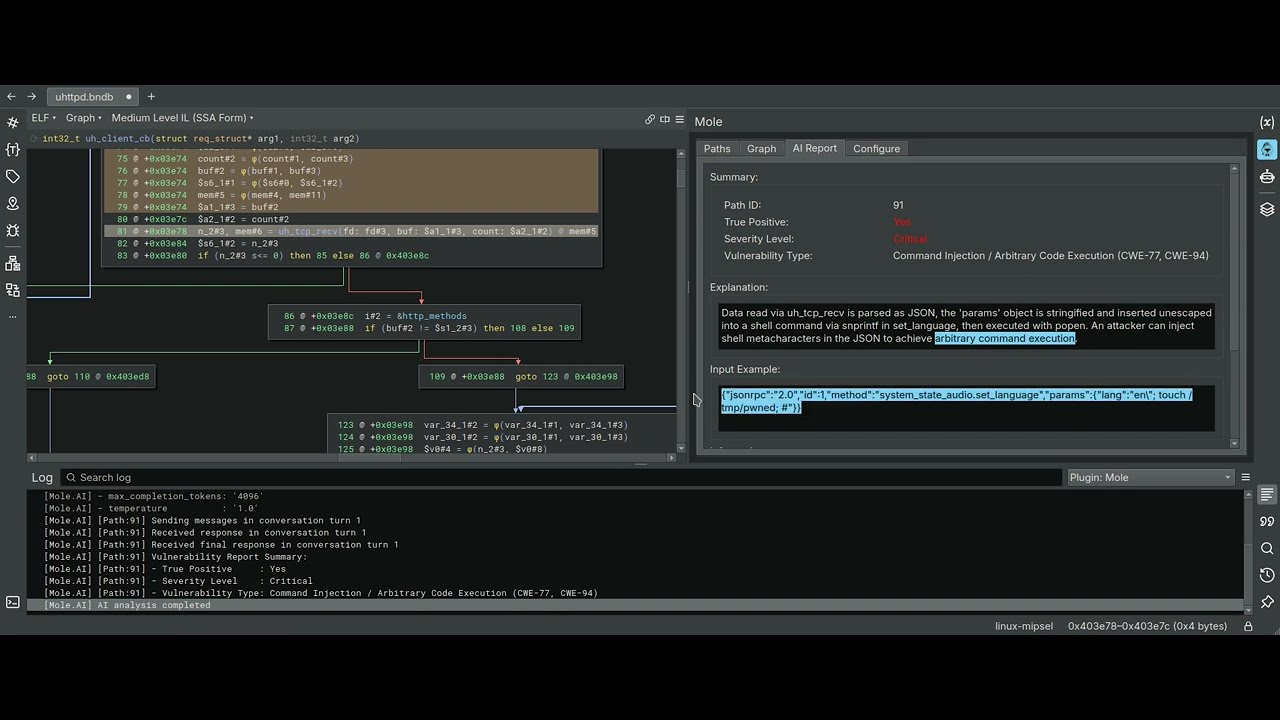
 cyber-defence-campus/mole
Un plugin Binary Ninja utilisant le slicing arrière de variables comme moteur d'analyse statique de flux de données.
 shubhamshubhankar/autosource
Cadre d'analyse statique de code automatisé intégré à SonarQube pour la détection précoce des vulnérabilités dans le code source en scannant les…
 codewhitesec/httpremotingobjrefleak
Ressources supplémentaires pour fuiter et exploiter les ObjRefs via HTTP .NET Remoting (CVE-2024-29059)
 wolfssl/wolfcose
Une implémentation COSE + CBOR rapide, portable et légère pour les systèmes embarqués. Prend en charge PQC, FIPS 140-3, DO-178 et MISRA C. Propulsé…
 samsung/utopia
Génération automatisée de pilotes de fuzz basée sur UT
 trailofbits/gosentry
Chaîne d'outils Go orientée sécurité, axée sur des capacités de fuzzing de pointe.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 quarkslab/qsynthesis
Synthétiseur Greybox conçu pour la désobfuscation des instructions d'assembleur.
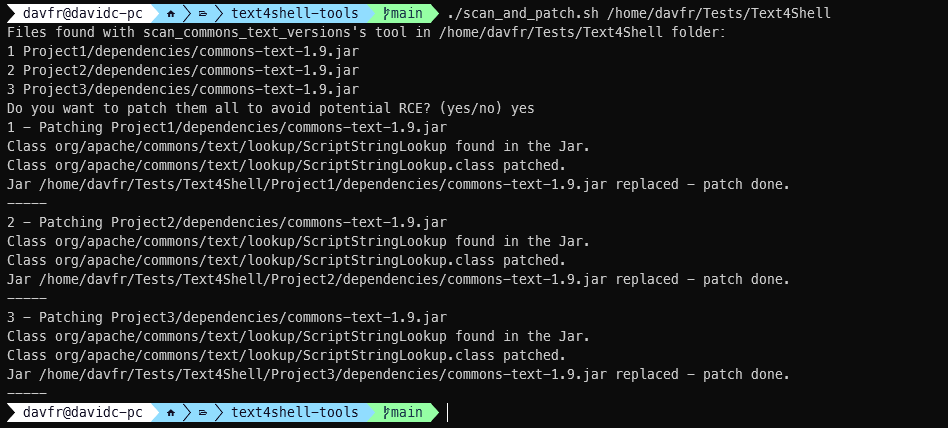 jfrog/text4shell-tools
Détecter et corriger les instances vulnérables d'Apache Commons Text dans les artefacts Java JAR/WAR ; identifier les classes par empreinte et…
 hosch3n/fastjsonvulns
Exploit pour Fastjson 1.2.80 CVE-2022-25845 permettant la lecture de fichiers AspectJ et le chargement de classes distantes Groovy pour l'exécution…
 disruptops/cred_scanner
Un simple scanner basé sur les fichiers pour rechercher des clés d'accès et des clés secrètes AWS potentielles dans les fichiers.
 rbmm/ntdetours
Implémentation de Detours (x64/x86) qui n'utilise que l'import ntdll
 owasp/sedated
Projet SEDATED® (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 jas502n/cve-2019-12384
Jackson Rce Pour CVE-2019-12384
 gach0ng/agentstalker
Framework d'audit de sécurité de bout en bout pour les agents LLM : modélisation statique AST et de teinte, synthèse d'attaques, rejeu en sandbox…
 owasp/ocsd
Développeur de logiciel sécurisé certifié OWASP
 codewhitesec/unmarshalpwn
POC pour CVE-2018-0824
 agrawalsmart7/scodescanner
Analyseur statique en ligne de commande qui détecte les vulnérabilités critiques dans le code source PHP et YAML à l'aide de règles semgrep…








