
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit

 owasp/serverless-top-10-project
Top 10 OWASP Serverless
 treebuilder/aad-sso-enum-brute-spray
POC de la récente vulnérabilité de brute-force de mots de passe d'Azure Active Directory de SecureWorks
 amlalabs/amla-sandbox
Sandbox WASM avec application des capacités pour le code des agents IA. Les agents ne peuvent appeler que les outils explicitement fournis avec des…
 owasp/openshield
CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…
 aniket2912/all-cehv13-module-wise-pdf-reports
Laboratoires pratiques, notes et rapports pour les modules CEH v13 — couvrant le hacking web, le pentest réseau, l'analyse de malware, l'ingénierie…
 rolix44/kubestroyer
Outil d'exploitation Kubernetes basé sur Go qui scanne les ports exposés et exploite les mauvaises configurations du cluster, y compris l'exécution…
 cookiengineer/actual-php2shell
:robot: (Vibecoded prototype) NO, There is an easy way to exploit this vulnerability!
 initstring/lxd_root
Linux privilege escalation via LXD
 xddxdd/nixos-config
Configuration NixOS de Lan Tian
 cybersecsi/dockerized-android
Un framework basé sur des conteneurs pour permettre l'intégration de composants mobiles dans les plateformes de formation en sécurité.
 yuyudhn/azsubenum
Outil d'énumération de sous-domaines basé sur DNS pour les services Azure, sondant les App Services, Storage Accounts, Databases, Key Vaults et…
 dazzyddos/hsc24redteaminfra
Diapositives et codes utilisés pour l'atelier Red Team Infrastructure Automation
 9rnt/poro
Analysez les actifs accessibles publiquement dans votre environnement cloud AWS
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 professionallyevil/harpoon
Une collection de scripts, de trucs et astuces pour le hacking de clusters k8s et de conteneurs.
 chaostoolkit/chaostoolkit-kubernetes
Extension du pilote Kubernetes de l'API de sondes et d'actions du Chaos Toolkit
 cybermaggedon/cyberprobe
Capture, analyse et réponse aux cyberattaques
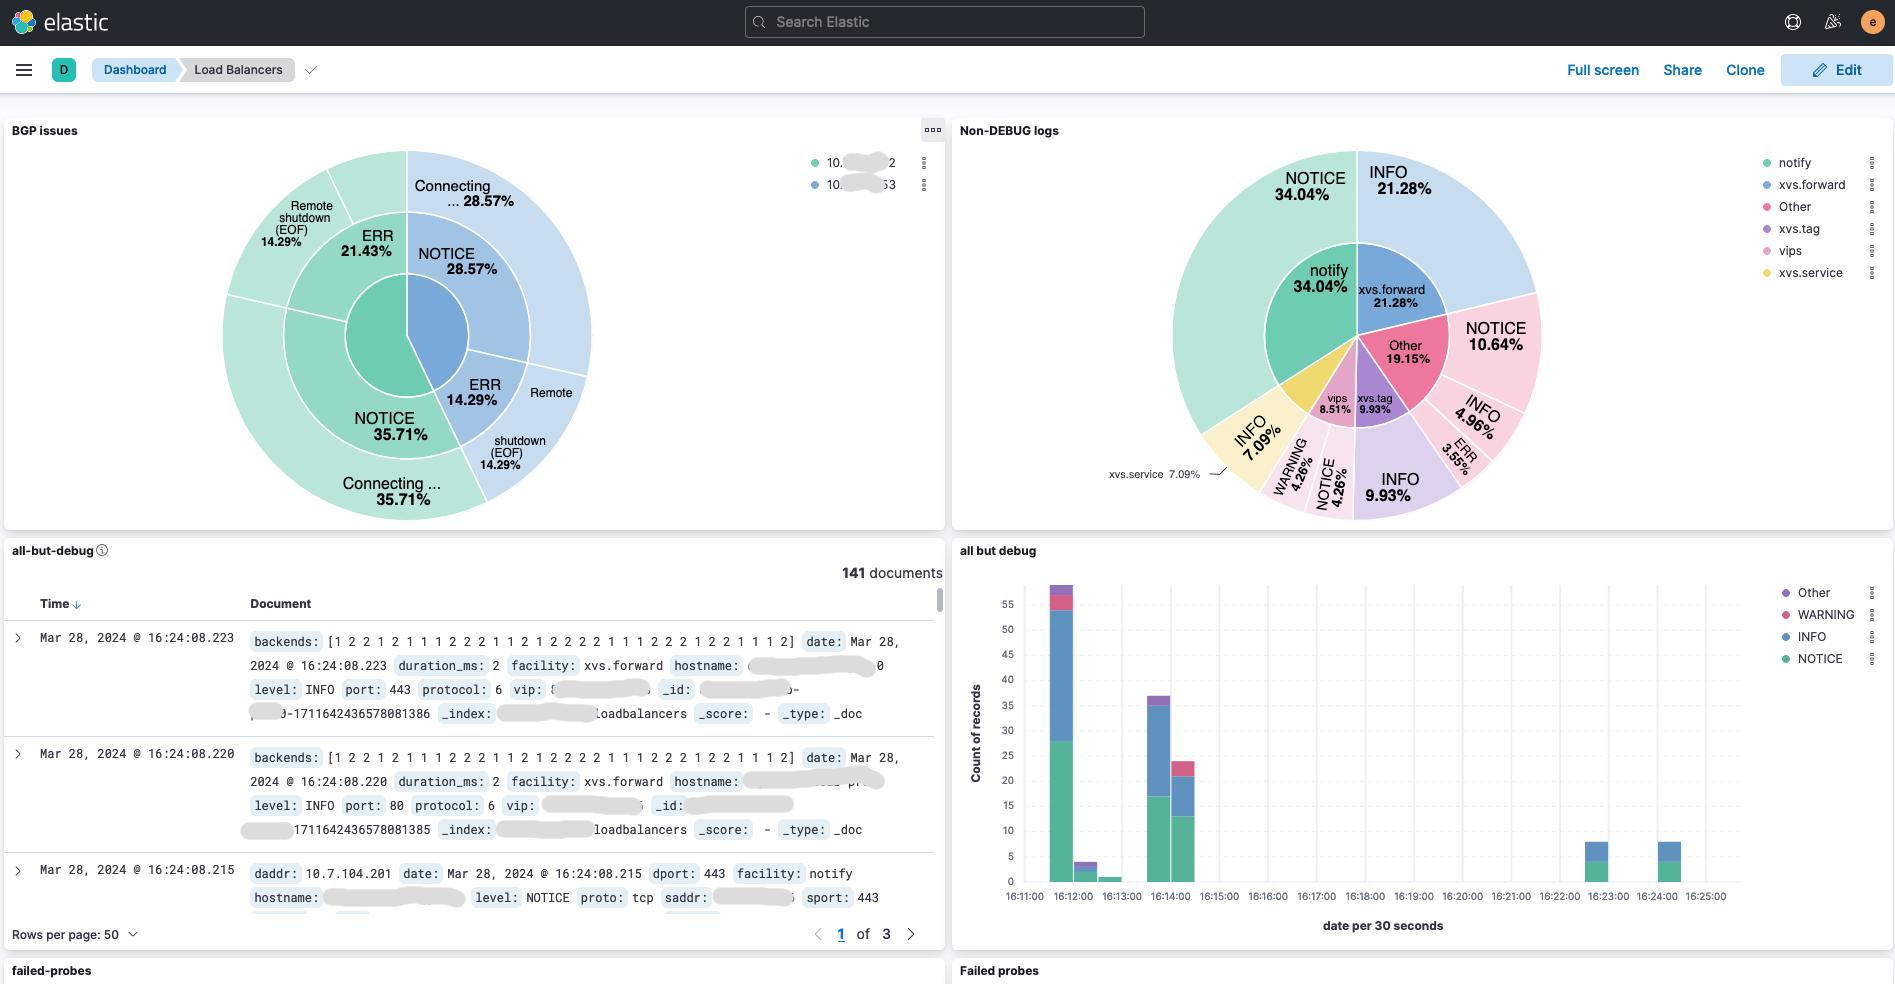 davidcoles/vc5
Un équilibreur de charge de couche 4 horizontalement évolutif avec retour direct du serveur (DSR) pour Linux, utilisant XDP/eBPF.








