
 yuyudhn/azsubenum
Outil d'énumération de sous-domaines basé sur DNS pour les services Azure, sondant les App Services, Storage Accounts, Databases, Key Vaults et points de terminaison CDN via des techniques de permutation et de résolution.

AzSubEnum est un outil spécialisé d'énumération de sous-domaines conçu pour les services Azure. Cet outil est destiné à rechercher et identifier méticuleusement les sous-domaines associés à divers services Azure. Grâce à une combinaison de techniques et de requêtes, AzSubEnum explore la structure du domaine Azure, sondant et collectant systématiquement les sous-domaines liés à un large éventail de services Azure.
AzSubEnum fonctionne en exploitant des techniques de résolution DNS et des méthodes de permutation systématique pour révéler les sous-domaines associés à des services Azure tels que Azure App Services, Storage Accounts, Azure Databases (y compris MSSQL, Cosmos DB et Redis), Key Vaults, CDN, Email, SharePoint, Azure Container Registry, et plus encore. Sa fonctionnalité s'étend à l'analyse exhaustive de différents domaines de services Azure afin d'identifier les sous-domaines associés.
Avec cet outil, les utilisateurs peuvent mener une énumération approfondie de sous-domaines dans des environnements Azure, aidant les professionnels de la sécurité, les chercheurs et les administrateurs à mieux comprendre le vaste paysage des services Azure et de leurs sous-domaines correspondants.
Au cours de mon apprentissage de l'exploitation d'Azure AD, j'ai découvert que l'outil de sous-domaines Azure Invoke-EnumerateAzureSubDomains de NetSPI ne pouvait pas s'exécuter sur mon PowerShell Debian. Par conséquent, j'ai créé une implémentation rudimentaire de cet outil en Python.
➜  AzSubEnum git:(main) ✗ python3 azsubenum.py --help
usage: azsubenum.py [-h] -b BASE [-v] [-t THREADS] [-p PERMUTATIONS]
                    [--blobsenum] [-bw BLOB_WORDLIST] [-bt BLOB_THREADS]

Azure Subdomain Enumeration and Blob Container Access Checker

options:
  -h, --help            show this help message and exit
  -b BASE, --base BASE  Base name to use
  -v, --verbose         Show verbose output
  -t THREADS, --threads THREADS
                        Number of threads for concurrent execution
  -p PERMUTATIONS, --permutations PERMUTATIONS
                        File containing permutations
  --blobsenum           Perform blob container enumeration
  -bw BLOB_WORDLIST, --blob-wordlist BLOB_WORDLIST
                        Path to a custom wordlist file for blob container
                        enumeration
  -bt BLOB_THREADS, --blob-threads BLOB_THREADS
                        Number of threads to use for blob container
                        enumeration
Énumération de base :
python3 azsubenum.py -b retailcorp --threads 10
Utilisation de listes de mots de permutation :
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt
Avec sortie détaillée :
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt --verbose
Énumération de conteneurs blob :
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum -bt 10
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum --blob-wordlist custom_wordlist.txt --blob-threads 10
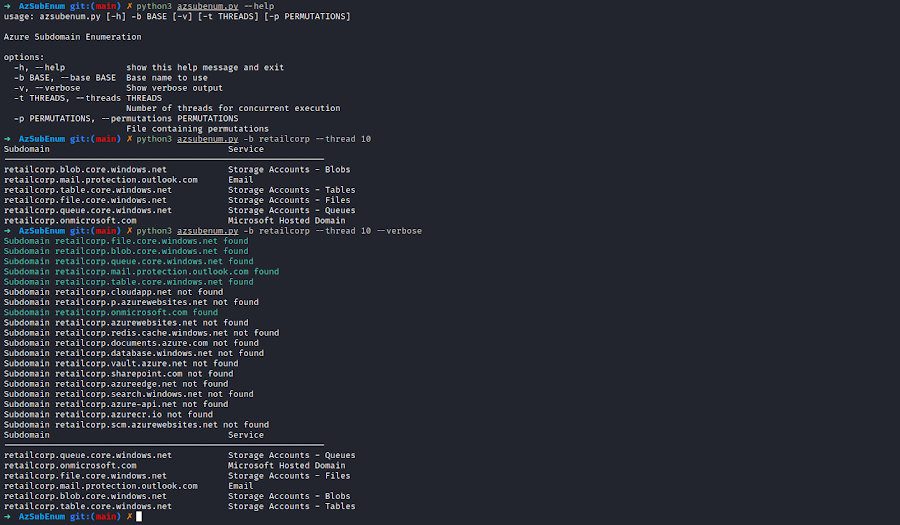
Vous avez des idées pour améliorer cet outil ? Contribuons !
BSD-3-Clause. Libre d'utilisation, de modification et de redistribution (y compris à des fins commerciales), à condition que les mentions de copyright soient conservées. Voir LICENSE. Basé sur NetSPI/MicroBurst (BSD-3-Clause).
Toute action et/ou activité liée au contenu de cet outil relève de votre seule responsabilité. La mauvaise utilisation des informations contenues dans cet outil peut entraîner des poursuites pénales à l'encontre des personnes concernées.






