#1
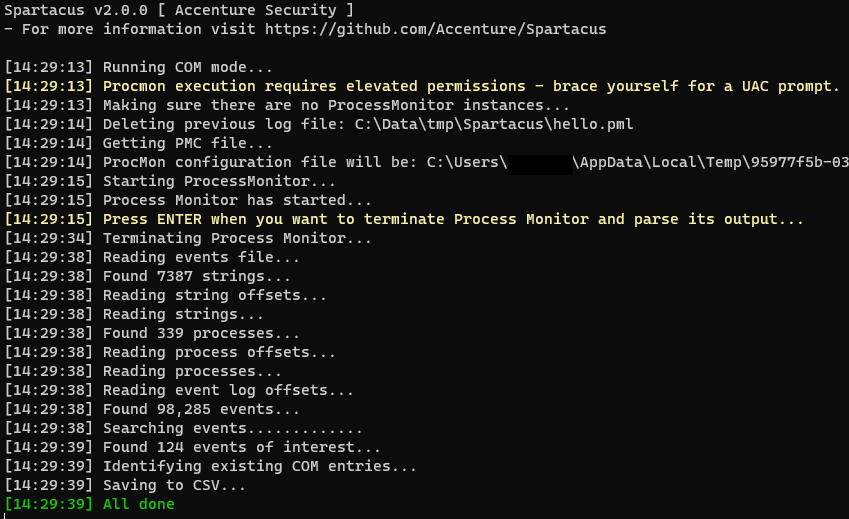
 accenture/spartacus
Spartacus — Boîte à outils de détournement DLL/COM
 sonyxperiadev/apkanalyser
Outil d'analyse statique pour les APK Android qui inspecte le bytecode Dalvik, décode les ressources XML et détecte les problèmes potentiels. Prend…
 kiexitdispatcher/godefender
Anti-virtualisation, Anti-débogage, AntiVM, Anti-machine virtuelle, Anti-débogage, Anti-Sandboxie, Anti-sandbox, Paquet de détection de VM. Windows…
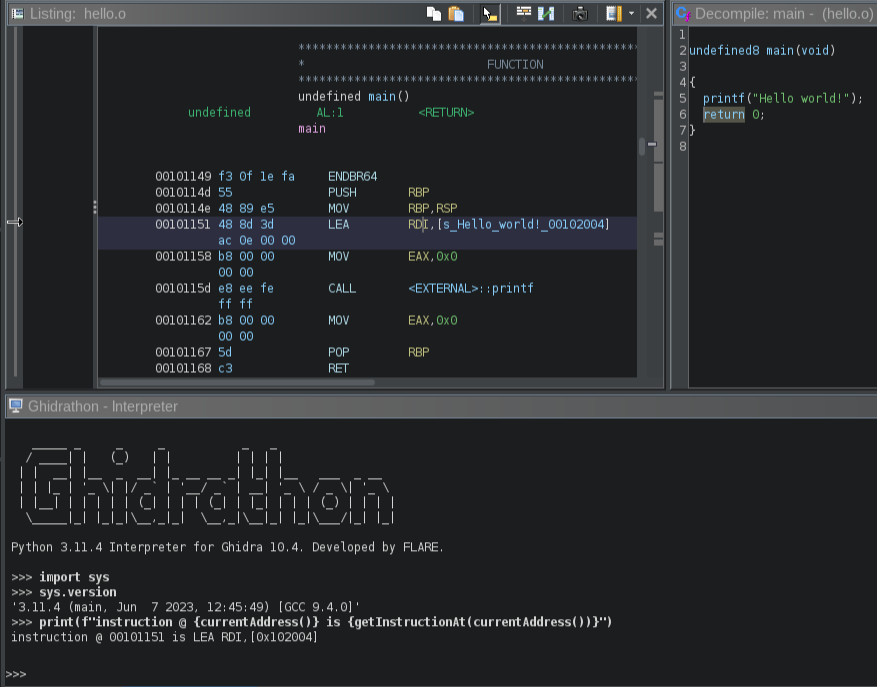 mandiant/ghidrathon
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 taviso/avscript
Avast JavaScript Interactive Shell
 idarlingteam/idarling
Plugin de Reverse Engineering collaboratif pour IDA Pro & Hex-Rays
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 abhi-r3v0/adhrit
Suite de sécurité Android pour une reconnaissance approfondie et une analyse statique du bytecode basée sur les benchmarks Ghera.
 anerruption/logic.net
Un obfuscateur .NET gratuit et open-source utilisant dnlib.
 fuzzinglabs/octopus
Outil d'analyse de sécurité pour module WebAssembly (wasm) et contrats intelligents blockchain (BTC/ETH/NEO/EOS)
 googleprojectzero/brokentype
Ensemble d'outils de fuzzing de polices TrueType et OpenType
 revng/revng-c
Bibliothèque centrale de lifting binaire qui traduit le code exécutable en IR LLVM et reconstruit du code source de type C pour l'ingénierie inverse…
 didi/kemon
Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.
 yeggor/uefi_retool
Un outil pour la rétro-ingénierie du firmware UEFI