
 #1

 wise-security/cve-2025-69599
Preuve de concept d'exploitation pour CVE-2025-69599, démontrant un élément de chemin de recherche non contrôlé dans les binaires rvia et ndtrack du…
 3dluvr/new-lib3mf.dll-for-meshmixer
Précompilé lib3mf.dll pour MeshMixer qui inclut un correctif rétroporté pour CVE-2021-21772 et zlib 1.3.1
 graypixel2121/cve-2025-57489
Analyse technique et preuve de concept d'exploitation pour CVE-2025-57489, une vulnérabilité d'élévation de privilèges dans SuperDuper! v3.10 via une…
 0xxa/google-poc
Ce dépôt contient des instructions pour reproduire CVE-2025-13425 : une vulnérabilité de déréférencement de pointeur nul / dépassement d'index de…
 furyutei/cve-2015-0235_ghost
Exploit en C pour la vulnérabilité GHOST de glibc (CVE-2015-0235) permettant l'exécution de code à distance via un débordement de tampon dans les…
 joakimbulow/cve-2026-23907
Preuve de concept d'exploitation pour la vulnérabilité de traversée de chemin Apache PDFBox (CVE-2026-23907), démontrant l'écriture arbitraire de…
 mohitsinghpapola/cve-2023-20052
Build Docker corrigé pour l'exploit CVE-2023-20052 ClamAV XXE. Résout les erreurs de compilation OpenSSL 3.0 en utilisant Ubuntu 18.04 avec OpenSSL…
 bengabay1994/cve-2021-21551-poc
Ce repo contient un PoC que j'ai réalisé lors de l'analyse aveugle du pilote dbutil_2_3.sys pour une vulnérabilité. Il a été créé par analyse…
 tiran/cve-2018-8970
Démo pour https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 leorivass/jq-els-backport-cve-2025-48060
Backporté le correctif en amont pour CVE-2025-48060 (dépassement de tampon du tas dans jv_string_empty) vers jq 1.6.
 tronciuvlad/cve-2024-26475
Un problème dans radareorg radare2 v.0.9.7 à v.5.8.6 et corrigé dans v.5.8.8 permet à un attaquant local de provoquer un déni de service via la…
 alvarosr/cve-2025-5548
Analyse technique documentée et exploitation contrôlée de la CVE-2025-5548 dans FreeFloat FTP Server, couvrant la mise en place du laboratoire,…
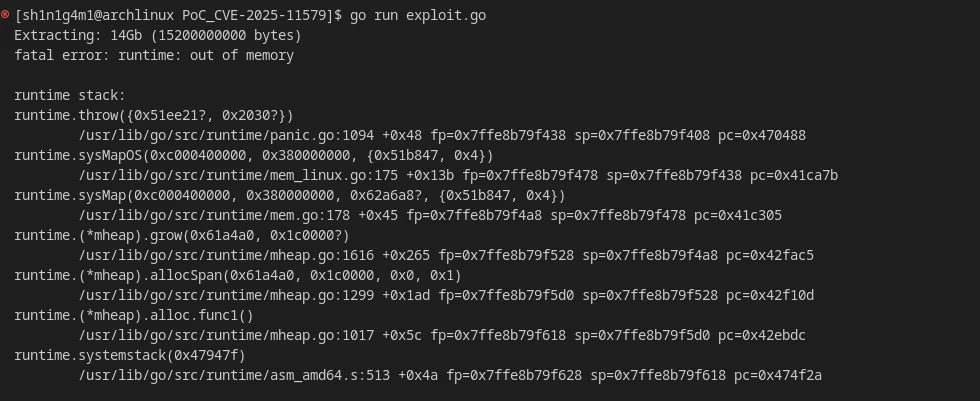 shinigami-777/poc_cve-2025-11579
Preuve de concept d'exploitation pour CVE-2025-11579, une vulnérabilité de déni de service dans rardecode qui déclenche un crash par épuisement de la…
 shinycolumn/cve-2025-56802
Vulnérabilité de génération et de gestion de clés AES-CFB dans l'application de bureau Reolink
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 est vulnérable à une exécution de code arbitraire. Il s'agit de la référence publique à utiliser sur le site CVE.
 thunderstrike9090/conflicker_analysis_scripts
Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067
 rvermeulen/codeql-cve-2022-35737
Une requête CodeQL pour trouver la CVE 2022-35737









