
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit

 syss-research/wcfproxy
Un proxy pour le trafic WCF basé sur net.tcp.
 mdshoaibuddinchanda/zombieguard
Détection basée sur le ML des attaques d'évasion d'en-tête d'archives ZIP Zombie (CVE-2026-0866)
 gmh5225/awesome-mba
Liste de ressources booléen-arithmétiques mixtes
 misterdengi/cve-2026-1801c
Analyse statique de rétro-ingénierie des heuristiques d'entrée de mouvement dans le moteur Source 2, identifiant les cas limites structurels dans…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Boîte à outils d'exécution de code à distance non authentifiée.
 yo-yo-yo-jbo/macos_xprotect
Plongée pédagogique dans la protection intégrée d'Apple contre les malwares : bases de données de signatures, règles YARA, intégration de Gatekeeper,…
 xd20111/cve-2026-55200
Analyse détaillée d'une vulnérabilité critique d'écriture hors limites avant authentification dans libssh2 menant à l'exécution de code à distance,…
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Mise à niveau sécurisée du noyau pour CVE-2026-98432 sur Ubuntu 24.04 avec NVIDIA, et une analyse de la faille
 huiwen-yayaya/cve-2023-4863
Reproduction et exploitation de CVE-2023-4863, un dépassement de tampon dans le constructeur de table de Huffman de libwebp, avec des images WebP…
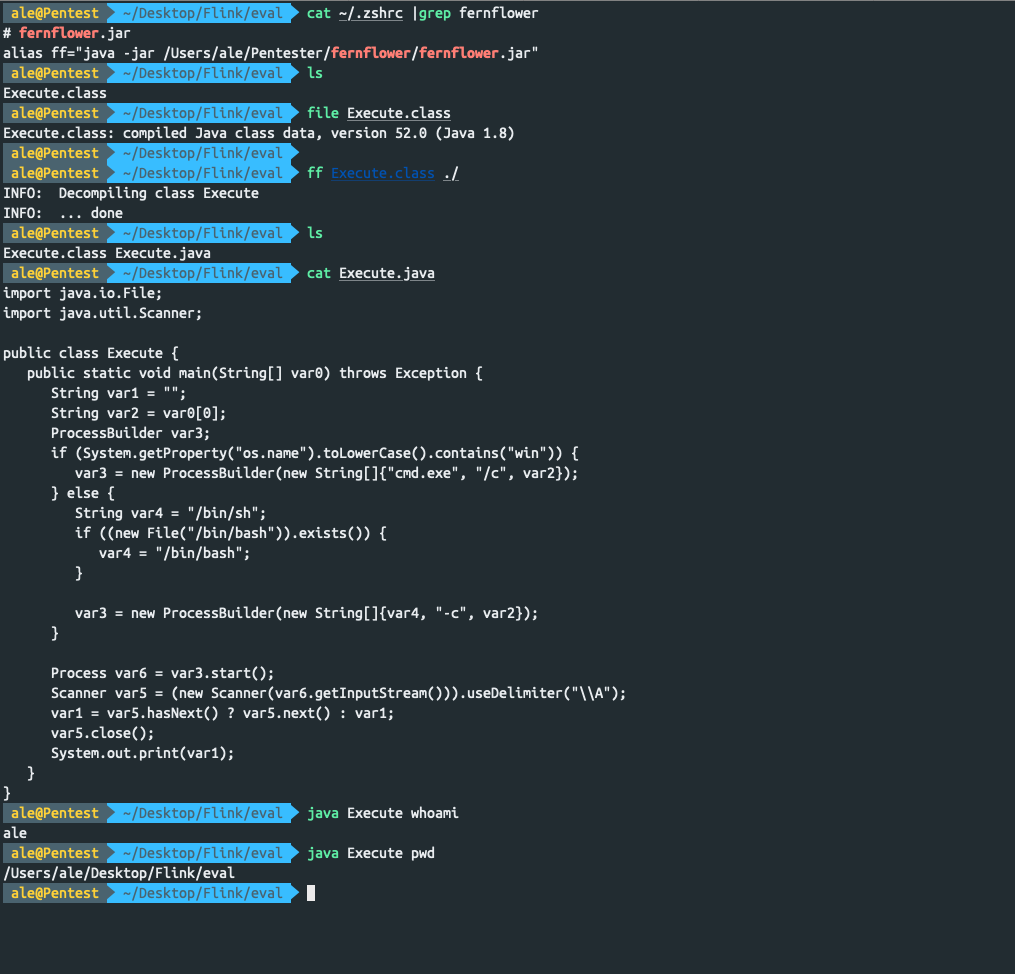 jas502n/fernflower
Décompilez rapidement des fichiers .class dans le terminal.
 somisomair/cve-2026-20698-pf_route-heap-overflow
CVE-2026-20698 : dépassement de tas du noyau XNU via PF_ROUTE RTA_GENMASK. PoC et analyse. Découvert indépendamment.
 gmh5225/memtools
Outil de lecture et d'écriture de mémoire Windows/Linux DMA, Dump, Direct, inject
 nazeeh111/capsulith
Run preserved ARM64 code in Node or a browser and inspect its image output and memory.

 renich/pyrite
Exécution binaire liée au matériel et contrôlée par le cloud, provenance cryptographique et scellement d’enveloppe anti-altération pour Crystal.
 gmh5225/antidbg-unabomber
VMP amélioré (ancien AmogusPlugin)
 jnschaeffer/cve-2022-44268-detector
Détecter les images qui exploitent probablement CVE-2022-44268
 liyuxuan504-byte/cve-2026-14266
Débordement de tampon dans le tas du décodeur XZ de 7-Zip - Analyse complète, cause racine, PoC et feuille de route d'exploitation RCE
 demining/phoenix-rowhammer-attack-cve-2025-6202
Attaque Phoenix Rowhammer : Risque systémique de compromission des clés privées de portefeuilles Bitcoin dans l'infrastructure mondiale de la…








