
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
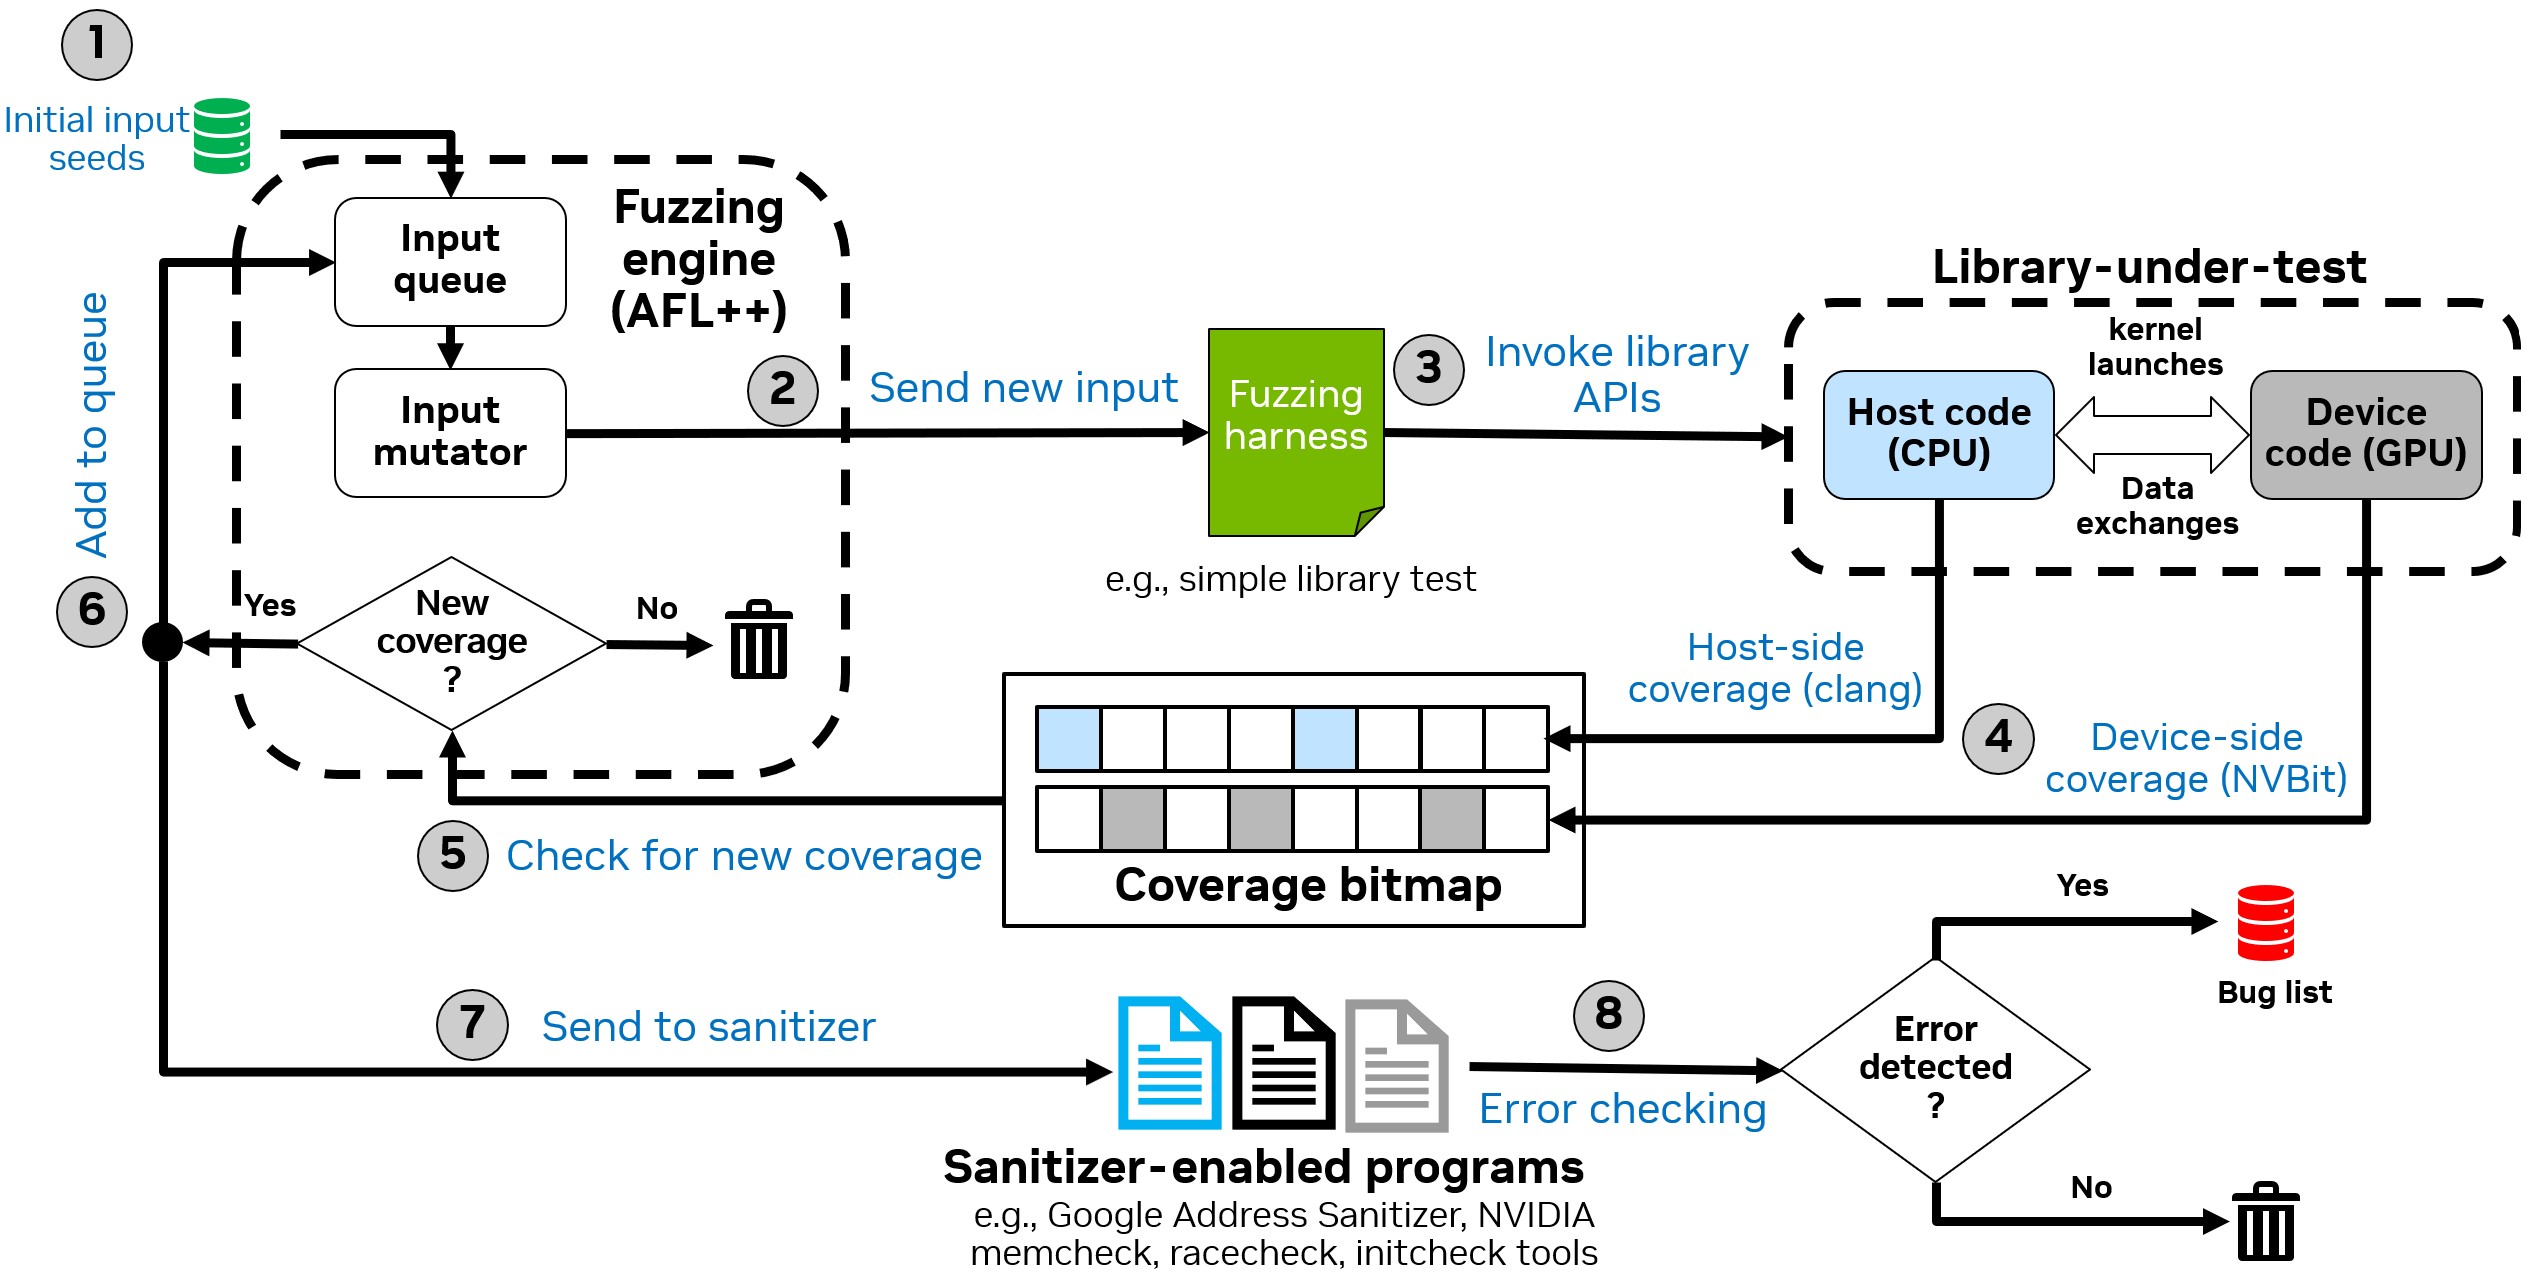
 nvlabs/cufuzz
Un fuzzer orienté GPU guidé par la couverture pour applications CUDA en espace utilisateur
 trailofbits/ruzzy
Un fuzzer guidé par la couverture pour le code Ruby pur et les extensions C de Ruby
 zx0cf1/shredder-rs
Un moteur de mutation polymorphe haute-fidélité pour x86_64 axé sur la fragmentation au niveau des instructions et la préservation du contexte.
 trustedsec/lnkmemaybe
Outil de création et de recherche de liens Lnk
 metaredteam/rtx-cve-2023-45779
Code de preuve de concept pour la vulnérabilité de réutilisation de clé APEX d'Android
 siemens/fluffi
FLUFFI (Utilitaire Entièrement Localisé pour le Fuzzing Instantané) - Un fuzzer binaire évolutif distribué pour les pentesteurs
 pan-unit42/dotnetfile
Bibliothèque Python pour analyser les métadonnées CLR/PE des assemblys .NET, exposant les streams et les empreintes de hachage pour faciliter…
 synacktiv/dotniet
Plugin IDA Pro qui importe les symboles résolus au runtime dans les binaires .NET Native, en analysant SharedLibrary.dll et son PDB pour restaurer…
 artembaranov/windowsrootkitsguide
Guide pédagogique sur les techniques de rootkits Windows, les internals du noyau, les mécanismes de furtivité, la persistance et la détection…
 hiddenillusion/nomorexor
Outil pour aider à deviner la clé XOR de 256 octets d'un fichier en utilisant l'analyse de fréquences.
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 macmade/unicorn-bios
Émulateur BIOS de base pour Unicorn Engine.
 zznop/bn-uefi-helper
Plugin d'aide à l'analyse du firmware UEFI
 peterhackz/zyrox
Zyrox : plugin d'obfuscation au moment de la compilation basé sur LLVM.
 wireghoul/doona
Réseau basé sur un fuzzer de protocole
 warpedatom/offsetinspect
Boîte à outils PowerShell pour l'analyse des limites de détection AMSI/Defender et le tri statique des malwares fait correspondre les décalages…
 idiom/pftriage
Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.
 owl4444/jsdeob-workbench
Rétro-ingénierie de JavaScript obfusqué visuellement. Enchaînez les transformations, inspectez les changements AST, écrivez des plugins de…








