#1
Outils axés sur les tests d'intrusion, la rétro-ingénierie et la sécurisation des applications Android et de l'OS Android.
Recommandé par Kitploit
 woshigenm/cve-2026-98937
PoC vérifié et analyse d'un contournement de vérification de permissions dans perf/core sous Linux, qui divulgue des adresses de chaîne d'appels du…
 suffixing/apkscope
Rétro-ingénierie Android pour les humains et les agents IA : du Java typé en quelques millisecondes, des références croisées, la reconnaissance d'API…
 lauriewired/jadxecute
Plugin de script JADX-gui pour la manipulation dynamique du décompilateur
 anasfik/flutterguard
Audits de sécurité hors ligne pour les APK Flutter sur Android. Inspectez les permissions, les SDK, les endpoints et les secrets potentiels. Sans…
 jankammerath/bogusmips
Analyse forensique pour le désassemblage, le réassemblage, la rétro-ingénierie et l'audit d'applications Android
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…
 camsshaft/ionstack-s22-cve-2026-43499
Exploit du noyau Android pour Samsung Galaxy S22 qui obtient un accès root au niveau du noyau via CVE-2026-43499, avec SELinux permissif, kallsyms…
 hmascs/ksuroot
Outil de root du noyau Android en un clic exploitant CVE-2026-43499 pour installer KernelSU, avec des sources de payload .so officielles, intégrées…
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
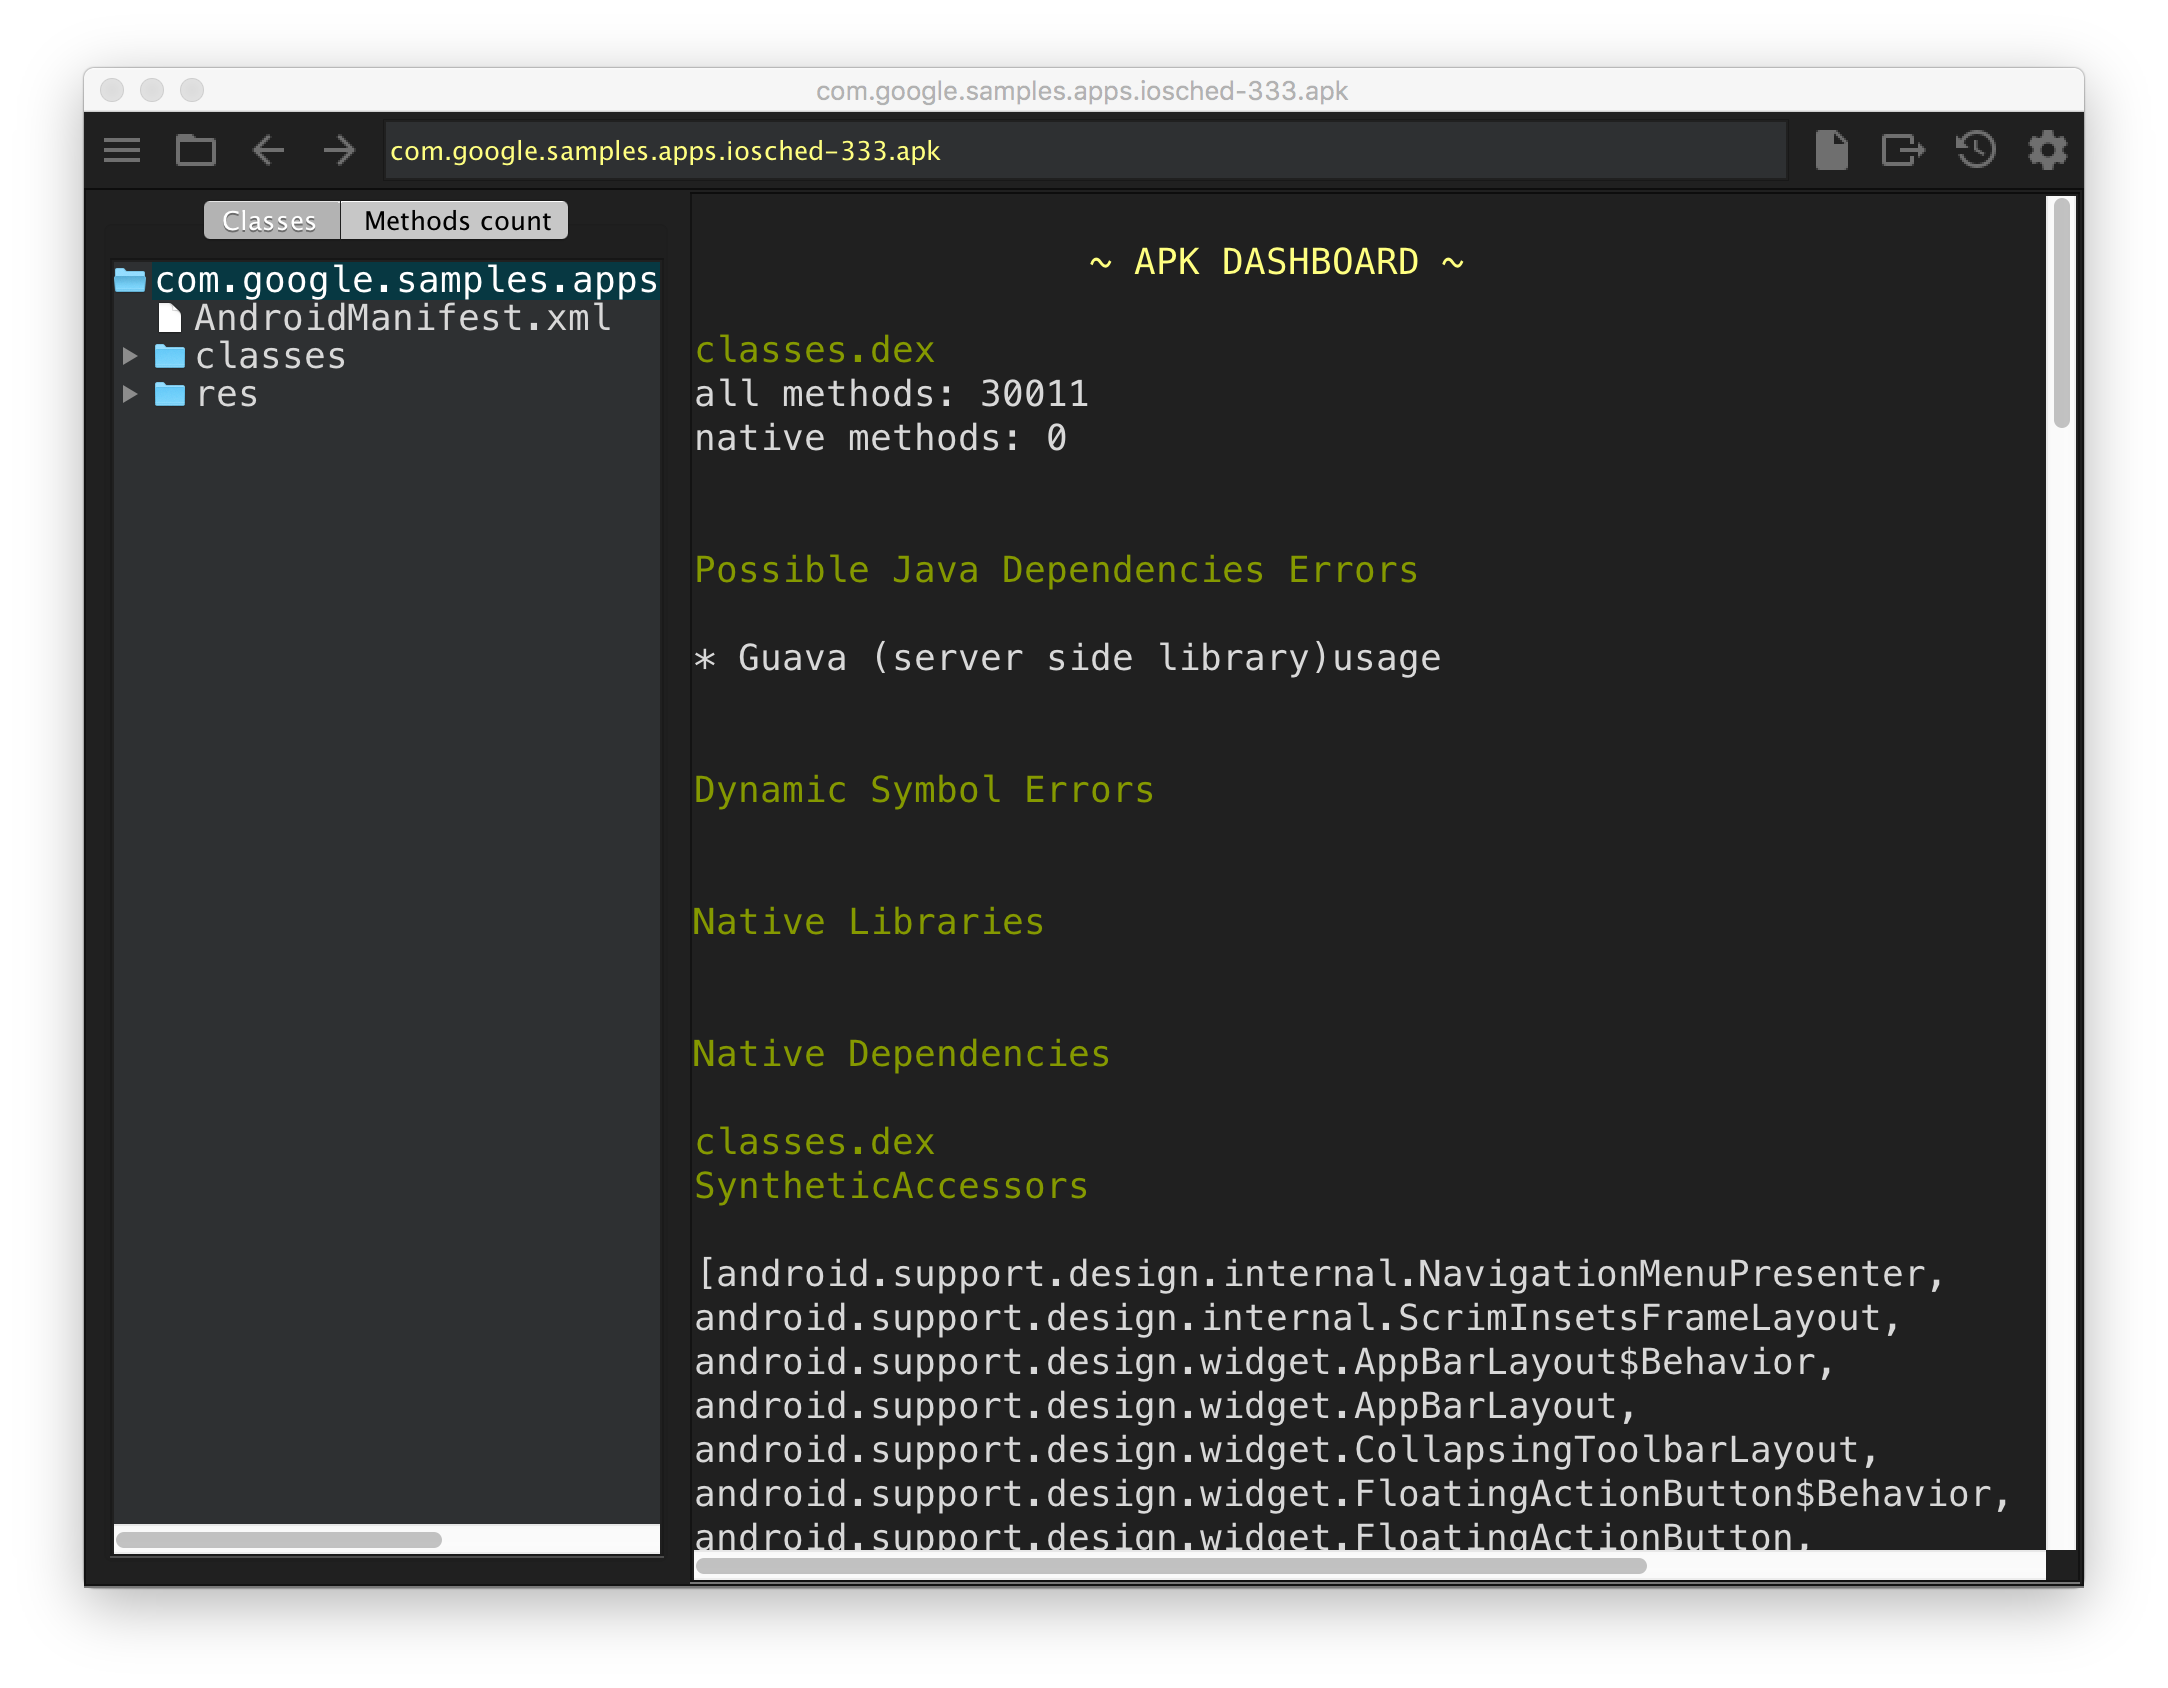 google/android-classyshark
Visionneuse de bytecode Android et Java
 thespeedx/tbomb
Ceci est un SMS And Call Bomber pour Linux et Termux
 ahmyth/ahmyth-android-rat
Outil d'administration à distance Android
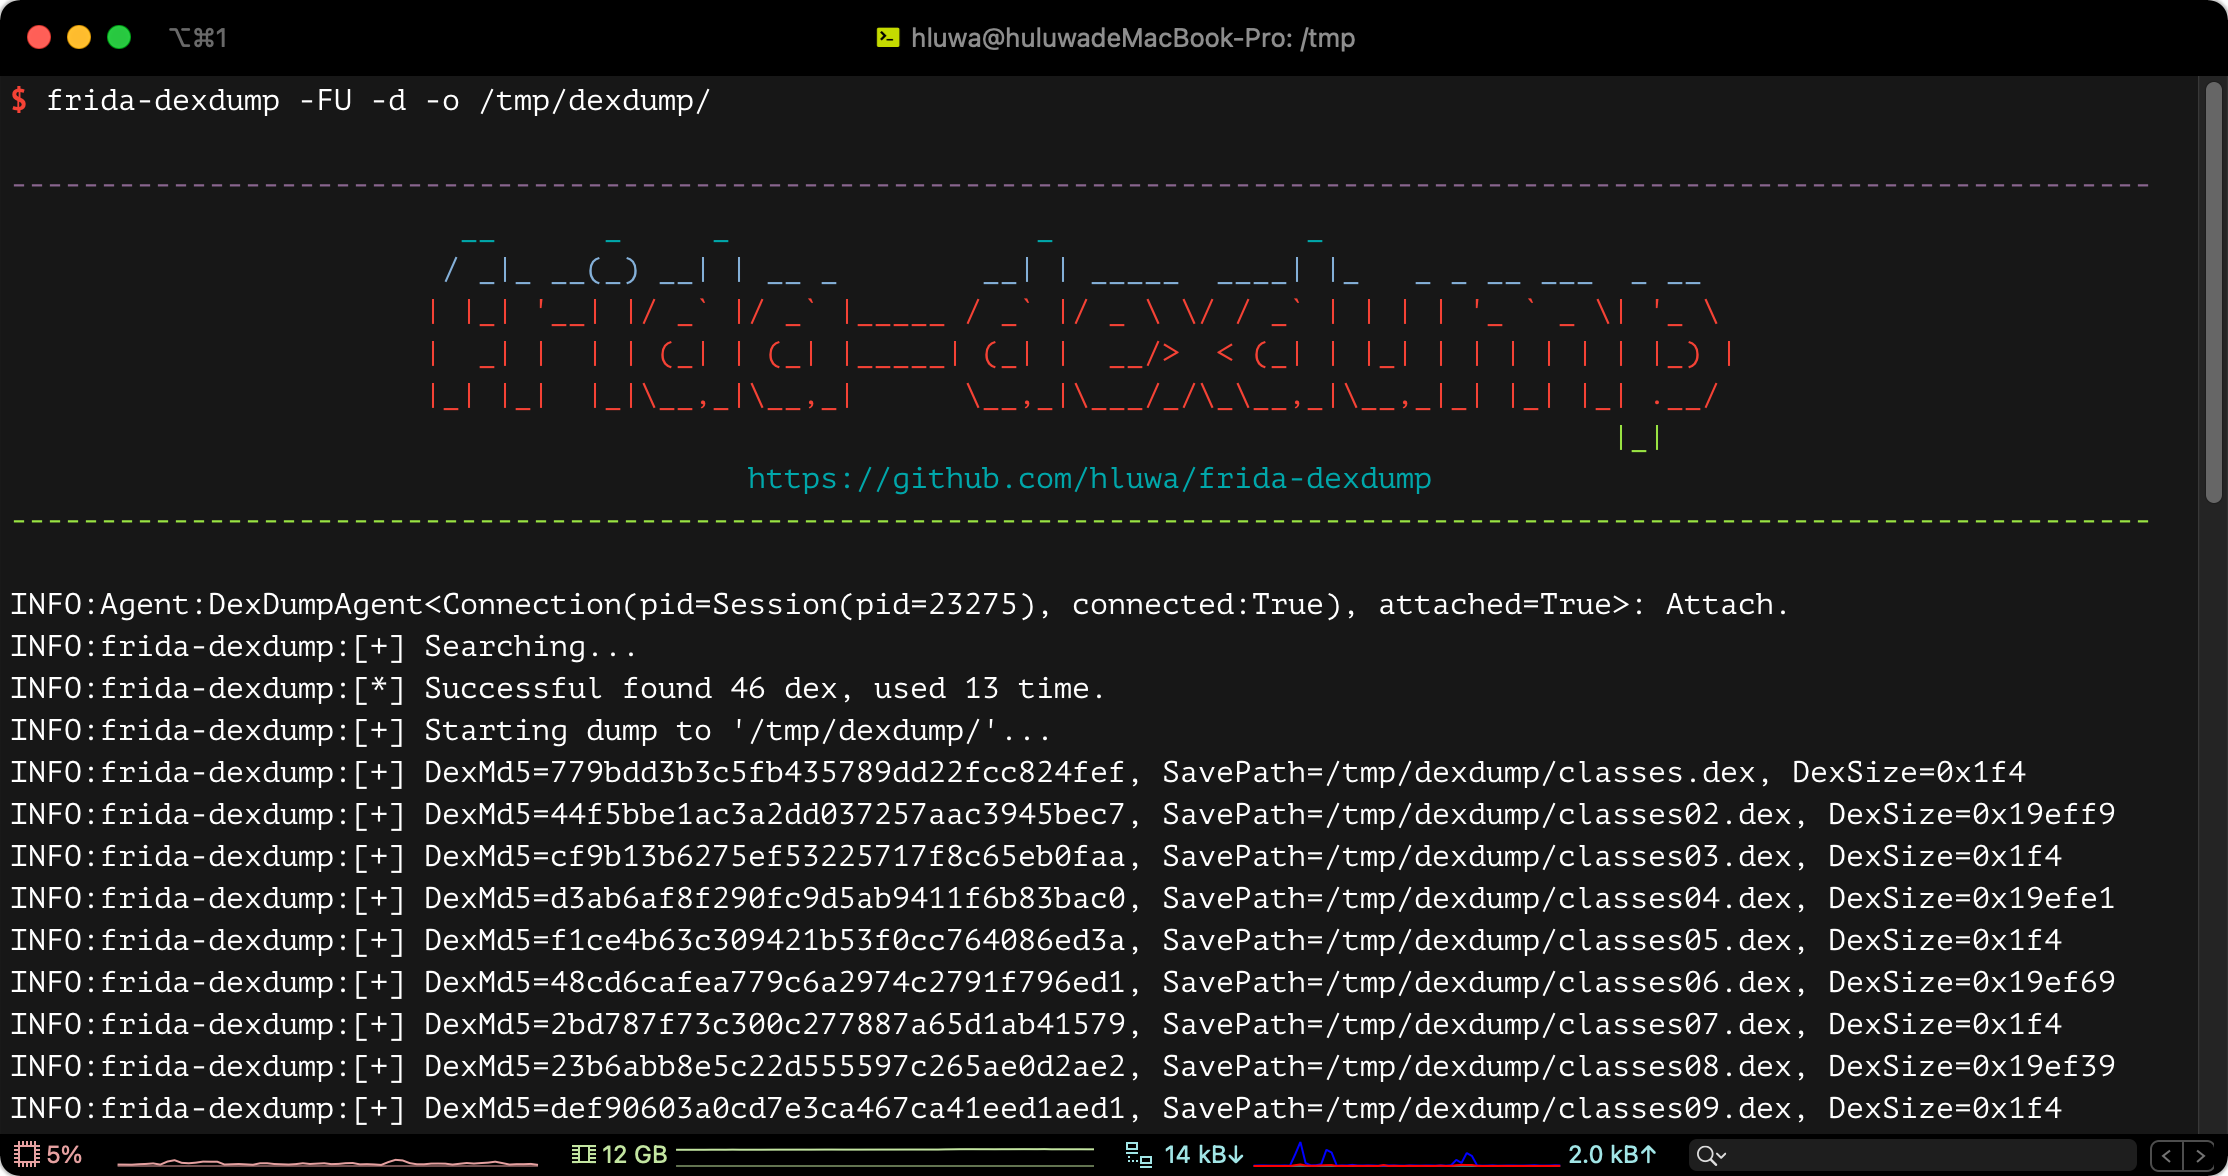 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
 google/enjarify
Traduit le bytecode Dalvik (DEX/APK) en bytecode Java équivalent, permettant aux outils d'analyse Java de traiter les applications Android avec une…
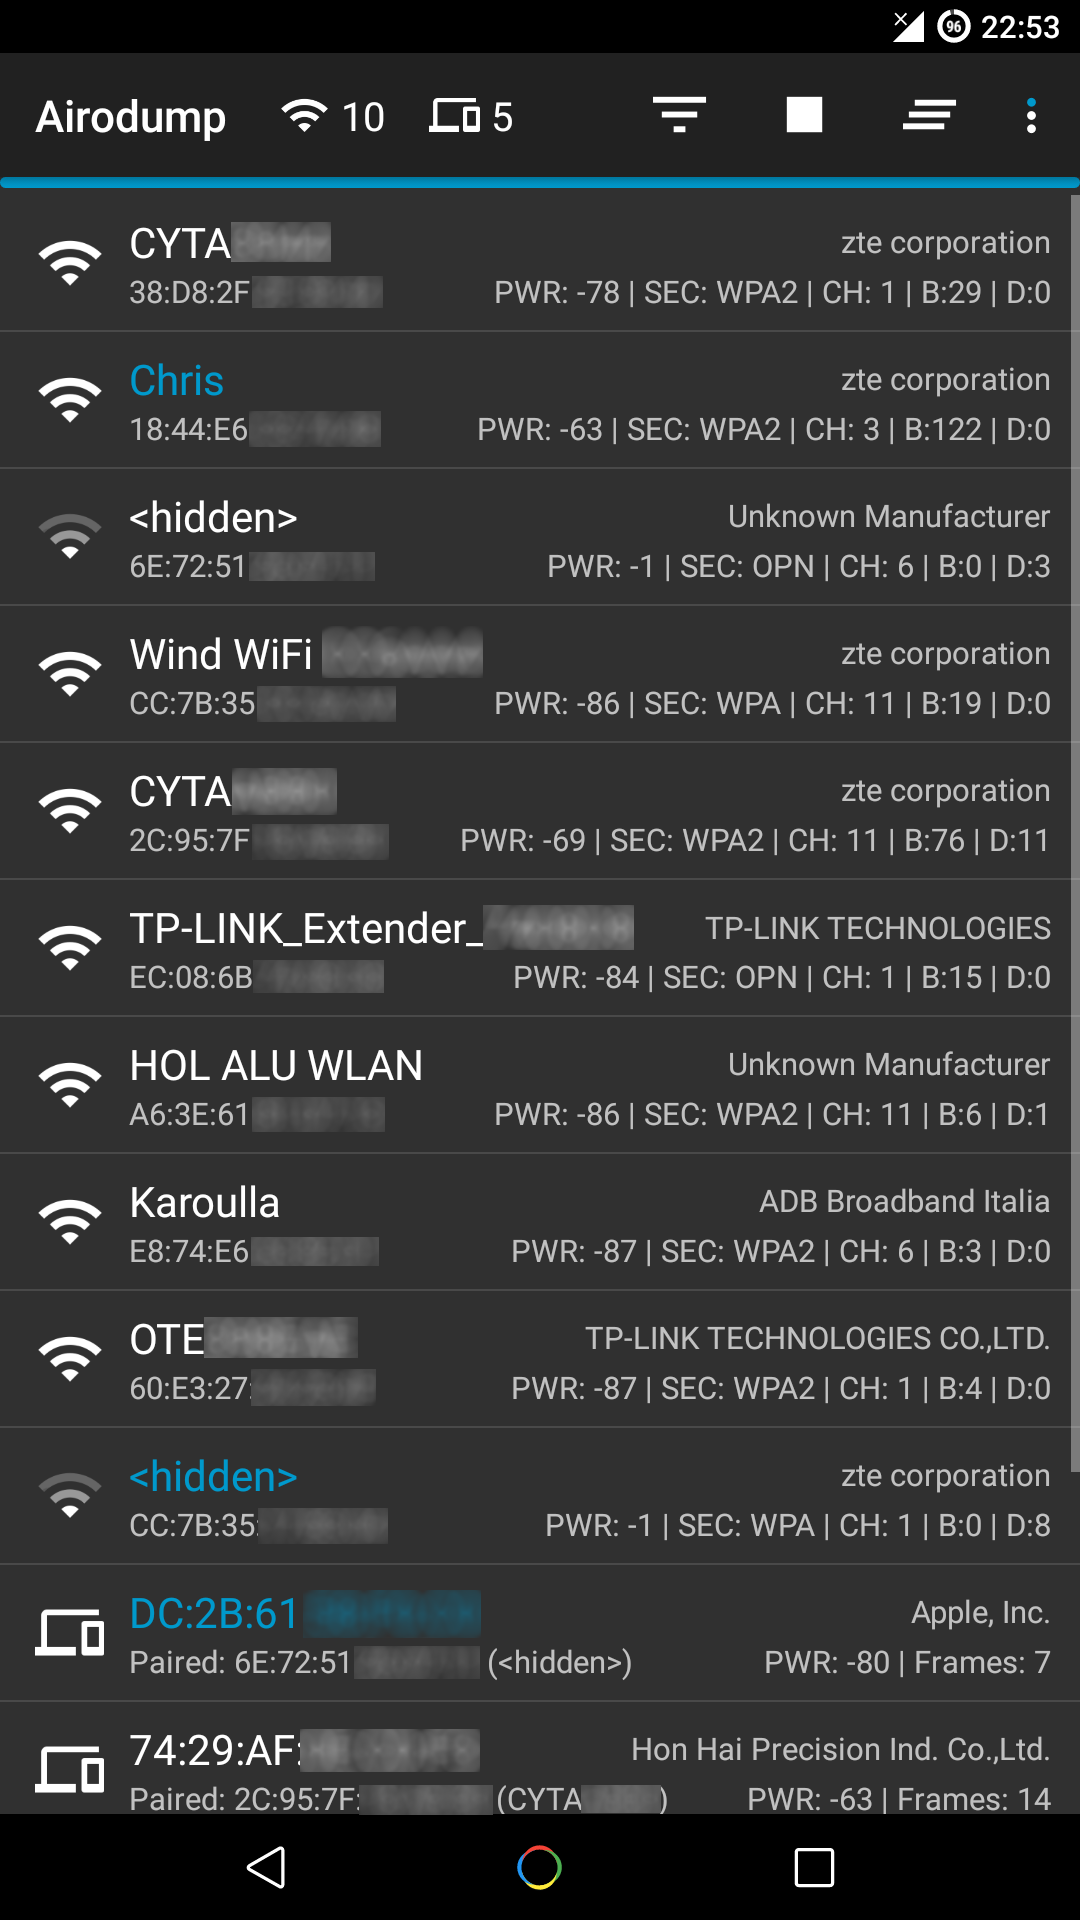 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 et Reaver - Application GUI pour Android