
 #1
Outils axés sur les tests d'intrusion, la rétro-ingénierie et la sécurisation des applications Android et de l'OS Android.
Recommandé par Kitploit
 nvisium-jack-mannino/owasp-goatdroid-project
*Ce projet n'est plus maintenu* OWASP GoatDroid est un environnement de formation entièrement fonctionnel et autonome pour former les développeurs et…
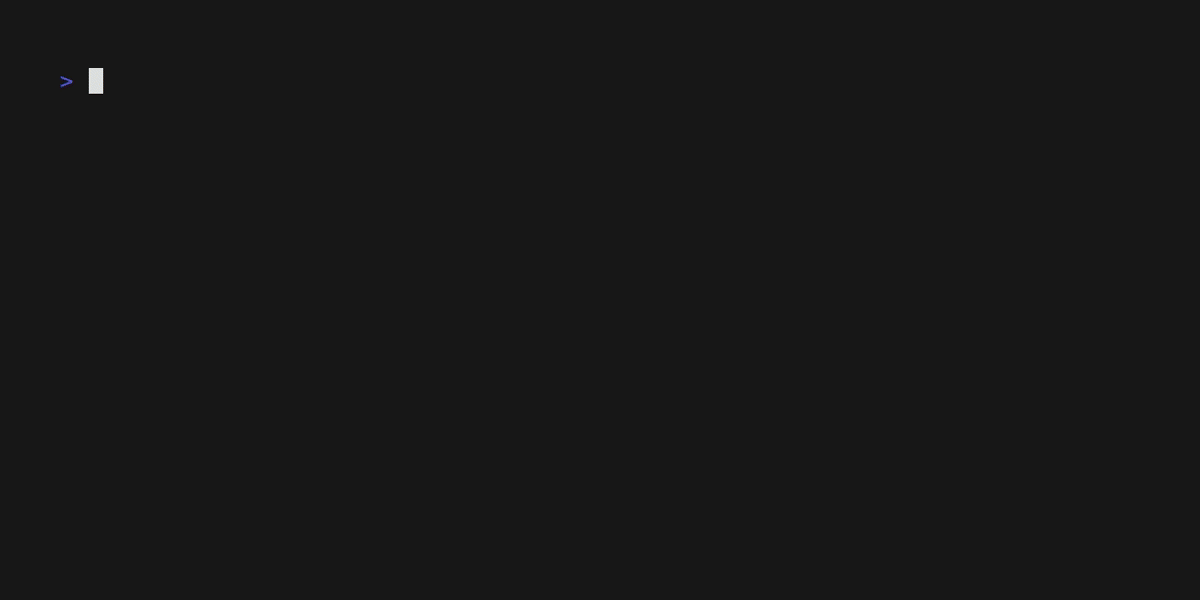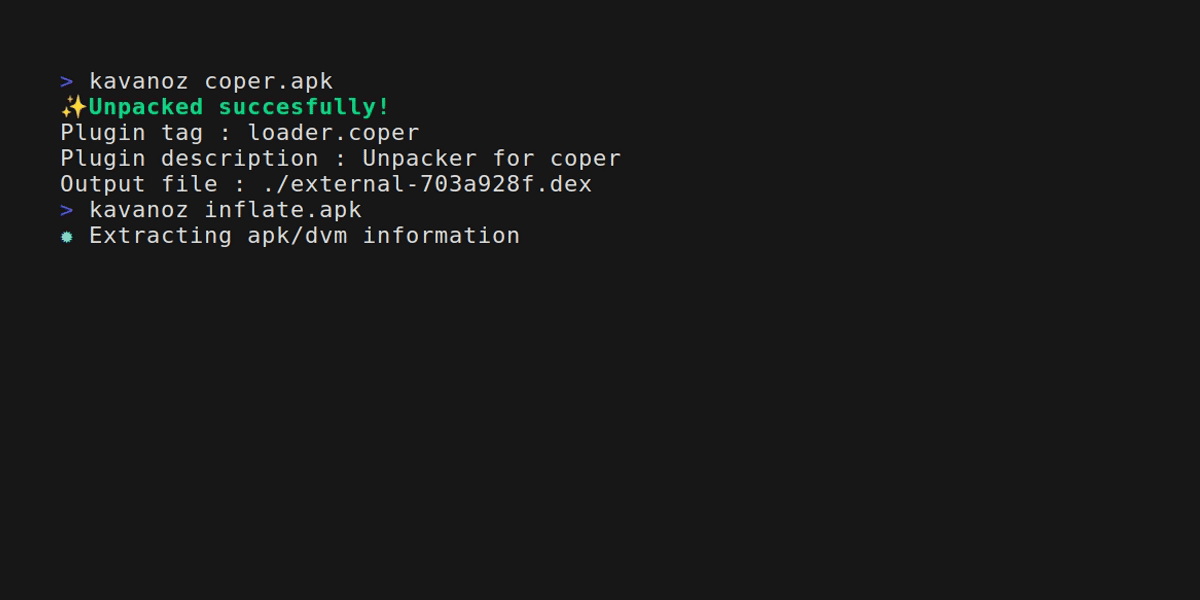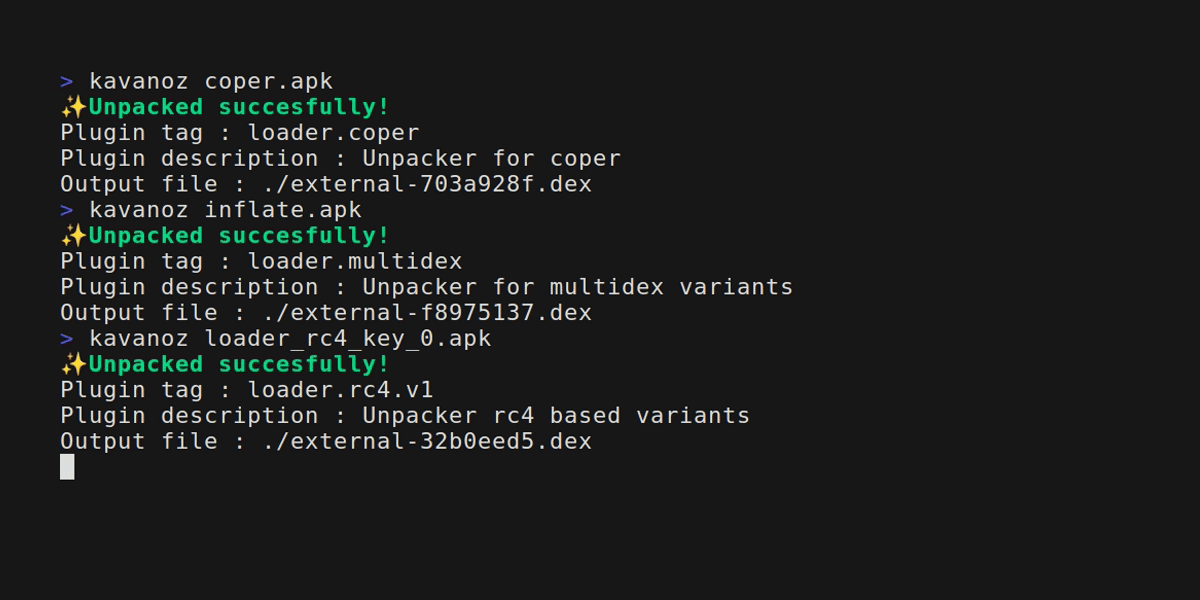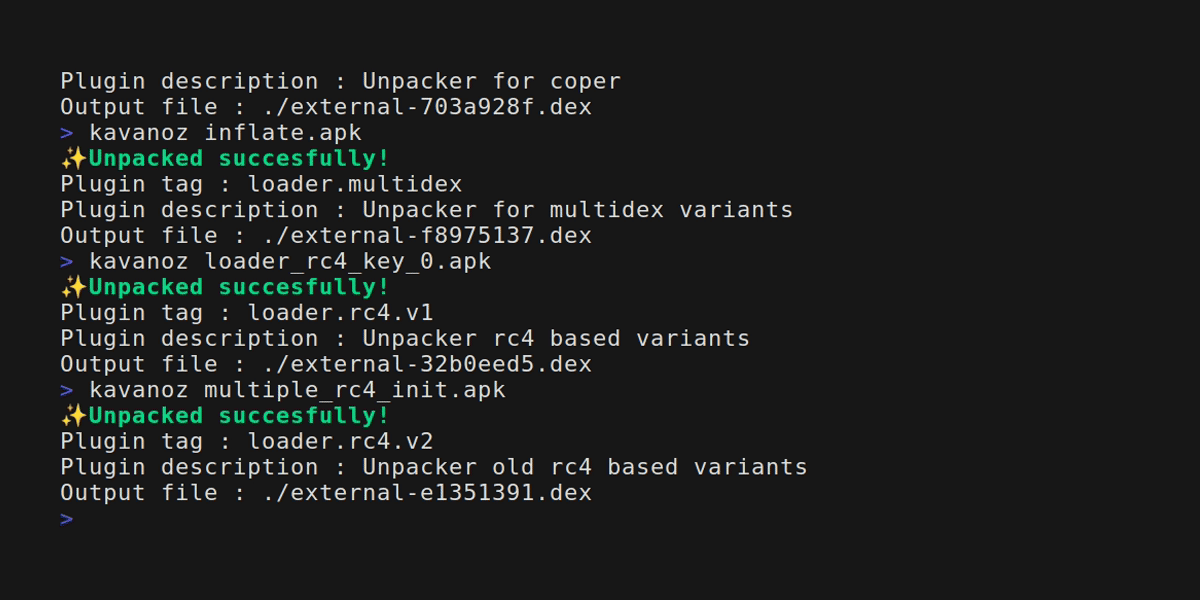 eybisi/kavanoz
Dépaquetage statique des malwares bancaires Android courants.
 labcif/fama
Analyse forensique pour applications mobiles (FAMA) -- module pour le navigateur forensique Autopsy
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
Outil d’assistance au déverrouillage automatisé pour les appareils de la gamme 8E5 basé sur CVE-2026-43499, à utiliser exclusivement dans le cadre de…
 k0mraid3/k0mraid3s-system-shell-prebuilt
Exploit que j'ai découvert en octobre 2022 avec le binaire Package Manager d'Android (pm) et la façon dont il gérait les indicateurs de débogage,…
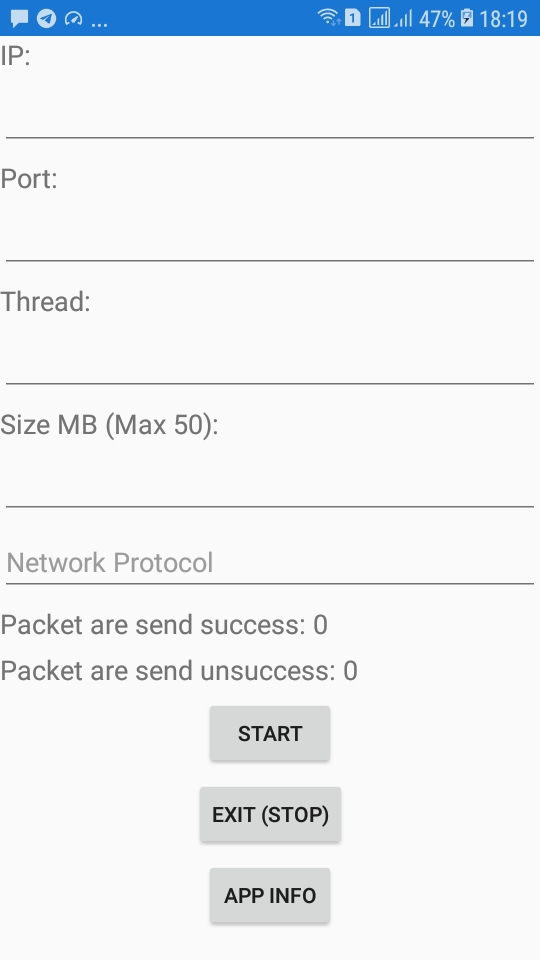 blueskychan-dev/ddospacket
Utilisez votre propre téléphone pour une attaque DoS sans Termux ! (Android 5.1+)
 davidbuchanan314/cowroot
Outil root Android universel basé sur CVE-2016-5195. Restez à l'écoute.
 liznzn/cve-2019-2215
Temproot pour TV Bravia via CVE-2019-2215.
 ylarod/cve-2023-5521
Prise de contrôle root via l'usurpation de signature dans KernelSU
 s1204it/cve-2023-6241
CVE-2023-6241 pour Pixel 8
 lanrat/tethr
Contournement de la vérification de provisionnement du partage de connexion Android (CVE-2017-0554)
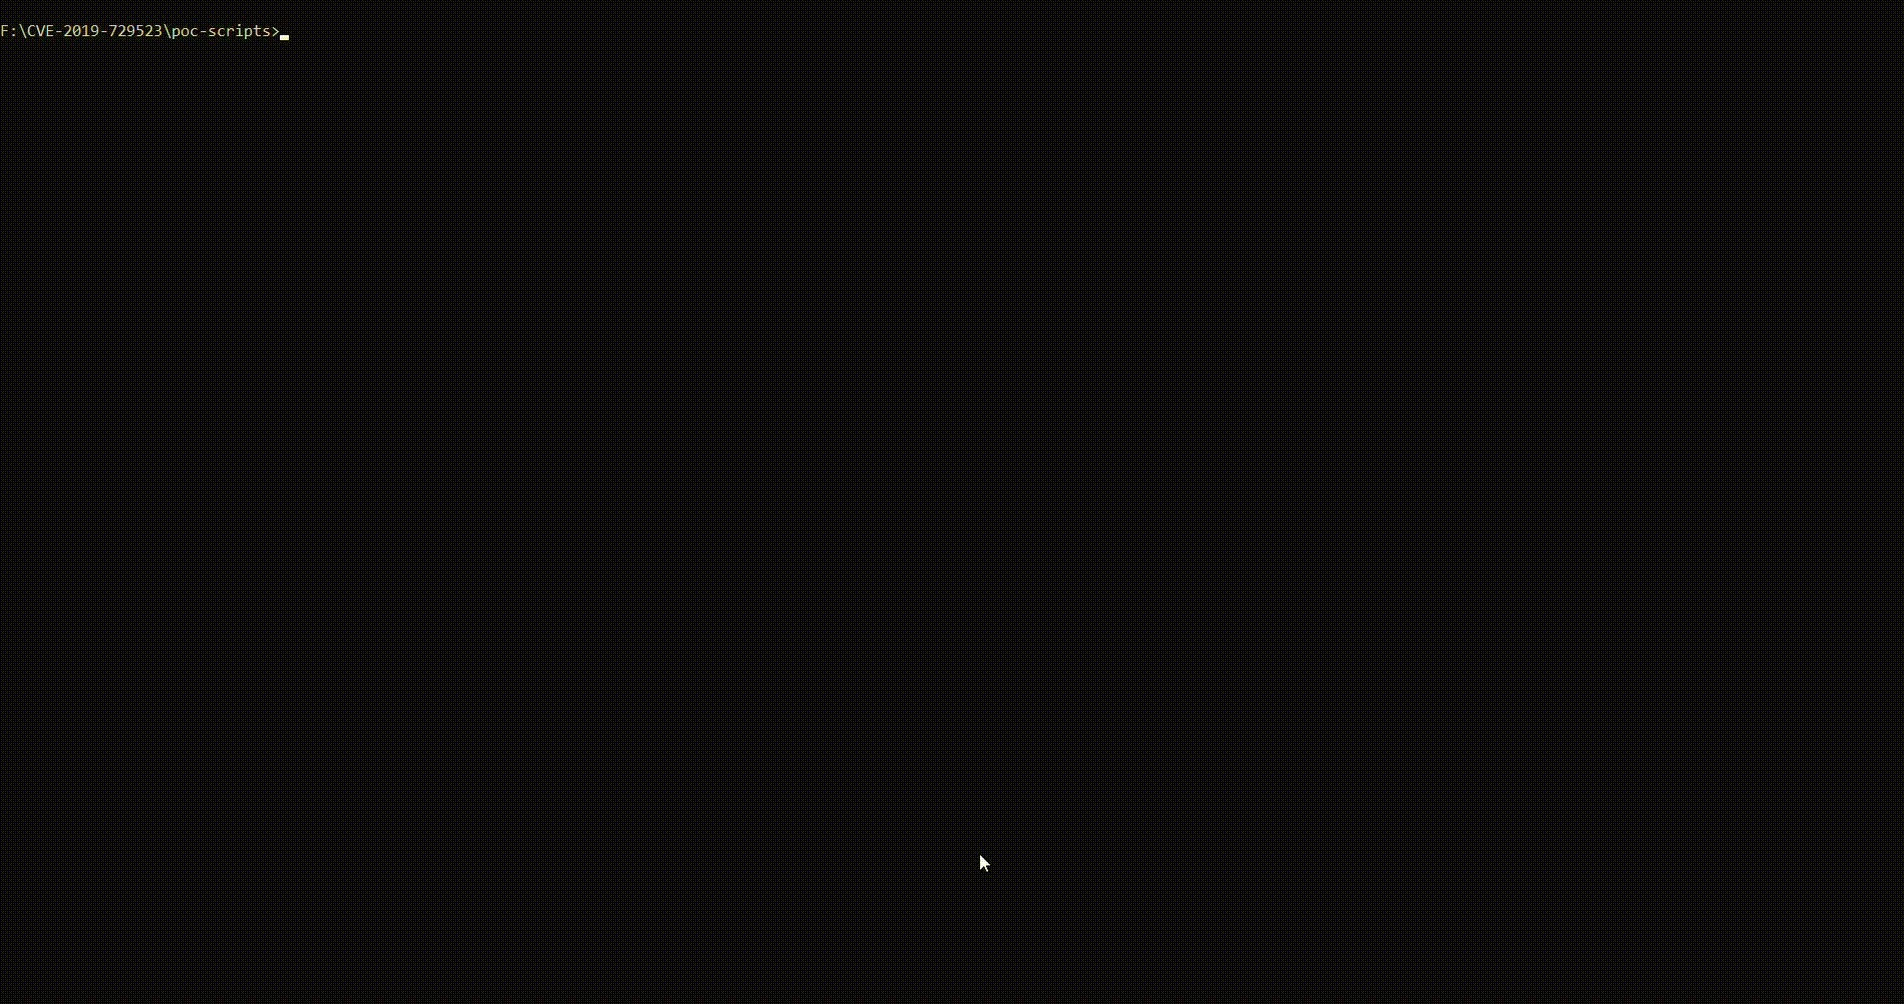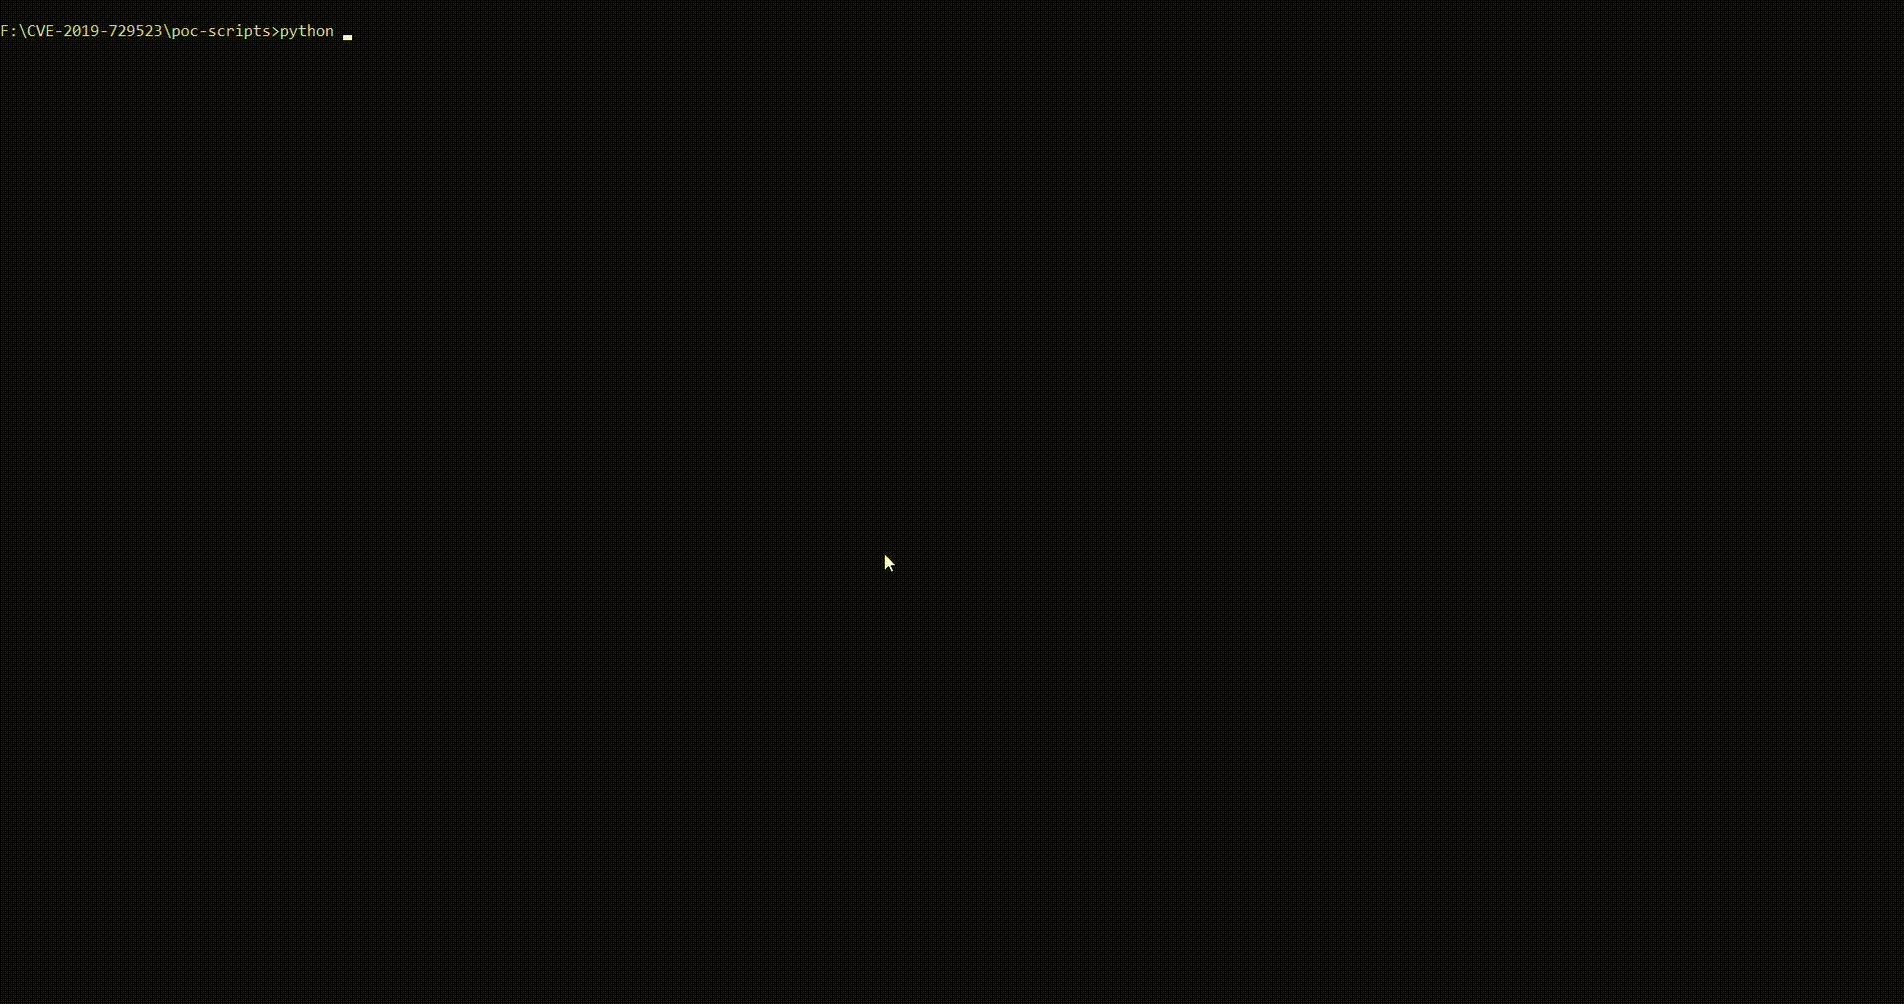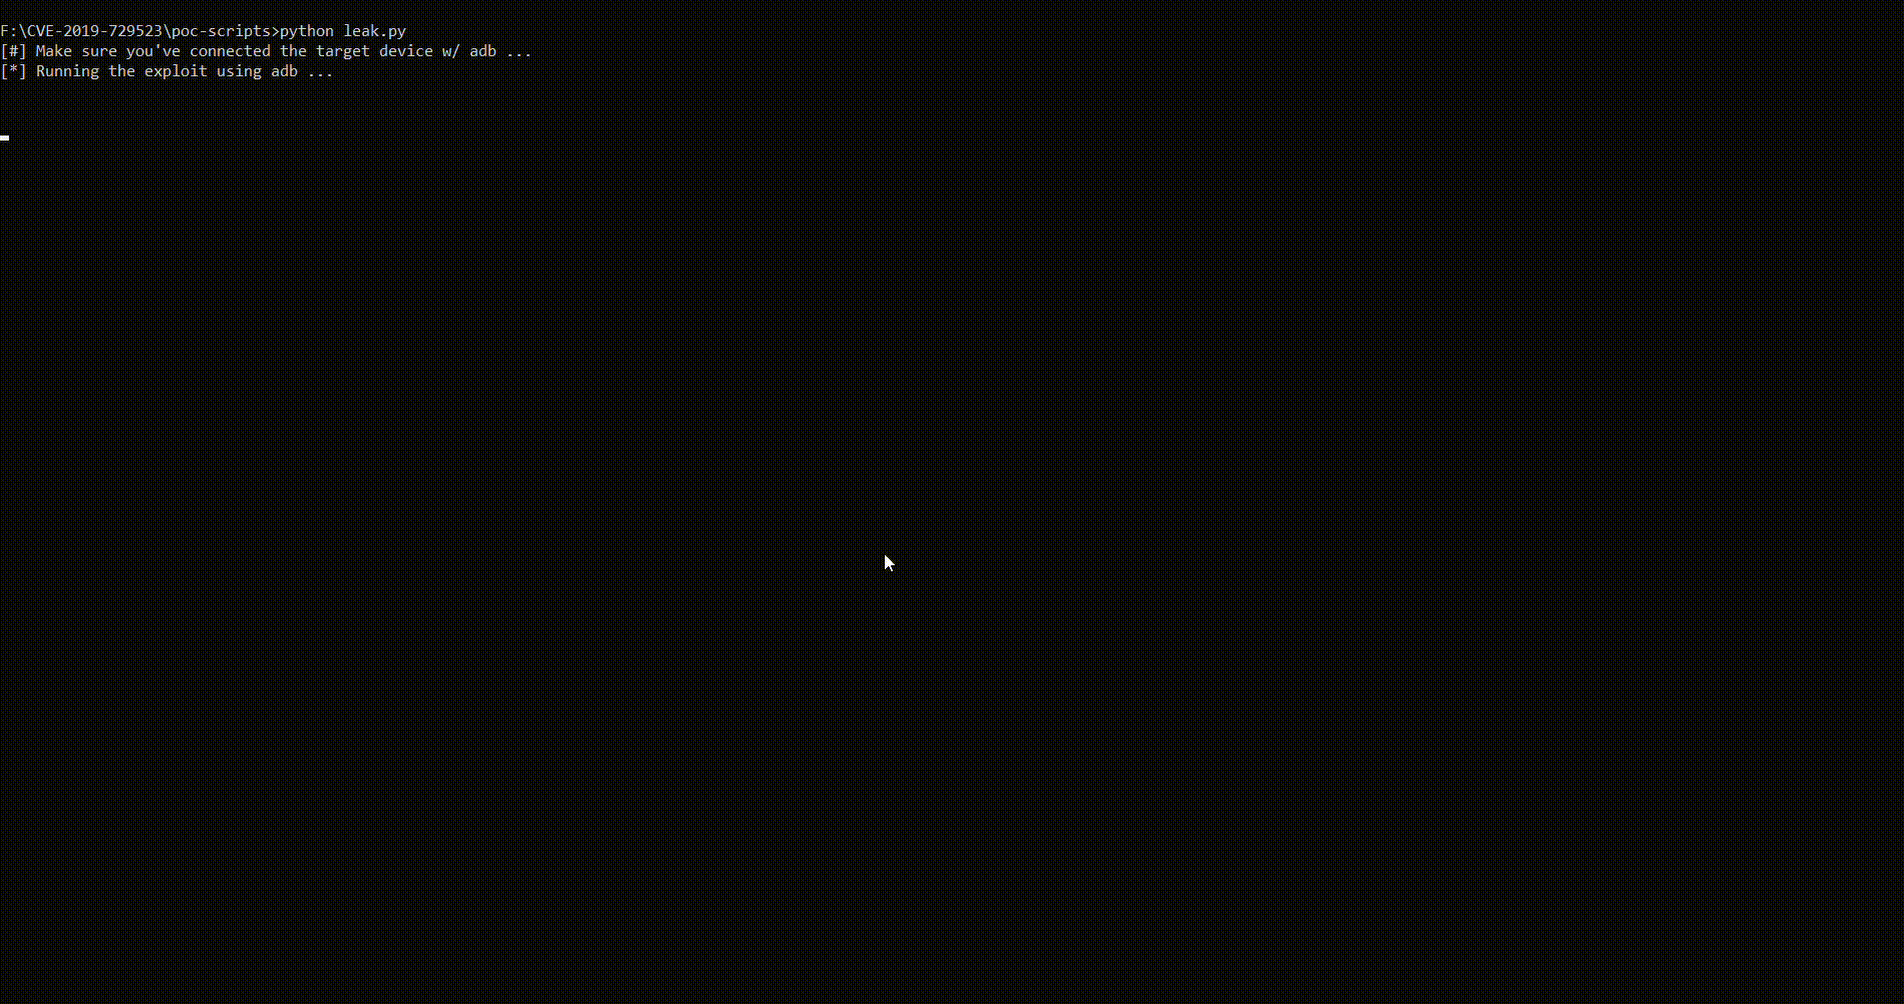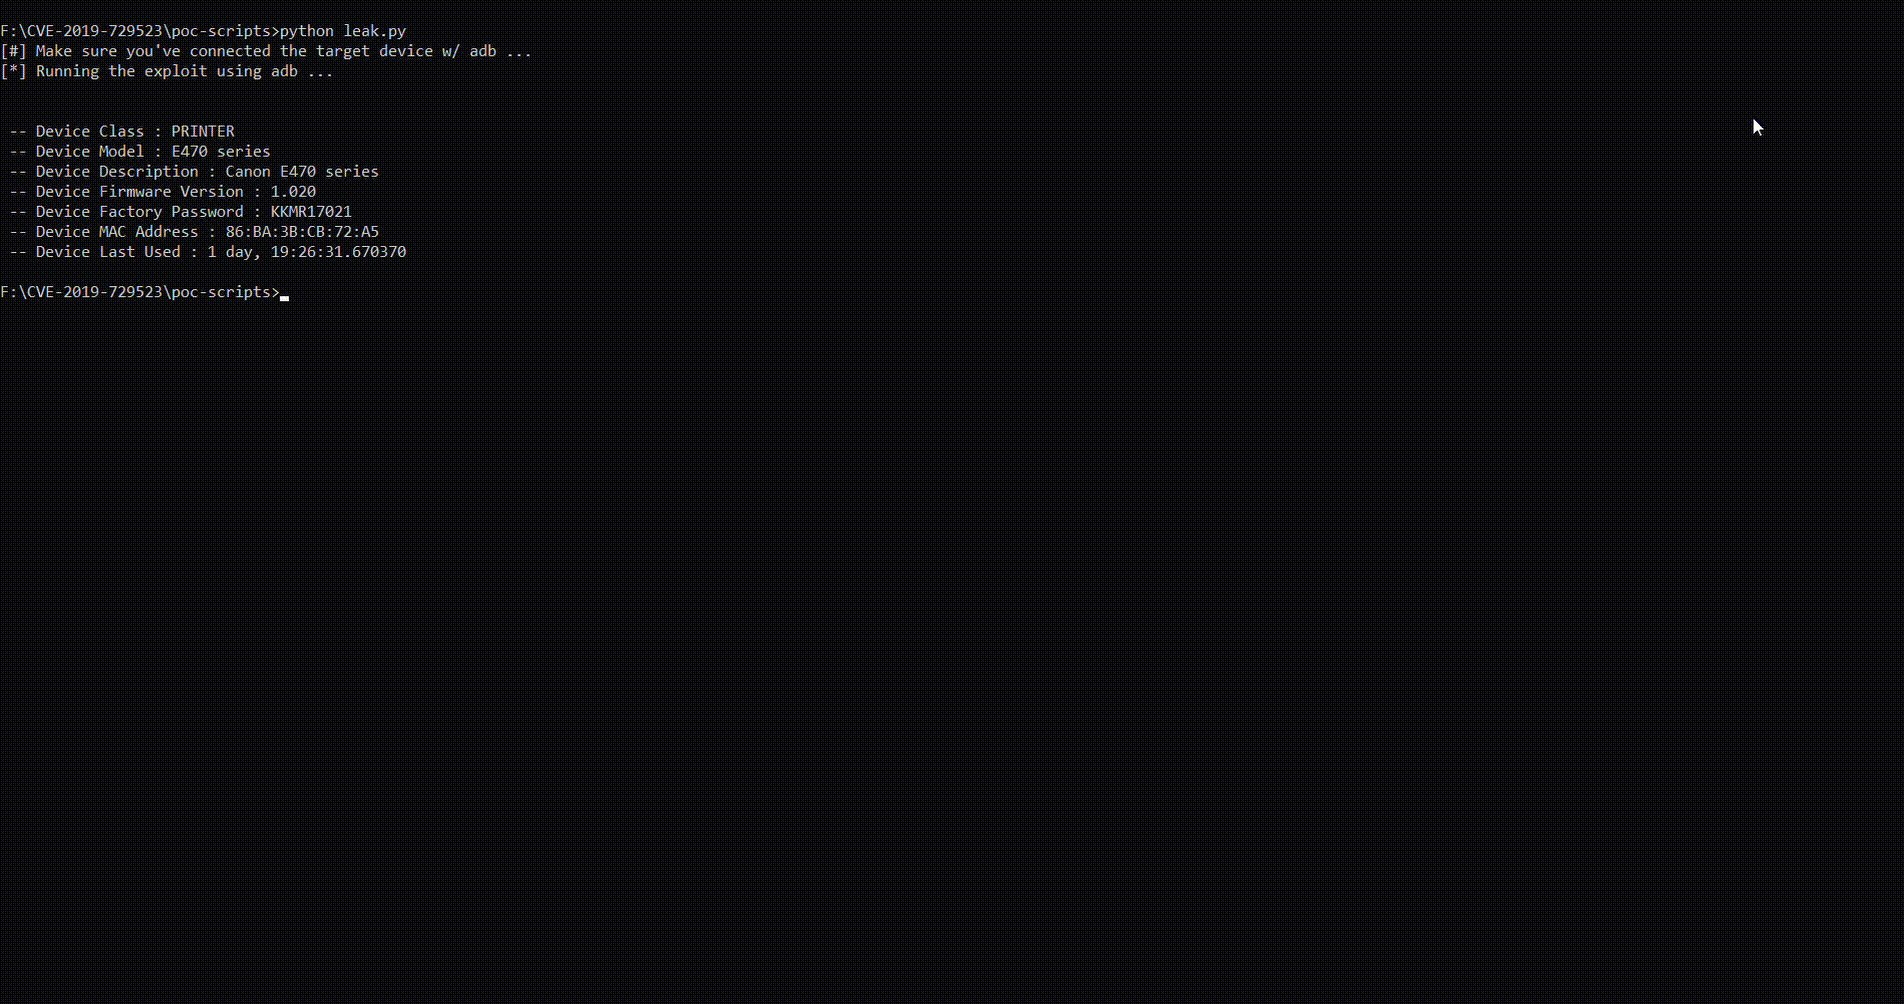 0x48piraj/cve-2019-14339
POC pour CVE-2019-14339 Canon PRINT 2.5.5
 indiandragon/shellshock-vulnerability-scan
Application Android pour rechercher la vulnérabilité bash - CVE-2014-6271 également connue sous le nom de Shellshock
 meowkis/tcp-zerocopy-sm
adaptation hybride ghostlock + tcp-zerocopy de la CVE-2026-43499 pour le noyau Samsung
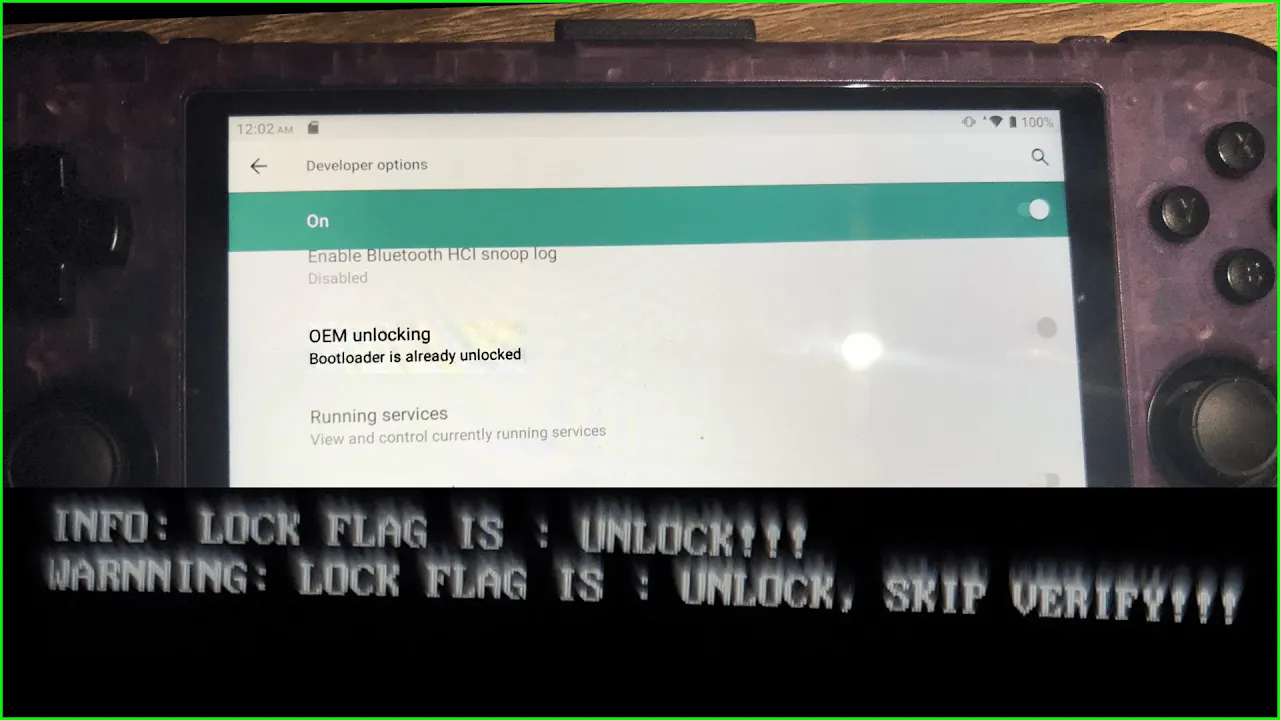 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Déverrouillage du bootloader via CVE-2022-38694 pour Retroid Pocket 3+
 oopnv70-lab/ghostlock-apk
APK autonome : élévation de privilèges GhostLock CVE-2026-43499 + exécution avec l'identité shell via Shizuku
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapté pour Honor AAK-AN00 (MagicOS 10, noyau 6.6.89-android15). Mise à jour arrêtée indéfiniment.
 nicchongwb/rootsmart-v2.0
Développement de ransomware Android - chiffrement AES256 + CVE-2019-2215 (reverse root shell) + Exfiltration de données








