
 #1
Outils axés sur les tests d'intrusion, la rétro-ingénierie et la sécurisation des applications Android et de l'OS Android.
Recommandé par Kitploit

 0xdad0/papimonitor
Moniteur d'API runtime basé sur Frida pour les applications Android qui enregistre les API invoquées, les paramètres, les valeurs de retour et les…
 anonymous941/zygote-injection-toolkit
Un utilitaire en ligne de commande pour exploiter l'injection Zygote Android (CVE-2024-31317)
 danieldev23/frida-ssl-bypass
Boîte à outils Frida qui contourne l'épinglage de certificats SSL/TLS sur les applications Android, en hookant Java TrustManager, OkHttp, Conscrypt…
 mobilehackinglab/cve-2026-28576-poc
Preuve de concept pédagogique démontrant une vulnérabilité d'injection SQL dans le Contacts Provider d'Android 17, permettant à une application sans…
 scs-labrat/android_autorooter
Exfiltrer à distance des données utilisateur sensibles depuis des applications sur Android 12 et 13 en exploitant la vulnérabilité CVE-2024-0044.
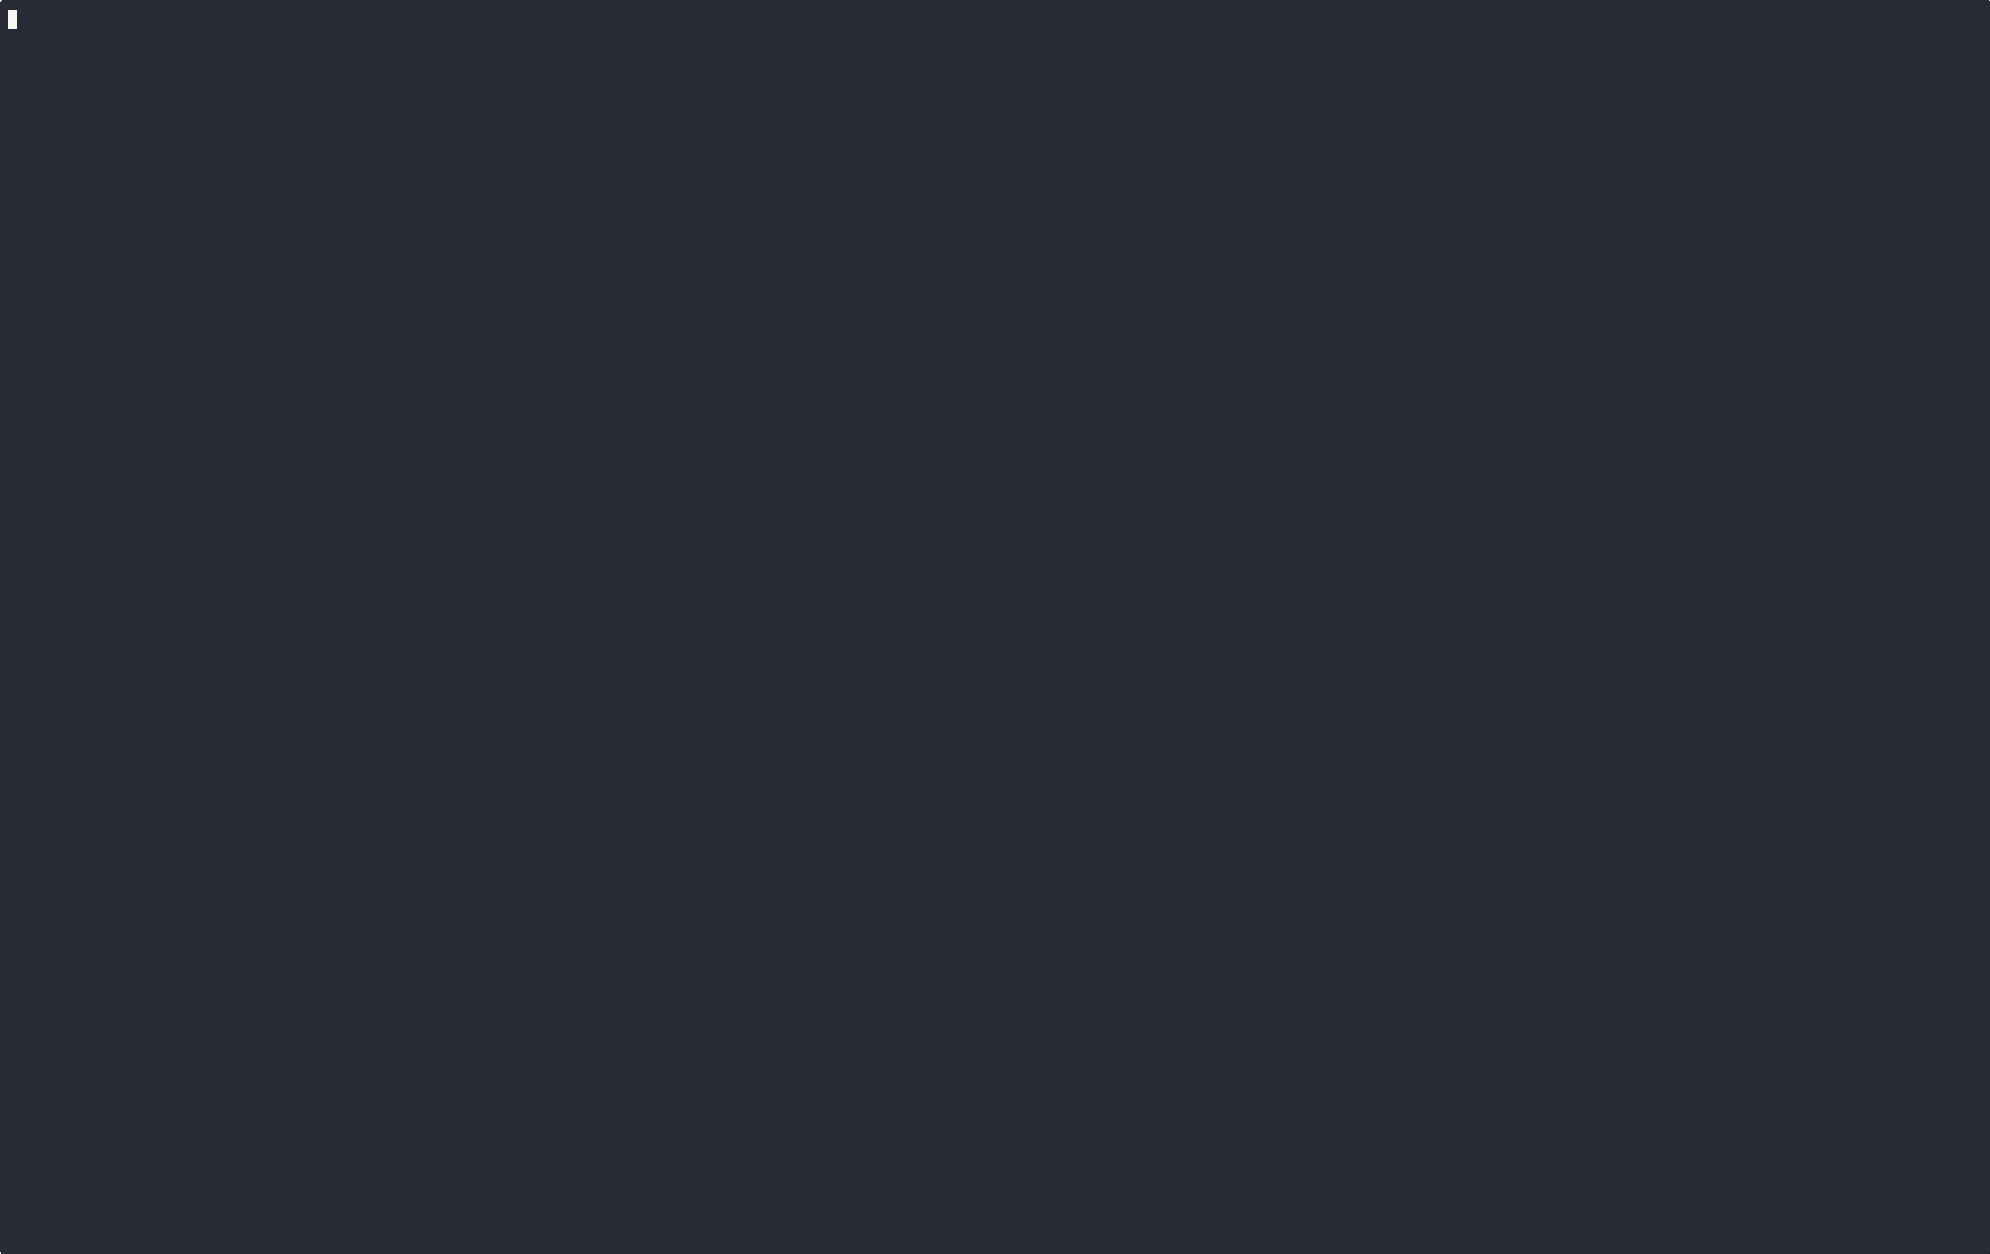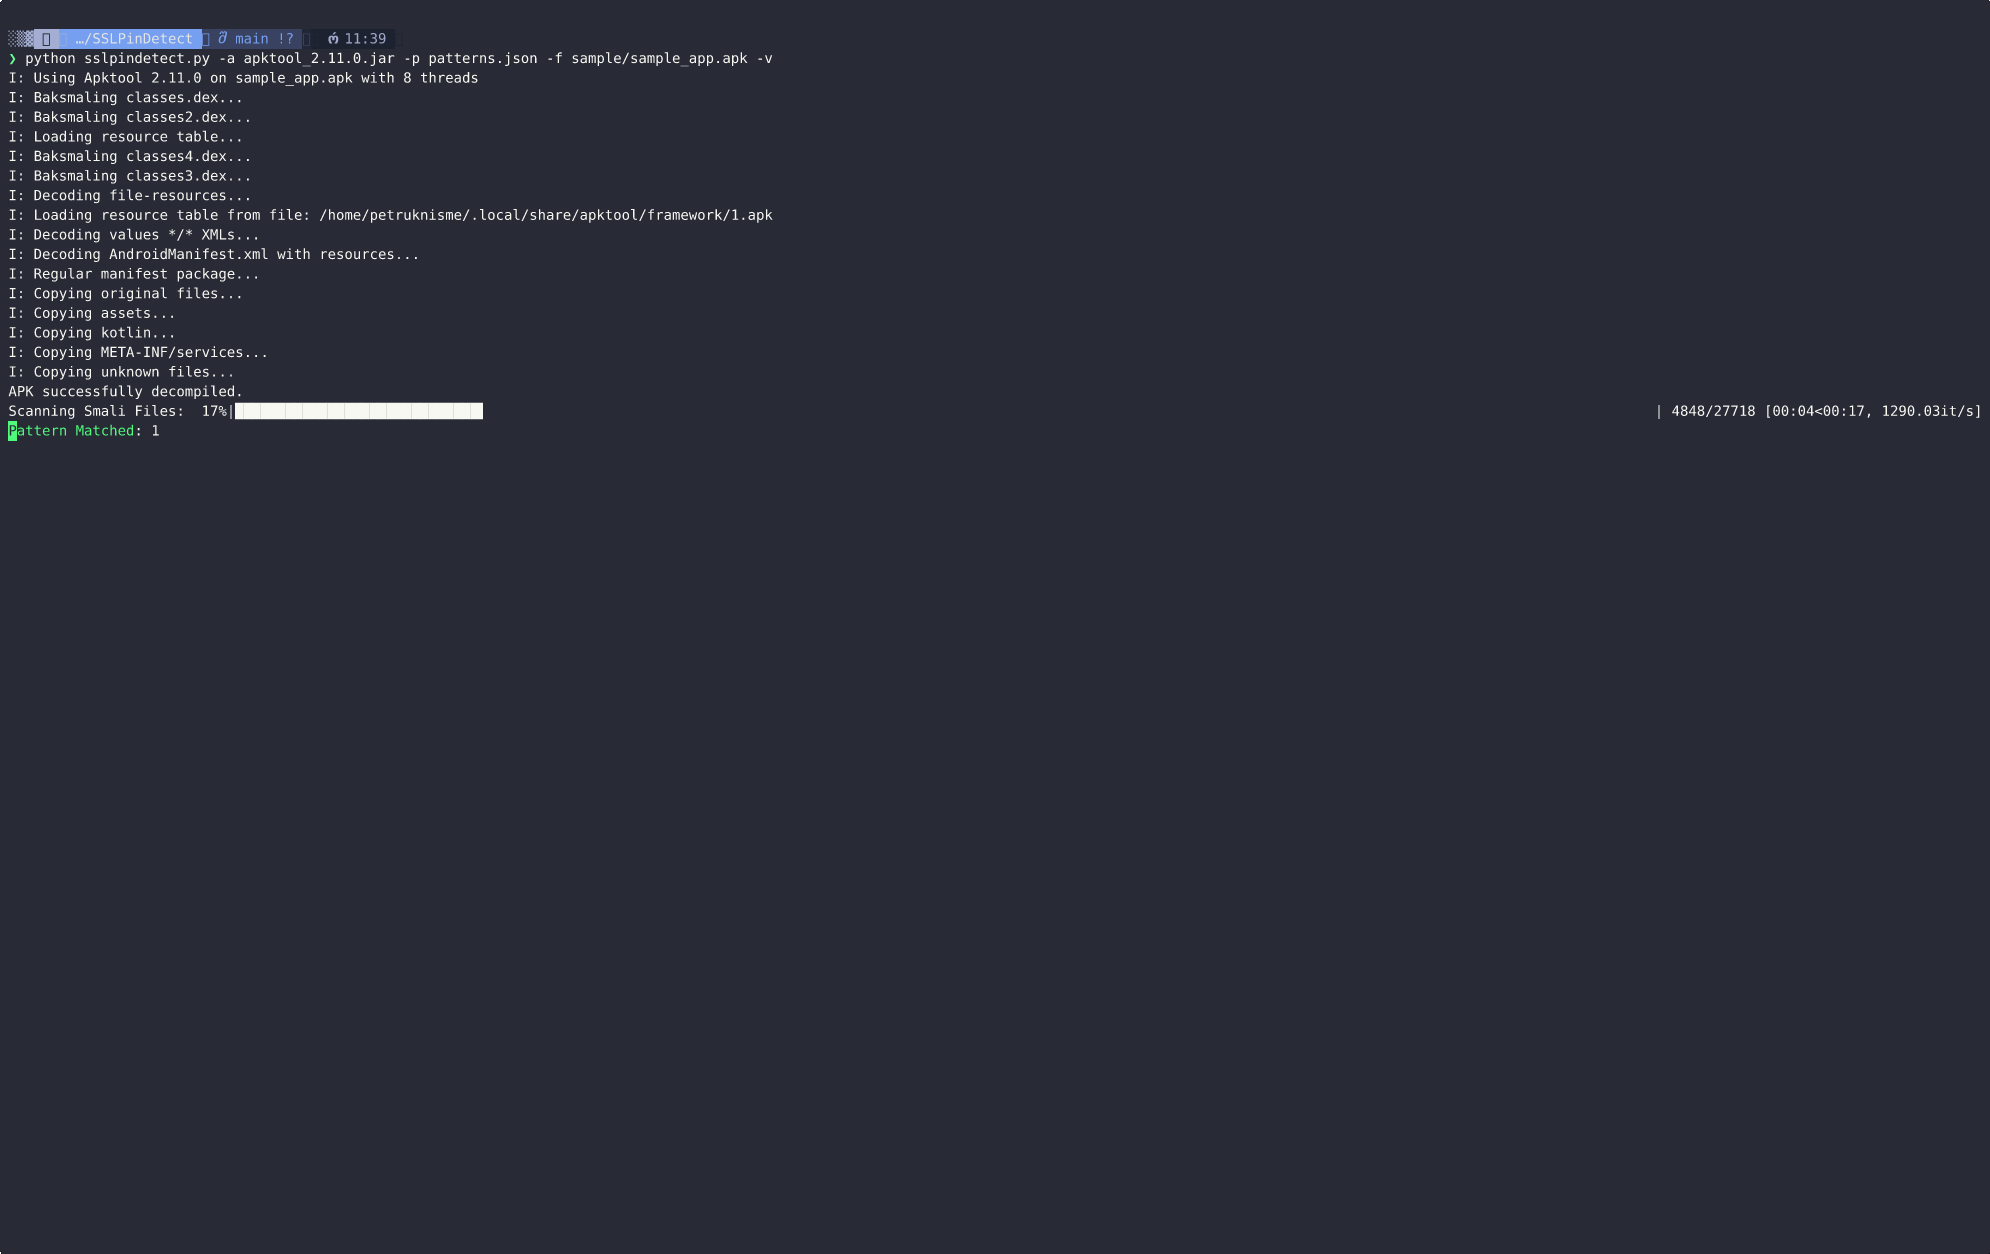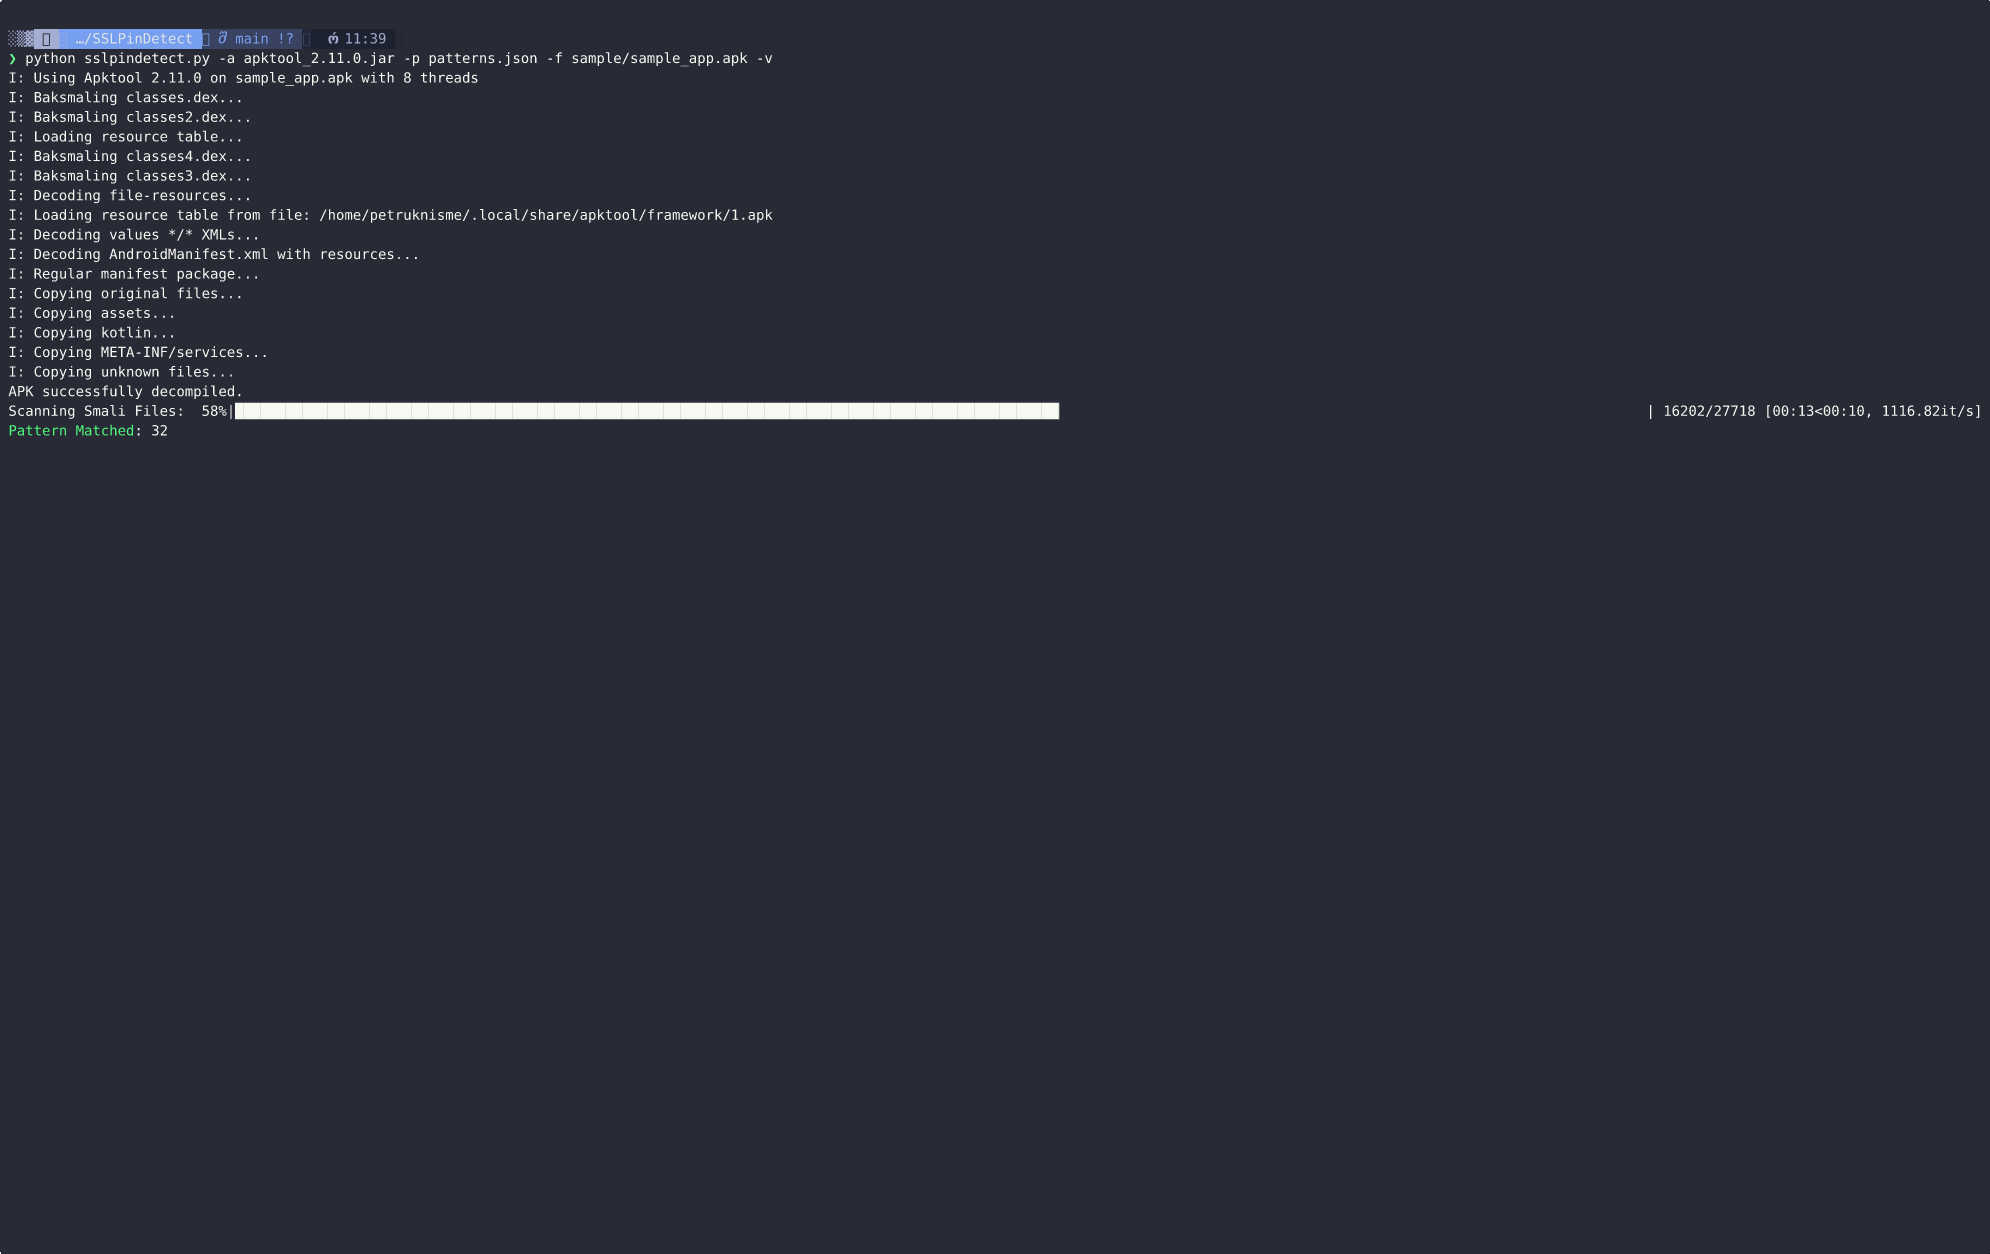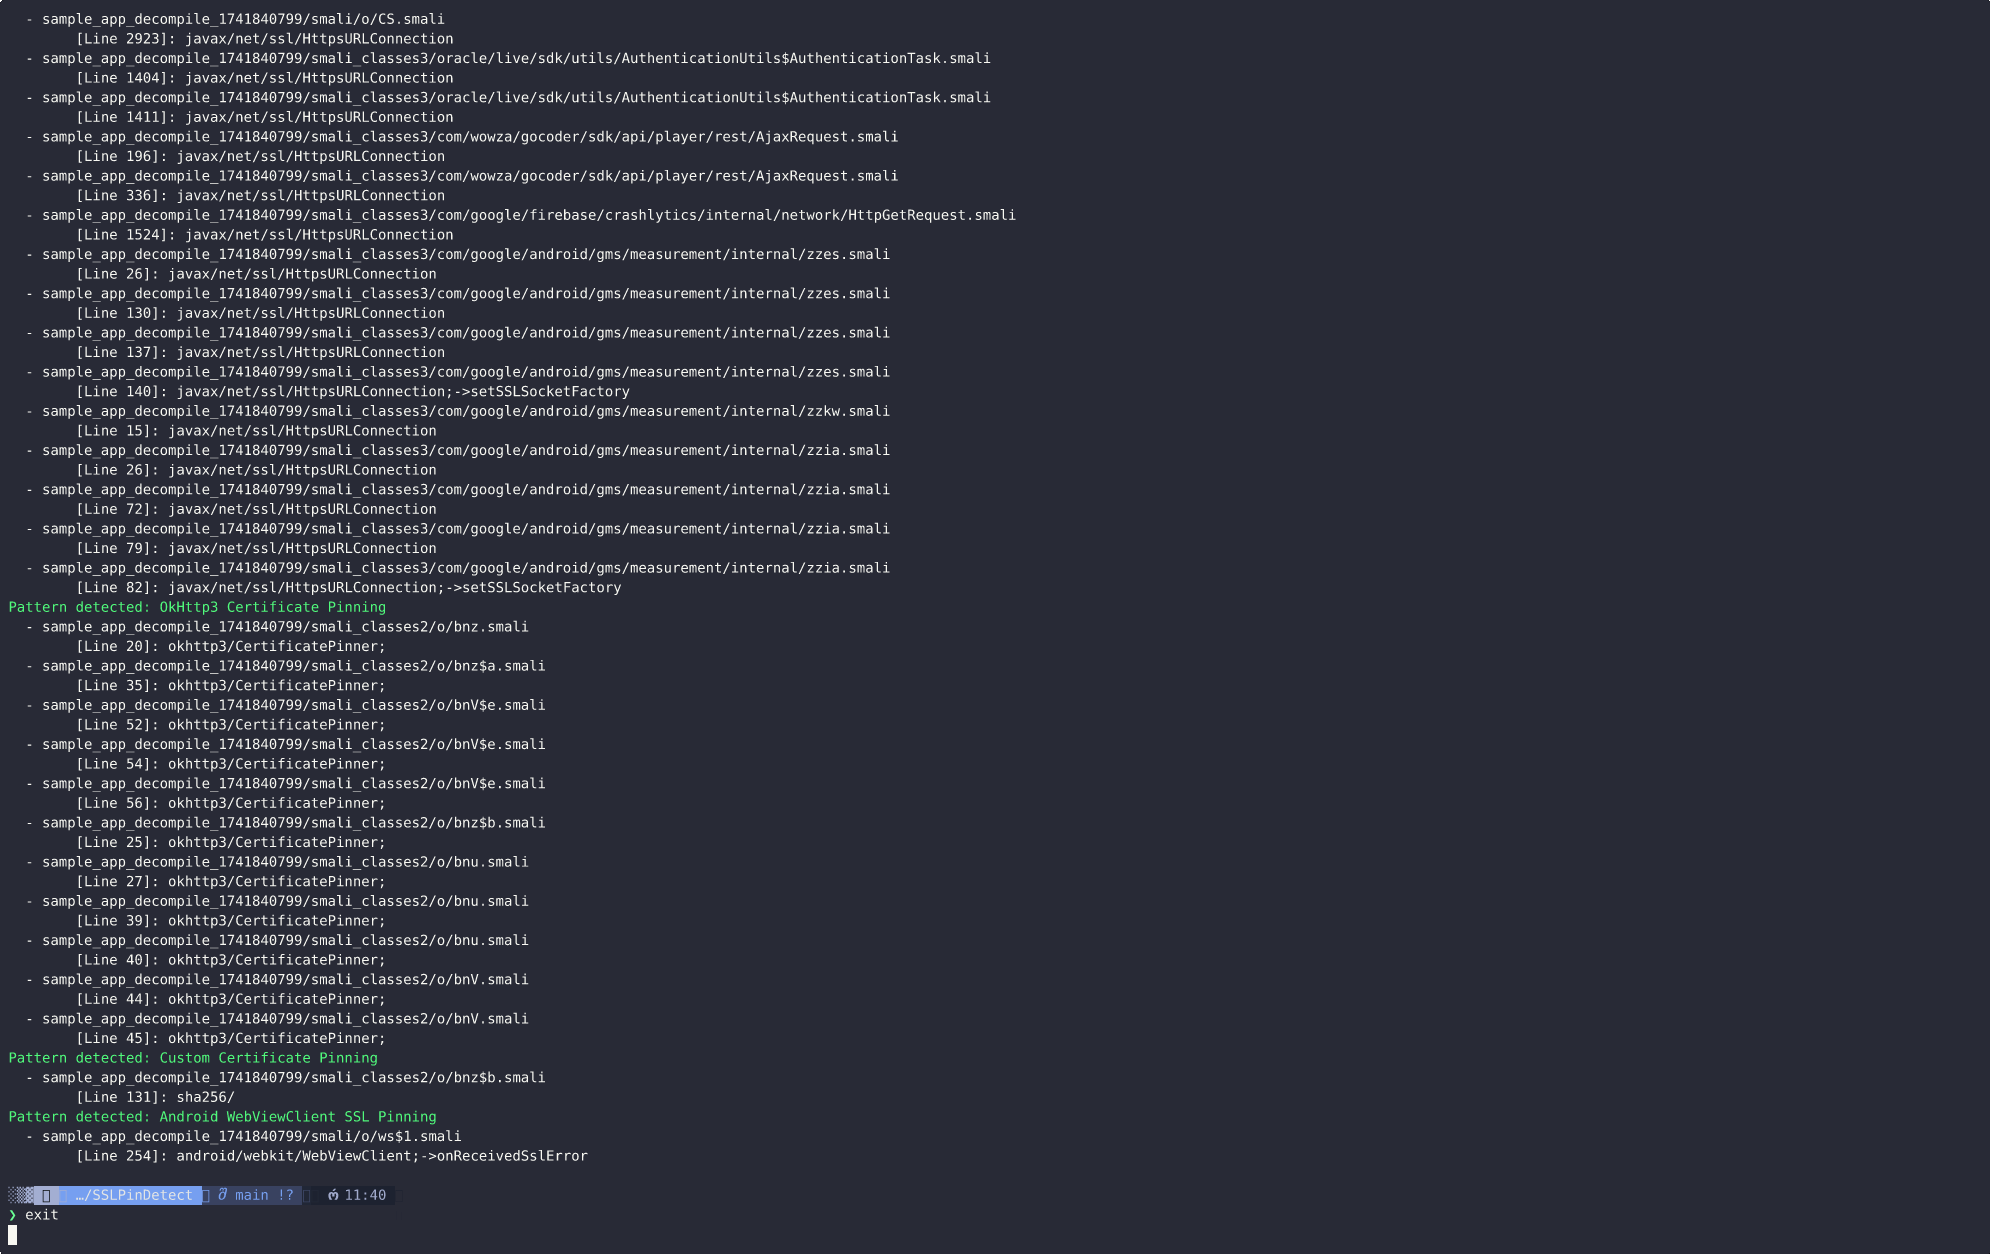 aancw/sslpindetect
SSLPinDetect est un outil d'analyse des APK Android pour détecter les implémentations d'épinglage SSL en recherchant des motifs connus dans le code…
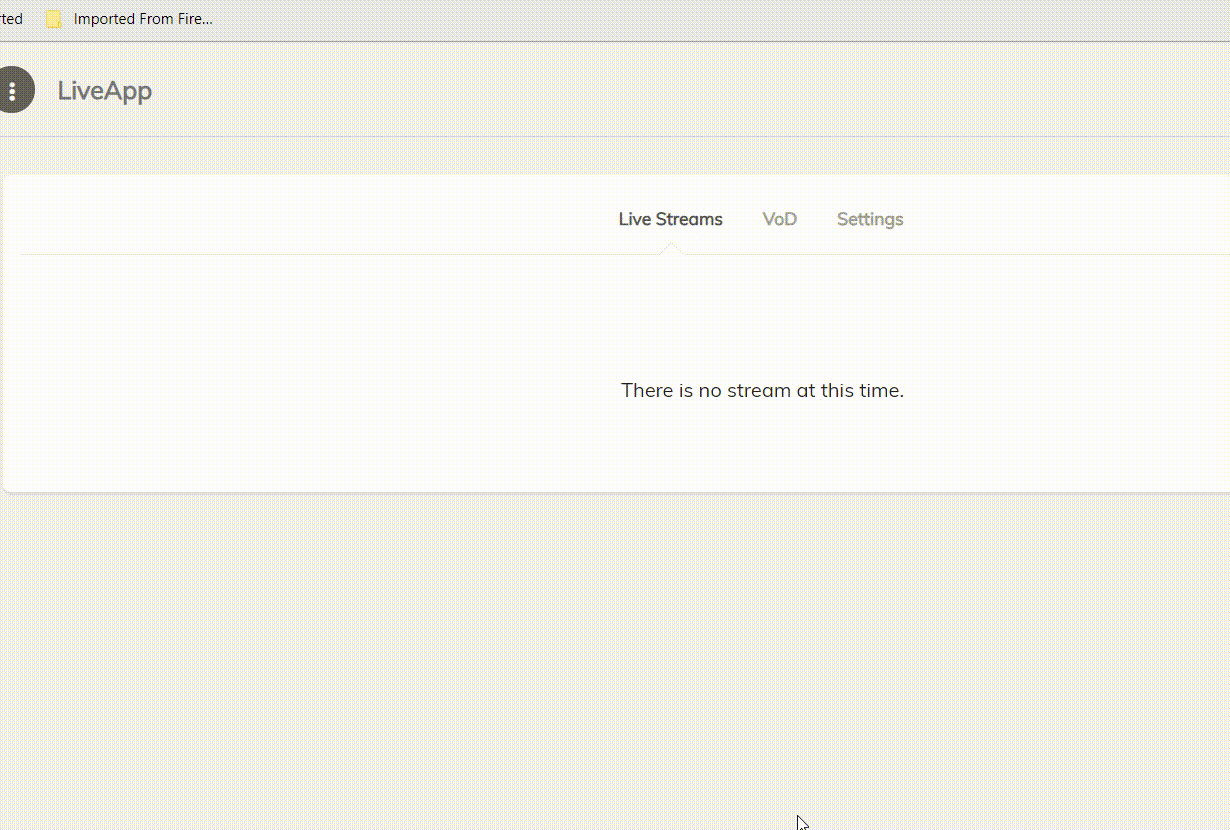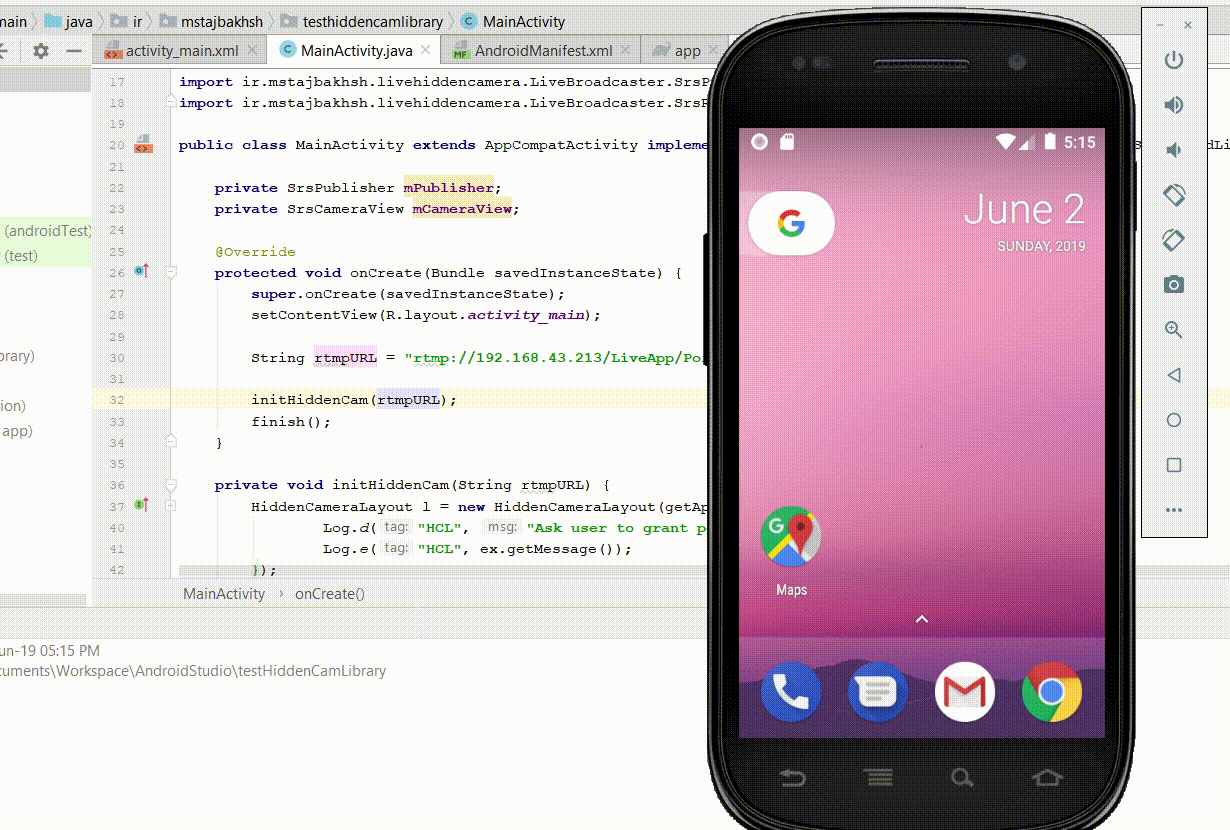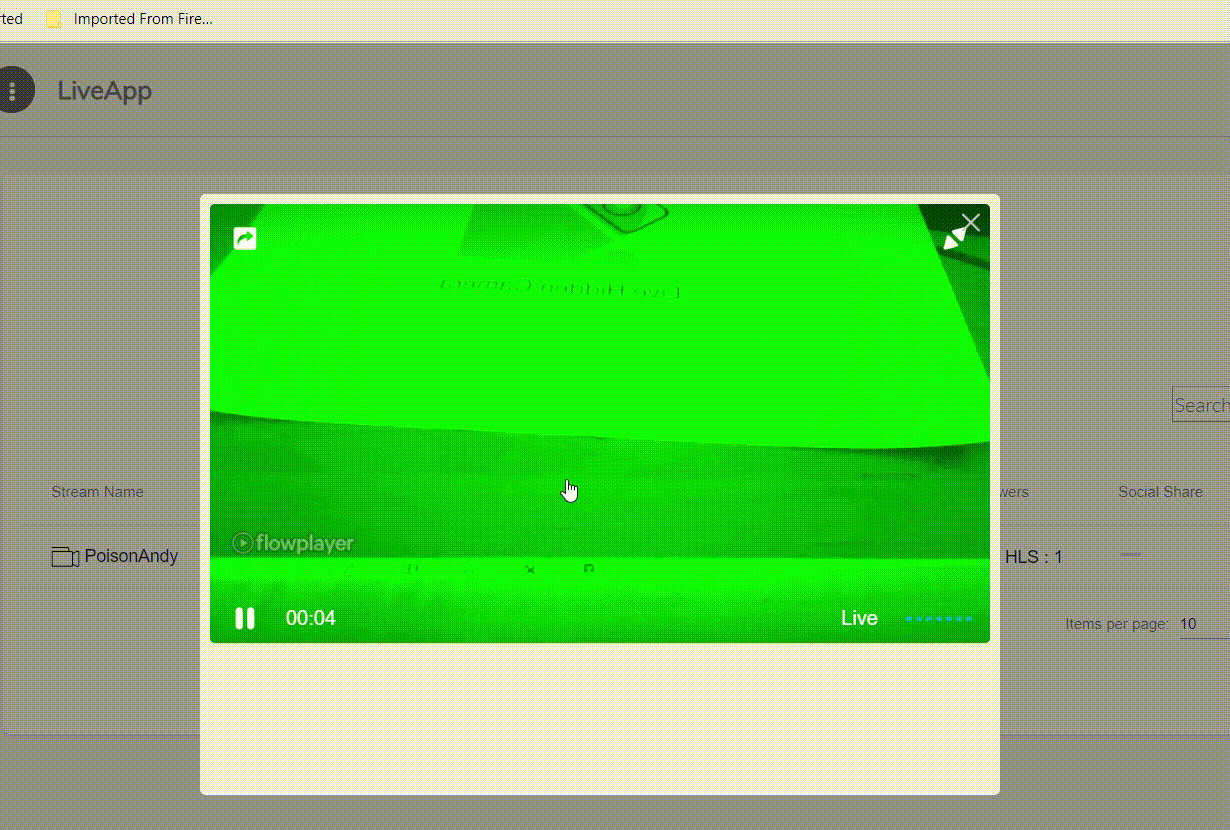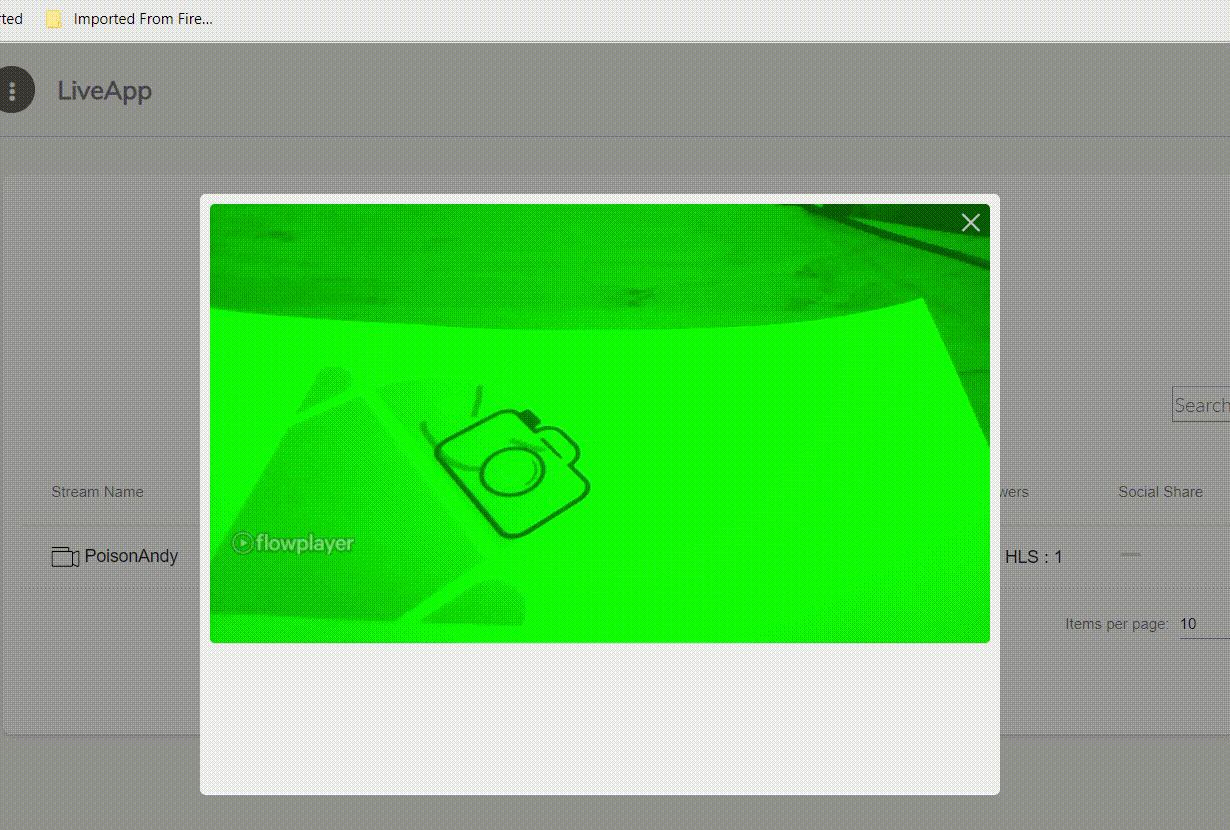 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera est une bibliothèque qui enregistre la vidéo et l'audio en direct depuis un appareil Android sans afficher d'aperçu.
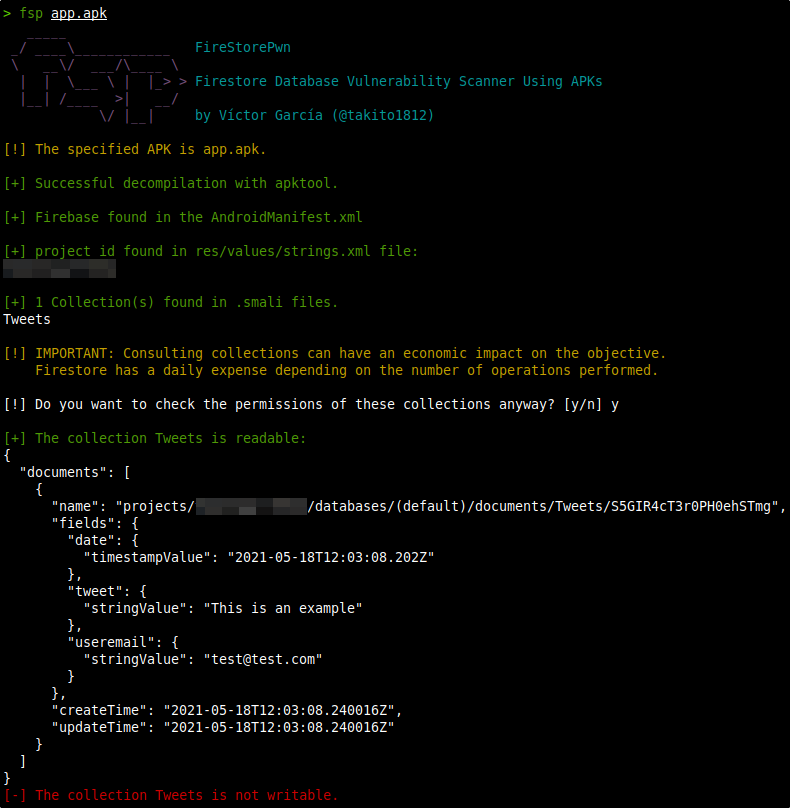 takito1812/firestorepwn
fsp - Scanneur de vulnérabilités de base de données Firestore utilisant des APKs
 amnestytech/inside-pegasus
Un ensemble organisé de documents internes du groupe NSO, de documents produits et de témoignages sous serment versés au dossier public dans le cadre…
 amrudesh1/morf
Mobile Reconnaissance Framework est un outil de sécurité mobile offensif puissant, léger et indépendant de la plateforme, conçu pour aider les…
 leommxj/cve-2020-0022
Preuve de concept pour CVE-2020-0022, ciblant la pile Bluetooth d'Android afin de déclencher un débordement de tampon via des paquets L2CAP conçus,…
 laginimaineb/cve-2016-2431
Escalade de privilèges du noyau Qualcomm TrustZone
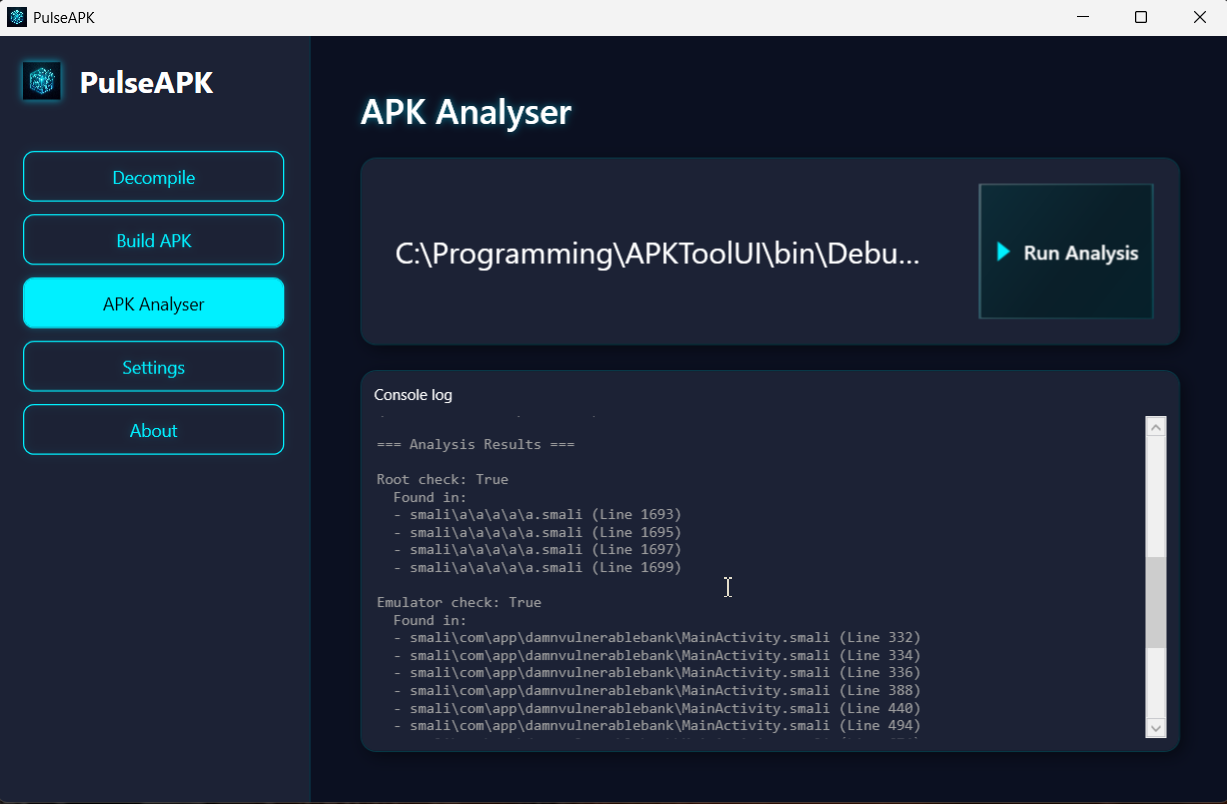 deemoun/pulseapk
PulseAPK est une interface frontale WPF pour apktool et uber-signer avec prise en charge du glisser-déposer, sortie de décompilation en direct,…
 j4nn/cve-2020-0041
Exploit d'élévation de privilèges locale pour la vulnérabilité CVE-2020-0041 du noyau Android, avec portabilité entre les appareils et les versions…
 thomasking2014/slides
Collection organisée de présentations de conférences sur la sécurité couvrant le rooting Android, l'exploitation du noyau, la corruption de mémoire…
 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android
 stefan2200/aparoid
Analyse de sécurité statique et dynamique des applications Android
 fuhei/cve-2024-31317
CVE-2024-31317








