
 #1
Outils axés sur les tests d'intrusion, la rétro-ingénierie et la sécurisation des applications Android et de l'OS Android.
Recommandé par Kitploit
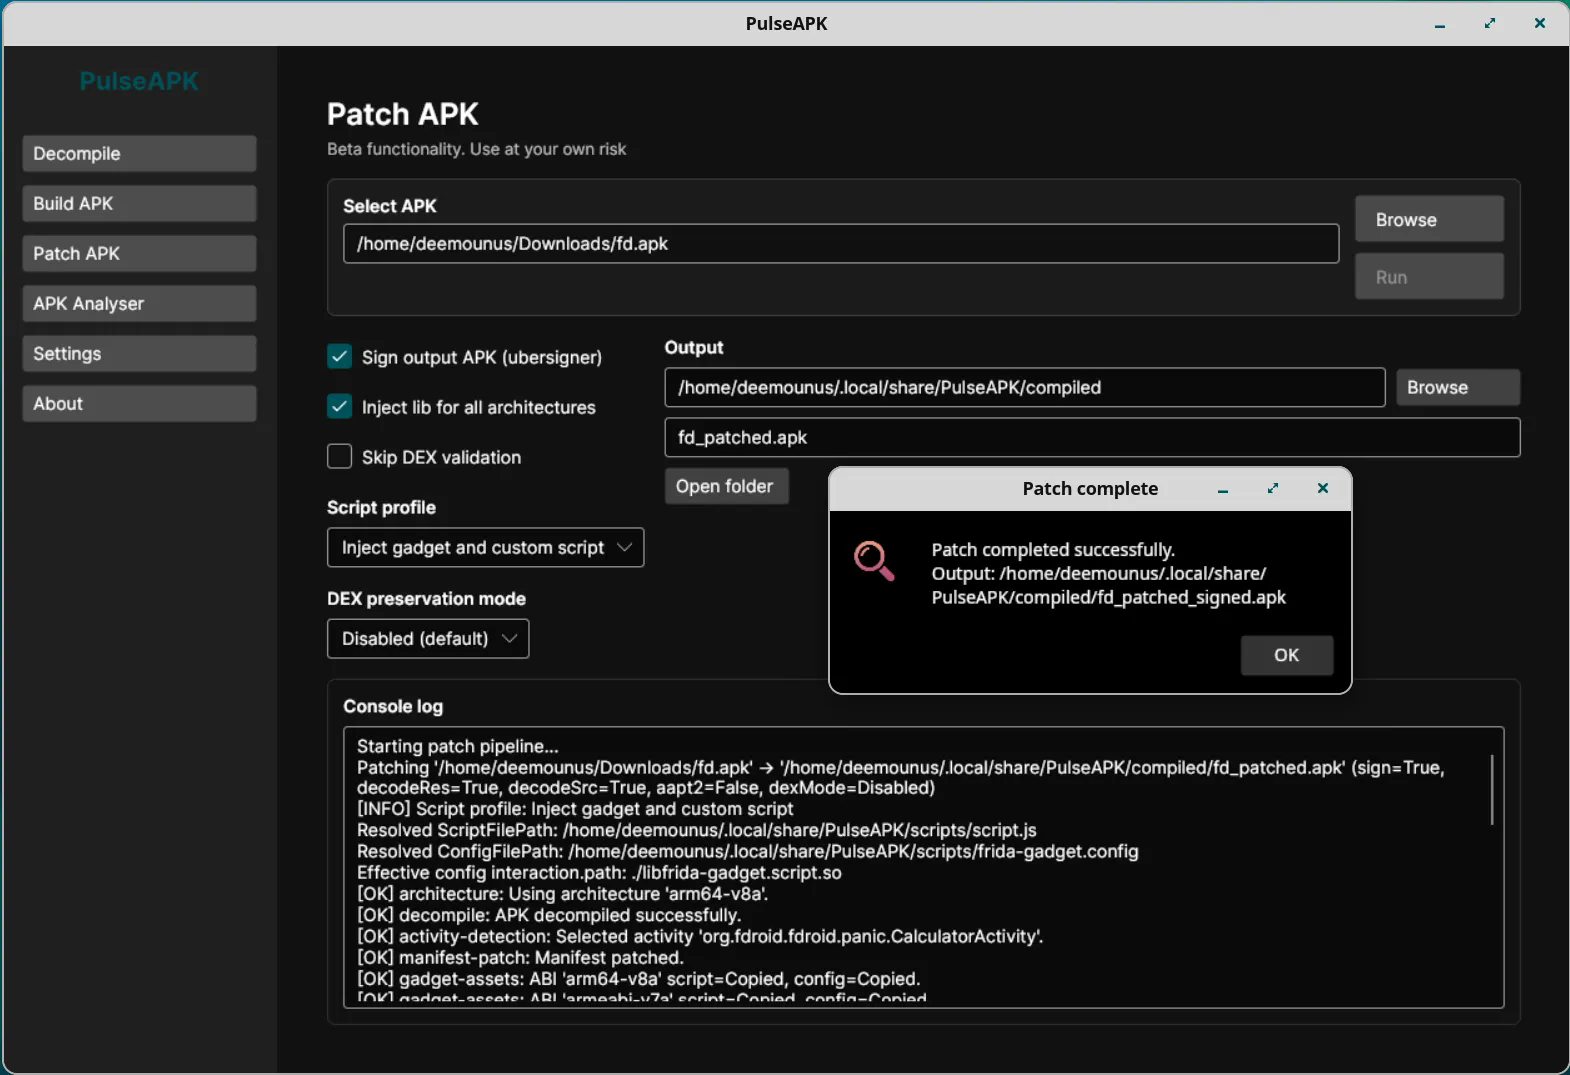
 deemoun/pulseapk-core
PulseAPK Core: Outil multiplateforme pour travailler avec les fichiers APK : Décompilation, Analyse, Construction
 timwr/cve-2019-2215
Exploit d'escalade de privilèges du noyau Android pour CVE-2019-2215, fournissant une preuve de concept pour obtenir un accès root via une…
 laginimaineb/cve-2014-7920-7921
Code d'exploitation pour CVE-2014-7920 et CVE-2014-7921 - exécution de code dans mediaserver jusqu'à Android 5.1
 android-rooting-tools/libpingpong_exploit
Exploit CVE-2015-3636
 supersonic/tlpe
CVE-2026-49881, exploitation d'une création de contexte non sécurisée dans le service Telecom d'Android 17 pour exécuter du code arbitraire en tant…
 nightwatchcybersecurity/truegaze
Outil d'analyse statique pour applications Android/iOS se concentrant sur les problèmes de sécurité en dehors du code source
 aau-network-security/hostage
Honeypot mobile à faible interaction
 wxxsfxyzm/ghostlock-galaxy
Rootez votre Galaxy en exploitant CVE-2026-43499
 michalbednarski/thelastbundlemismatch
Writeup et exploit pour CVE-2023-45777, contournement de la validation d'Intent dans AccountManagerService sur Android 13 malgré l'atténuation « Lazy…
 alterakey/trueseeing
Scanneur de vulnérabilités d'applications iOS/Android sans décompilation (DC25 demo lab, CB17)
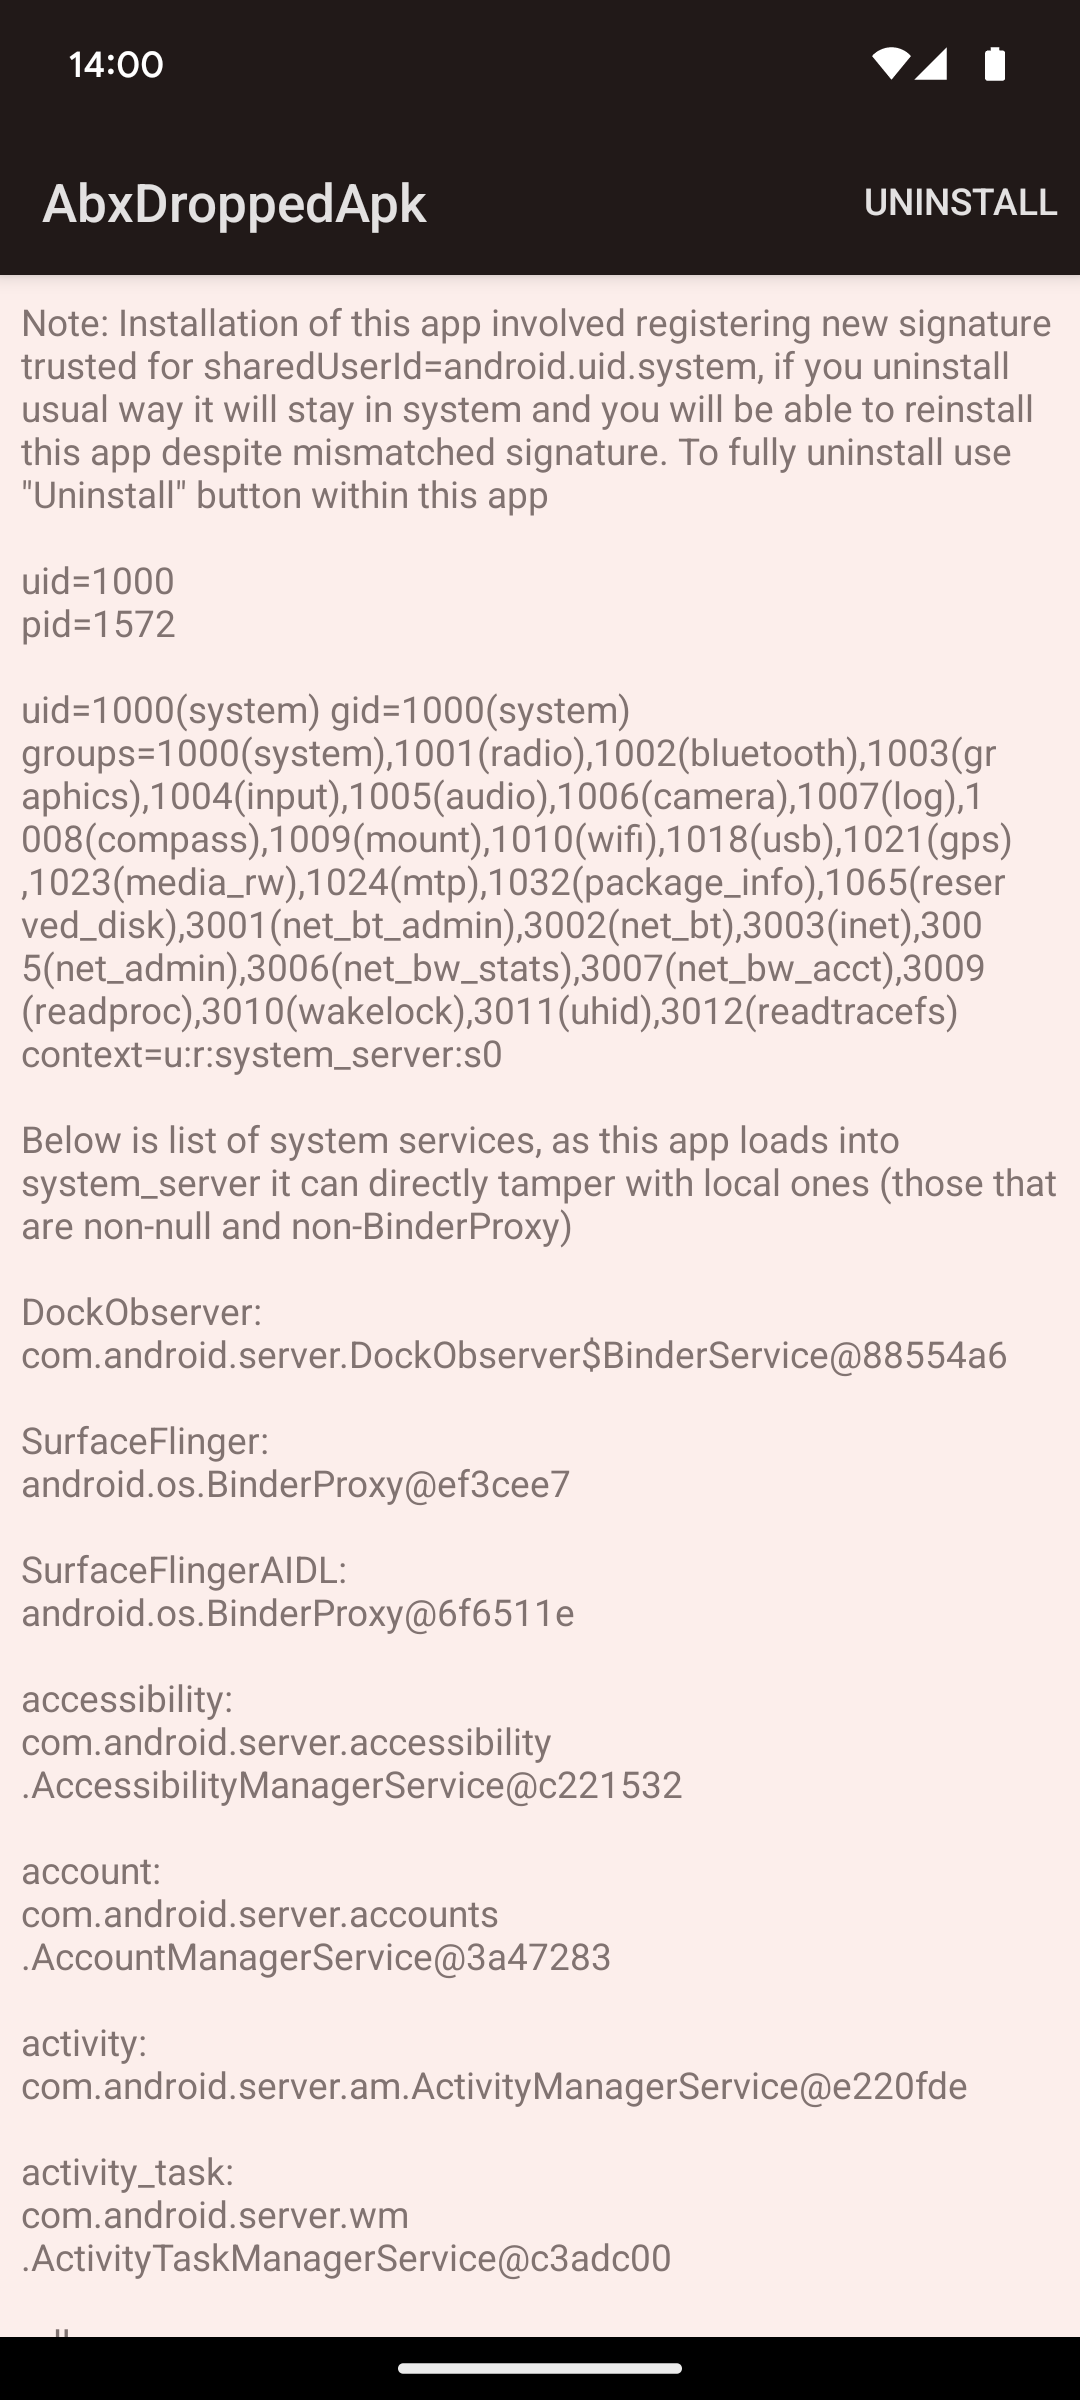 michalbednarski/abxoverflow
Analyse et exploit pour CVE-2024-34740, débordement d'entier dans BinaryXmlSerializer d'Android menant à une écriture de fichier dans system_server…
 federicodotta/ghidra2frida
Extension Ghidra faisant le pont entre l'analyse statique et dynamique via Frida, permettant l'instrumentation scriptable du runtime pour le reverse…
 metaredteam/rtx-cve-2023-45779
Code de preuve de concept pour la vulnérabilité de réutilisation de clé APEX d'Android
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - Preuve de concept de contournement de l'authentification mutuelle ADB sans fil
 commando-x/vuln-bank-mobile
Une application bancaire mobile délibérément vulnérable conçue pour pratiquer les tests de sécurité mobile. Présente des vulnérabilités courantes…
 nccgroup/assethook
Magie de LD_PRELOAD pour l'AssetManager d'Android
 mailinneberg/broadpwn
Bug Broadpwn (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
Exploit pour CVE-2016-2434, un débordement de tampon dans Android mediaserver permettant l'exécution de code arbitraire via un fichier multimédia…








