
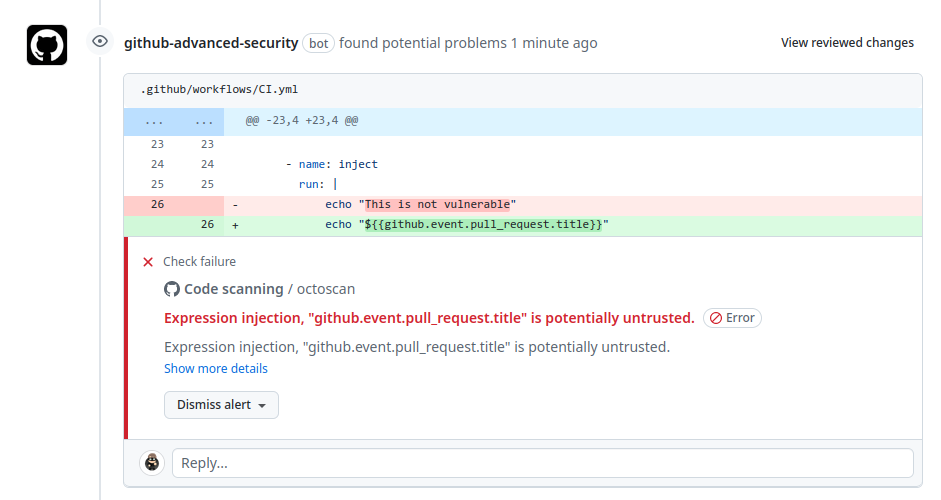
action-octoscan
 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action que realiza un escaneo de seguridad de tus GitHub Actions.
vulnerability-scannersstatic-code-analysiscode-analysis+2
26
synacktiv/action-octoscan📦 :octocat: Una GitHub Action que realiza un escaneo de seguridad de tus GitHub Actions.
 nccgroup/matt.net
Matt.Net es un simple envoltorio gráfico alrededor de la herramienta de auditoría de código CAT.NET de Microsoft.
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 auditinfra-io/o1js-scan
Analizador estático sin dependencias para errores de solidez en circuitos zk en o1js/Mina zkApps y circuitos Noir
 jas502n/decompiler_tools
Herramientas
 squid-protocol1/gitgalaxy
Motor de grafo de conocimiento heurístico sin AST para inteligencia profunda de repositorios y escaneo de seguridad de confianza cero. Se integra…
 joshuaprovoste/deserializer
Analizador de código estático basado en AST con mapeo de relaciones impulsado por LLM agéntico para descubrir rutas de RCE en Python y cadenas…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 rakib-nyc/nullorigin
Research-only AI watermark robustness toolkit: local reverse proxy strips C2PA/EXIF/XMP, Unicode, image/audio stego, OOXML/PDF metadata, and scans…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 mbennett-labs/crypto-scanner
Herramienta CLI para escanear bases de código en busca de criptografía vulnerable a la computación cuántica
 nccgroup/secretscrub
Procesa la salida SARIF de herramientas de análisis estático para detectar y eliminar secretos embebidos en el código fuente, creando una copia…
 ockeghem/cve-2015-6835-checker
Script PHP para detectar CVE-2015-6835 (vulnerabilidad de deserialización de sesión) analizando el código fuente en busca de llamadas inseguras a…
 niffyhunt/codeguard-copilot
Copiloto de seguridad impulsado por IA que detecta vulnerabilidades mientras programas. Escaneo de seguridad en tiempo real, explicaciones educativas…
 luiscastellanos-dev/cobol-shield
Kit de herramientas de endurecimiento de seguridad para sistemas heredados COBOL — detección de Unicode invisible, análisis de límites de formato,…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 anna-kravets/codeql-buffer-overflow-variant
Variante sintética de desbordamiento de búfer de pila CWE-120 de CVE-2020-8597 (pppd EAP) como objetivo de análisis estático de CodeQL
 offensive360/mcp-server
Servidor MCP que ejecuta análisis SAST en bases de código locales y devuelve hallazgos con severidad y correcciones, permitiendo que los asistentes…