Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Estático de Código (SAST) — Herramientas — Página 6 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
154 resultados
secure-coding-practices-quick-reference-guide preview

secure-coding-practices-quick-reference-guide

GitHubowasp/secure-coding-practices-quick-reference-guide

La Guía de referencia rápida de prácticas de codificación segura de OWASP
static-code-analysiscode-analysiseducation+2
49
hace 7 meses
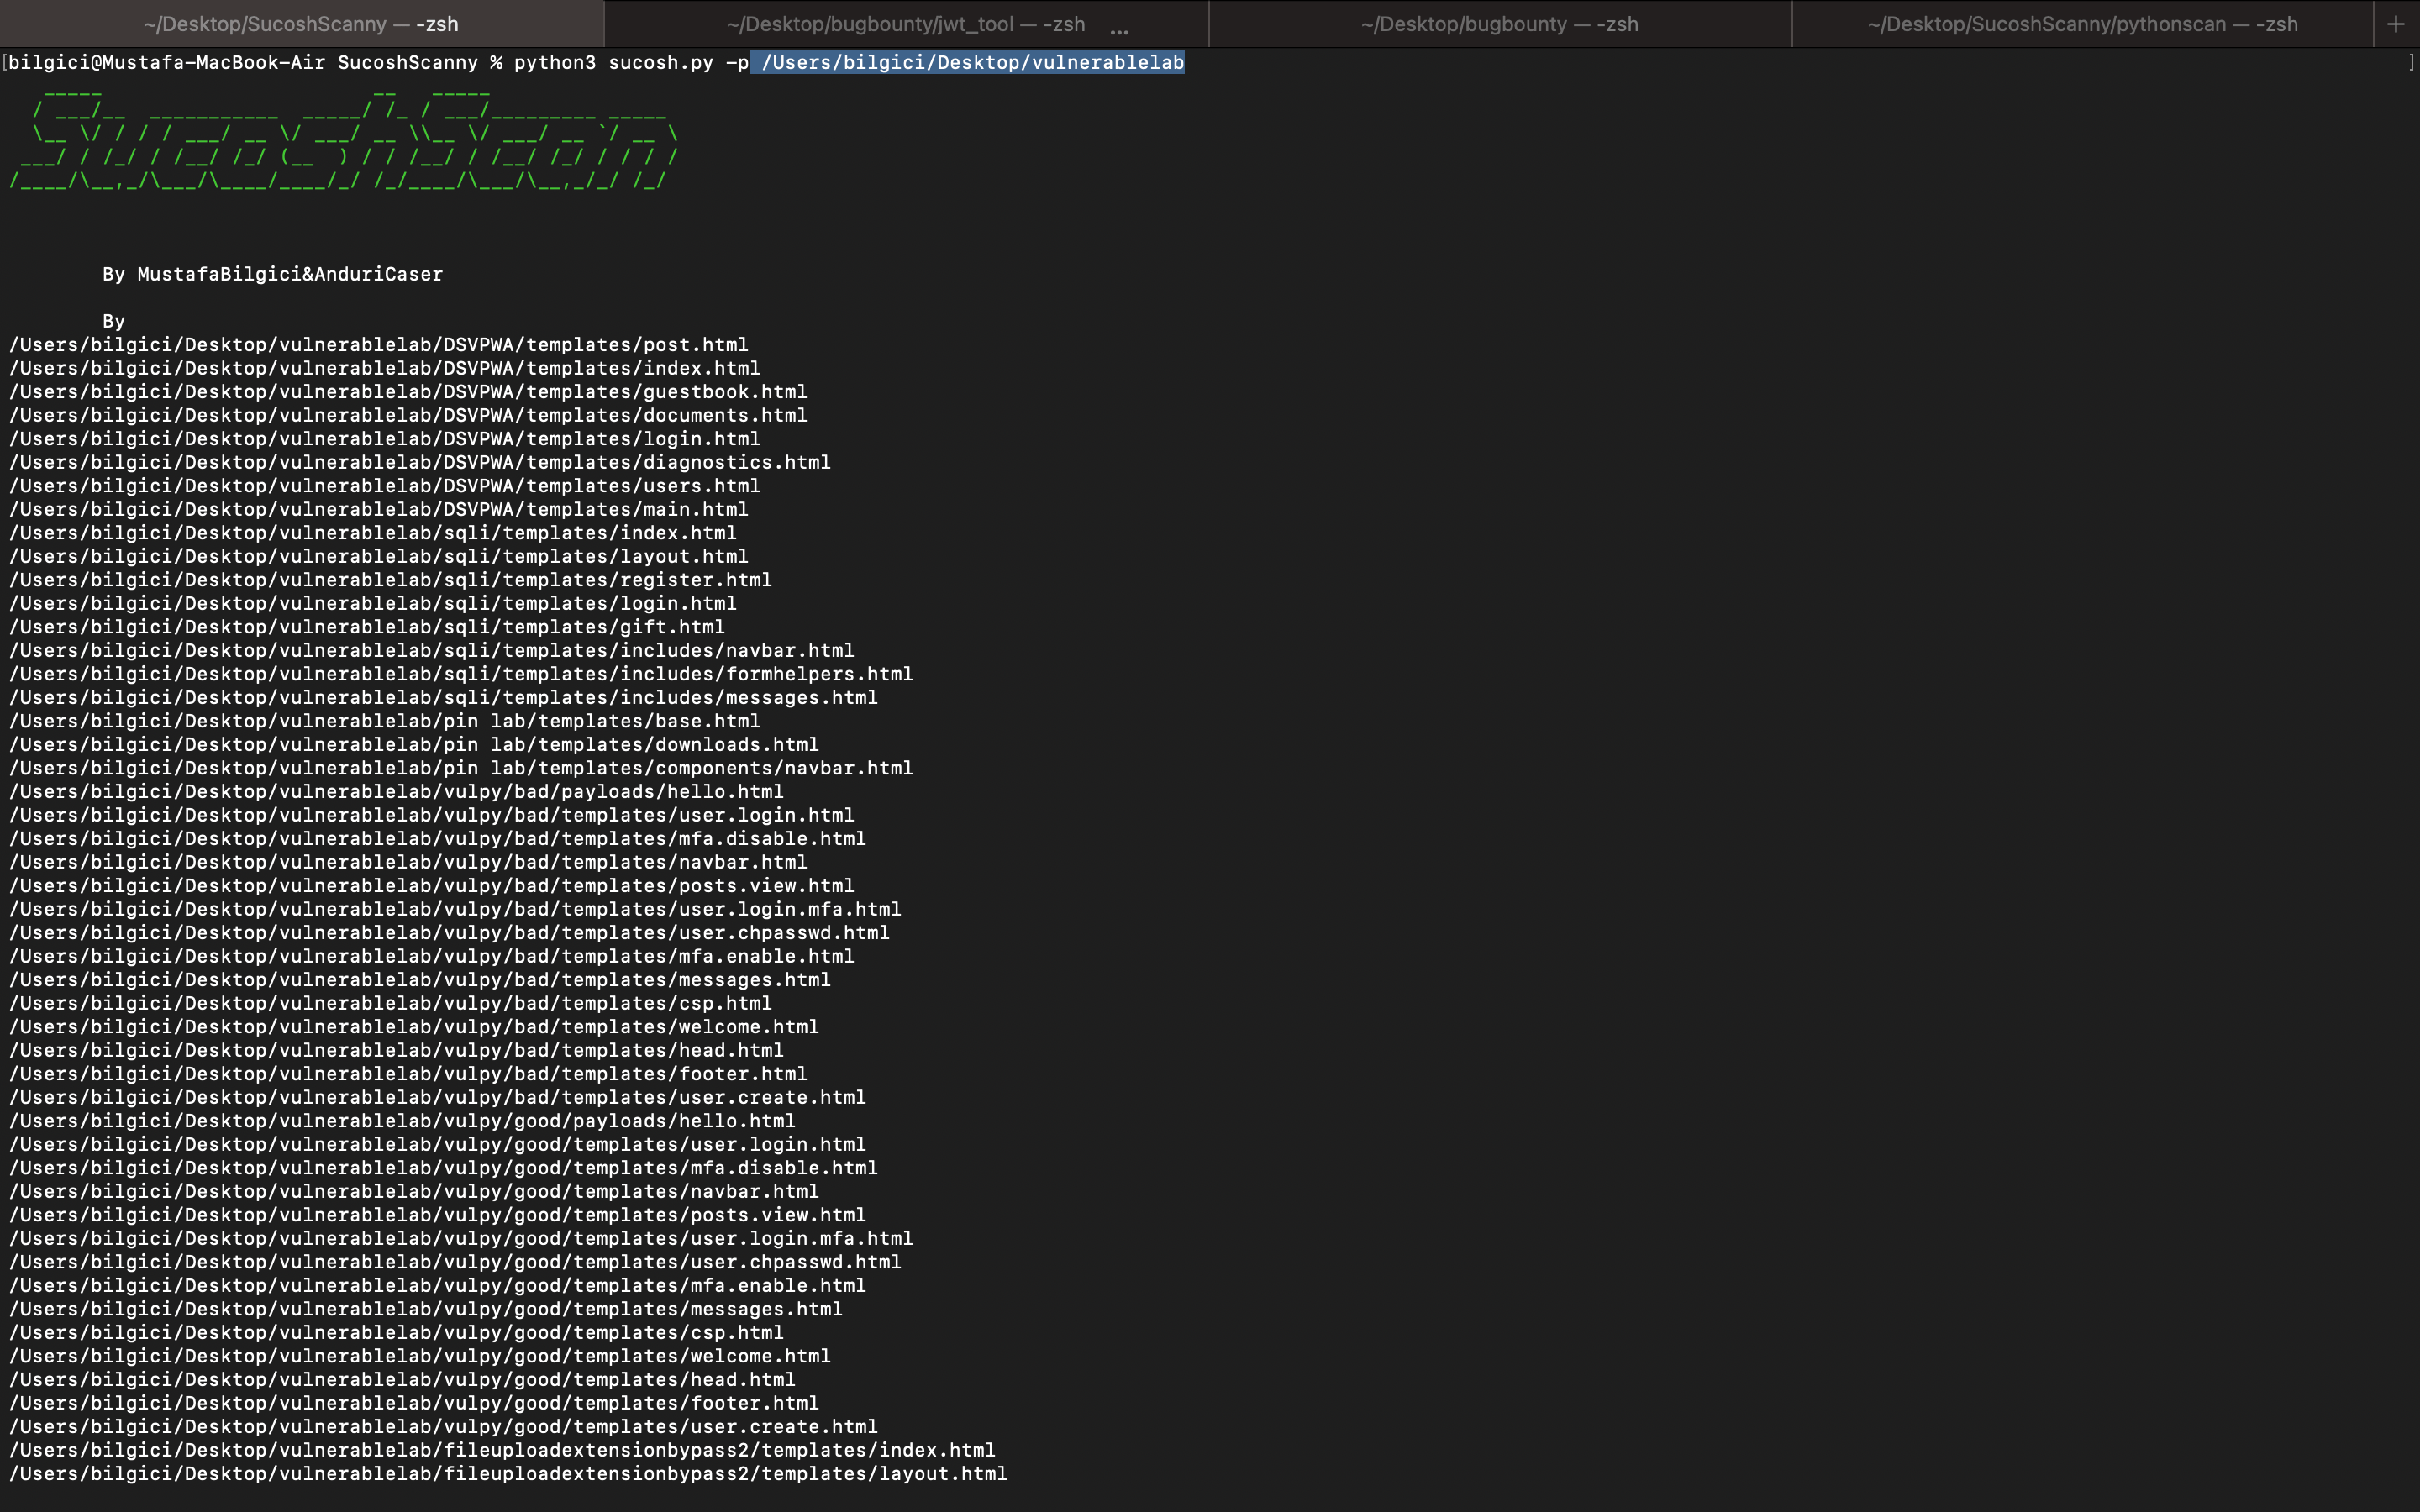
SucoshScanny preview

SucoshScanny

GitHubmustafabilgici/sucoshscanny

"Sucosh" es un escáner automatizado de vulnerabilidades de código fuente y un marco de evaluación para Python(Flask-Django) & NodeJs capaz de…

vulnerability-scannersstatic-code-analysisvulnerability-analysis+3
39hace 2 años
slides preview

slides

GitHub0x3c3e/slides

CodeQL + DTrace = Vulnerabilidades de divulgación de memoria en XNU

static-code-analysisvulnerability-analysisdynamic-code-analysis+2
49hace 3 años
Vigil preview

Vigil

GitHubvigiloss/vigil

AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

penetration-testing-frameworksreconnaissancestatic-code-analysis+9
29hace 2 días
cryptoptic preview

cryptoptic

GitHubnationwide-group-oss/cryptoptic

Escáner basado en CodeQL que inventaría las llamadas a funciones criptográficas en repositorios y organizaciones de GitHub, generando una Lista de…
defensive-toolsstatic-code-analysisvulnerability-analysis+6
19hace 28 días
airflowscan preview

airflowscan

GitHubnightwatchcybersecurity/airflowscan

Lista de verificación y herramientas para aumentar la seguridad de Apache Airflow
static-code-analysisconfiguration-auditingcloud-security+2
32hace 5 años
Noctyra preview

Noctyra

GitHub0p4n1k/noctyra

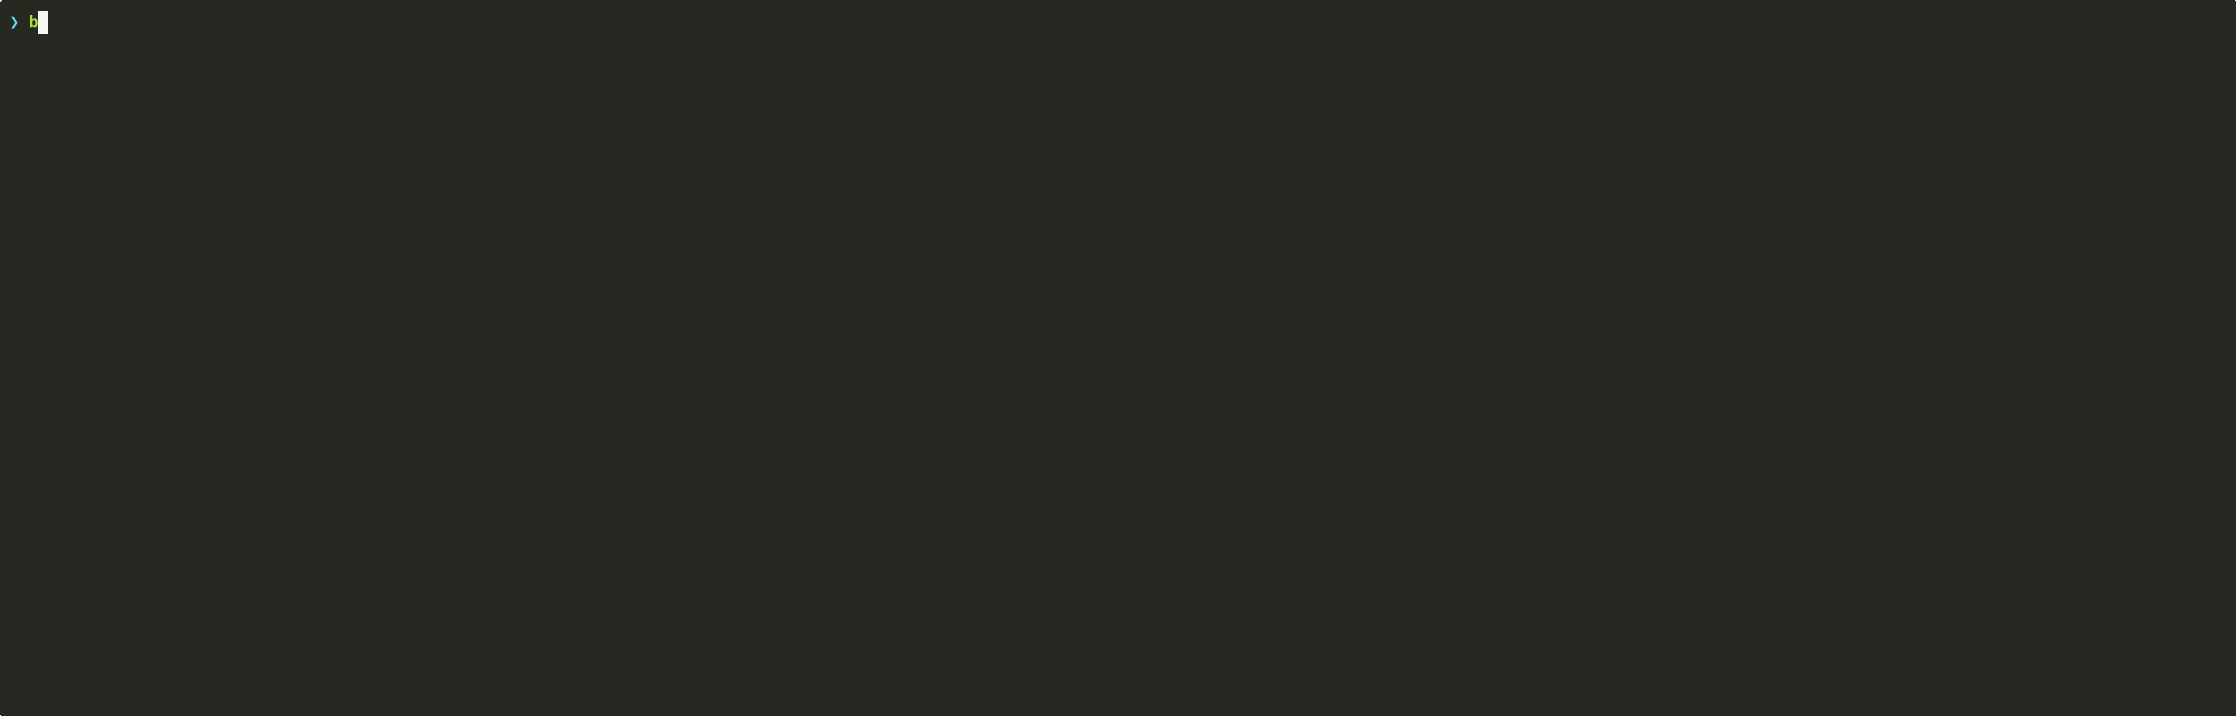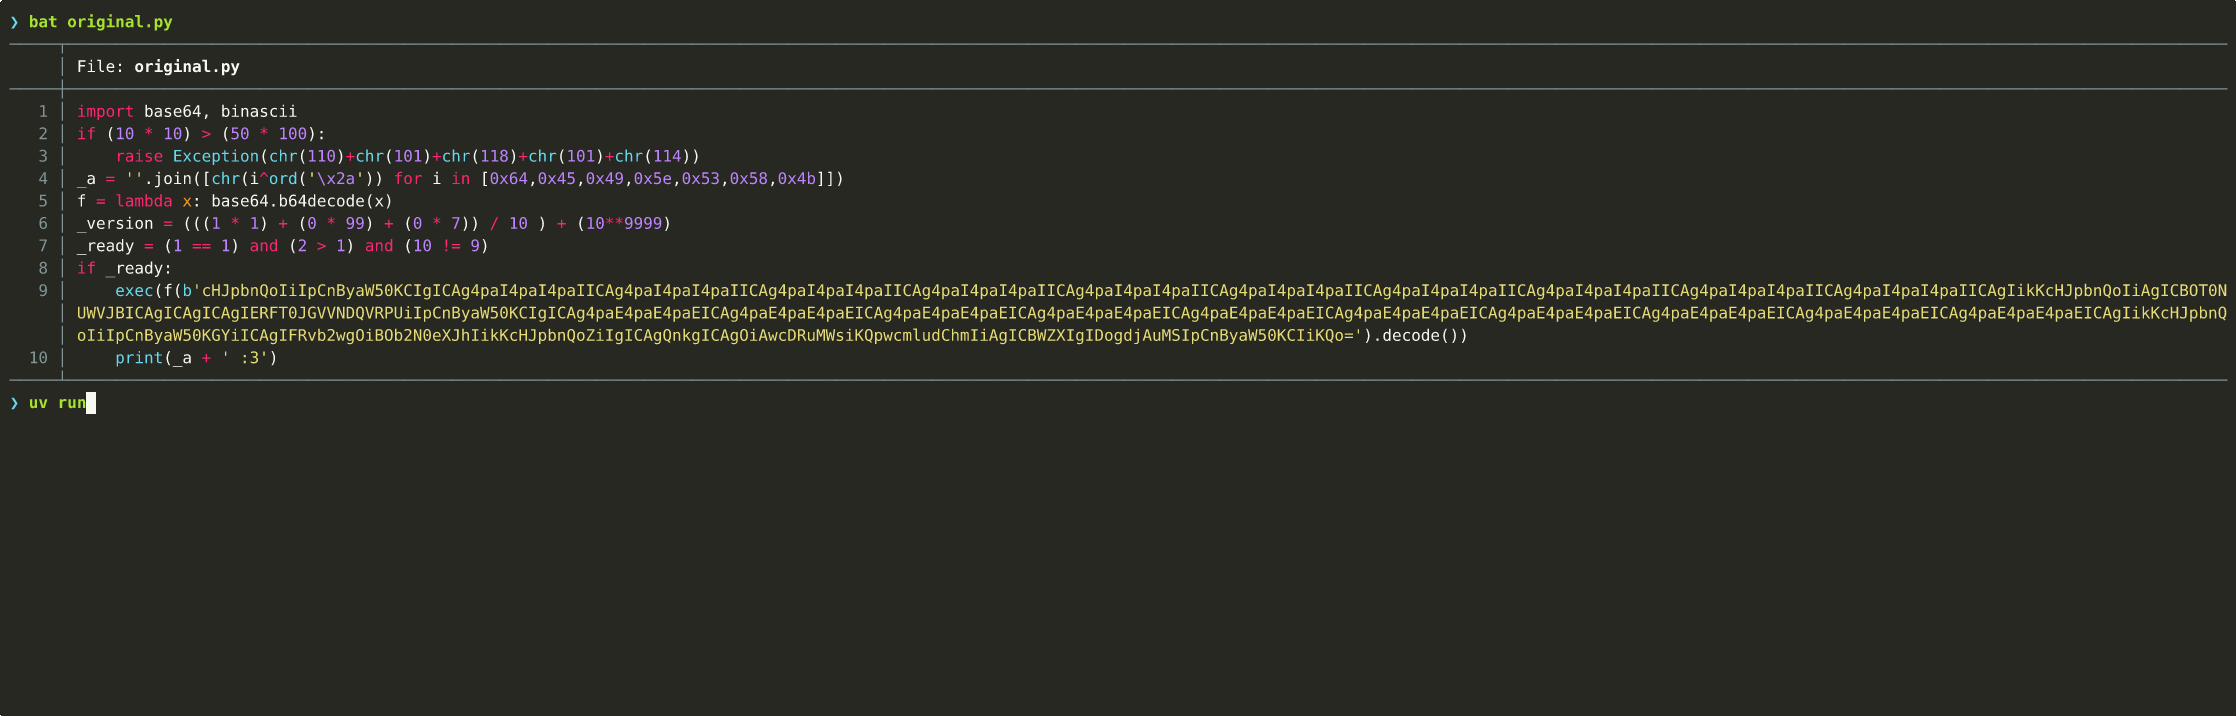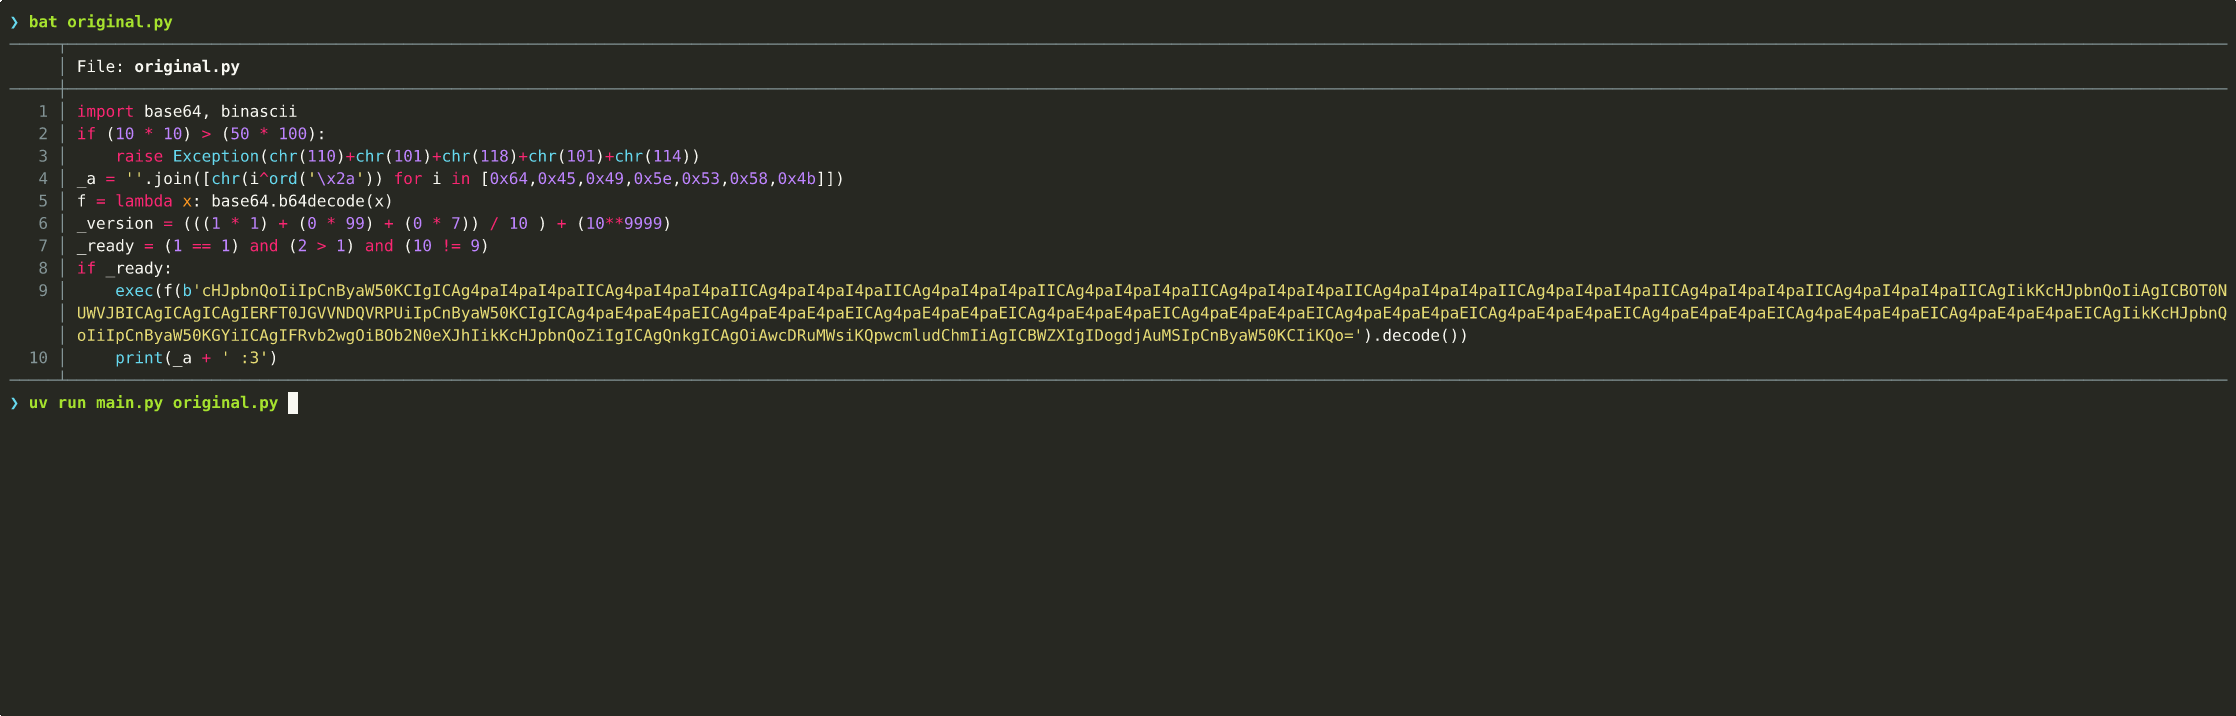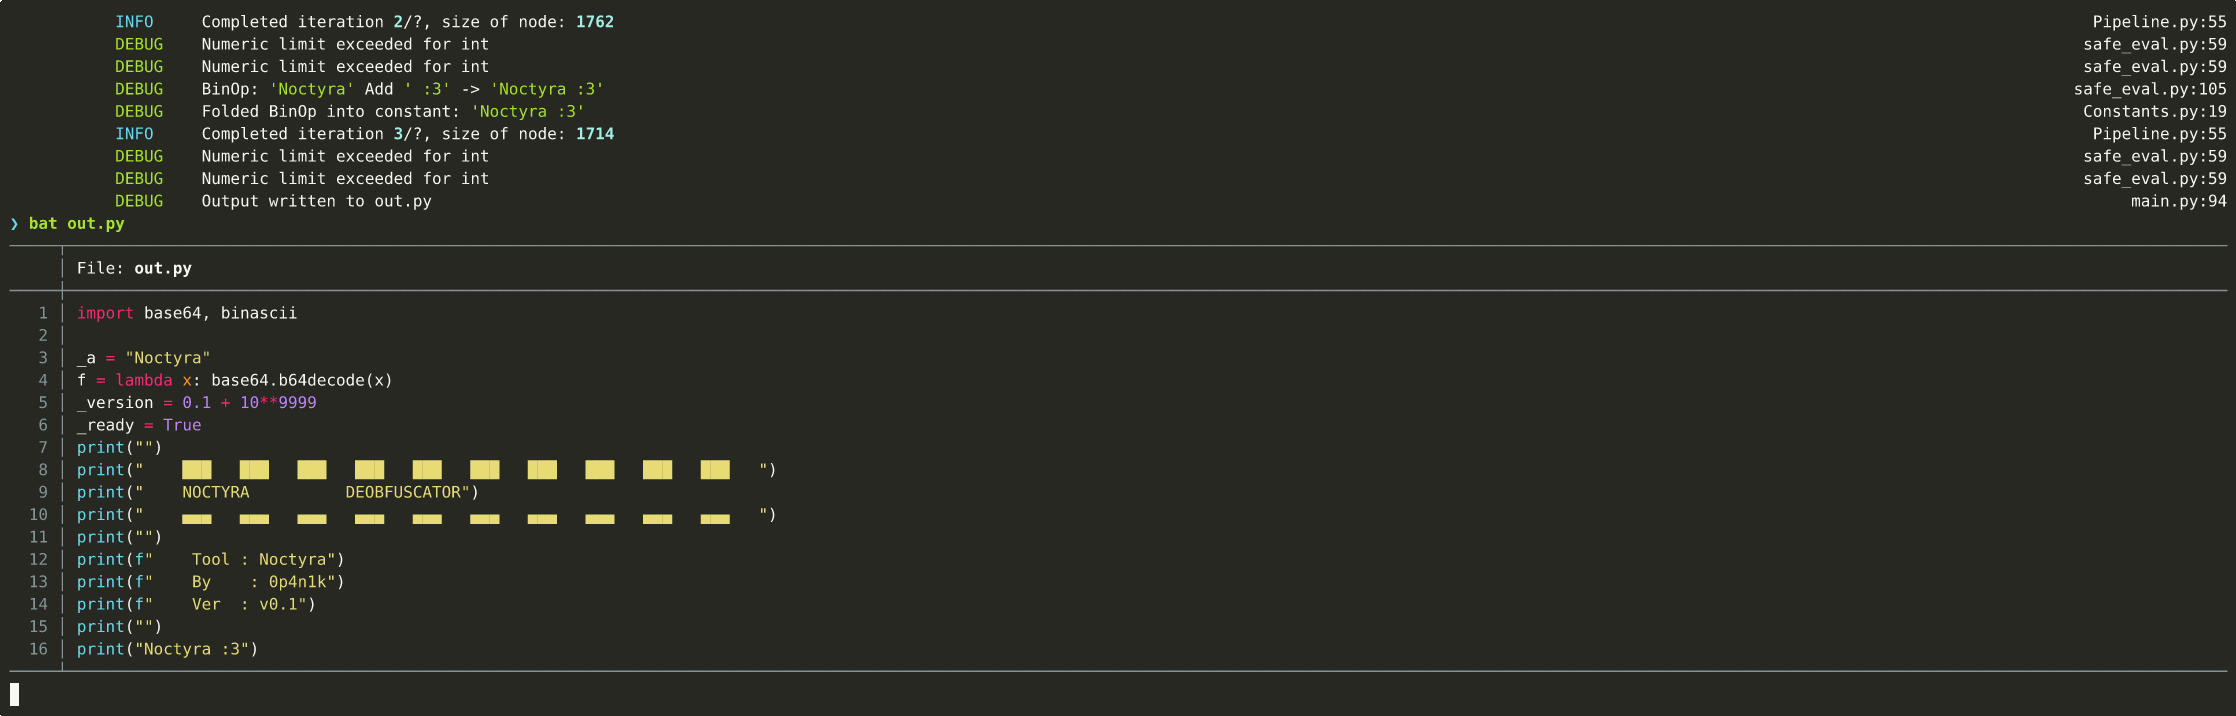
Framework de transformación y desofuscación de código Python basado en AST
static-analysisstatic-code-analysiscode-analysis+3
17hace 3 meses
static-code-analysis-helper preview

static-code-analysis-helper

GitHubosmankandemir/static-code-analysis-helper

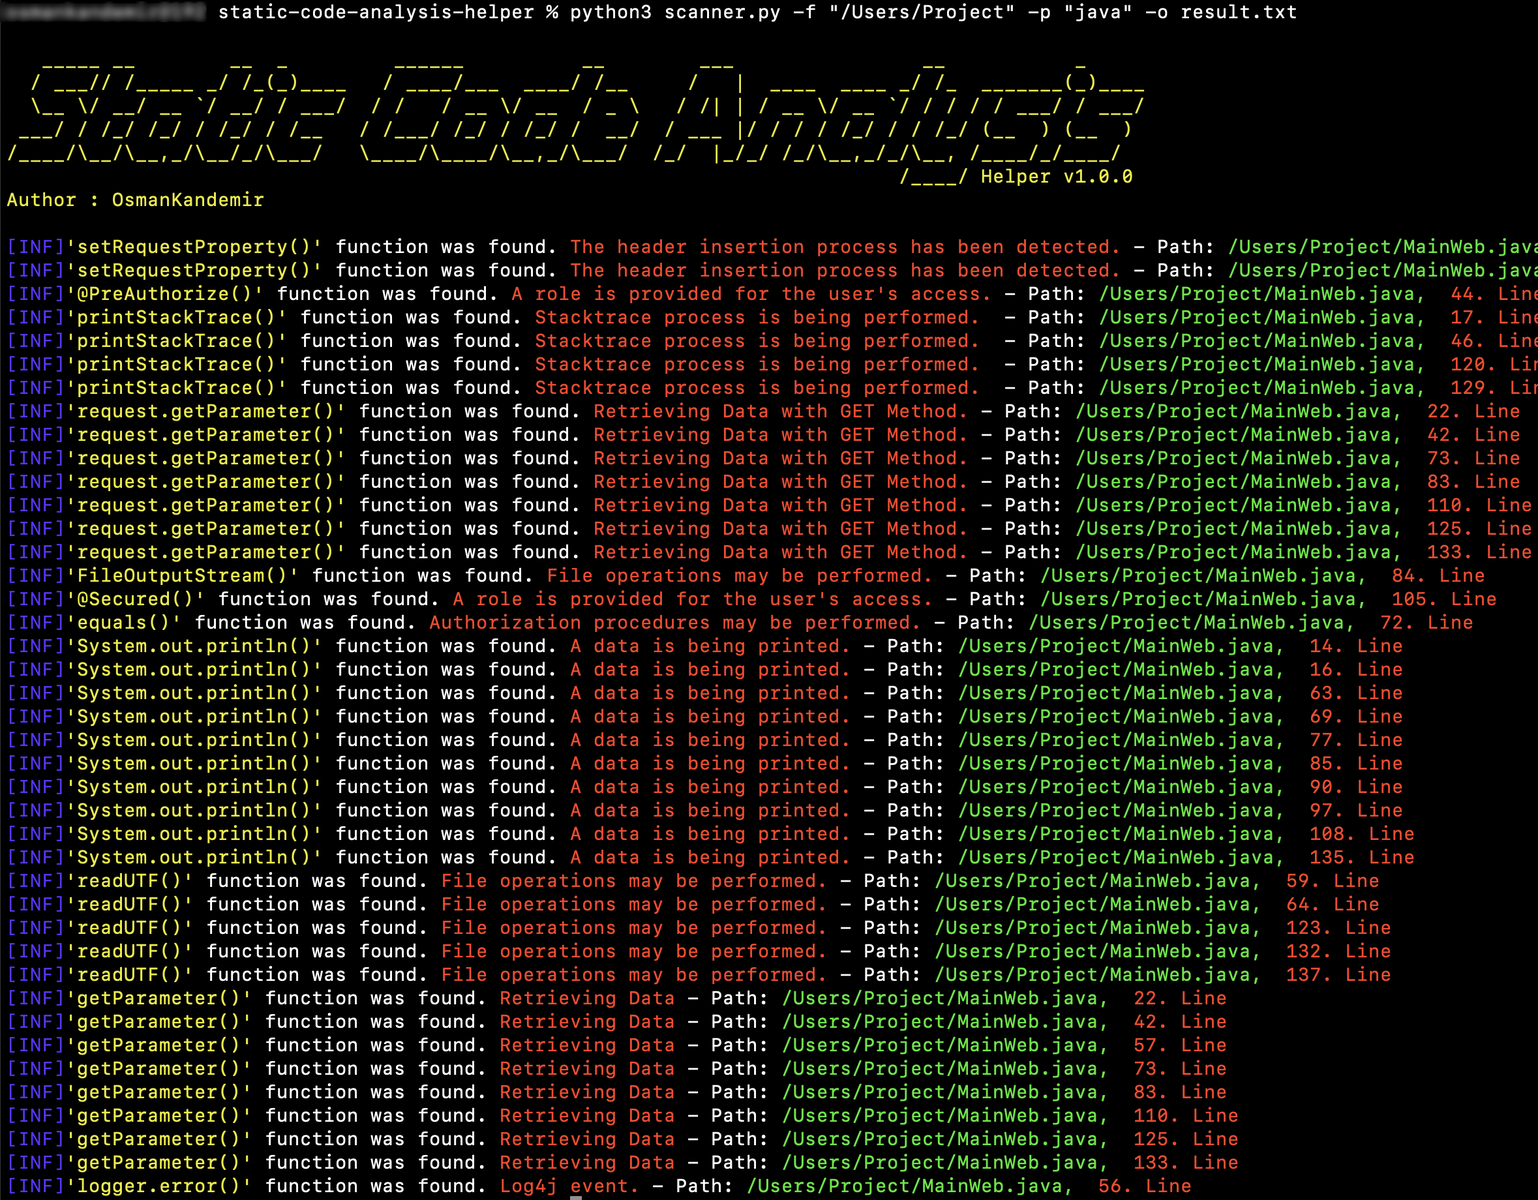
Examina el código fuente de proyectos en 16 lenguajes para señalar funciones peligrosas vinculadas a SQLi, XSS, SSRF, inyección de comandos,…
static-code-analysisvulnerability-analysiscode-analysis+1
32hace 8 meses
call_map preview

call_map

GitHubnccgroup/call_map

El desarrollo actual de Call Map tiene lugar en https://github.com/ajylee/call_map. Call Map es una herramienta para navegar por grafos de llamadas…
static-code-analysisvulnerability-analysiscode-analysis+1
29hace 9 años
glasgo preview

glasgo

GitHubnccgroup/glasgo

Herramienta de análisis estático de Go que detecta problemas de seguridad mediante un AST.
static-code-analysisvulnerability-analysiscode-analysis
29hace 7 años
abap-code-scanner preview

abap-code-scanner

GitHubowasp/abap-code-scanner

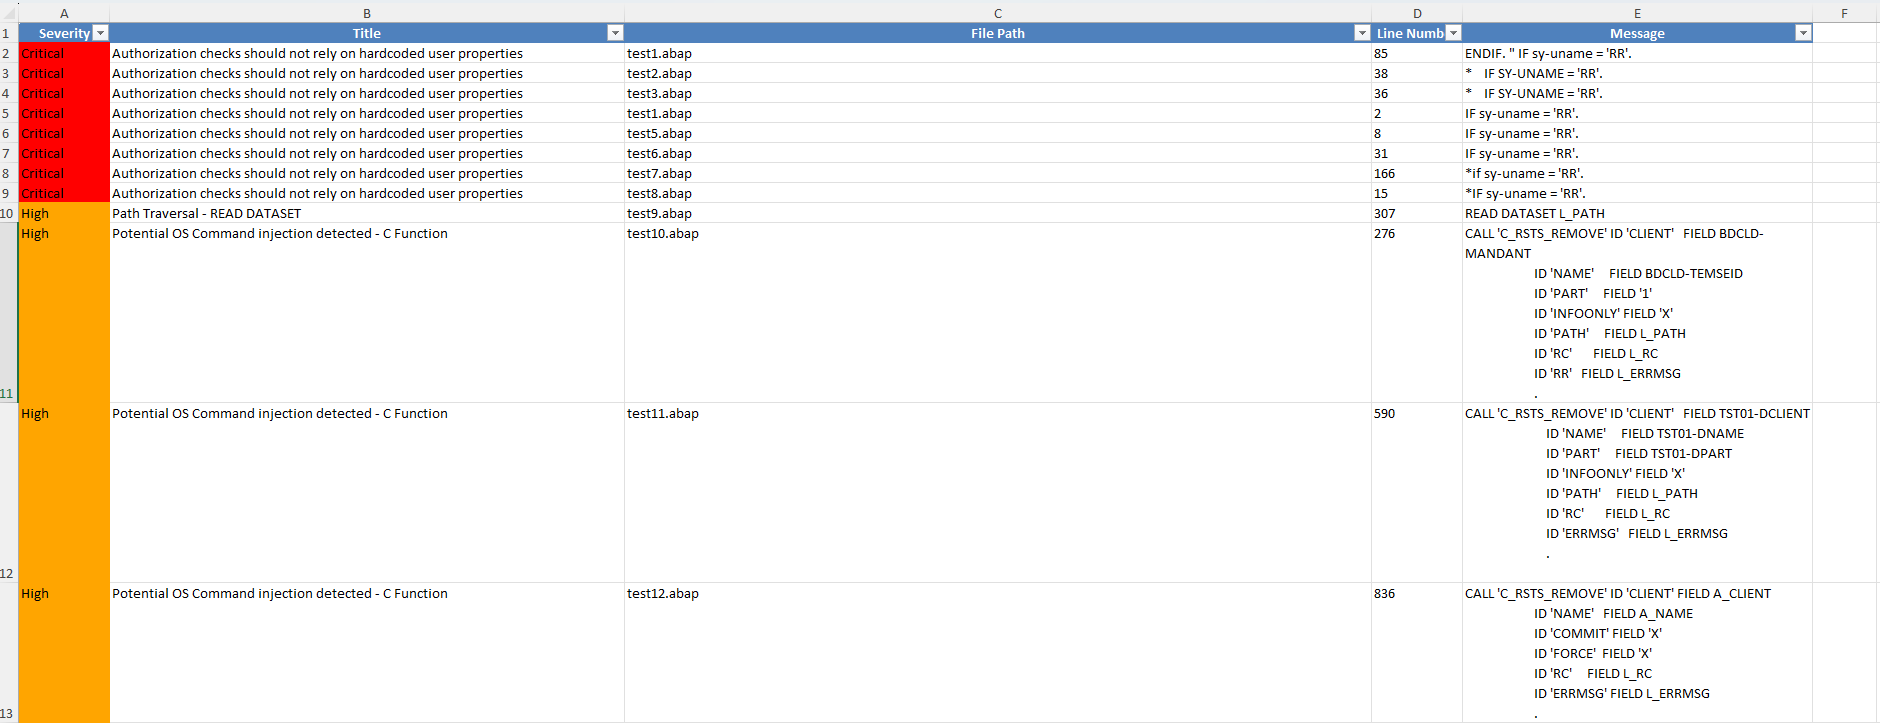
Analizador de Código ABAP
vulnerability-scannersstatic-code-analysiscode-analysis+2
10hace 24 días
Weggli_rules_SSTIC2023 preview

Weggli_rules_SSTIC2023

GitHubsynacktiv/weggli_rules_sstic2023

Consultas weggli curadas para el análisis estático de código C/C++ para identificar funciones peligrosas, problemas de pila y vulnerabilidades de…

static-code-analysisvulnerability-analysiscode-analysis+1
32hace 3 años
vuln-scanner preview

vuln-scanner

GitHubzappaboy/vuln-scanner

Escáner de Evaluación de Vulnerabilidades con Generación de Informes
vulnerability-scannerscontainer-securitystatic-code-analysis+9
11hace 23 días
appledb_rs preview

appledb_rs

GitHubsynacktiv/appledb_rs

Base de datos curada de artefactos internos de Apple (entitlements, frameworks, versiones de dispositivos) con API, CLI y WebUI para investigación de…

osintios-securitystatic-code-analysis+3
27hace 1 año
retire.js preview

retire.js

GitHubbekk/retire.js

retire.js tiene un nuevo hogar

vulnerability-scannersstatic-code-analysiscode-analysis+3
19hace 11 años
contrast preview

contrast

GitHubcontrastsecurity/contrast

CLI de SAST para escanear aplicaciones Java, JavaScript y .NET, además de funciones de AWS Lambda, detectando vulnerabilidades de código y políticas…
cloud-infrastructure-securityvulnerability-scannersstatic-code-analysis+6
20hace 3 años
lightweight_static_analysis preview

lightweight_static_analysis

GitHubnccgroup/lightweight_static_analysis

Crea análisis estáticos útiles y ligeros utilizando herramientas de código abierto + un poquito de tu propio código

static-code-analysisvulnerability-analysiscode-analysis+4
13hace 7 años
VulnFanatic-NG preview

VulnFanatic-NG

GitHubmartyx00/vulnfanatic-ng

Plugin de BianryNinja para identificar vulnerabilidades en binarios descompilados con escaneos programáticos y soporte de LLM.

static-code-analysisvulnerability-analysiscode-analysis+9
14hace 4 meses
Anterior1…567…9Siguiente