
appledb_rs
 synacktiv/appledb_rs
Base de datos curada de artefactos internos de Apple (entitlements, frameworks, versiones de dispositivos) con API, CLI y WebUI para investigación de…
osintios-securitystatic-code-analysis+3
27
synacktiv/appledb_rsBase de datos curada de artefactos internos de Apple (entitlements, frameworks, versiones de dispositivos) con API, CLI y WebUI para investigación de…
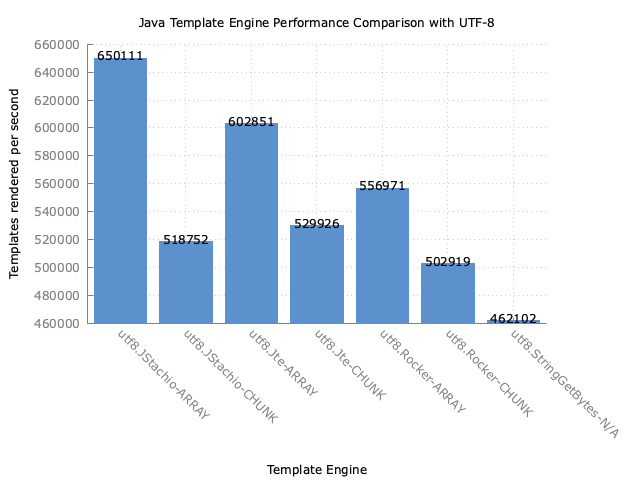 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Motor de plantillas Mustache para Java con seguridad de tipos, validación de plantillas en tiempo de compilación, enlace de valores estático y escape…
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Librería de utilidades Java con la vulnerabilidad CVE-2022-4244 parcheada, que proporciona clases auxiliares comunes para E/S, reflexión y análisis…
 designsecurity/progpilot
Herramienta de pruebas de seguridad estática de aplicaciones (SAST) en PHP que realiza análisis de taint para detectar XSS, inyección SQL y otras…
 owasp/asst
OWASP ASST (Kit de Seguridad de Software Automatizado) | Un novedoso escáner de seguridad web de código abierto.
 atlassian/git-secrets-scan
Analiza repositorios Git en busca de secretos, claves y contraseñas codificados de forma fija usando Gitleaks, integrando la seguridad en Bitbucket…
 samsung/utopia
Generación automatizada de fuzz drivers basada en UT
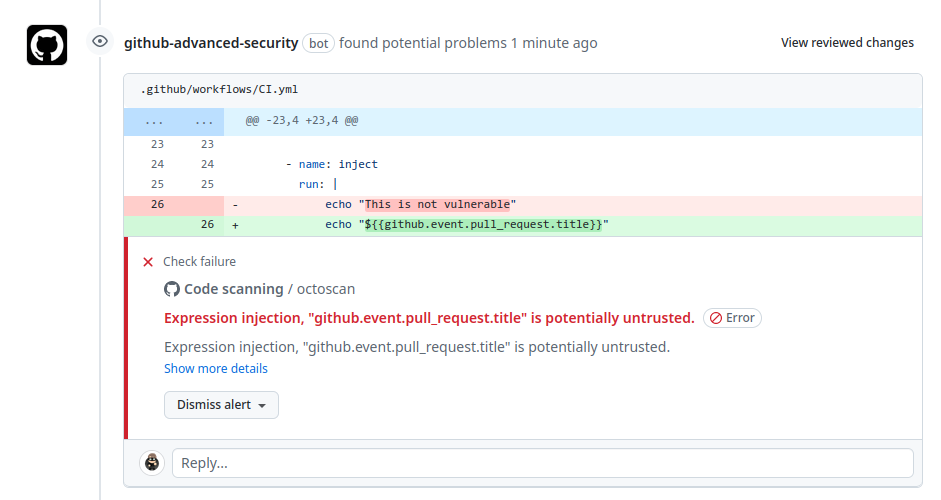 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action que realiza un escaneo de seguridad de tus GitHub Actions.
 airbus-cert/vbsparkle
Desofuscador de código fuente a código fuente para VBScript y VBA con evaluación parcial
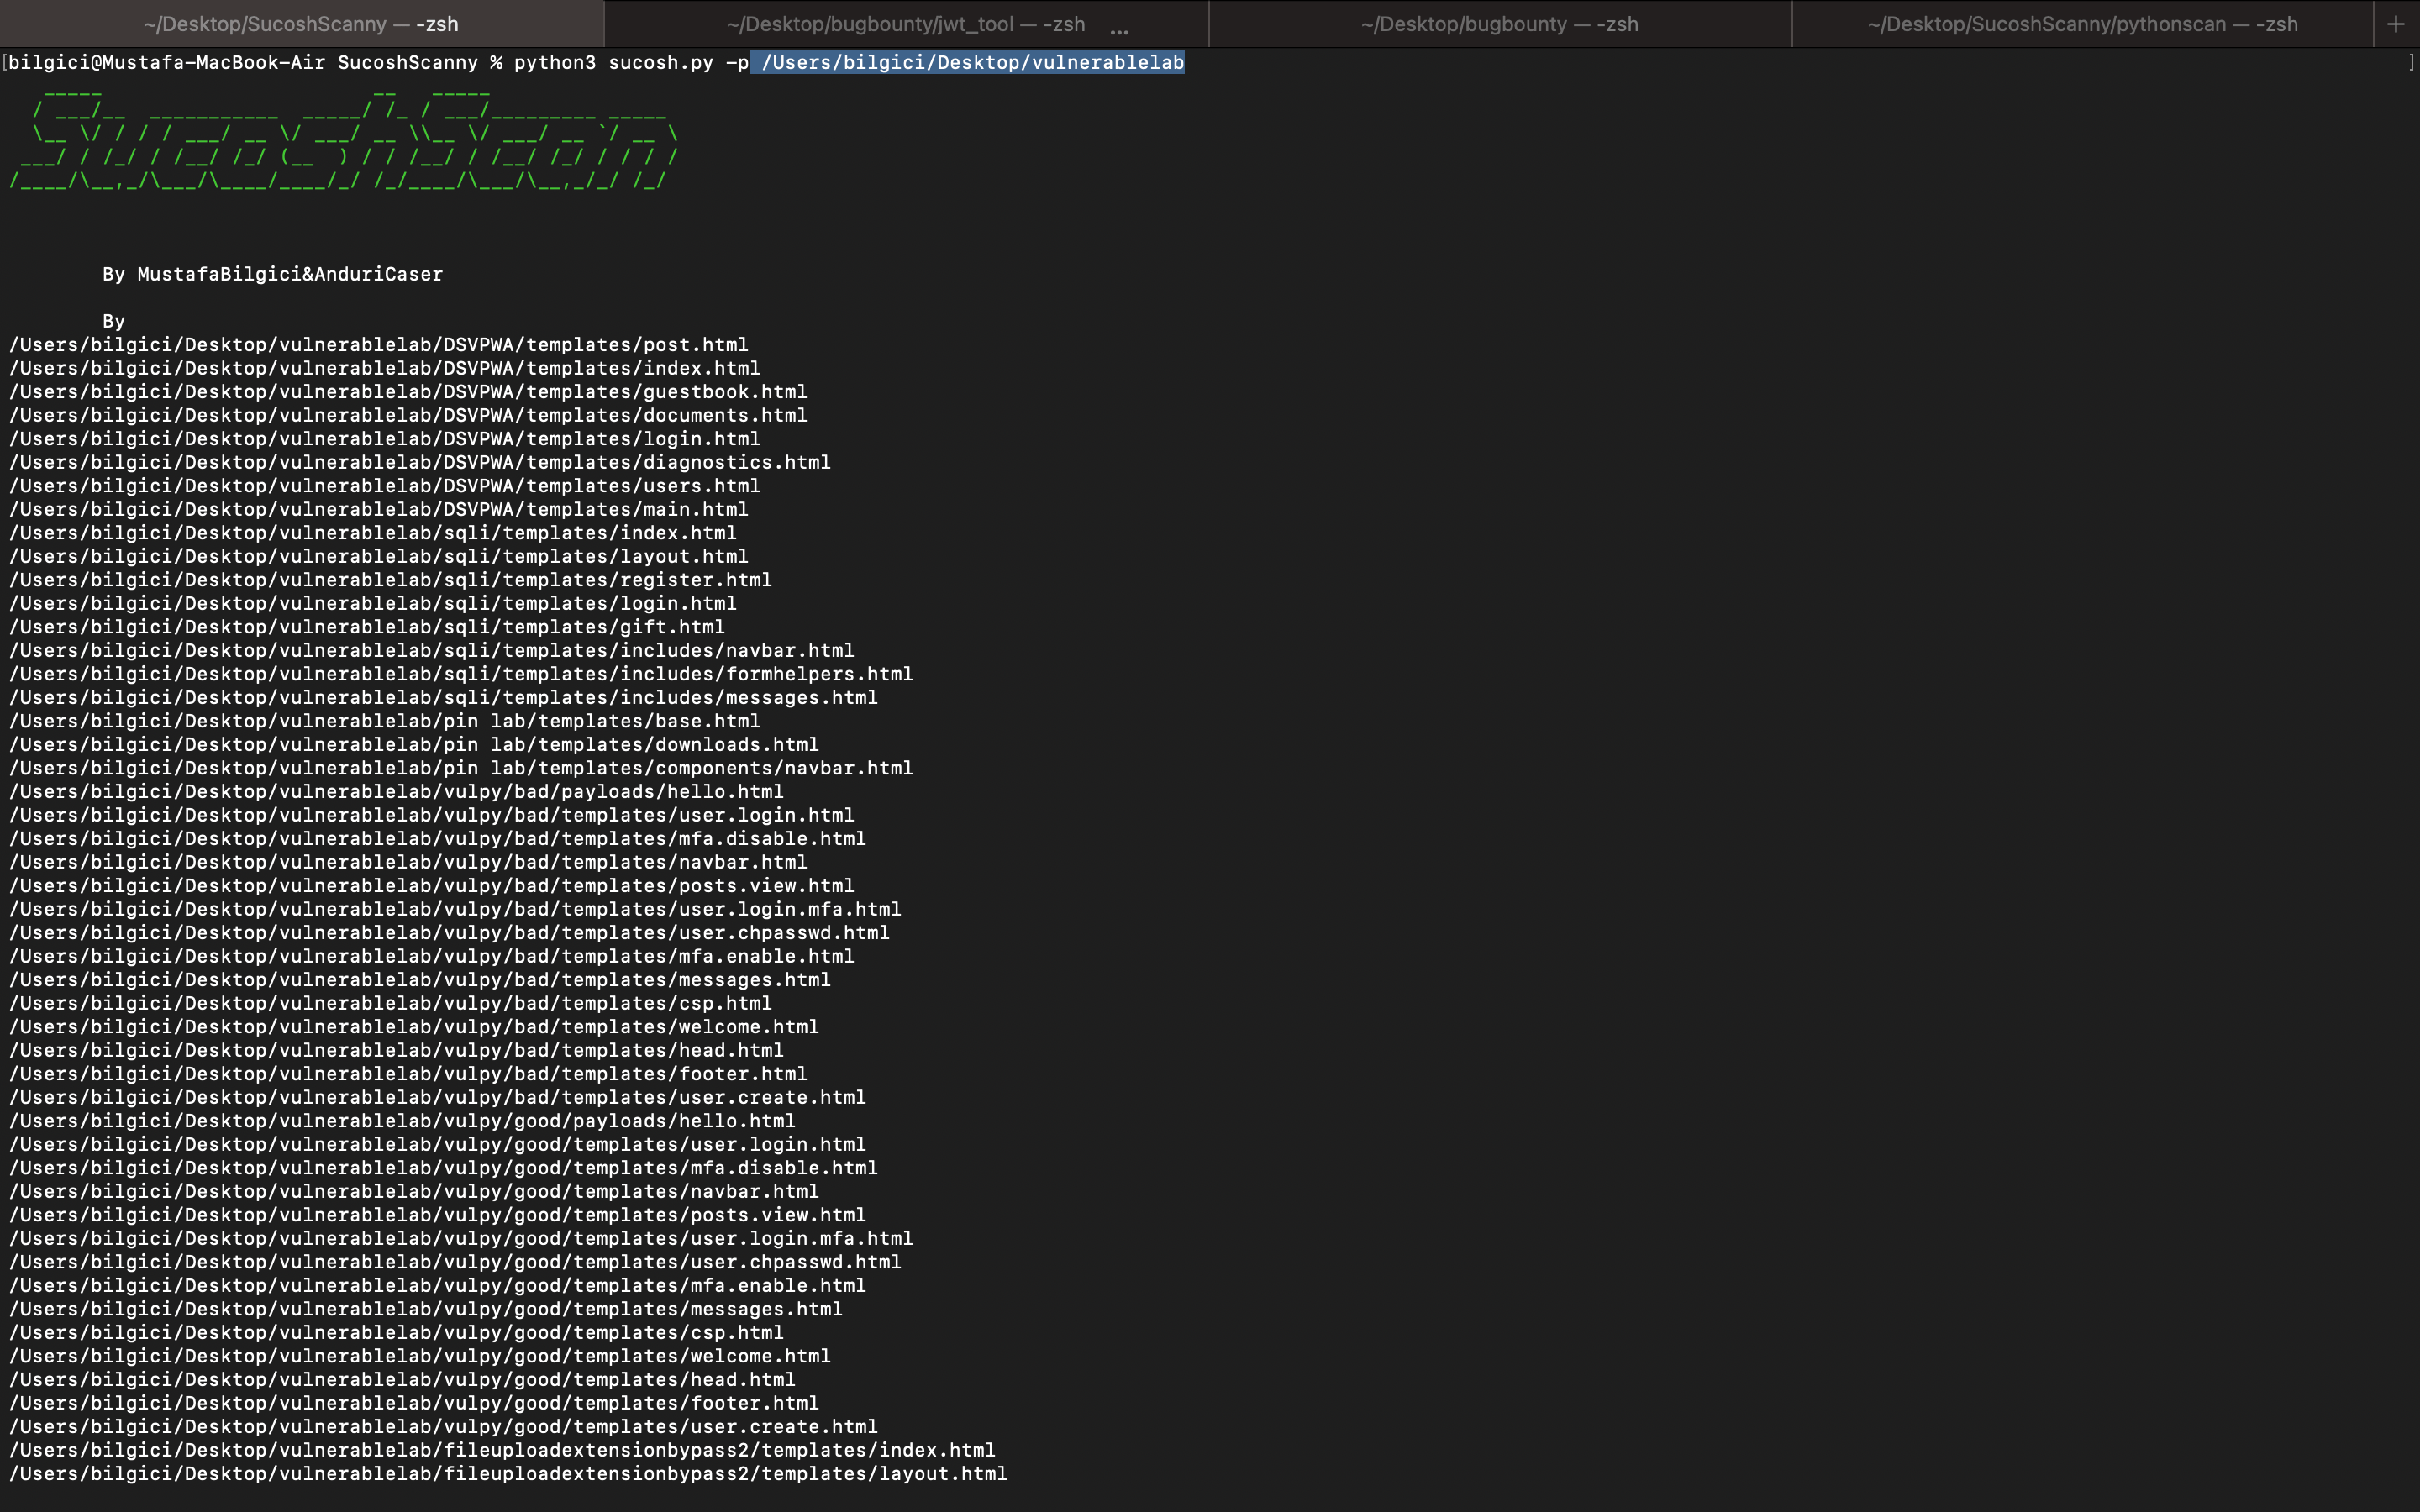 mustafabilgici/sucoshscanny
"Sucosh" es un escáner automatizado de vulnerabilidades de código fuente y un marco de evaluación para Python(Flask-Django) & NodeJs capaz de…
 epicosy/obridge
Generador de código fuente Java que crea clases de llamada para procedimientos de paquetes PL/SQL de Oracle, que admite varios tipos de parámetros y…
 0x999-x/jsluicepp
jsluice++ es una extensión de Burp Suite diseñada para el escaneo pasivo y activo del tráfico JavaScript utilizando la herramienta CLI jsluice
 vusec/ghostrace
Kit de herramientas de prueba de concepto y análisis estático para encontrar gadgets de condición de carrera especulativa (SCUAF) en el kernel de…
 praetorian-inc/gokart
Una herramienta de análisis estático para asegurar código Go.
 kc57/awesome-pentest
Una lista de asombrosas herramientas y recursos de pruebas de penetración.
 nccgroup/secretscrub
Procesa la salida SARIF de herramientas de análisis estático para detectar y eliminar secretos embebidos en el código fuente, creando una copia…
 zupit/horusec
Horusec es una herramienta de código abierto que mejora la identificación de vulnerabilidades en tu proyecto con solo un comando.
 agrawalsmart7/scodescanner
Escáner de análisis estático de línea de comandos que detecta vulnerabilidades críticas en código fuente PHP y YAML utilizando reglas semgrep…