
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Estático de Código (SAST) — Herramientas — Página 3 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
154 resultados
gitgalaxy preview

gitgalaxy

GitLabsquid-protocol1/gitgalaxy

Motor de grafo de conocimiento heurístico sin AST para inteligencia profunda de repositorios y escaneo de seguridad de confianza cero. Se integra…


vulnerability-scannersstatic-code-analysiscode-analysis+3
hace 18 días
Deserializer preview

Deserializer

GitHubjoshuaprovoste/deserializer

Analizador de código estático basado en AST con mapeo de relaciones impulsado por LLM agéntico para descubrir rutas de RCE en Python y cadenas…

static-analysisvulnerability-scannersstatic-code-analysis+6
2hace 18 días
seclab-taskflow-agent preview

seclab-taskflow-agent

GitHubgithubsecuritylab/seclab-taskflow-agent

Framework multiagente con soporte MCP para flujos de trabajo agénticos declarativos basados en YAML, utilizado para auditoría de código asistida por…

static-analysisvulnerability-scannersstatic-code-analysis+9
269hace 21 días
vuln-scanner preview

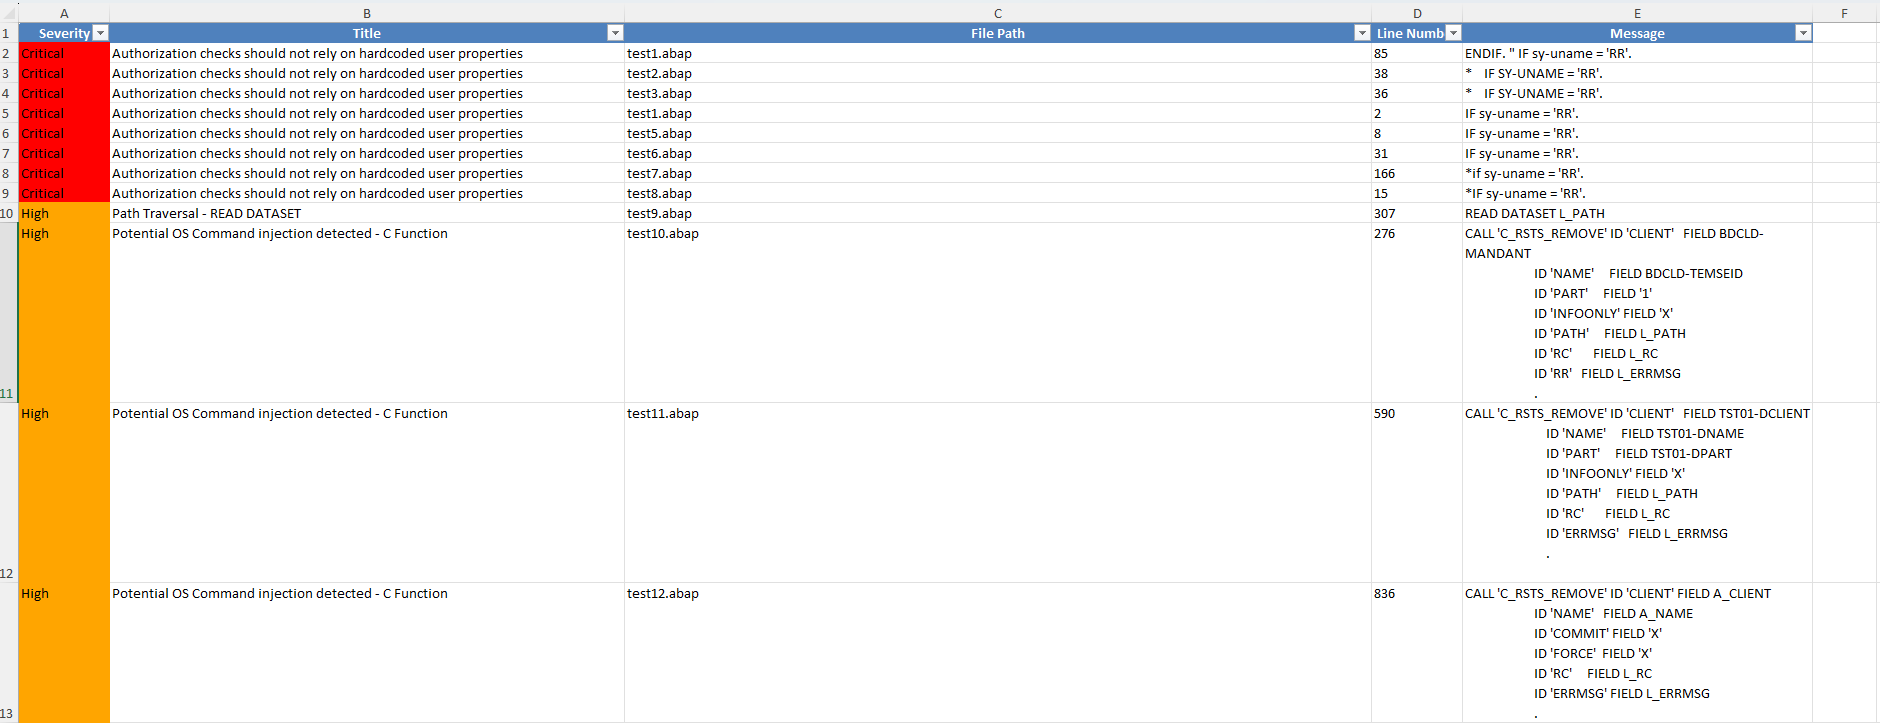
vuln-scanner

GitHubzappaboy/vuln-scanner

Escáner de Evaluación de Vulnerabilidades con Generación de Informes
vulnerability-scannerscontainer-securitystatic-code-analysis+9
11hace 21 días
abap-code-scanner preview

abap-code-scanner

GitHubowasp/abap-code-scanner

Analizador de Código ABAP

vulnerability-scannersstatic-code-analysiscode-analysis+2
10hace 23 días
cryptoptic preview

cryptoptic

GitHubnationwide-group-oss/cryptoptic

Escáner basado en CodeQL que inventaría las llamadas a funciones criptográficas en repositorios y organizaciones de GitHub, generando una Lista de…

defensive-toolsstatic-code-analysisvulnerability-analysis+6
19hace 27 días
bandit preview

bandit

GitHubpycqa/bandit

Bandit es una herramienta diseñada para encontrar problemas de seguridad comunes en código Python.

static-code-analysisvulnerability-analysiscode-analysis
8.2khace 28 días
sast-rules preview

sast-rules

GitLabgitlab-org/security-products/sast-rules

Repositorio curado de reglas Semgrep para GitLab SAST, que proporciona patrones de análisis estático para detectar vulnerabilidades de seguridad en…

static-code-analysisvulnerability-analysiscode-analysis+2
29hace 28 días
nodejsscan preview

nodejsscan

GitHubajinabraham/nodejsscan

nodejsscan es un escáner de seguridad de código estático para aplicaciones Node.js.

static-analysisvulnerability-scannersstatic-code-analysis+3
2.6khace 28 días
njsscan preview

njsscan

GitHubajinabraham/njsscan

Escáner SAST semánticamente consciente para aplicaciones Node.js que detecta patrones de código inseguros utilizando coincidencia de patrones de…

static-analysisvulnerability-scannersstatic-code-analysis+3
436hace 28 días
JShunter preview

JShunter

GitHubcc1a2b/jshunter

jshunter es una herramienta de línea de comandos diseñada para analizar archivos JavaScript y extraer endpoints. Esta herramienta se especializa en…

reconnaissancestatic-code-analysisvulnerability-analysis+6
529hace 29 días
scan4secrets preview

scan4secrets

GitHubm14r41/scan4secrets

Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…

static-analysisvulnerability-scannersweb-vulnerability-scanners+9
123hace 1 mes
ApplicationInspector preview

ApplicationInspector

GitHubmicrosoft/applicationinspector

Un analizador de código fuente diseñado para descubrir características de interés y otras propiedades, respondiendo rápidamente a la pregunta "¿Qué…

static-analysisstatic-code-analysisvulnerability-analysis+3
4.4khace 1 mes
TriSuElla-AIDLCA-Framework preview

TriSuElla-AIDLCA-Framework

GitHubowasp/trisuella-aidlca-framework

Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…

static-code-analysisvulnerability-analysiscode-analysis+7
3hace 1 mes
CanoP preview

CanoP

GitHubopenbreach/canop

CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…

defensive-toolsstatic-analysisvulnerability-scanners+7
5hace 1 mes
enforcement-coverage preview

enforcement-coverage

GitHubarian-gogani/enforcement-coverage

Encuentra rutas de API con autorización más débil que sus homólogas. Recuperó CVE-2026-45316 del código fuente. Incluye los resultados negativos.
static-code-analysisvulnerability-analysiscode-analysis+3
1hace 1 mes
codeql-buffer-overflow-variant preview

codeql-buffer-overflow-variant

GitHubanna-kravets/codeql-buffer-overflow-variant

Variante sintética de desbordamiento de búfer de pila CWE-120 de CVE-2020-8597 (pppd EAP) como objetivo de análisis estático de CodeQL
static-analysisstatic-code-analysisvulnerability-analysis+1
hace 1 mes
cobol-shield preview

cobol-shield

GitHubluiscastellanos-dev/cobol-shield

Kit de herramientas de endurecimiento de seguridad para sistemas heredados COBOL — detección de Unicode invisible, análisis de límites de formato,…

defensive-toolsstatic-code-analysisvulnerability-analysis+2
hace 1 mes
Anterior1234…9Siguiente