Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Estático — Herramientas — Página 54 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
1012 resultados
JEFAZO-CVE-2025-55182-Checker preview

JEFAZO-CVE-2025-55182-Checker

GitHubalejandro609x/jefazo-cve-2025-55182-checker

Escáner pasivo de seguridad para CVE-2025-55182 que identifica indicadores públicos asociados a Next.js y React Server Components. Realiza…

reconnaissancestatic-analysisvulnerability-scanners+3

hace 4 meses
lazy_importer preview

lazy_importer

GitHubjustasmasiulis/lazy_importer

biblioteca para importar funciones desde dlls de forma oculta y poco amigable para la ingeniería inversa

static-analysisexploitationreverse-engineering+6
1.9khace 3 años
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

Plugin de Binary Ninja que escanea glibc libio en busca de rutas de código FSOP capaces de secuestrar el flujo de control y el puntero de pila,…

static-analysismemory-forensicsvulnerability-analysis+5
12hace 4 años
gh-workflow-auditor preview

gh-workflow-auditor

GitHubtindersec/gh-workflow-auditor

Script para auditar archivos de Workflow de GitHub Actions en busca de posibles vulnerabilidades.

static-analysisvulnerability-analysisconfiguration-auditing+2
152hace 2 años
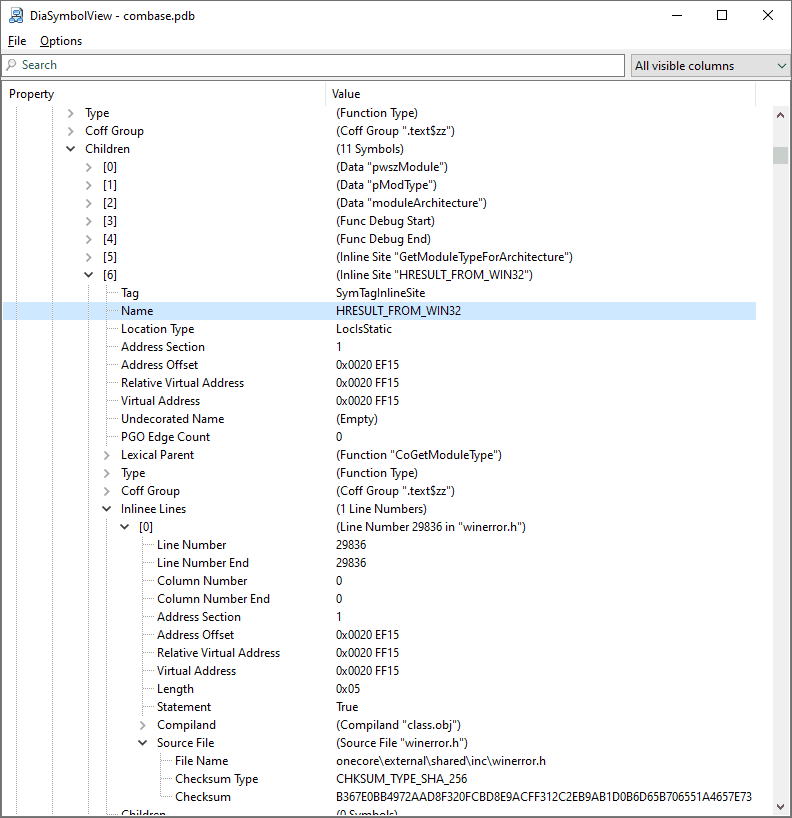
DiaSymbolView preview

DiaSymbolView

GitHubdiversenok/diasymbolview

Herramienta de inspección de archivos PDB

static-analysisreverse-engineeringdebuggers+1
138hace 11 meses
qs_old preview

qs_old

GitHubtylabs/qs_old

Herramienta de línea de comandos para escanear secuencias dentro de documentos de Office más xor db attack

static-analysisvulnerability-analysisforensics+1
127hace 3 años
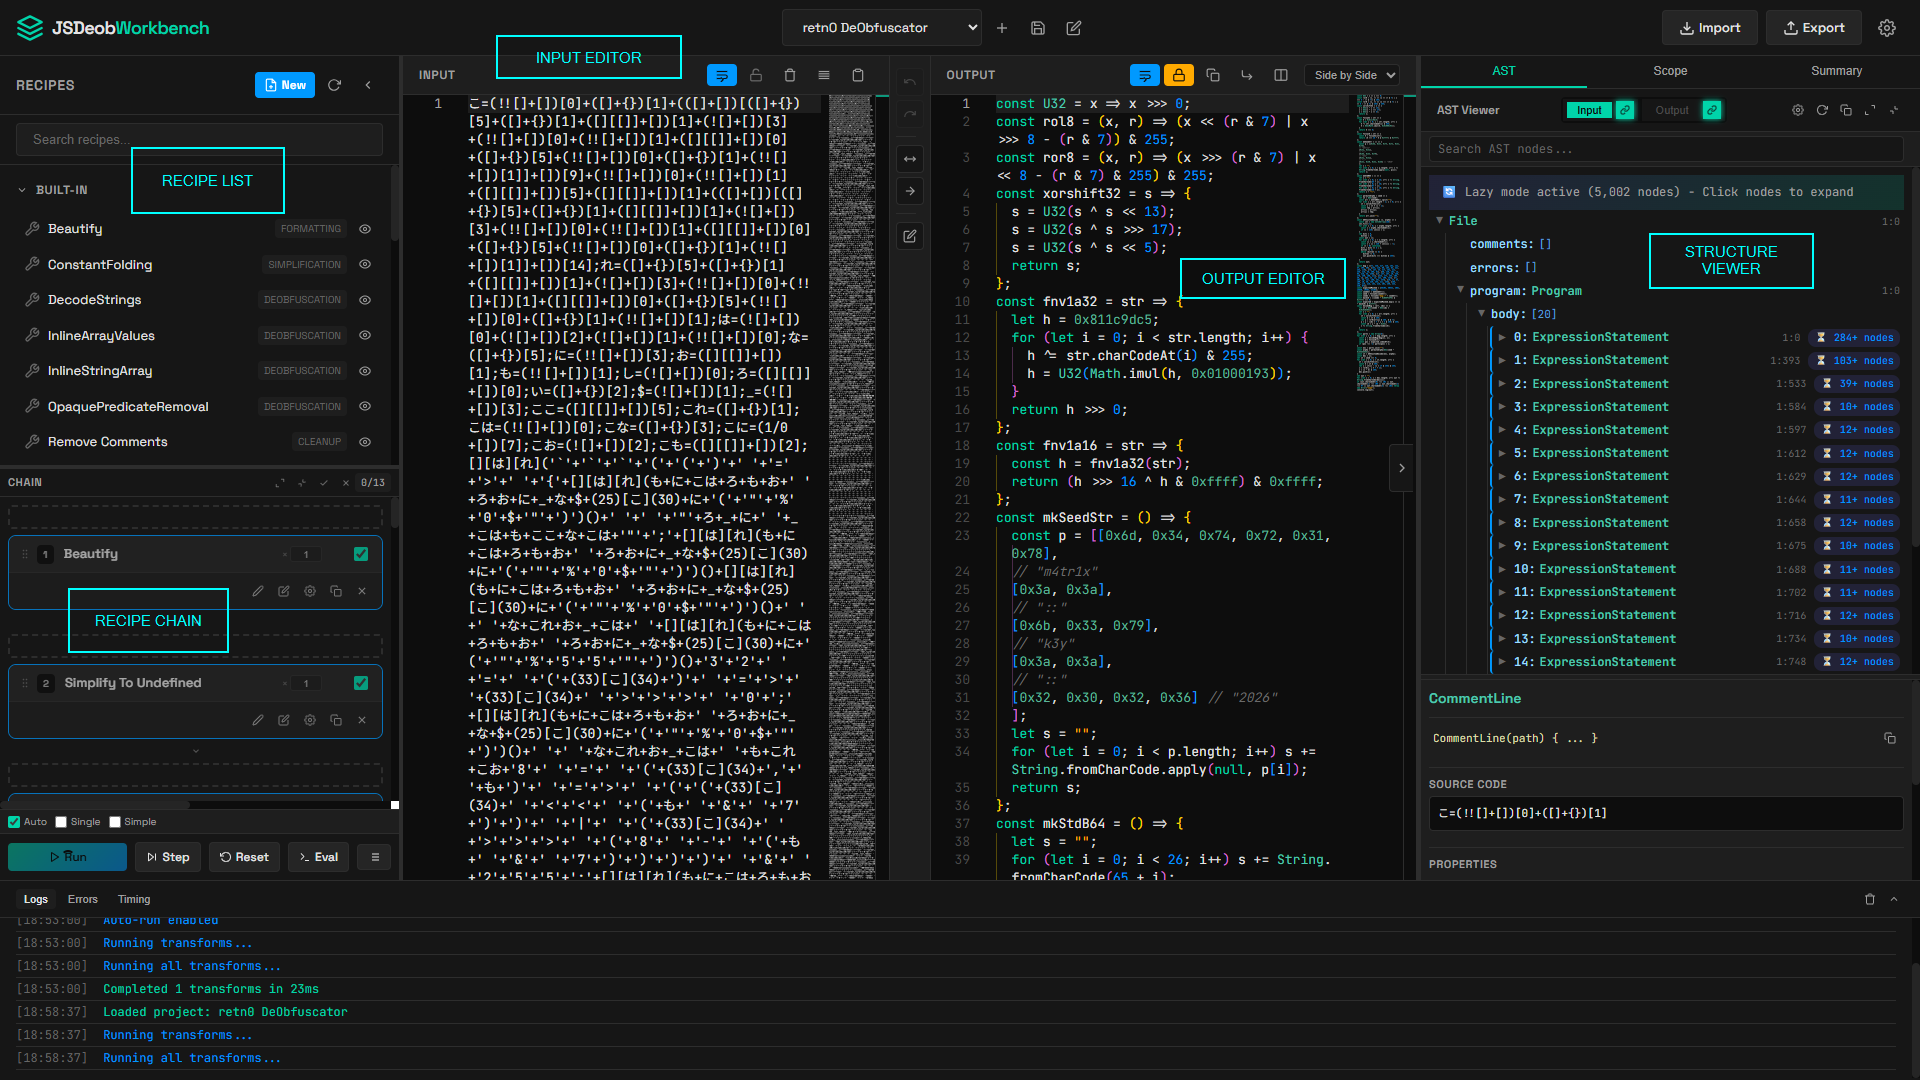
jsdeob-workbench preview

jsdeob-workbench

GitHubowl4444/jsdeob-workbench

Ingeniería inversa de JavaScript ofuscado visualmente. Encadena transformaciones, inspecciona cambios en el AST, escribe plugins de desofuscación…

static-analysiscode-analysisreverse-engineering+5
118hace 8 meses
sigmalite preview

sigmalite

GitHubrunreveal/sigmalite

Biblioteca Go para analizar y ejecutar reglas de detección Sigma contra entradas de registro, soportando modificadores de campo, coincidencia CIDR y…

static-analysisvulnerability-analysiscode-analysis+2
58hace 1 año
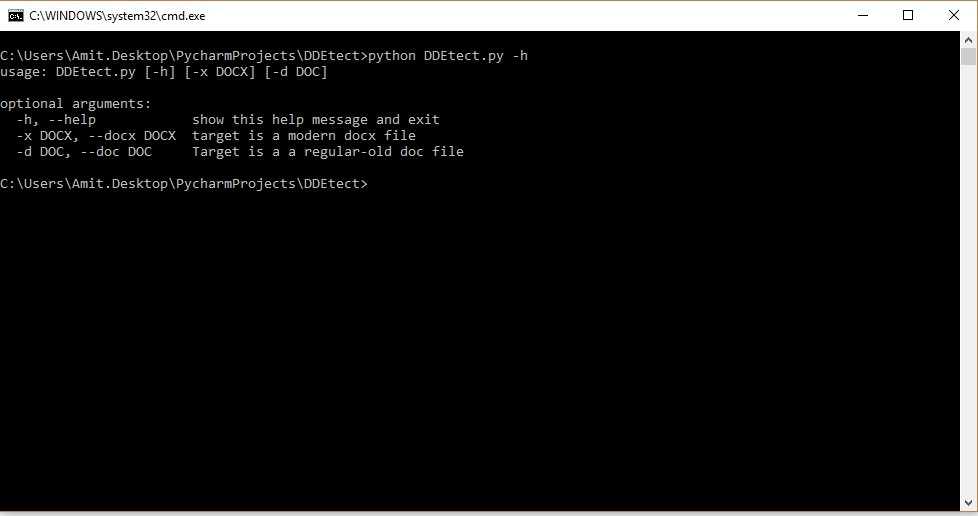
DDEtect preview

DDEtect

GitHubaserper/ddetect

Detector simple de objetos DDE

static-analysisvulnerability-analysismalware-analysis
56hace 8 años
copy-as-yara preview

copy-as-yara

GitHubald3ns/copy-as-yara

Este es un pequeño plugin para copiar el desensamblado de una manera que sea utilizable en reglas de YARA.

static-analysisreverse-engineeringmalware-analysis+1
48hace 1 año
ngxray preview

ngxray

GitHubcalifio/ngxray

ngxray — escáner de seguridad de configuración de nginx

static-analysisvulnerability-scannerscode-analysis+3
24hace 4 meses
CVE-2025-55182-Scanner preview

CVE-2025-55182-Scanner

GitHubtrixsec/cve-2025-55182-scanner

Un escáner de seguridad híbrido para detectar CVE-2025-55182 en aplicaciones Next.js y Waku. Presenta análisis estático de código combinado y…

static-analysisvulnerability-scannersdynamic-analysis-sandboxing+5
3hace 10 meses
vcamper preview

vcamper

GitHubrndhouse/vcamper

PoC: identificar parches de seguridad silenciosos antes de que aparezca el CVE

static-analysisvulnerability-analysiscode-analysis+3
2hace 2 meses
wibu-codemeter-analysis preview

wibu-codemeter-analysis

GitHub33hps/wibu-codemeter-analysis

Análisis criptográfico del DRM WIBU CodeMeter: el análisis de entropía revela patrones XOR en lugar del AES-256 declarado

static-analysisvulnerability-analysisreverse-engineering+3
2hace 10 meses
Asyncrat-Venom-Dcrat-Config-Extractor preview

Asyncrat-Venom-Dcrat-Config-Extractor

GitHubembee-research/asyncrat-venom-dcrat-config-extractor

Extractor de configuración para Asyncrat/Dcrat/VenomRat

static-analysisreverse-engineeringmalware-analysis+2
1hace 3 años
Static-Malware-Analysis-Follina-CVE-2022-30190 preview

Static-Malware-Analysis-Follina-CVE-2022-30190

GitHubimvihanga03/static-malware-analysis-follina-cve-2022-30190

Análisis estático de malware de Follina (CVE-2022-30190) de Blue Team Labs Online

static-analysisvulnerability-analysisexploitation+4
1hace 6 meses
log4j-filescan preview

log4j-filescan

GitHubandalik/log4j-filescan

Escáner recursivo de archivos desarrollado en Python 3 para localizar y escanear versiones vulnerables de Log4j2, incluyendo análisis interno de…

static-analysisvulnerability-scannersvulnerability-analysis+2
1hace 4 años
GitLeaks preview

GitLeaks

GitLabniclas-zone/ci/gitleaks

Componente de CI para la herramienta SAST Gitleaks que escanea repositorios git en busca de secretos codificados, claves API y tokens, con soporte de…

static-analysiscode-analysisdevsecops+1
1hace 3 meses
Anterior1…535455…57Siguiente