

scare
 netspooky/scare
Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
netspooky/scareUn REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
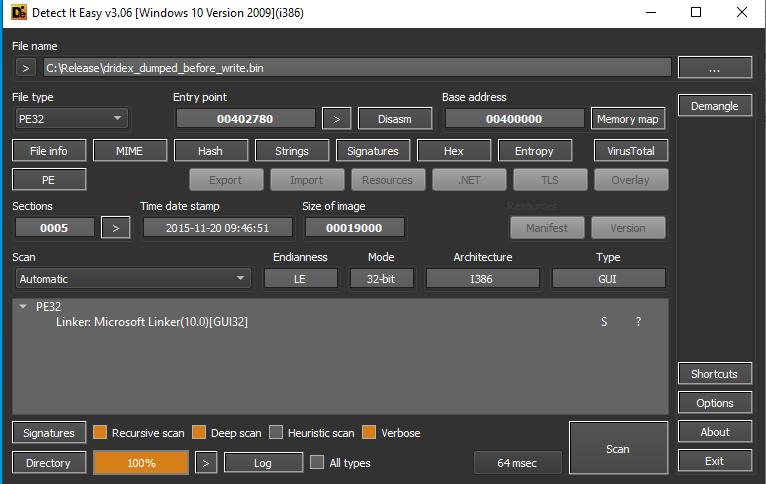 buzzer-re/shinigami
Una herramienta de desempaquetado dinámico
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en ensamblador x64 sin archivos con pivoteo de protocolo ICMP/DNS de doble canal, ejecución directa de syscall e inyección de procesos…
 powershellmafia/powersploit
PowerSploit - Un framework de post-explotación para PowerShell
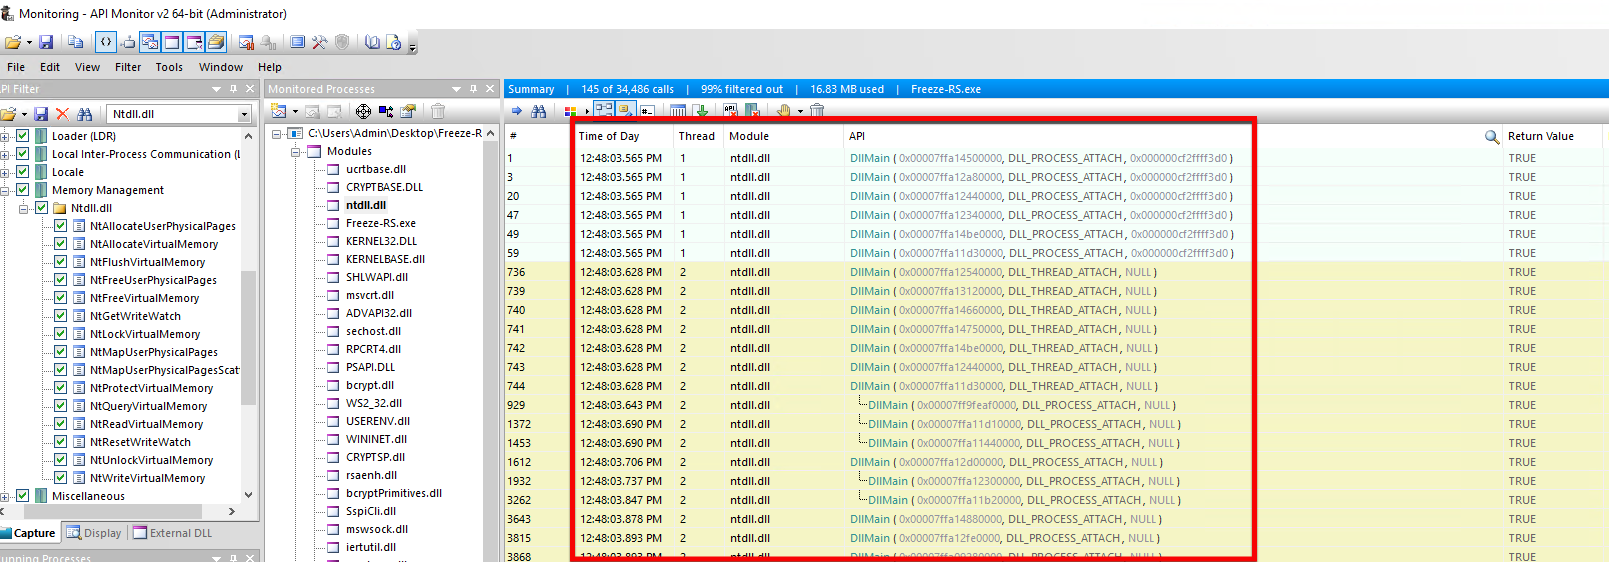 optiv/freeze.rs
Freeze.rs es un kit de herramientas de payloads para evadir EDRs mediante procesos suspendidos y syscalls directas escritas en RUST.
 med0x2e/executeassembly
Cargar/Inyectar ensamblados .NET mediante; reutilizando el CLR AppDomainManager cargado del proceso anfitrión (spawnto), Stomping de encabezados DOS…
 sysdream/hershell
Hershell es un simple reverse shell TCP escrito en Go.
 ergrelet/themida-unmutate
Deofuscador estático para la ofuscación basada en mutaciones de Themida, WinLicense y Code Virtualizer 3.x.
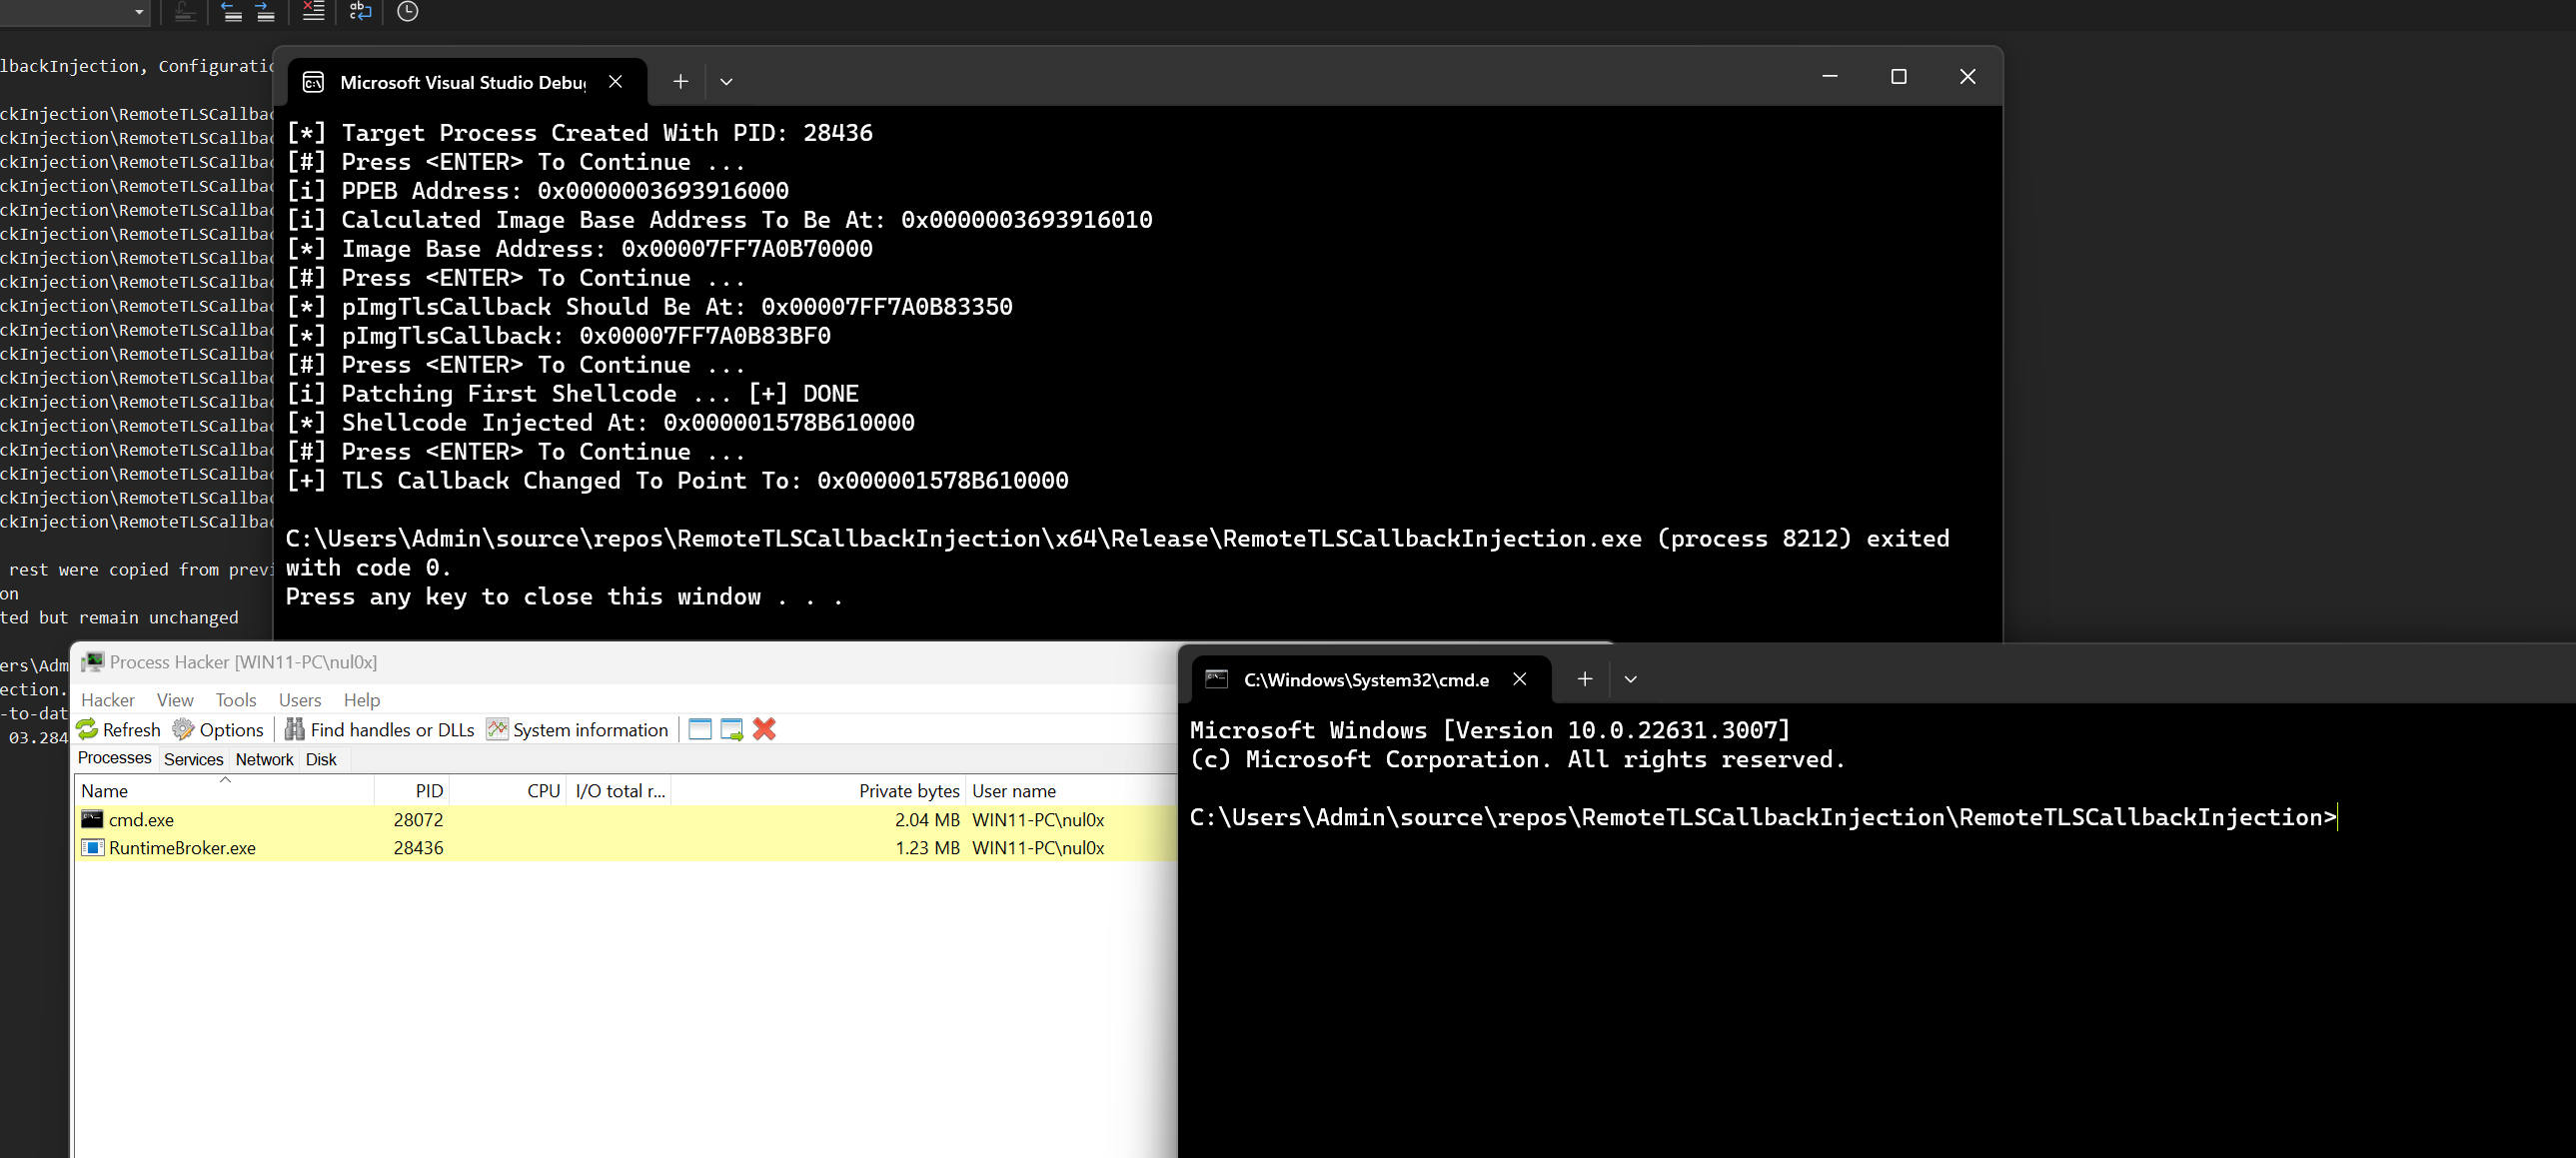 maldev-academy/remotetlscallbackinjection
Utilizando callbacks TLS para ejecutar un payload sin generar ningún hilo en un proceso remoto
 florylsk/recycledinjector
Inyector de shellcode mediante llamadas nativas del sistema usando HellsGate/HalosGate/TartarusGate para una ejecución indetectable, con carga de…
 iss4cf0ng/duplexspycs
Una herramienta de administración remota (RAT) de código abierto basada en C#, que permite el control completo de una máquina Windows remota,…
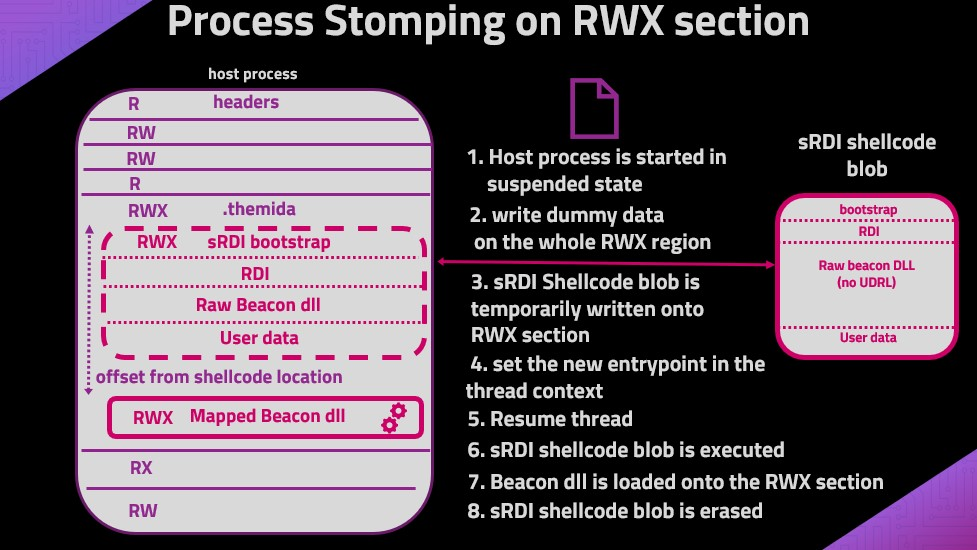 naksyn/processstomping
Una variación de ProcessOverwriting para ejecutar shellcode en la sección de un ejecutable.
 blacknbunny/mcreator
Generador de Reverse Shell Codificado con Técnicas para Evadir AV's
 rek7/postshell
PostShell - Shell de enlace/conexión inversa para post-explotación
 0xdea/shellcode
Una colección de mis muestras de shellcode.
 withsecurelabs/radare2-scripts
Colección de scripts de radare2 para análisis de malware: extraer binarios de volcados de memoria, parchear cabeceras PE y decodificar importaciones…
 frkngksl/shoggoth
Cifrador polimórfico que transforma shellcode, archivos PE y COFF en payloads ofuscados e independientes de la posición con cifrado RC4 y cifrado de…
 gpoulios/ropinjector
Parchear shellcodes codificados con ROP en PEs