

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RemoteTLSCallbackInjection — Utilizando callbacks TLS para ejecutar un payload sin generar ningún hilo en un proceso remoto | Kitploit
Herramientas/GitHubGitHub/maldev-academy/remotetlscallbackinjection
ShellcodeAprendizaje y EducaciónExplotación de BinariosLabs y Práctica
GitHubmaldev-academy/remotetlscallbackinjection

RemoteTLSCallbackInjection

Utilizando callbacks TLS para ejecutar un payload sin generar ningún hilo en un proceso remoto

Ver Repositorio
Compartir
2914950hace 2 añosRevisado por Kitploit

Maldev Academy - RemoteTLSCallbackInjection

Enlaces Rápidos

Maldev Academy Home

Maldev Academy Syllabus

Módulos relacionados de Maldev Academy

New Module 34: TLS Callbacks For Anti-Debugging

New Module 35: Threadless Injection

Resumen

Este método utiliza TLS callbacks para ejecutar un payload sin generar ningún hilo en un proceso remoto. Este método está inspirado en Threadless Injection, ya que RemoteTLSCallbackInjection no invoca ninguna llamada API para activar el payload inyectado.

Pasos de Implementación

El PoC sigue estos pasos:

  1. Crear un proceso suspendido usando la función CreateProcessViaWinAPIsW (p.ej. RuntimeBroker.exe).
  2. Obtener la dirección base de la imagen del proceso remoto y luego leer los encabezados PE del proceso.
  3. Obtener una dirección a una función TLS callback.
  4. Parchear un shellcode fijo (p.ej. g_FixedShellcode) con valores obtenidos en tiempo de ejecución. Este shellcode es responsable de restaurar tanto los bytes originales como el permiso de memoria de la dirección de la función TLS callback.
  5. Inyectar ambos shellcodes: g_FixedShellcode y el payload principal.
  6. Parchear la dirección de la función TLS callback y reemplazarla con la dirección de nuestro payload inyectado.
  7. Reanudar el proceso.

El shellcode g_FixedShellcode se asegurará de que el payload principal se ejecute solo una vez, restaurando la dirección original del TLS callback antes de llamar al payload principal. Un TLS callback puede ejecutarse múltiples veces durante el ciclo de vida de un proceso, por lo tanto es importante controlar el número de veces que se activa el payload restaurando la ejecución de la ruta de código original a la función TLS callback original.

Demostración

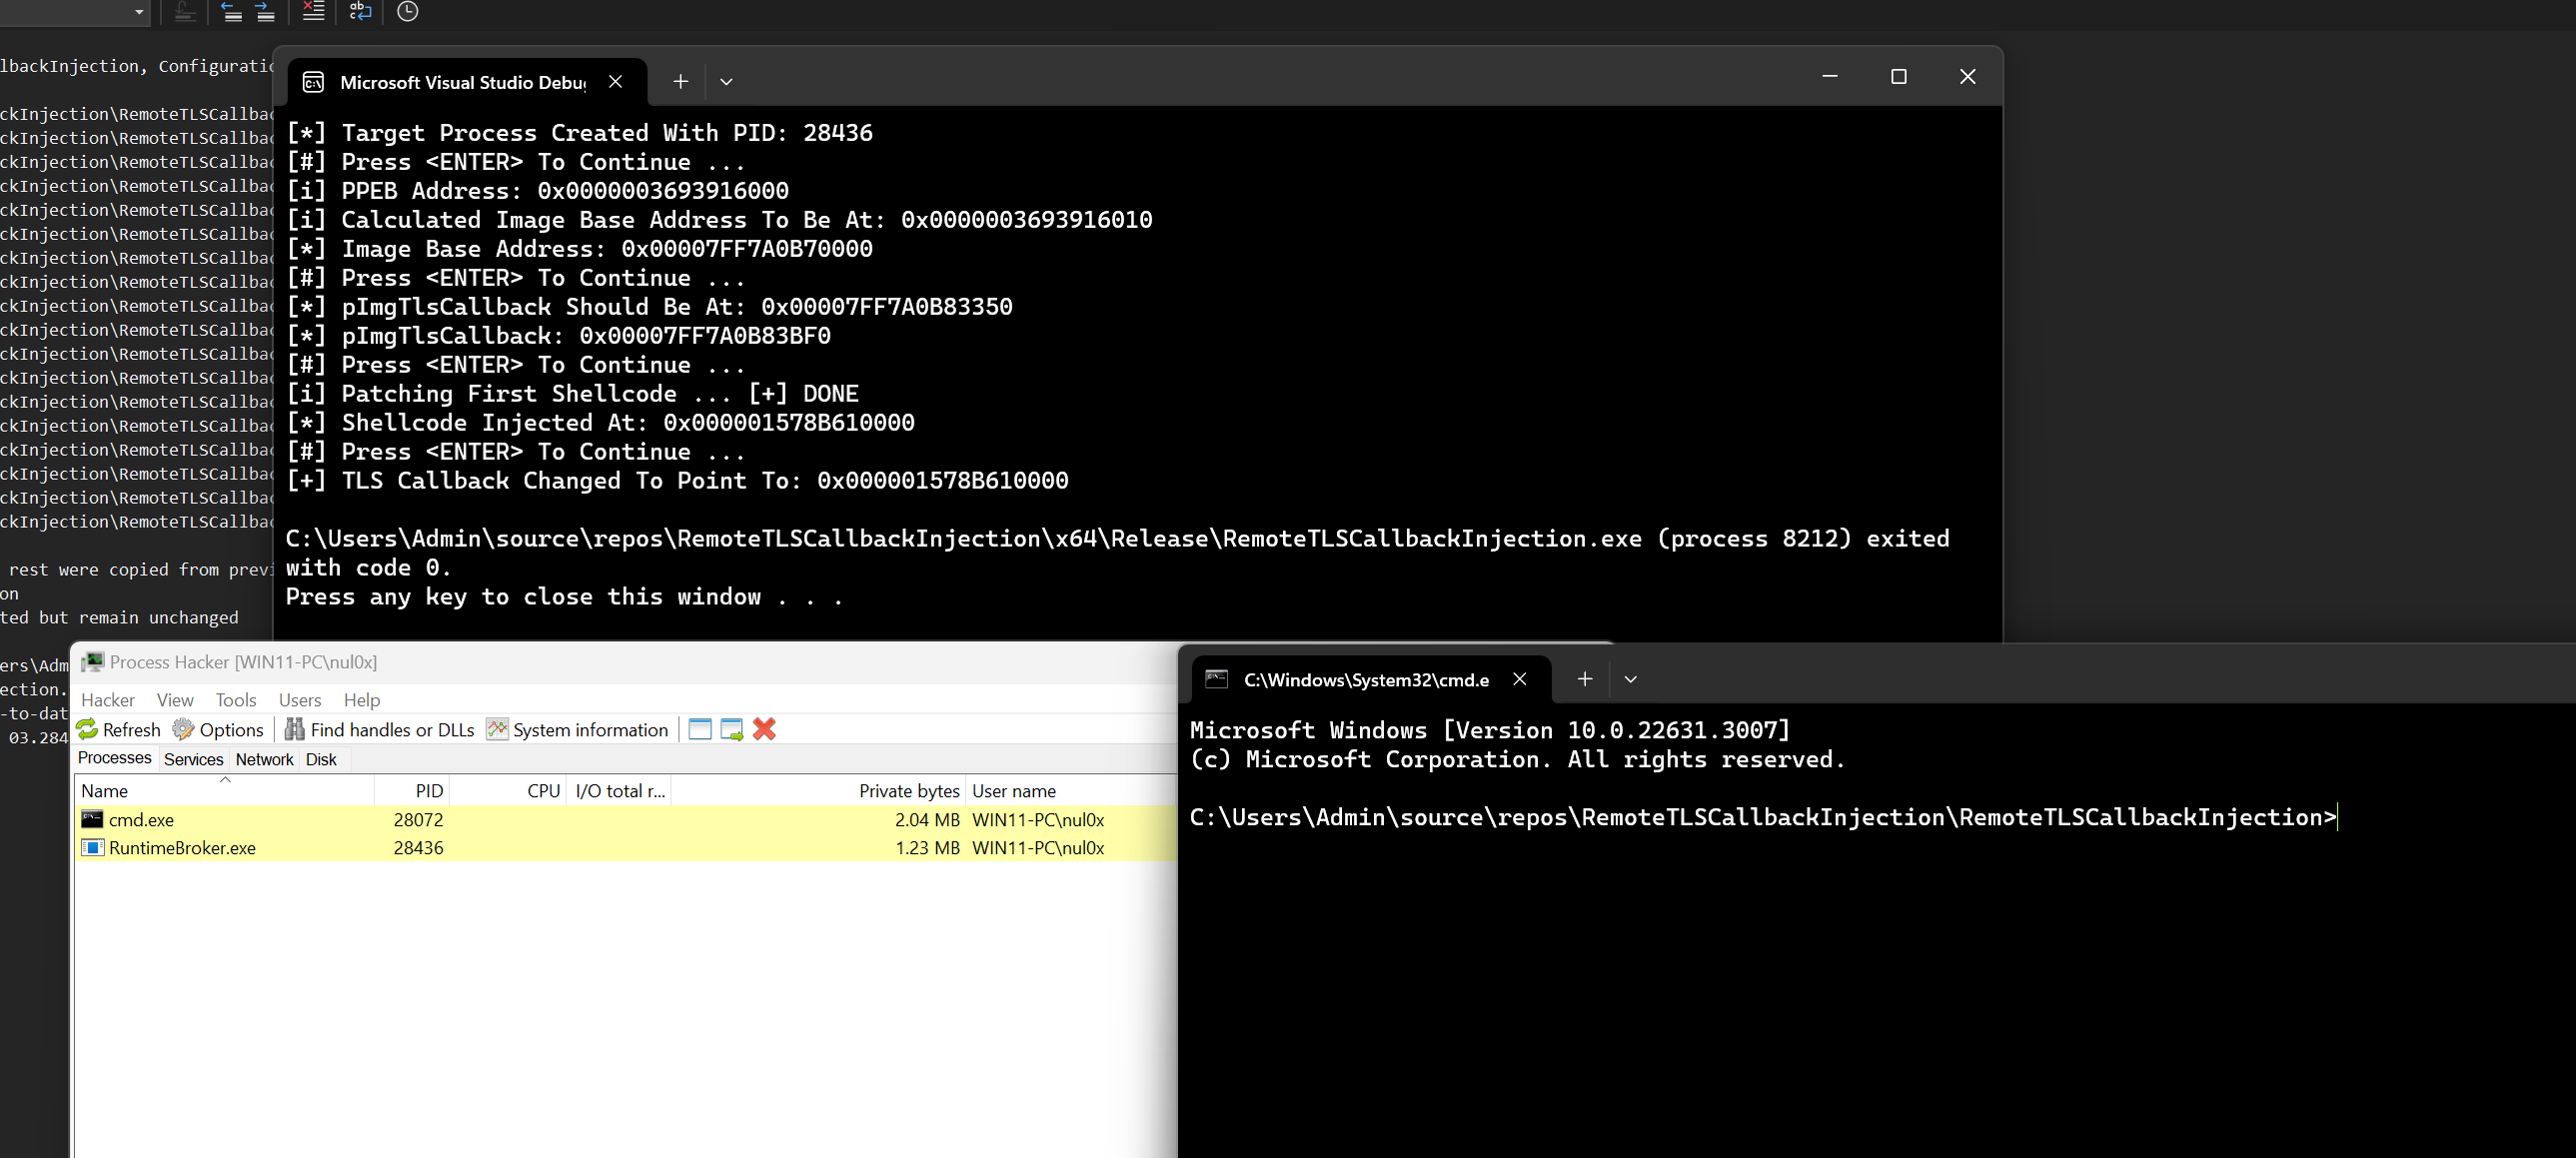
La siguiente imagen muestra nuestra implementación, RemoteTLSCallbackInjection.exe, generando un cmd.exe como su payload principal.

demo
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





