
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Seguridad de Hardware — Herramientas — Página 15 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
379 resultados
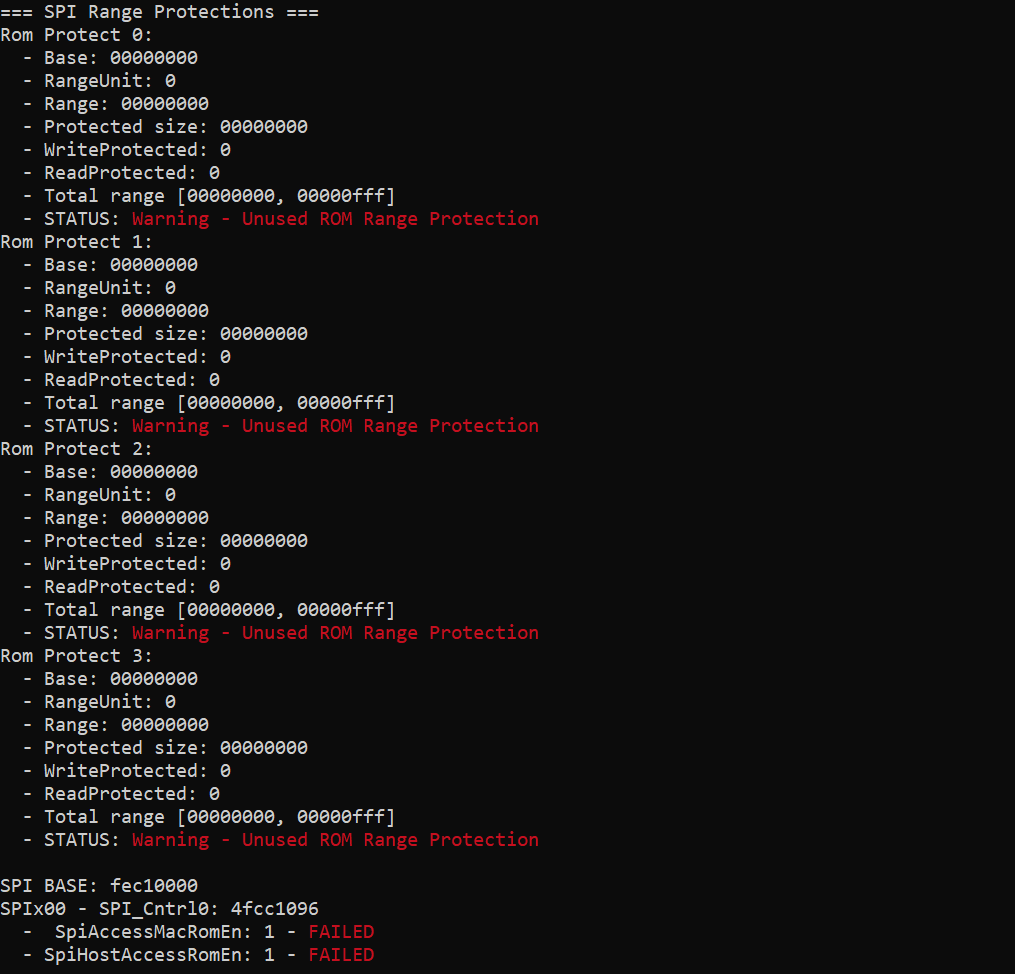
Platbox preview

Platbox

GitHubioactive/platbox

Herramienta de evaluación de seguridad de plataforma para volcar y analizar registros UEFI/SMM, espacio de configuración PCI, memoria física, flash…
memory-forensicsvulnerability-analysisfuzzing+3
221
hace 1 año
CVE-2021-21401_nanopb-c_AOSP10_R33 preview

CVE-2021-21401_nanopb-c_AOSP10_R33

GitHubuthrasri/cve-2021-21401_nanopb-c_aosp10_r33

Implementación ligera de Protocol Buffers en C ANSI para microcontroladores y sistemas embebidos con restricciones de memoria, que permite la…
embedded-systems-securityiot-securitycode-analysis+3
hace 1 año
z80-sans preview

z80-sans

GitHubnevesnunes/z80-sans

Fuente OpenType que desensambla instrucciones Z80
reverse-engineeringfuzzingctf+3
506hace 2 años
warbird-docs preview

warbird-docs

GitHubwitherornot/warbird-docs

Documentación de la ofuscación Warbird de Microsoft

embedded-systems-securityreverse-engineeringhardware-security+2
71hace 2 años
internalblue preview

internalblue

GitHubseemoo-lab/internalblue

Framework de experimentación Bluetooth para chips Broadcom y Cypress.

embedded-systems-securitypacket-sniffing-analysisbluetooth-security+6
782hace 2 años
MiniVisorPkg preview

MiniVisorPkg

GitHubtandasat/minivisorpkg

El hipervisor UEFI de investigación que admite el arranque de un sistema operativo.
defensive-toolsreverse-engineeringsecurity-virtualization+5
761hace 2 años
XenoboxX preview

XenoboxX

GitHubcecio/xenoboxx

Kit de herramientas de sandbox de hardware
ioc-managementdynamic-analysis-sandboxingmemory-forensics+4
6hace 2 años
PIVert preview

PIVert

GitHubccob/pivert

Emula tarjetas inteligentes PIV NIST SP 800-73 en Windows utilizando un certificado PFX y clave privada, permitiendo la autenticación con tarjeta…
penetration-testinghardware-securityidentity-access-management+2
107hace 2 años
power_analysis preview

power_analysis

GitHublord-feistel/power_analysis

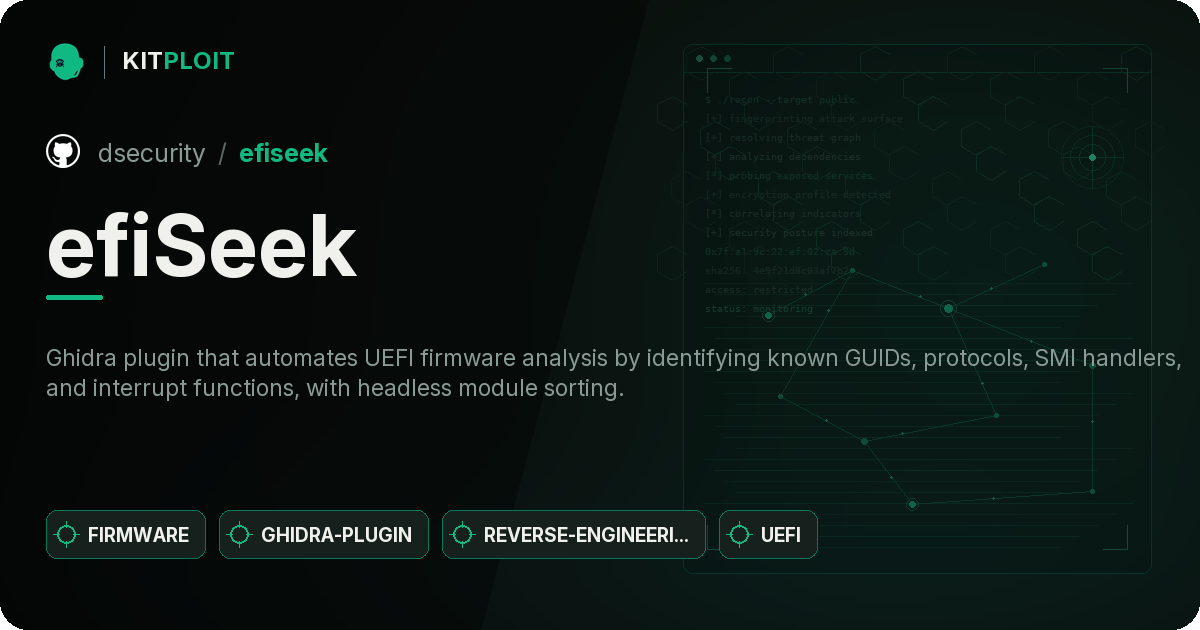
Prueba de concepto que demuestra un ataque de canal lateral mediante análisis de potencia contra una implementación vulnerable de RSA en Arduino…
embedded-systems-securitycryptographyhardware-security+2
32hace 2 años
efiSeek preview

efiSeek

GitHubdsecurity/efiseek

Plugin de Ghidra que automatiza el análisis de firmware UEFI mediante la identificación de GUID conocidos, protocolos, manejadores SMI y funciones de…

embedded-systems-securityreverse-engineeringhardware-security+3
408hace 2 años
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

Hipervisor mínimo Intel VT-x para Windows y UEFI que virtualiza un host en vivo para introspección, con soporte para hyperjacking dinámico,…
reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0khace 2 años
OpenSC.tokend preview

OpenSC.tokend

GitHubopensc/opensc.tokend

Módulo Tokend para OS X con soporte para todas las tarjetas compatibles con OpenSC

cryptographyhardware-securityidentity-access-management+1
36hace 2 años
Disk-Spoofer preview

Disk-Spoofer

GitHubgmh5225/disk-spoofer

Programa de suplantación de consultas de tamaño de disco y sectores basado en controlador de kernel, puede evadir la consulta WMIC de Windows.
defensive-toolshardware-securityanti-bot+1
1hace 2 años
LogoFail-PoC preview

LogoFail-PoC

GitHubd0rb/logofail-poc

Esta es una demostración hipotética del proceso involucrado en la explotación de LogoFail, que teóricamente incluye los pasos necesarios.

vulnerability-analysisexploitationshellcode+5
8hace 2 años
libsigrok preview

libsigrok

GitHubsigrokproject/libsigrok

Biblioteca C que proporciona una API portátil para adquirir señales de analizadores lógicos, osciloscopios, multímetros y otros instrumentos de…

embedded-systems-securitygeneral-purpose-utilitieshardware-hacking+4
446hace 2 años
Hello-VT-rp preview

Hello-VT-rp

GitHubtandasat/hello-vt-rp

Un hipervisor simple que demuestra el uso de la tecnología Intel VT-rp (redirect protection).
reverse-engineeringsecurity-virtualizationhardware-hacking+3
116hace 2 años
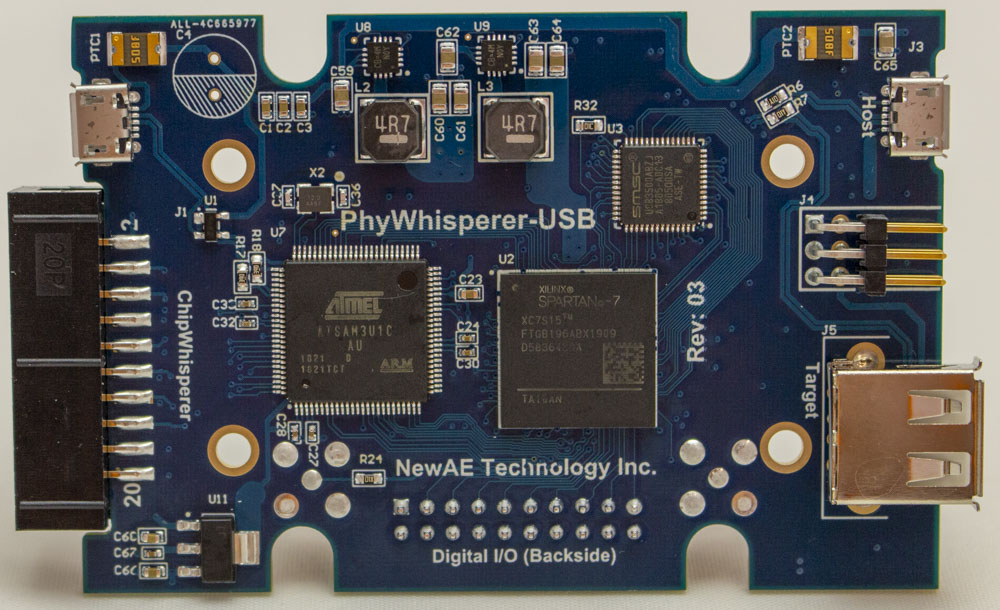
phywhispererusb preview

phywhispererusb

GitHubnewaetech/phywhispererusb

PhyWhisperer-USB: Disparador USB por Hardware
embedded-systems-securityhardware-hackingpenetration-testing+1
98hace 2 años
FwHunt preview

FwHunt

GitHubbinarly-io/fwhunt

La regla de formato Binarly Firmware Hunt (FwHunt) fue diseñada para escanear vulnerabilidades conocidas en el firmware UEFI.

embedded-systems-securityvulnerability-scannersvulnerability-analysis+3
248hace 2 años
Anterior1…141516…22Siguiente