
Burp-Log4j-HammerTime
 dxc-strikeforce/burp-log4j-hammertime
Extensión de Burp Active Scan para identificar vulnerabilidades de Log4j CVE-2021-44228 y CVE-2021-45046
vulnerability-scannersdynamic-analysis-sandboxingexploitation+3
8
dxc-strikeforce/burp-log4j-hammertimeExtensión de Burp Active Scan para identificar vulnerabilidades de Log4j CVE-2021-44228 y CVE-2021-45046
 dominikto/bleed
bleed es una herramienta para probar servidores en busca de la vulnerabilidad 'Heartbleed' (CVE-2014-0160).
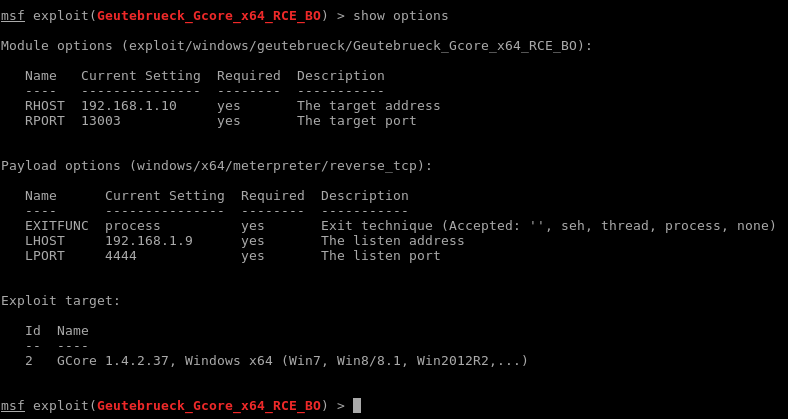 m4p0/geutebrueck_gcore_x64_rce_bo
Módulo de Metasploit para el sistema Geutebrueck GCore de "gestión de video". Probado con las versiones 1.3.8.42 y 1.4.2.37.
 sentinelblue/cve-2022-30190
Regla analítica de Microsoft Sentinel y consultas de búsqueda en ASIM para la actividad de MSDT y CVE-2022-30190.
 navaidzansari/cve_demo
Colección curada de demostraciones de CVE con recomendaciones de corrección para análisis práctico de vulnerabilidades y práctica educativa de…
 r00thunter/log4shell
Escáner genérico para Apache log4j RCE CVE-2021-44228
 gmh5225/github-gato
Herramienta de enumeración y ataque para GitHub Self-Hosted Runner
 rruzi/awesome-cve-2020-0601
😂Una increíble lista curada de repos para CVE-2020-0601.
 pry0cc/bluekeeptracker
Mi bot (mal escrito) para buscar y monitorear repositorios de cve-2019-0708
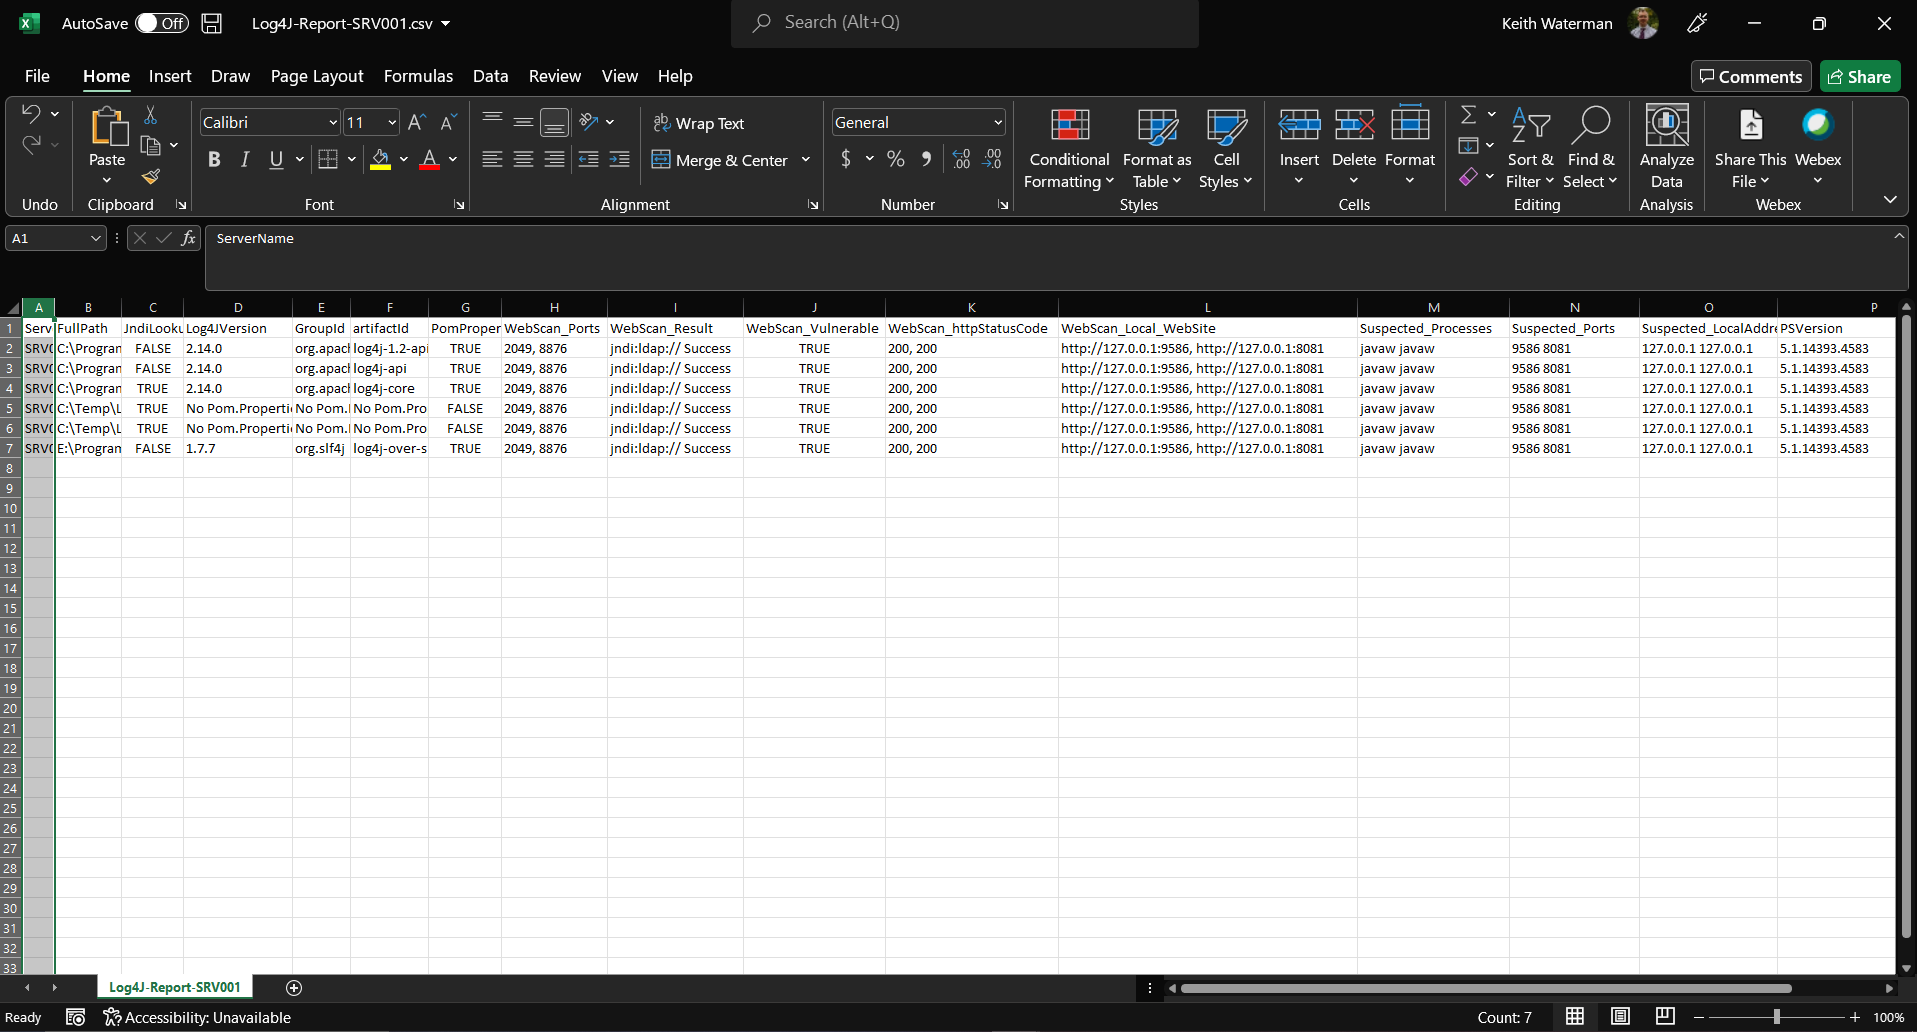 keysau/get-log4j-windows-local
Identificando todos los componentes log4j en servidores Windows locales. CVE-2021-44228
 synacktiv/gpblib
Biblioteca común para herramientas que implementan vectores de ataque GPO
 suuhm/log4shell4shell
Log4shell - Multi-Toolkit. Encuentra, corrige y prueba posibles vulnerabilidades CVE-2021-44228 - proporciona un entorno completo de prueba/ataque…
 prodigiousmind/revshell
Shell reversa en PHP de Pentestmonkeys con host y puerto dinámicos pasados mediante parámetros de petición GET
 yashas-13/pentx-vapt-skill
Agente de pruebas de penetración VAPT de 5 fases impulsado por IA y de código abierto: reconocimiento/escaneo/vulnerabilidades/explotación/informe…
 randomrobbiebf/redash-reset
Explota la vulnerabilidad de clave secreta débil en Redash (GHSA-g8xr-f424-h2rv) para generar enlaces de restablecimiento de contraseña para…
 unix13/metasploitable2
PHP-CGI-REMOTE_CVE-2012-1823, UnrealIRCd, MySQL, PostgreSQL y SSH bruteforce, VSFTPD2.3.4, samba CVE-2007-2447, JAVA RMI Server, distcc daemon,…
 randomrobbiebf/log4j-exploits
Exploits de Log4J para diferentes sistemas