Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Get-log4j-Windows-local — Identificando todos los componentes log4j en servidores Windows locales. CVE-2021-44228 | Kitploit

Herramientas/GitHubGitHub/keysau/get-log4j-windows-local
ReconocimientoEscáneres de VulnerabilidadesEscaneo de PuertosAnálisis de VulnerabilidadesExplotaciónRecopilación de Información
GitHubkeysau/get-log4j-windows-local

Get-log4j-Windows-local

Compartir

Identificando todos los componentes log4j en servidores Windows locales. CVE-2021-44228

Ver Repositorio
5138hace 4 añosAún no revisado

Get-log4j-Windows-local.ps1

Identifica todos los componentes log4j en un único servidor Windows local. CVE-2021-44228. Una copia de un solo uso; consulta https://github.com/KeysAU/Get-log4j-Windows.ps1 para múltiples equipos.

Apache log4j

CVE-2021-44228

Ejecución del script:

image

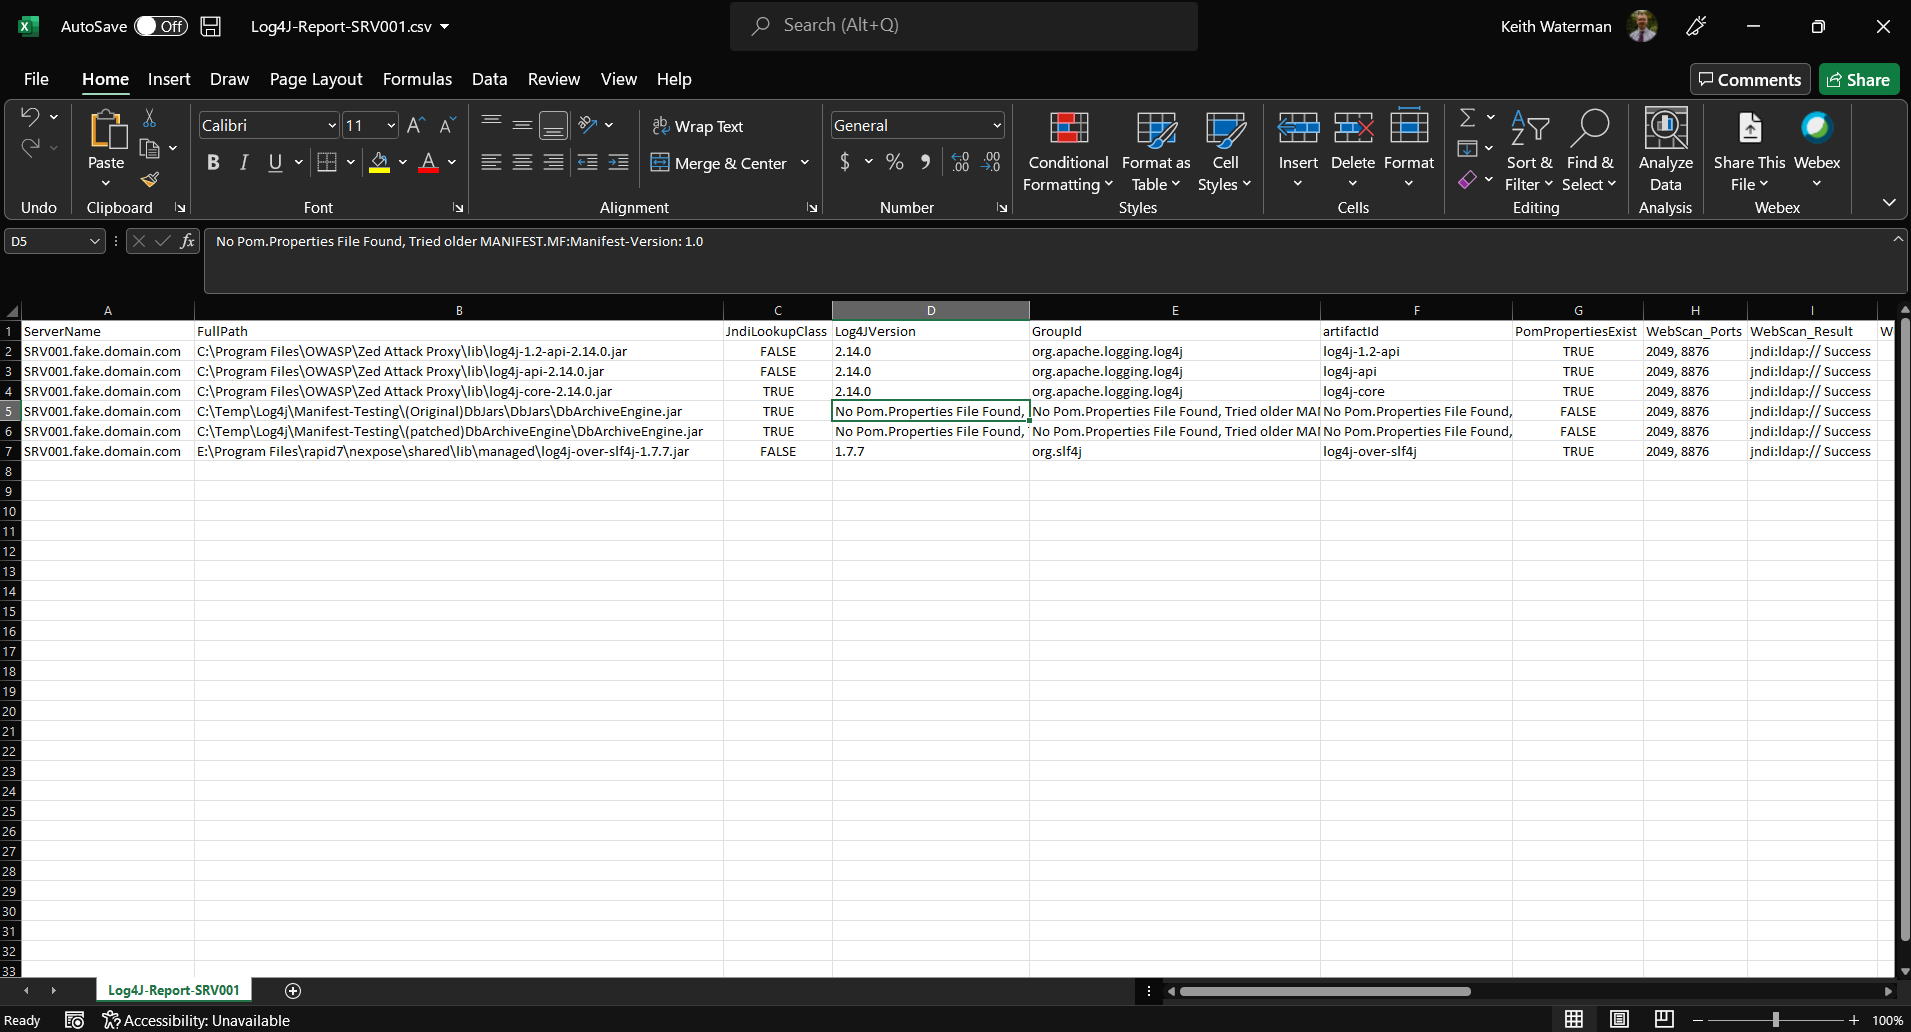
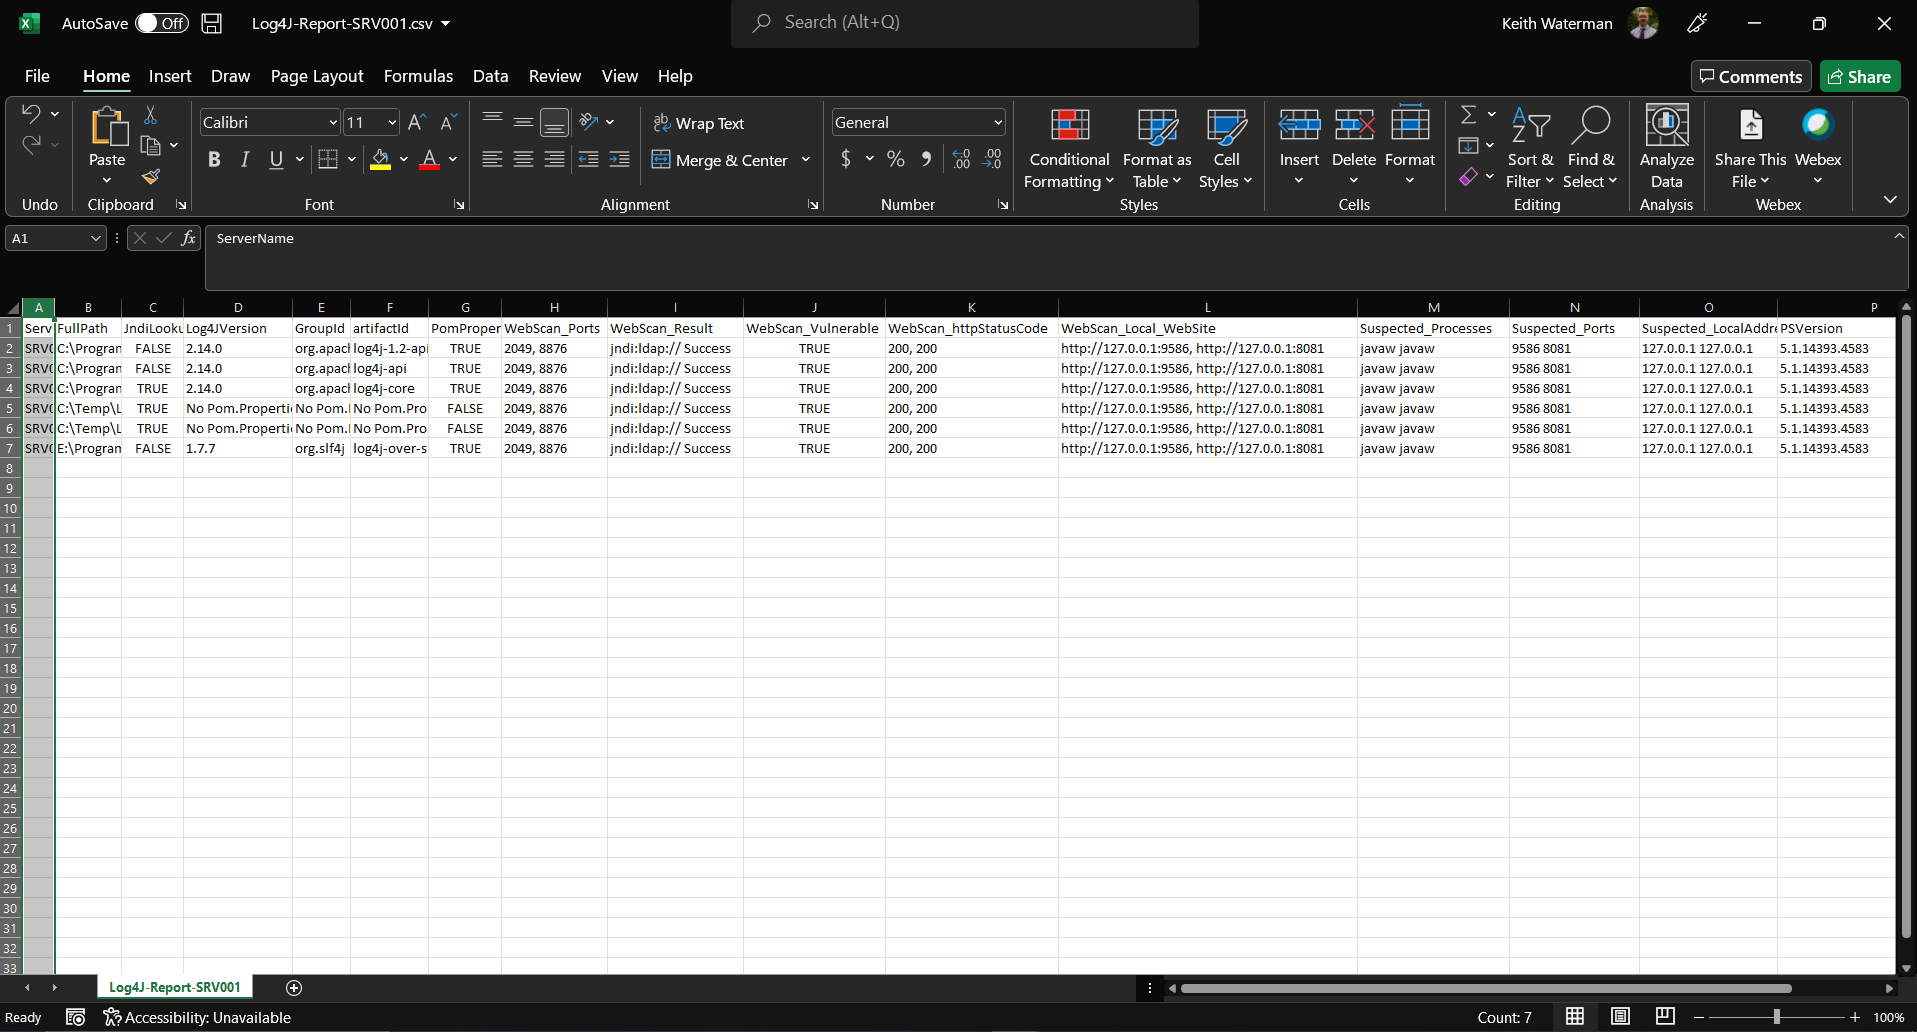
Exportación:

Columnas A - I: image

Continuación: image

Descripción:

          Versión de ejecución local para un único servidor.            
          Configura el directorio de trabajo C:\Temp\log4j en el servidor local.
          Escanea recursivamente todas las unidades en busca de contenedores .jar.
          Extrae todos los .jar con 7-zip.exe en C:\temp\log4j\Extracted           
          Obtiene el número de versión de log4j.
          Comprueba si existe el archivo jindiLookup.class de la versión de log4j.
          Escanea todos los puertos IP de escucha locales e intenta explotar con cabecera http.
          Captura trabajos de PowerShell fallidos y cierra trabajos atascados.
          Crea dinámicamente un csv con la ubicación del módulo log4j incrustado,
              si fue posible la explotación web y si contiene el archivo jindilookup.class.

Creado para:

          Identificar todos los componentes log4j en el servidor Windows local. CVE-2021-44228

Dependencias:

          Debes instalar 7-zip.exe en C:\support\tools\7-zip en el servidor local (se sugiere versión x32)
          PowerShell 5.0+
          Debe ejecutarse como administrador local o permisos equivalentes para escanear todas las unidades

Registro de cambios:

    15-Dic-2021  -Notas de cambio: Versión inicial de copia local.
    19-Dic-2021  -Notas de cambio: Se añadió escaneo de jindiLookup.class
    19-Dic-2021  -Notas de cambio: Se añadió escaneo de puertos de escucha local e intento de explotación

Notas:

    Sin modificación, funcionará de fábrica. Ten en cuenta que aún necesitas 7zip.

Licencia:

Software de código abierto licenciado bajo la licencia MIT.

Autor:

     Keith Waterman

Fecha:

    19-Dic-2021
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →