

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Recuperación de Datos — Herramientas | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
147 resultados
unblob preview

unblob

GitHubonekey-sec/unblob

Extraer archivos de cualquier tipo de formato de contenedor

embedded-systems-securityreverse-engineeringforensics+3
2.5khace 12h 4m
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
general-purpose-utilitiesosintforensics+6
4.5khace 14h 54m
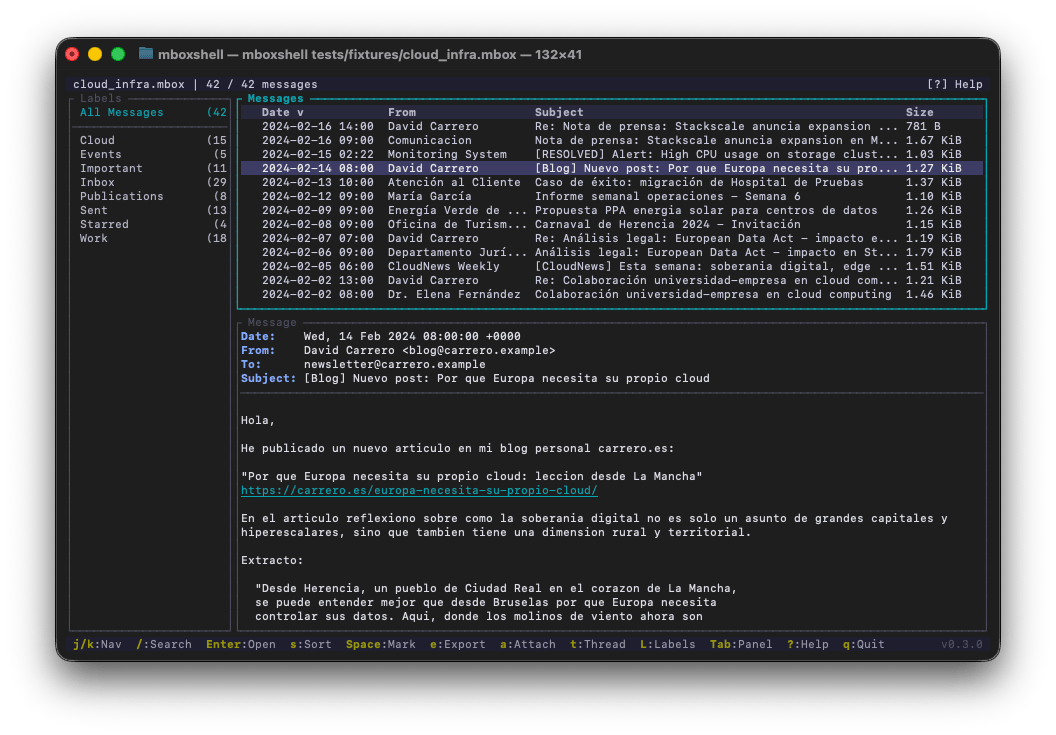
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

mboxShell. Visor de terminal rápido para archivos MBOX de cualquier tamaño. Abre, busca y exporta correos electrónicos de copias de seguridad de…
general-purpose-utilitiesscripting-automationforensics+4
31hace 1 día
restic preview

restic

GitHubrestic/restic

Programa de copia de seguridad rápido, seguro y eficiente.

general-purpose-utilitiesencryption-decryption-toolsdata-recovery+3
35.5khace 1 día
plaso preview

plaso

GitHublog2timeline/plaso

Motor de análisis forense digital que analiza registros, archivos y artefactos del sistema para construir superlíneas de tiempo, permitiendo la…
disk-forensicsioc-managementforensics+5
2.2khace 1 día
pgbackrest preview

pgbackrest

GitHubpgbackrest/pgbackrest

Parallel backup and restore solution for PostgreSQL with encryption, delta restore, and multi-cloud object store support for enterprise disaster…

encryption-decryption-toolsconfiguration-auditingdata-recovery+3
4.3khace 1 día
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

Profundizando más....
defensive-toolsdisk-forensicsmemory-forensics+8
4.2khace 2 días
phantomdrive preview

phantomdrive

GitHubo7-machinehum/phantomdrive

Unidad USB aparentemente normal con una función de seguridad oculta

embedded-systems-securityencryption-decryption-toolsdata-recovery+3
716hace 2 días
ESLockDecryptor preview

ESLockDecryptor

GitHubpiotr-kniaz/eslockdecryptor

Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)

android-securityencryption-decryption-toolsforensics+3
14hace 2 días
yara-x preview

yara-x

GitHubvirustotal/yara-x

Una reescritura de YARA en Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2khace 3 días
IPED preview

IPED

GitHubsepinf-inc/iped

IPED Digital Forensic Tool. Es un software de código abierto que puede utilizarse para procesar y analizar evidencia digital, a menudo incautada en…
disk-forensicsioc-managementosint+9
2.7khace 3 días
usbsas preview

usbsas

GitHubcea-sec/usbsas

Herramienta y framework para leer de forma segura dispositivos de almacenamiento masivo USB no confiables.

defensive-toolsdata-recoverydigital-forensics+1
373hace 4 días
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

Biblioteca forense y kit de herramientas CLI para analizar imágenes de discos y sistemas de archivos, recuperar datos eliminados, generar líneas de…
disk-forensicshash-analysisforensics+3
3.2khace 4 días
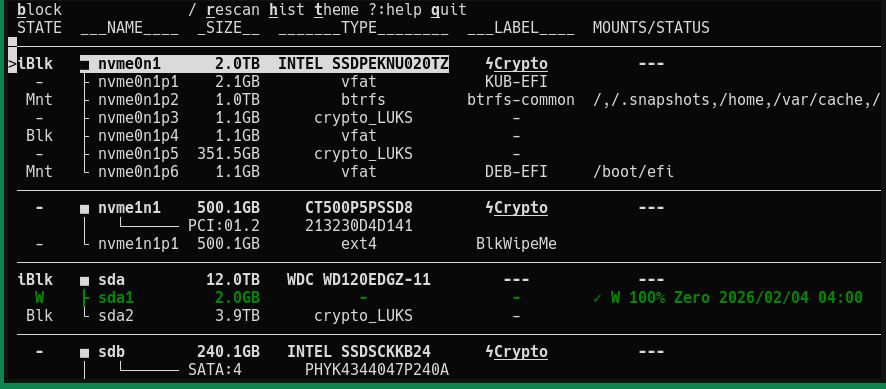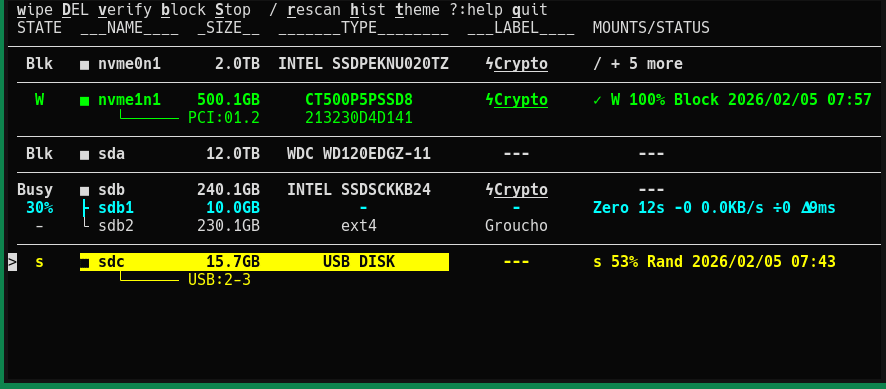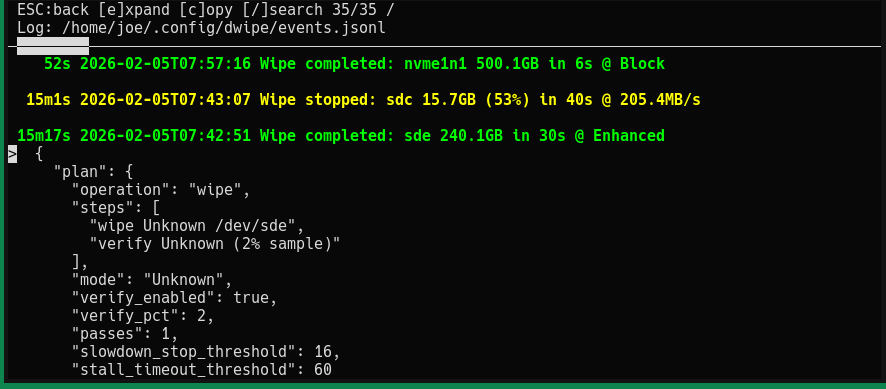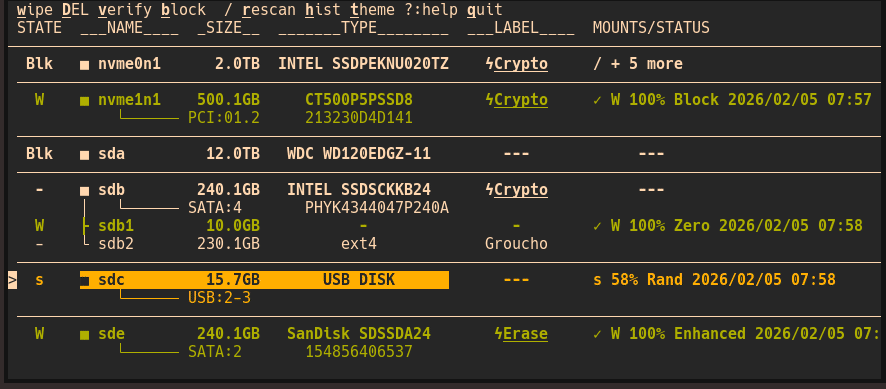
dwipe preview

dwipe

GitHubjoedefen/dwipe

Herramienta para limpiar de forma segura y eficiente dispositivos y particiones para Linux

general-purpose-utilitiesencryption-decryption-toolsforensics+3
164hace 4 días
timesketch preview

timesketch

GitHubgoogle/timesketch

Plataforma colaborativa de análisis de líneas de tiempo forenses para ingerir, buscar y anotar registros de eventos con el fin de apoyar la respuesta…

disk-forensicsioc-managementmemory-forensics+7
3.4khace 5 días
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

Adquiere los discos EBS de una AMI de AWS que puedes lanzar, transmitiendo snapshots a través de las APIs directas de EBS a un bucket S3 privado con…

cloud-infrastructure-securitydisk-forensicsscripting-automation+5
27hace 7 días
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…

android-securityforensicsmobile-forensics+4
230hace 7 días
libvmdk preview

libvmdk

GitHublibyal/libvmdk

Biblioteca y herramientas para acceder al formato de disco virtual de VMware (VMDK)

disk-forensicsdata-recoverydigital-forensics
187hace 7 días
Anterior12…9Siguiente