

radare2
 radareorg/radare2
Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos
android-securityembedded-systems-securitystatic-analysis+16
24.5k
radareorg/radare2Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos
 owasp/wrongsecrets
Aplicación vulnerable con ejemplos que muestran cómo no usar secretos
 hacktricks-wiki/hacktricks
Bienvenido a la página donde encontrarás cada truco/técnica/lo que sea que he aprendido en CTFs, aplicaciones reales, y leyendo investigaciones y…
 tencent/ai-infra-guard
Una plataforma full-stack de Red Teaming de IA que protege los ecosistemas de IA mediante Agent Scan, Skills Scan, MCP scan, AI Infra scan y…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 pwndbg/pwndbg
Desarrollo de exploits e ingeniería inversa con GDB y LLDB simplificado
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 x64dbg/x64dbg
Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
 danielmiessler/seclists
Colección curada de listas de palabras para evaluaciones de seguridad, que incluye nombres de usuario, contraseñas, URLs, payloads de fuzzing y…
 owasp/wrongsecrets-binaries
Código fuente de los binarios de OWASP WrongSecrets
 screenpipe/screenpipe
YC (S26) | Historial de computadora abierto | Registra continuamente el trabajo en las computadoras de tu empresa, mapea tus flujos de trabajo, te…
 owasp/owasp-ctf-in-a-box
Kit CTF OWASP autoalojado: una máquina, una organización gratuita de GitHub, sin dependencias de la nube
 cliffe/secgen
Crear VMs inseguras aleatoriamente
 goochbeater/spiritual-spell-red-teaming
Un repositorio para realizar jailbreak a varios LLMs, principalmente Claude.
 gallopsled/pwntools
Framework para CTF y biblioteca de desarrollo de exploits
 oritwoen/boha
Crypto bounties, puzzles and challenges data library
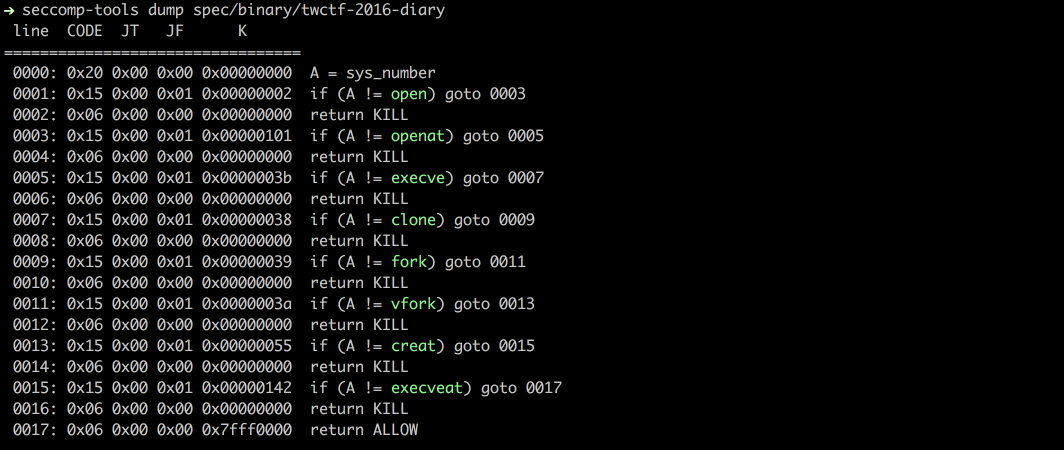 david942j/seccomp-tools
Proporcionar herramientas potentes para el análisis de seccomp
 theporgs/exegol
Entorno de hacking completo y dirigido por la comunidad