Archived
terrascan
 tenable/terrascan
Detecta infracciones de cumplimiento y seguridad en toda la infraestructura como código para mitigar riesgos antes de aprovisionar infraestructura…
vulnerability-scannerscontainer-securitystatic-code-analysis+3
 medicean/vulapps
Montaje rápido de diversos entornos de vulnerabilidades (Various vulnerability environment)
 shopify/kubeaudit
kubeaudit te ayuda a auditar tus clústeres de Kubernetes contra controles de seguridad comunes.
 deepfence/packetstreamer
:star: :star: tcpdump distribuido para entornos nativos de la nube :star: :star:
 maliceio/malice
VirusTotal Aspirante - Ahora con un 100% más de Hipster
 anchore/anchore-engine
Un servicio que analiza imágenes de Docker y escanea en busca de vulnerabilidades.
 openclarity/openclarity
OpenClarity es una plataforma de código abierto diseñada para mejorar la seguridad y la observabilidad de aplicaciones e infraestructura nativas de…
 abacus-group-rto/legion
Legion es una herramienta de pruebas de penetración de red de código abierto, fácil de usar, superextensible y semiautomatizada que ayuda en el…
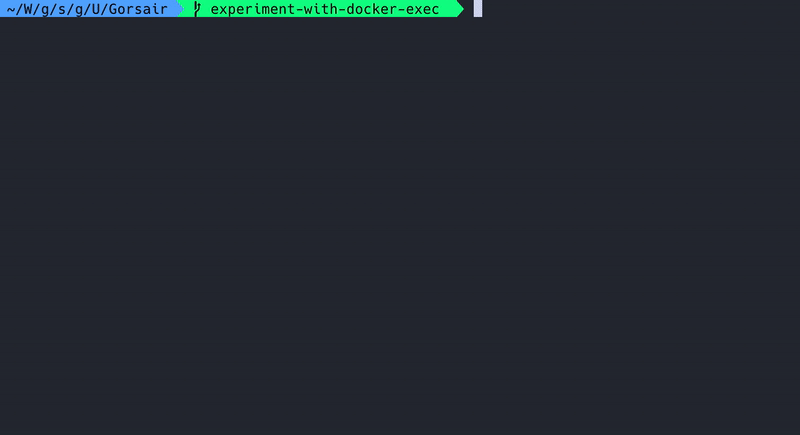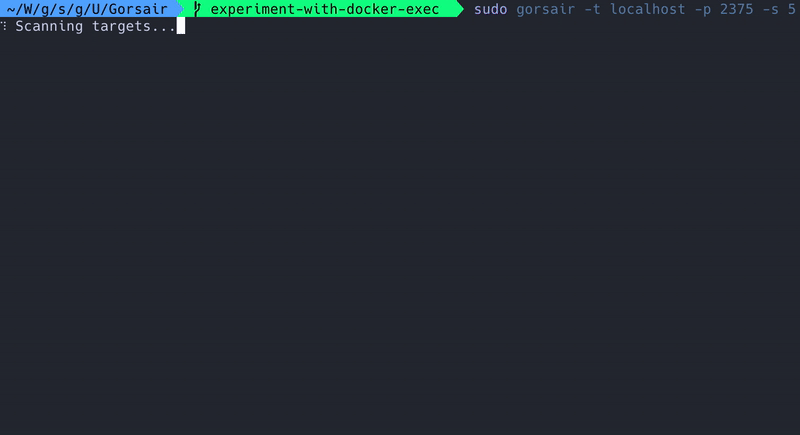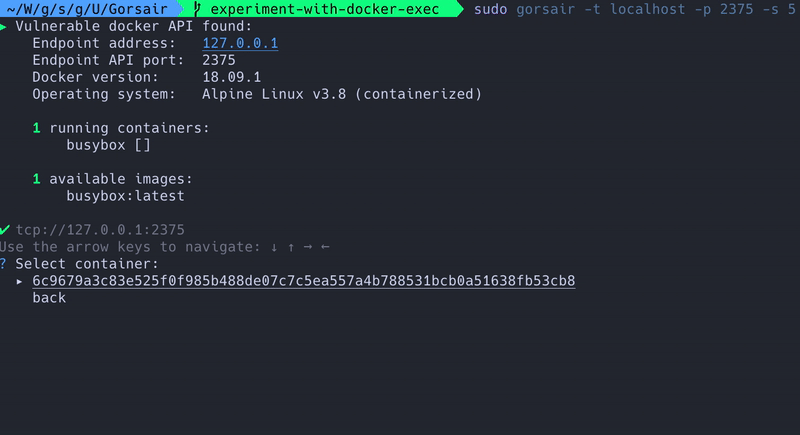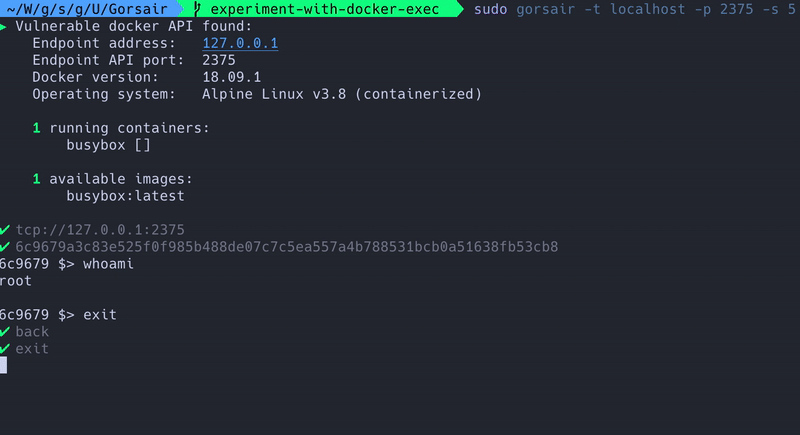 ullaakut/gorsair
Gorsair otorga acceso root en contenedores docker remotos que exponen sus APIs.
 octarinesec/kube-scan
kube-scan: herramienta de evaluación de riesgos de clústeres k8s de Octarine
 ebwi11/agentsmith-hids
Por Kprobe technology Sistema de Detección de Intrusiones Basado en Host de Código Abierto (HIDS), de E_Bwill.
 fluidattacks/makes
Un marco de cadena de suministro de software impulsado por Nix.
 hawkeyesec/scanner-cli
Una herramienta de escaneo de seguridad/vulnerabilidades/riesgos de proyectos.
 sonatype-nexus-community/devaudit
Herramienta de auditoría de seguridad de código abierto, multiplataforma y multipropósito
 vmware-archive/lightwave
Servicios de identidad para infraestructura tradicional, aplicaciones y contenedores.
 cado-security/varc
Volatile Artifact Collector recopila una instantánea de datos volátiles de un sistema. Te informa sobre lo que está sucediendo en un sistema y es de…