
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Explotación de Binarios — Herramientas | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
415 resultados
etaHEN preview

etaHEN

GitHubetahen/etahen

Payload habilitador de homebrew para PS5 que ofrece funcionalidades de post-explotación: carga de plugins/payloads personalizados, soporte para…
privilege-escalationexploitationpost-exploitation+3
792
hace 5 meses
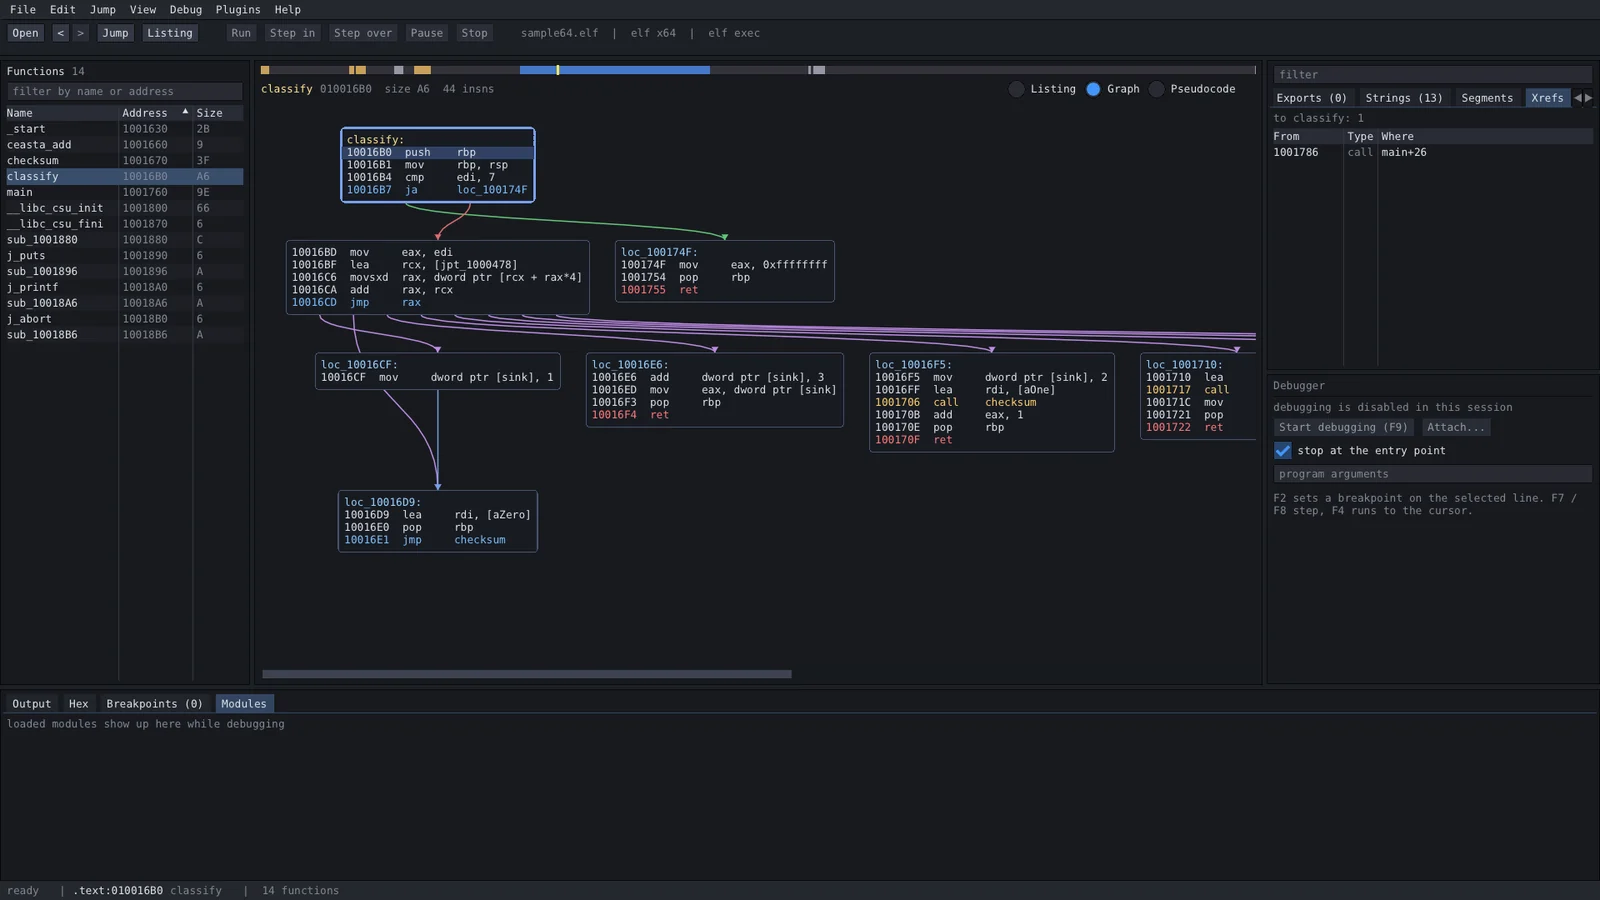
ceasta preview

ceasta

GitHubngwg/ceasta

disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169hace 22 días
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Depurador a nivel de kernel de Windows con interfaz estilo OllyDbg/IDA, puntos de interrupción por software y hardware, símbolos PDB, descompilador y…

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
48hace 4 meses
Pentest-Windows preview

Pentest-Windows

GitHubitm4n/pentest-windows

Colección de investigación de internals de Windows y técnicas de explotación que cubren escalada de privilegios, abuso de tokens y trucos de…
privilege-escalationexploitationreverse-engineering+6
132hace 1 mes
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
static-analysisdynamic-analysis-sandboxingcode-analysis+8
42hace 15 días
REx-skill preview

REx-skill

GitHubtihanyin/rex-skill

REx@Skill - Habilidad de ejecución de ingeniería inversa agéntica para el descubrimiento de vulnerabilidades binarias

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
112hace 25 días
KDU preview

KDU

GitHubhfiref0x/kdu

Utilidad de controlador de kernel de Windows que abusa de controladores firmados vulnerables (BYOVD) para eludir DSE, cargar controladores sin…
defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8khace 19 días
PS5-IPV6-Kernel-Exploit preview

PS5-IPV6-Kernel-Exploit

GitHubcryptogenic/ps5-ipv6-kernel-exploit

Un exploit experimental de kernel basado en webkit (Arb. R/W) para PS5 en <= 4.51FW
embedded-systems-securityprivilege-escalationvulnerability-analysis+4
925hace 2 años
CTFs preview

CTFs

GitHubadamkadaban/ctfs

Hoja de referencia CTF + Informes / Archivos para algunos de los CTF de seguridad que he realizado

osintreverse-engineeringforensics+9
847hace 11 meses
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1khace 9h 54m
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Kit de explotación del kernel de Linux que proporciona una biblioteca para construir exploits, generadores de cadenas ROP y stack pivots, ejecutores…
exploit-frameworksvulnerability-analysisreverse-engineering+6
96hace 6 meses
ImHex preview

ImHex

GitHubwerwolv/imhex

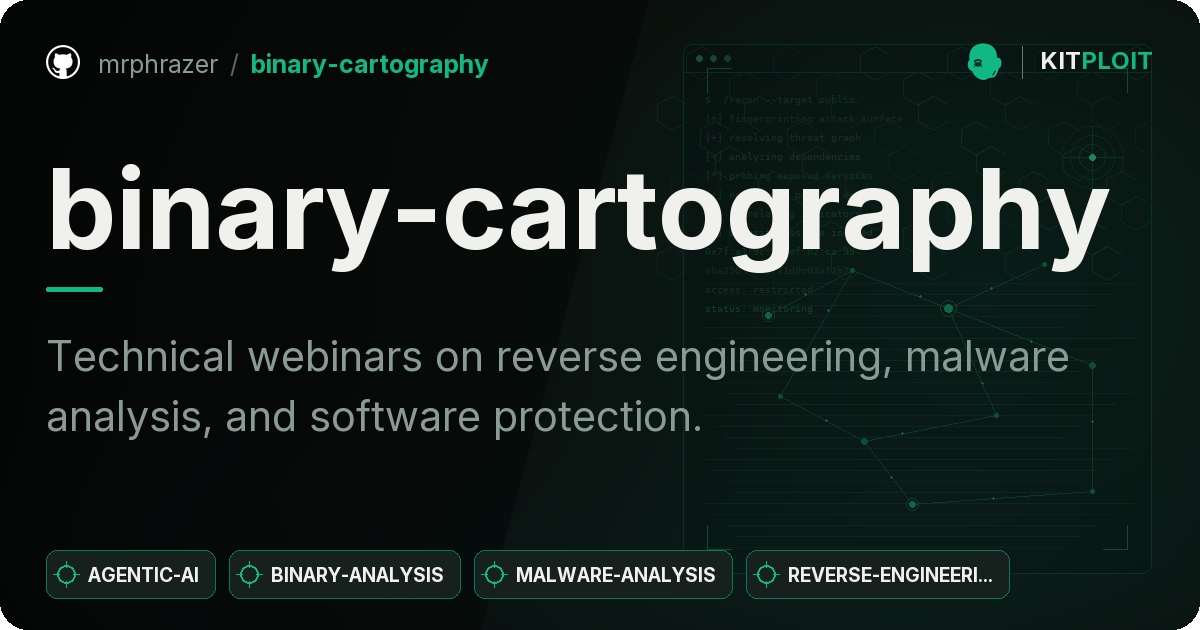
🔍 Un editor hexadecimal para ingenieros inversos, programadores y personas que valoran sus retinas cuando trabajan a las 3 AM.

static-analysismemory-forensicshash-analysis+10
54.4khace 10 días
radare2 preview

radare2

GitHubradareorg/radare2

Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos
android-securityembedded-systems-securitystatic-analysis+16
24.5khace 8h 23m
binary-cartography preview

binary-cartography

GitHubmrphrazer/binary-cartography

Seminarios web técnicos sobre ingeniería inversa, análisis de malware y protección de software.

reverse-engineeringmalware-analysisbinary-analysis+7
148hace 25 días
ReflectivePluginLoader preview

ReflectivePluginLoader

GitHubracoten/reflectivepluginloader

Mapeador PE reflexivo y motor de stomping de módulos reforzado contra evasión para Windows x64
defensive-toolspersistence-mechanismsreverse-engineering+7
8hace 2 días
bl_sbx preview

bl_sbx

GitHubhanakim3945/bl_sbx

itunesstored y bookassetd escape de sbx
privilege-escalationios-securityexploitation+3
324hace 11 meses
ghostlock-oneplus preview

ghostlock-oneplus

GitHubjoinchang/ghostlock-oneplus

GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
android-securityprivilege-escalationexploit-frameworks+5
235hace 1 mes
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

Parcheo y enganche del kernel de Linux con solo una imagen de kernel de Linux despojada.

android-securityembedded-systems-securityexploitation+7
1.6khace 4 días
Anterior12…24Siguiente