Aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…

Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…

Plataforma de seguridad de API de código abierto para el descubrimiento continuo de API, pruebas de vulnerabilidades y detección de amenazas en…

HopLa Burp Suite Extender plugin - Aporta capacidades de IA, soporte de autocompletado y un conjunto de payloads útiles a Burp Suite

An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.

HTTP Toolkit es una herramienta hermosa y de código abierto para depurar, probar y construir con HTTP(S) en Windows, Linux y Mac :tada: Abre un issue…

Una extensión ligera de captura de tráfico y análisis de seguridad para el navegador, que permite capturar, interceptar, modificar, reproducir,…

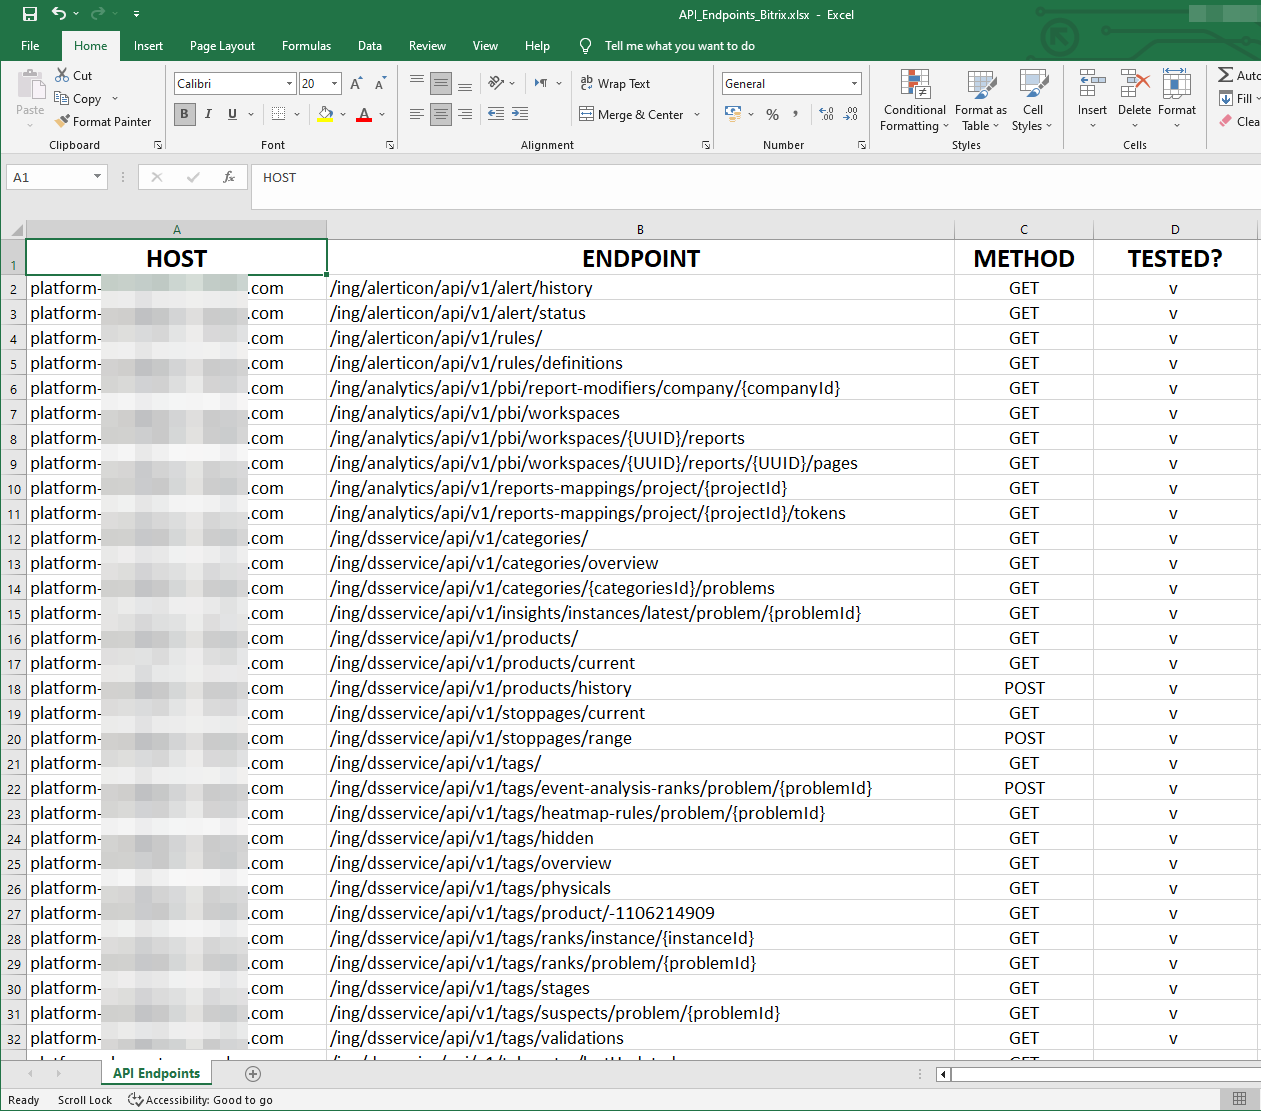
Una herramienta de multiprocesamiento para recopilar y extraer información a un archivo de Excel desde un archivo de salida de Burp Suite.

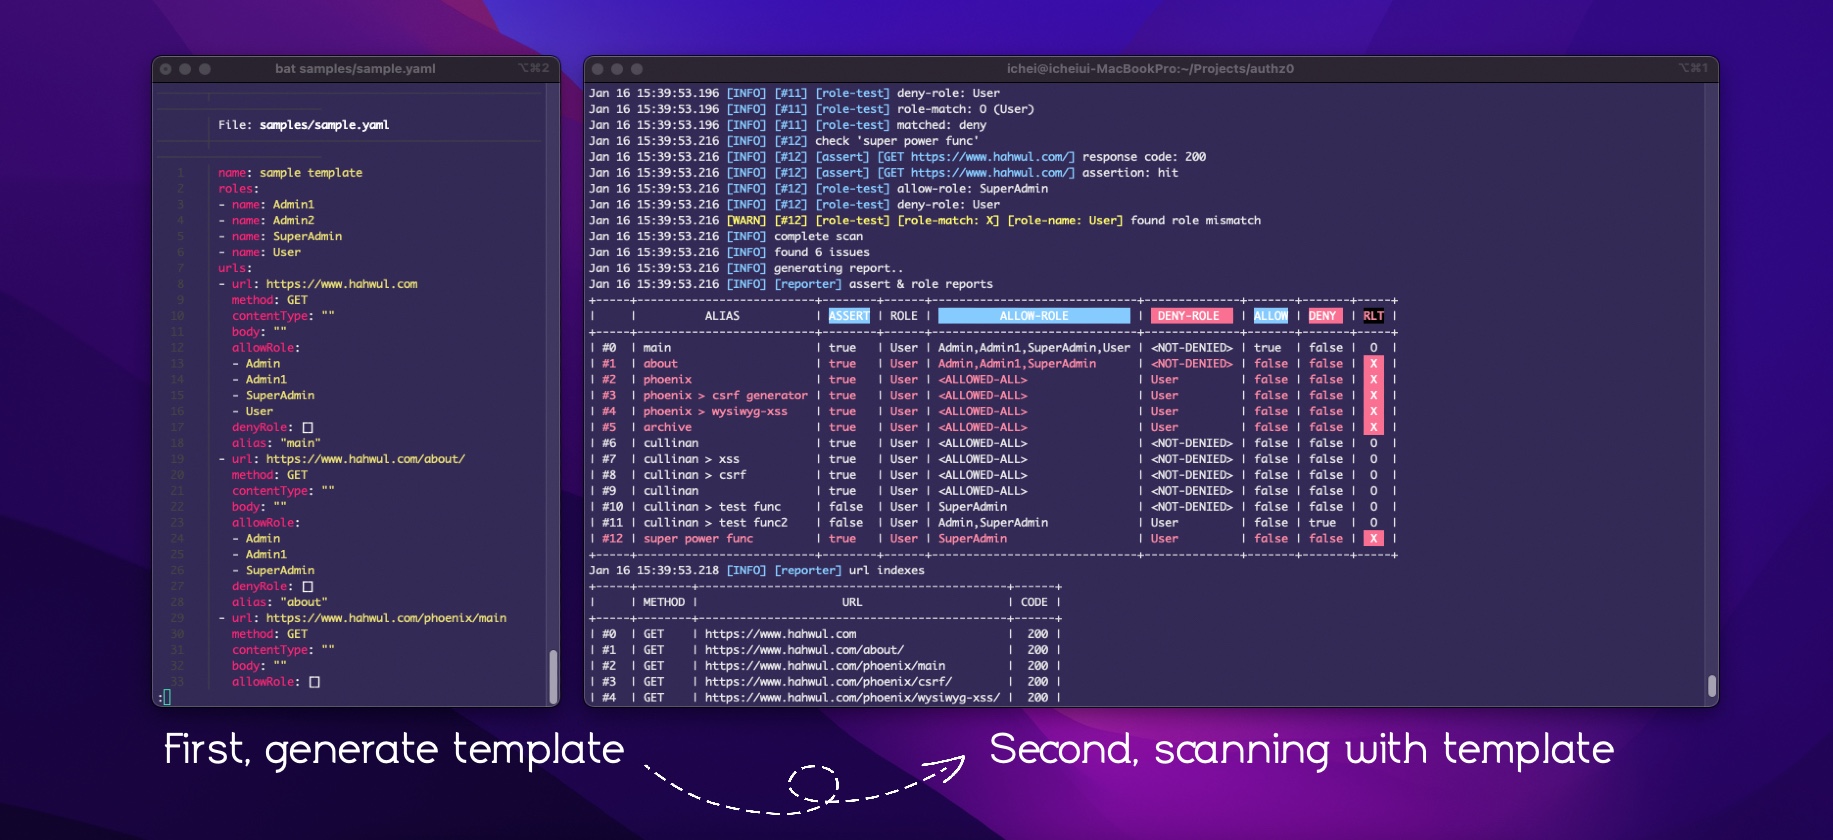
Herramienta automatizada de prueba de autorización que detecta accesos no autorizados escaneando URLs con credenciales basadas en roles utilizando…

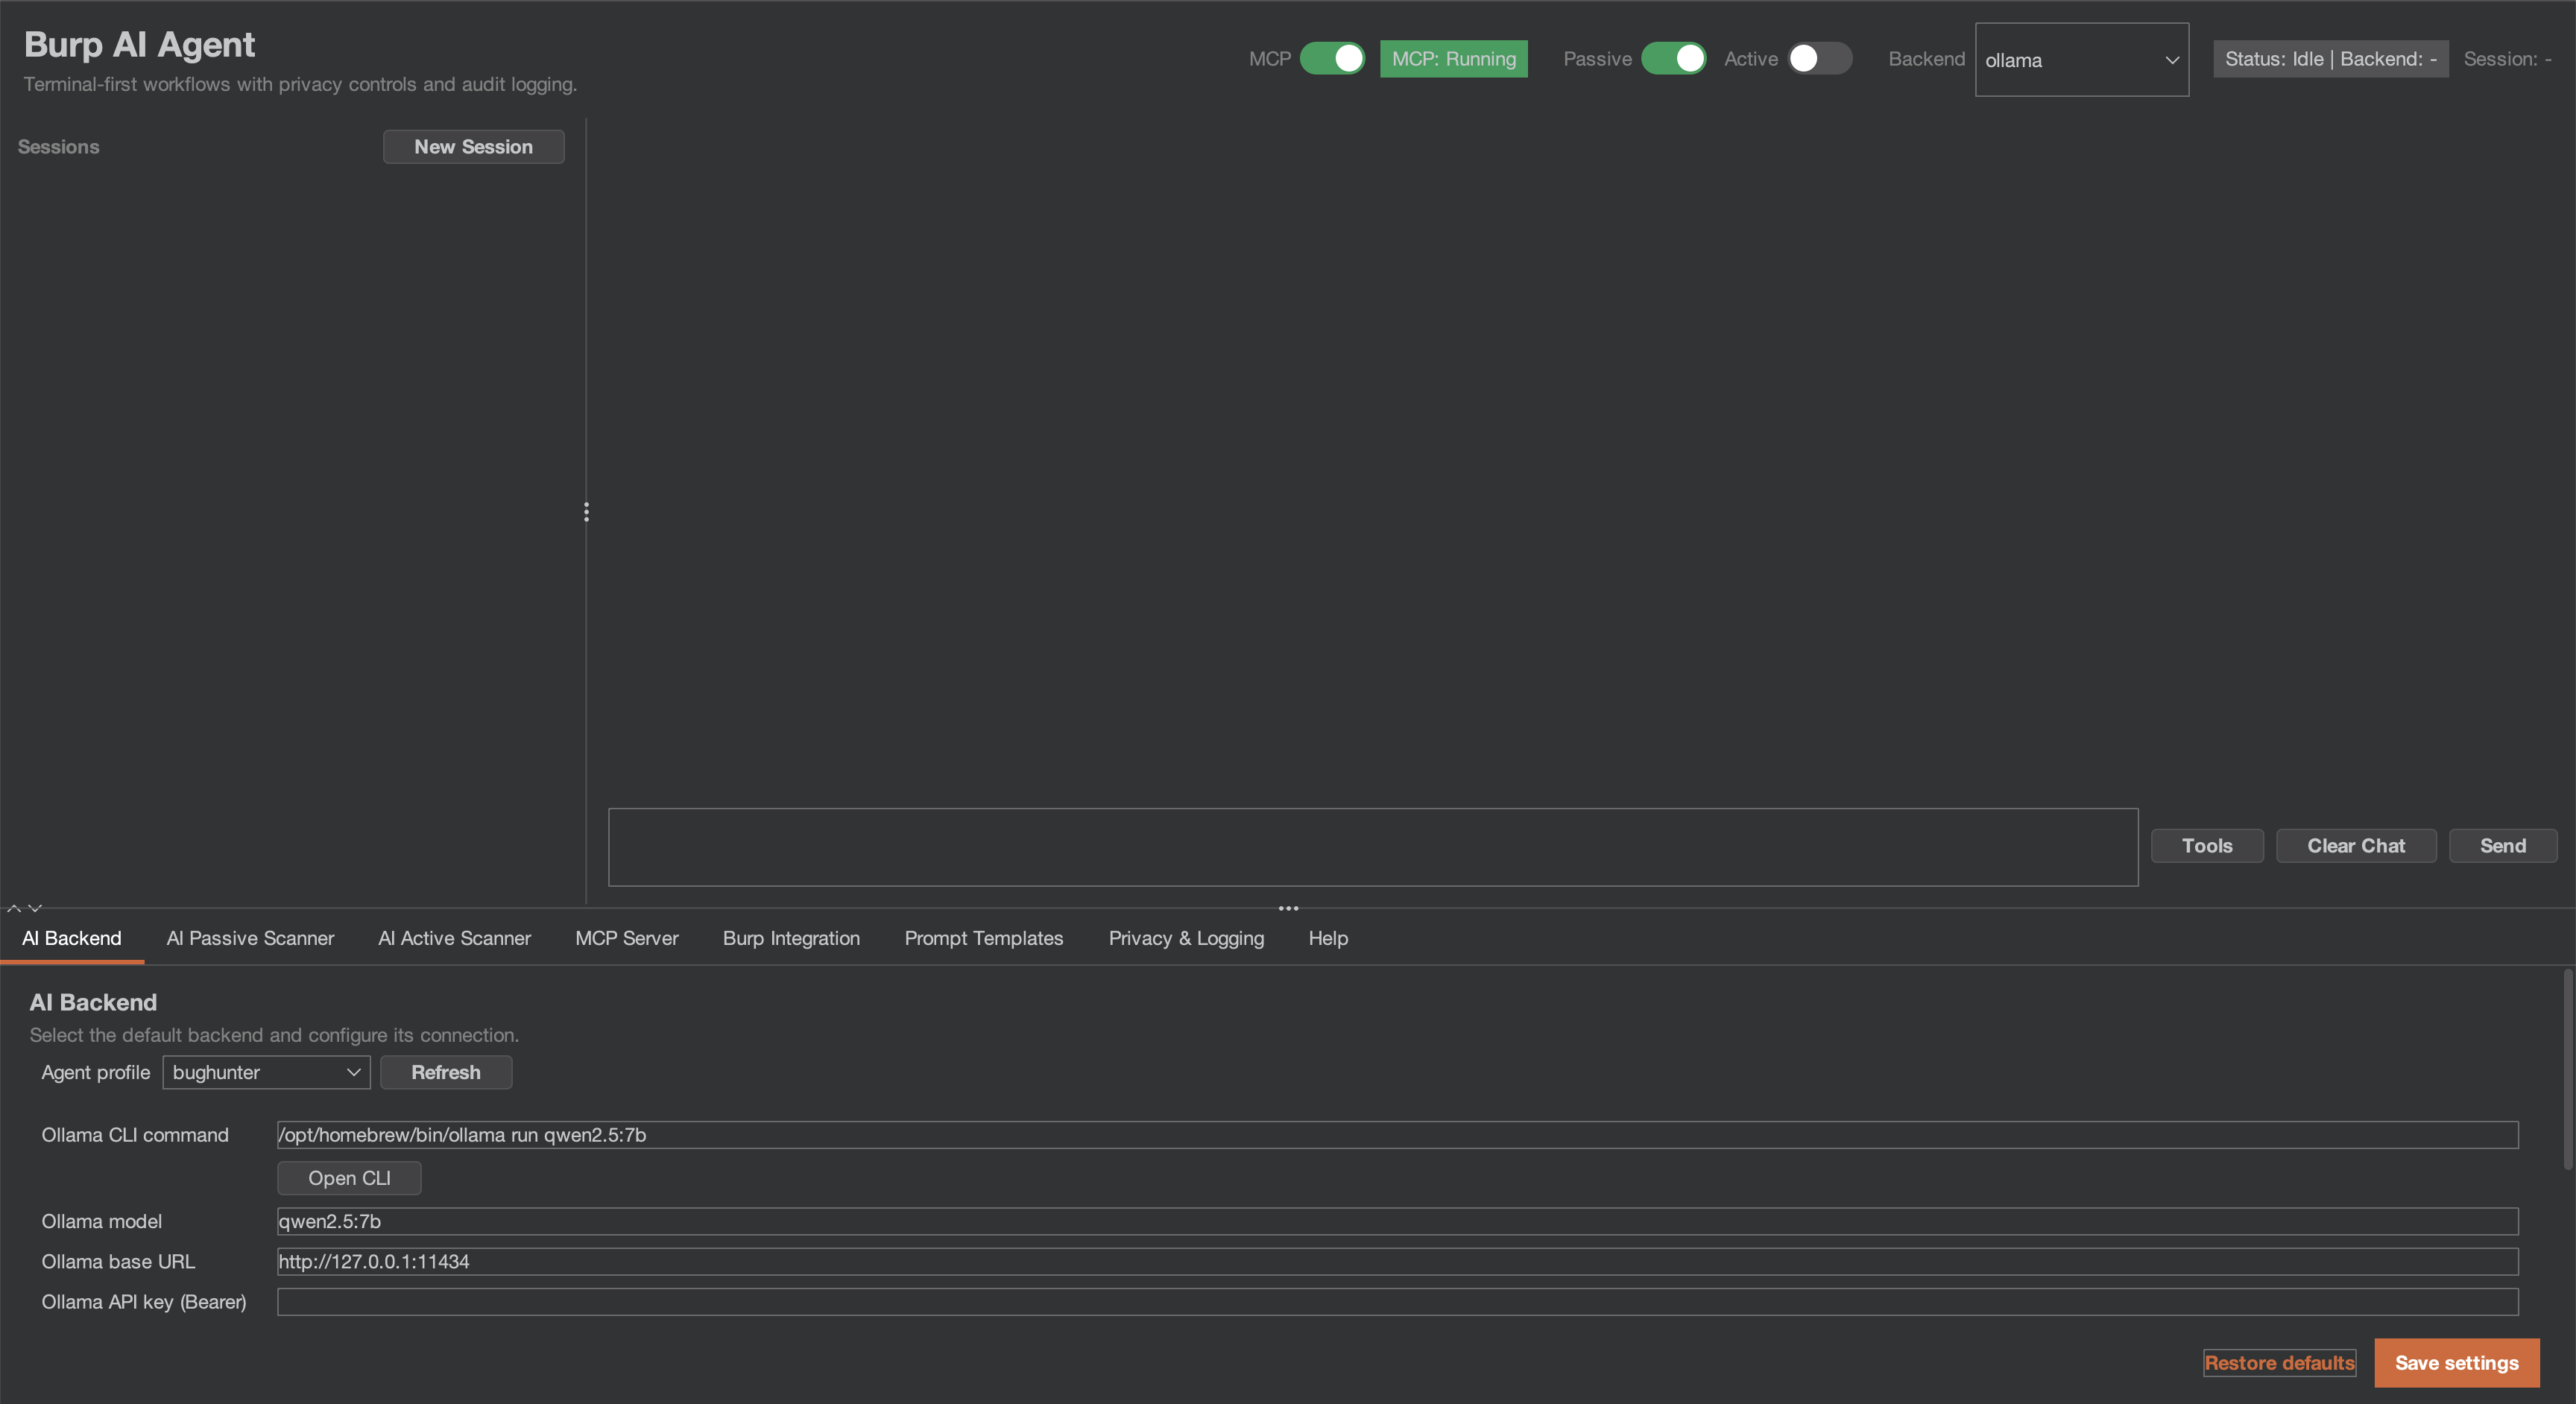
Burp Suite extension that adds built-in MCP tooling, AI-assisted analysis, privacy controls, passive and active scanning and more

Burp Commander escrito en Go

Escáner automatizado de configuraciones incorrectas de CORS que prueba la inyección del encabezado Origin, la reflexión de comodines y la filtración…

Una extensión de Burp Suite hecha para automatizar el proceso de encontrar SSRF basado en rutas de proxy inverso.

Descompila archivos APK/XAPK/JAR/AAR de Android y extrae APIs HTTP, patrones de autenticación y flujos de llamadas usando jadx, con recuperación de…

Herramienta de descubrimiento de parámetros HTTP que encuentra parámetros de consulta válidos para puntos finales URL utilizando un diccionario…

Herramienta CLI que audita especificaciones OpenAPI, las valida contra las mejores prácticas y ejecuta pruebas de seguridad automatizadas para…

Una herramienta de descubrimiento de contenido rápida, simple y recursiva escrita en Rust.

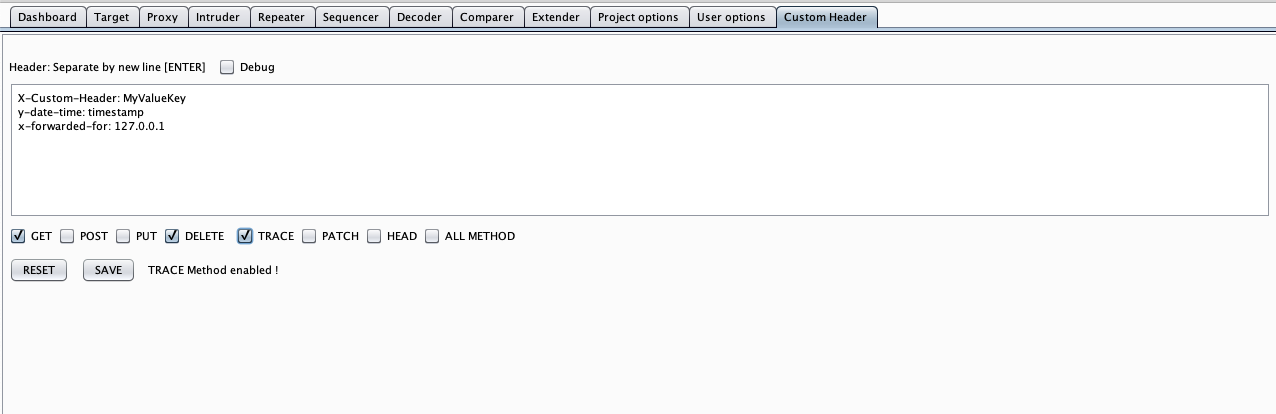
Esta extensión de Burp Suite te permite personalizar el encabezado agregando un nuevo encabezado a la solicitud HTTP de BurpSuite (Scanner, Intruder,…

Repositorio de código abierto para validar aplicaciones de IA agéntica: red team, comportamiento, cadena de suministro, análisis estático.