 pet-projects2845224/open-souce-soc
Laboratorio SOC de código abierto que recopila y normaliza registros con Fluent Bit y Vector, detecta anomalías mediante Suricata y OpenSearch, y crea automáticamente tickets de incidencias en el ITSM en Znuny.

Este proyecto es una instalación de laboratorio que demuestra el ciclo completo de procesamiento de eventos de seguridad: desde la recolección de logs de los dispositivos finales hasta la creación de incidentes en el sistema Service Management (ITSM).
La arquitectura está construida exclusivamente sobre soluciones Open-Source e imita el funcionamiento de un centro de monitoreo de seguridad (SOC) capaz de detectar anomalías, generar alertas y crear tickets automáticamente para los analistas.
Esta parte abarca: recolección, normalización, almacenamiento, correlación básica y gestión de incidentes.
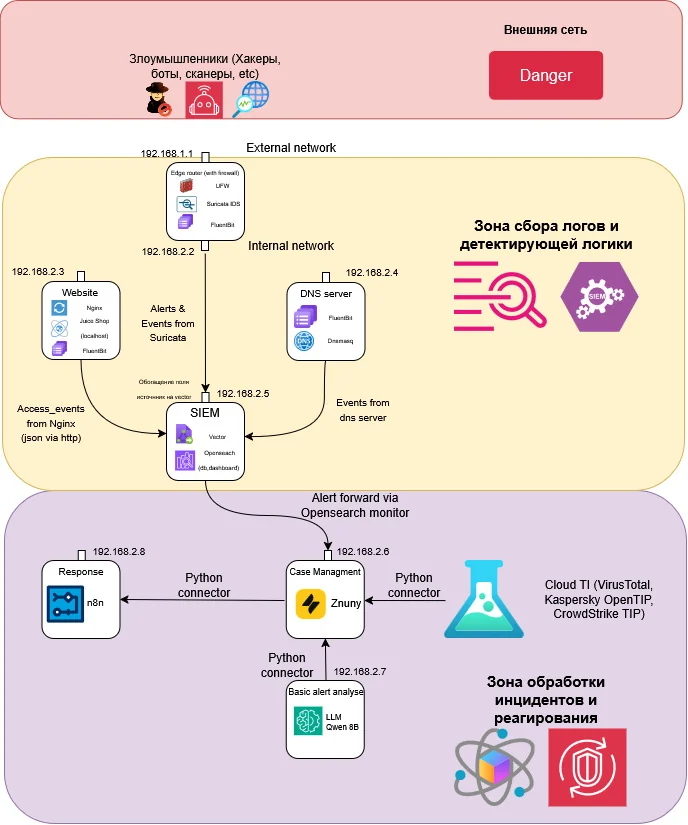
| Componente | Rol | Dirección IP |
|---|---|---|
| Nginx + JuiceShop | Servidor web (Reverse Proxy) con aplicación vulnerable. | 192.168.25.3 |
| dnsmasq | Servidor DNS local para generar logs DNS. | 192.168.25.4 |
| Suricata | IDS/IPS para analizar el tráfico y generar alertas. | 192.168.25.2 |
| Fluent Bit | Agente ligero de recolección y envío primario de logs. | En las fuentes |
| Vector | Agregador, normalizador y enrutador de logs (VRL). | 192.168.25.5 |
| OpenSearch | Almacén de datos (SIEM) y motor de correlación. | 192.168.25.5 |
| Znuny (OTRS) | Sistema ITSM para la gestión de incidentes. | 192.168.25.6 |
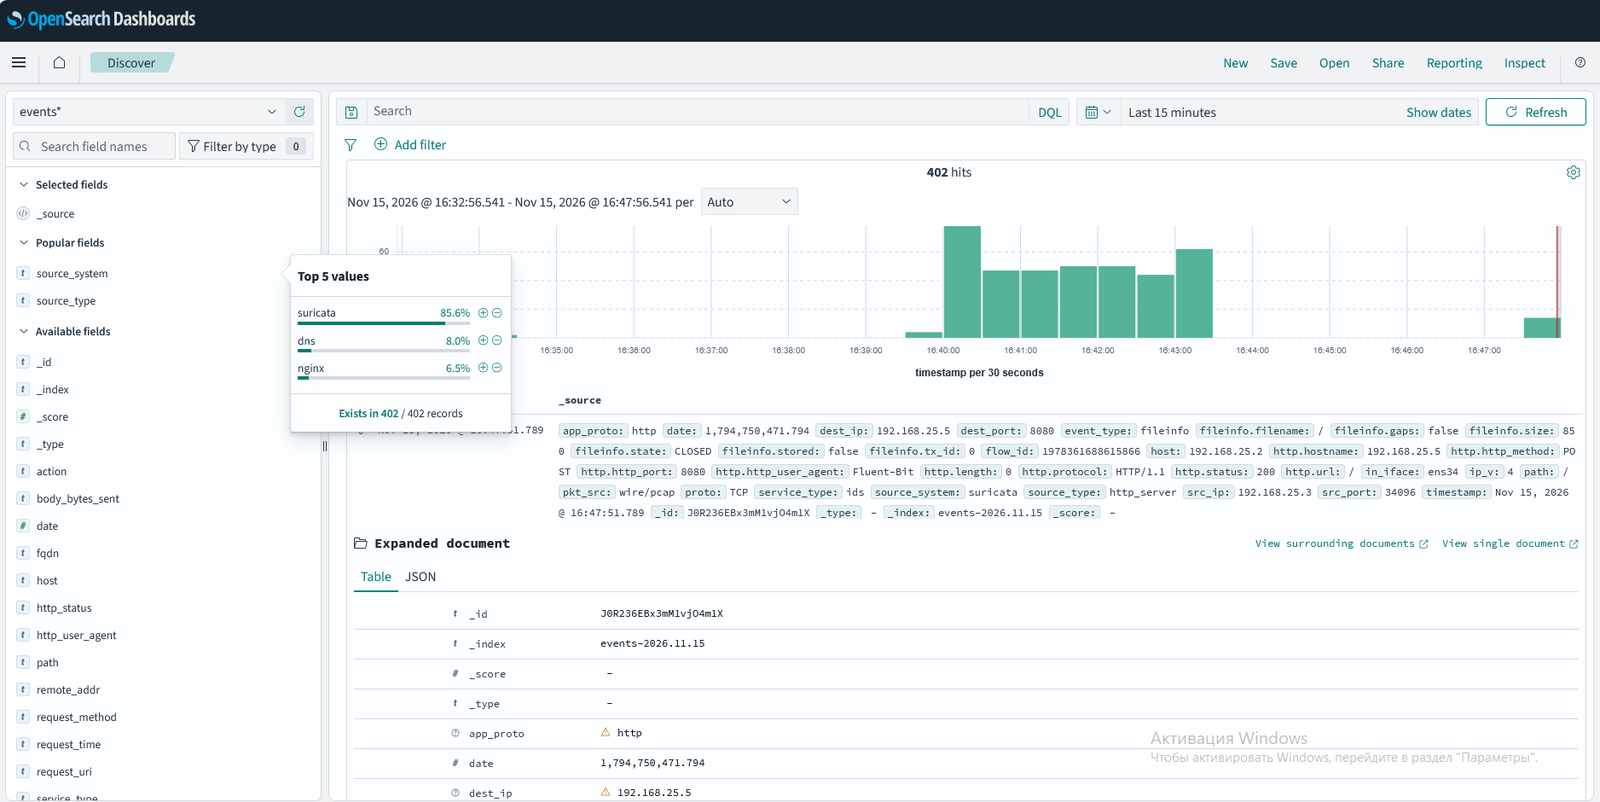
Obtención de eventos normalizados en OpenSearch:
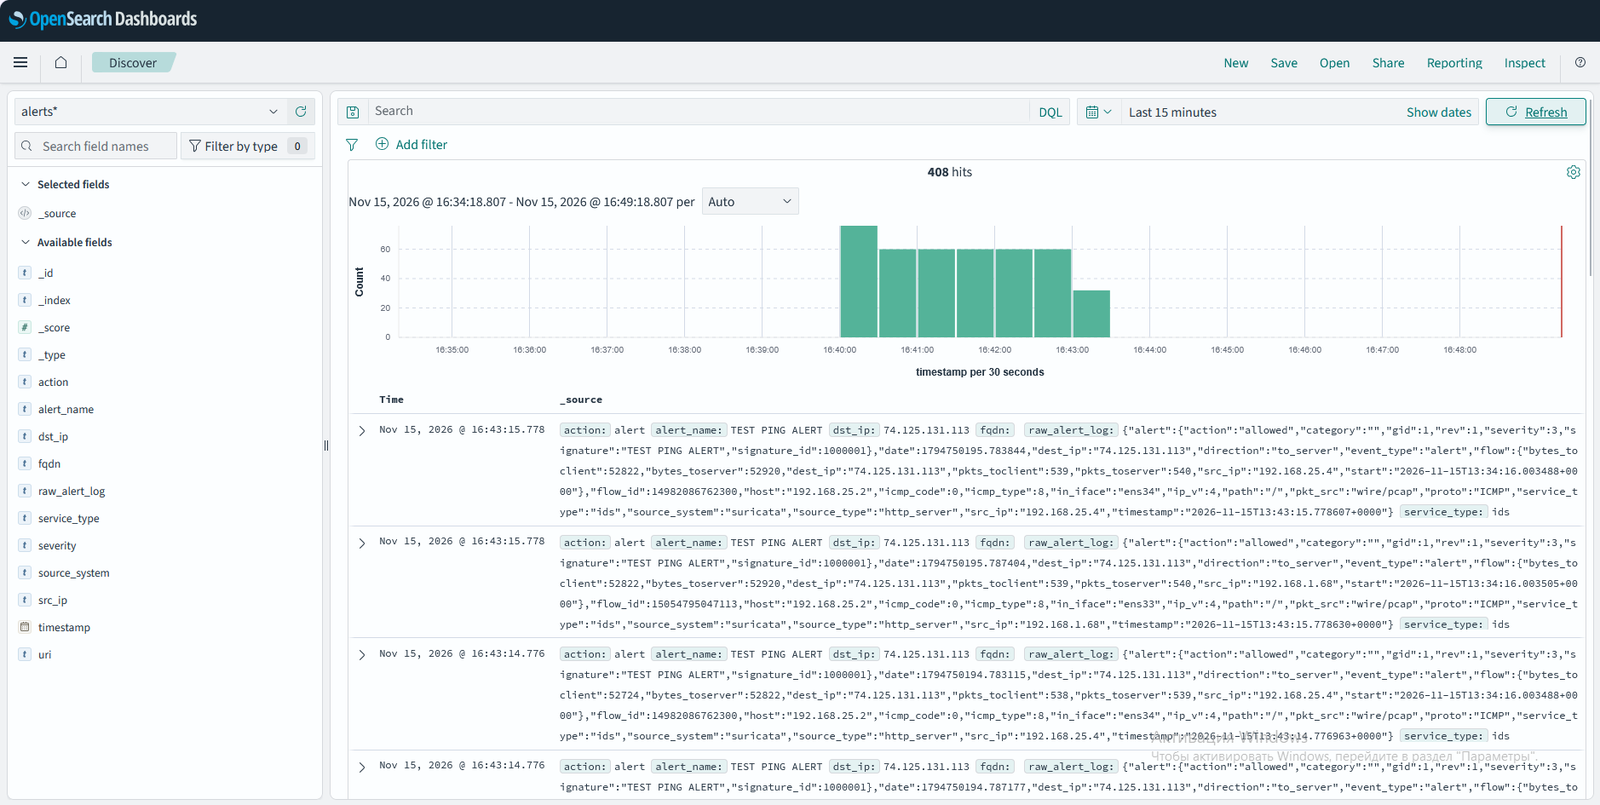
Recepción de alertas en OpenSearch (Suricata):
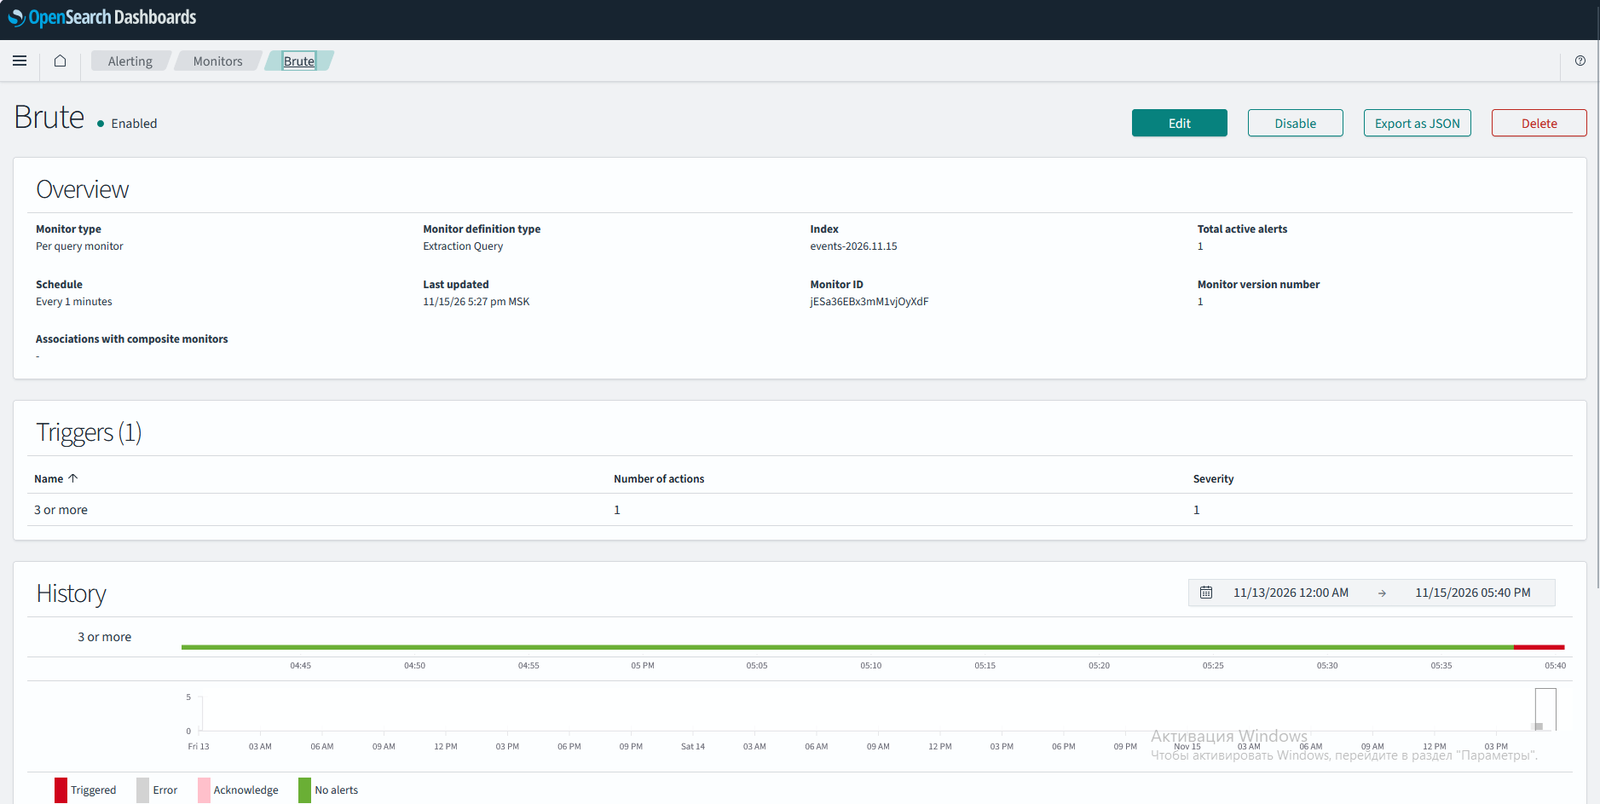
Monitor creado para eventos de Nginx en OpenSearch (como ejemplo de regla de correlación):
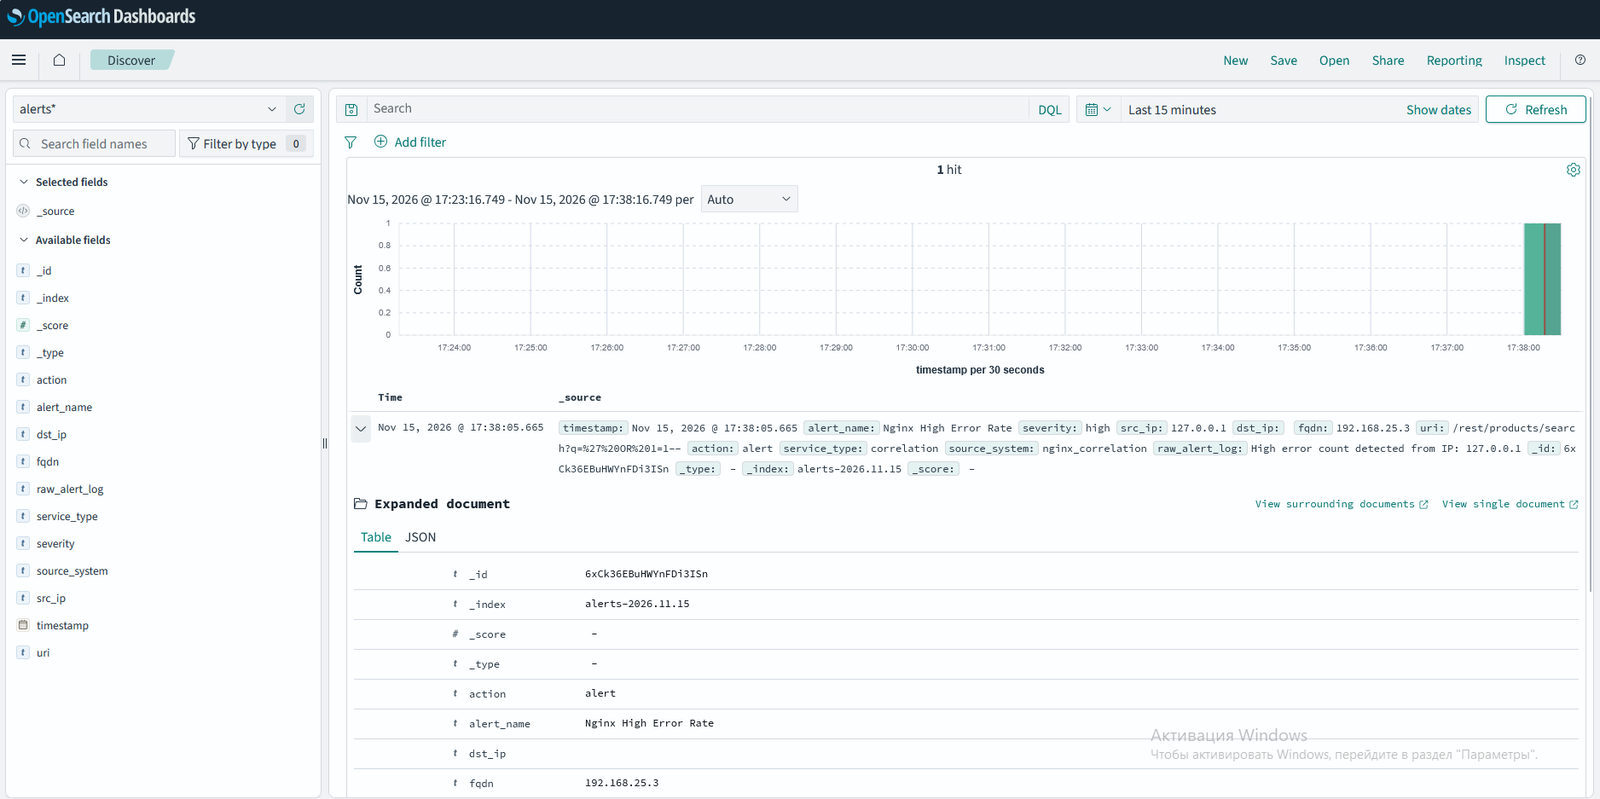
Alerta por regla de Nginx en OpenSearch:
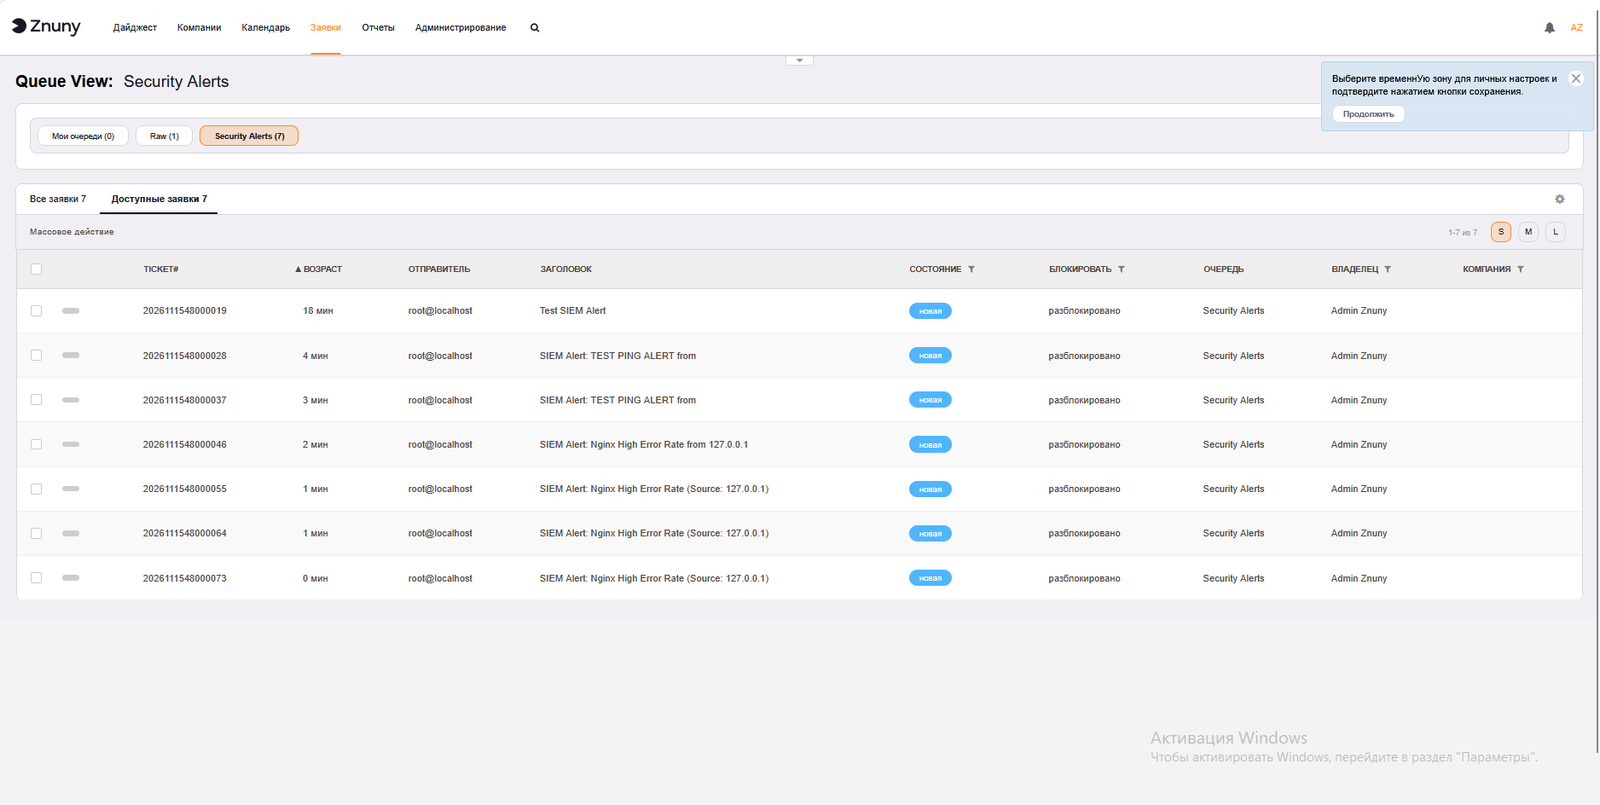
Obtención de alertas en ITSM para case management:
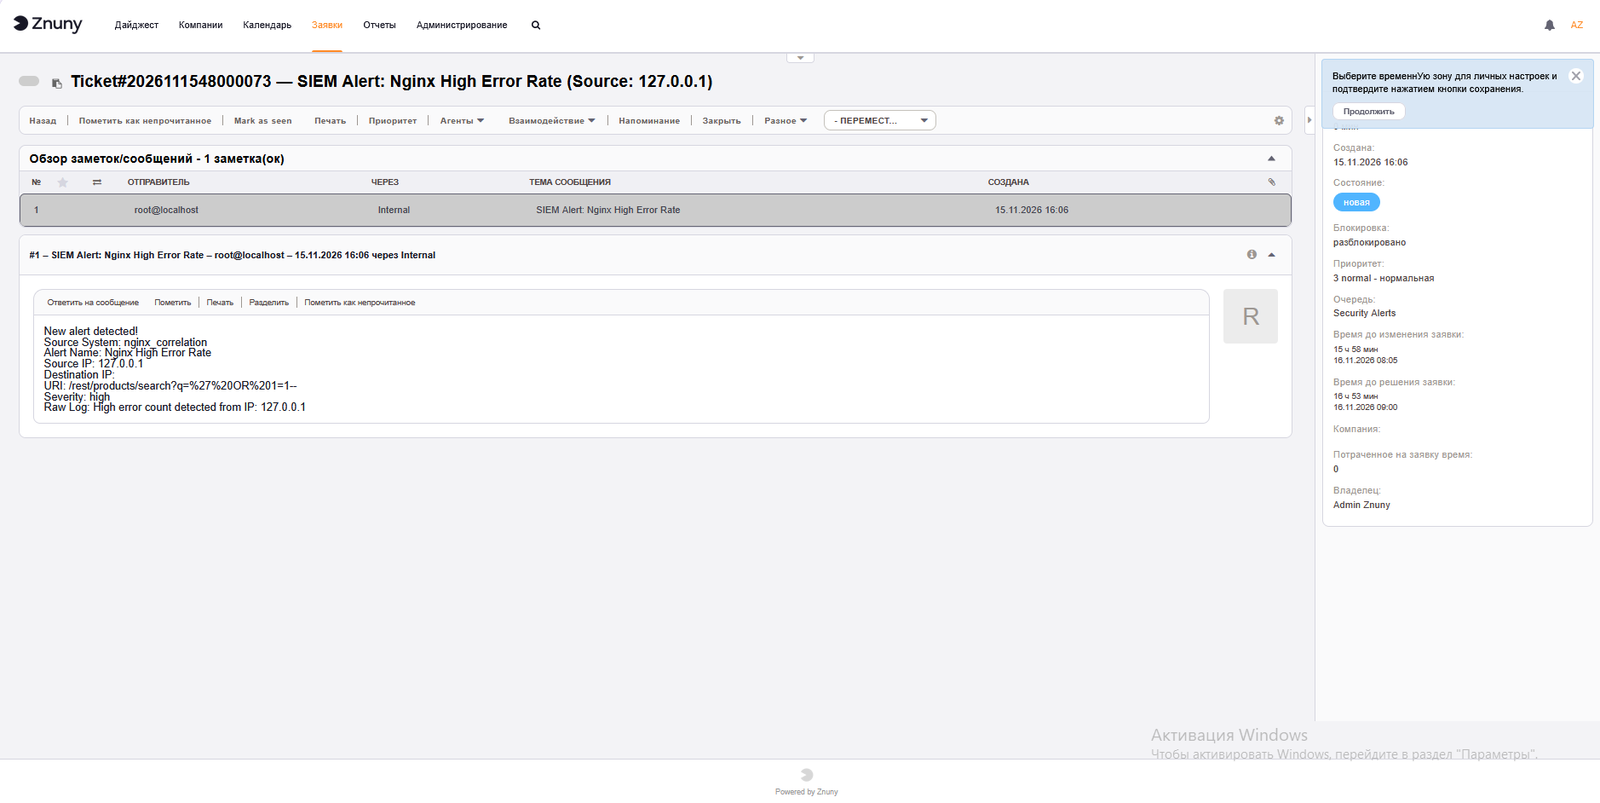
Alerta en ITSM:
Belov Sergey - @cybersec_road
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.

