

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cloudformation-waf-acl — Una plantilla de AWS CloudFormation utilizada para aprovisionar y gestionar recursos de AWS WAFv2, incluyendo una Web ACL, grupos de reglas gestionados, un conjunto personalizado de patrones regex y un conjunto de IPs. | Kitploit
Herramientas/GitLabGitLab/fer1035_aws/cloudformation/cloudformation-waf-acl
Escáneres de VulnerabilidadesAuditoría de ConfiguraciónSeguridad WebSeguridad en la NubeMala Configuración
GitLabfer1035_aws/cloudformation/cloudformation-waf-acl

cloudformation-waf-acl

Una plantilla de AWS CloudFormation utilizada para aprovisionar y gestionar recursos de AWS WAFv2, incluyendo una Web ACL, grupos de reglas gestionados, un conjunto personalizado de patrones regex y un conjunto de IPs.

Ver Repositorio
31hace 4 mesesAún no revisado
Compartir

cloudformation-waf-acl

Una plantilla de AWS CloudFormation utilizada para aprovisionar y gestionar recursos de AWS WAFv2, incluyendo una Web ACL, grupos de reglas administradas, un conjunto de patrones de expresiones regulares personalizadas y un conjunto de IPs.
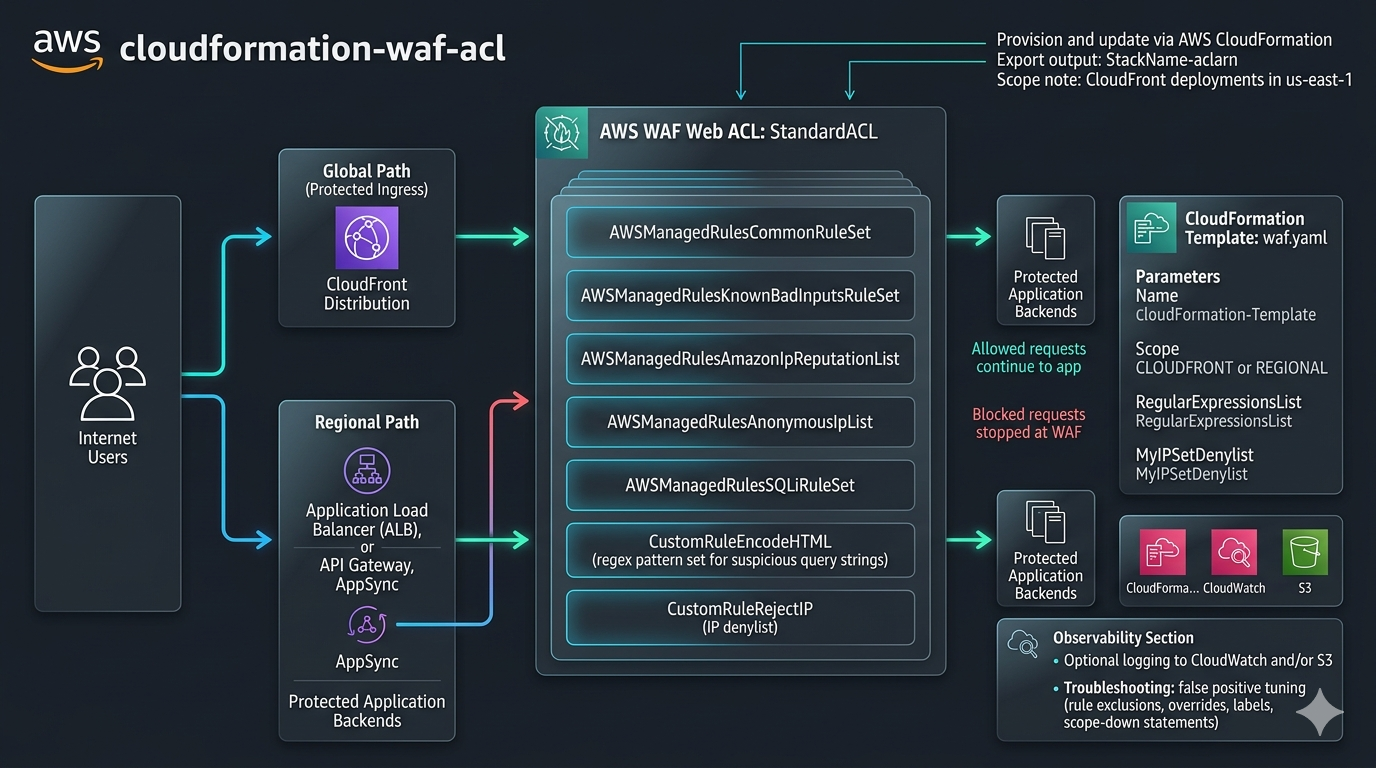
"Diagrama de solución"

Componentes

La plantilla aprovisiona:

  1. Un AWS::WAFv2::WebACL.
  2. Grupos de reglas de protección administradas por AWS:
    • AWSManagedRulesCommonRuleSet
    • AWSManagedRulesKnownBadInputsRuleSet
    • AWSManagedRulesAmazonIpReputationList
    • AWSManagedRulesAnonymousIpList
    • AWSManagedRulesSQLiRuleSet
  3. Un conjunto de patrones de expresiones regulares personalizado (CustomRuleEncodeHTML) que puede habilitarse para bloquear entrada de cadena de consulta codificada o sospechosa.
  4. Un conjunto de IPs personalizado (CustomRuleRejectIP) que puede habilitarse para bloquear IPs de origen seleccionadas.
  5. Un grupo de logs de CloudWatch (CloudWatchLogGroup) para almacenar los logs de la WebACL.

La pila exporta el ARN de la Web ACL como ${StackName}-aclarn.

Parámetros

La plantilla acepta los siguientes parámetros:

  1. Name
    • El nombre de la ACL a crear.
  2. Scope
    • Valores permitidos: CLOUDFRONT o REGIONAL.
    • Controla dónde se puede asociar la Web ACL.
  3. RegularExpressionsList
    • Patrones de expresiones regulares delimitados por comas (por ejemplo, ^(.*<.*)+$,^(.*>.*)+$,^(.*".*)+$,^(.*'.*)+$).
  4. MyIPSetDenylist
    • Lista de CIDRs IPv4 delimitados por comas (por ejemplo, 203.0.113.10/32,198.51.100.0/24).

Para Scope=CLOUDFRONT, ejecute las implementaciones en us-east-1.

Despliegue

Use CloudFormation deploy para crear o actualizar la pila.

  • Inicie sesión en su cuenta de AWS y haga clic en el enlace rápido para desplegar en CloudFormation (recomendado), o

  • Descargue la plantilla y despliéguela manualmente en la consola de CloudFormation, especialmente si desea personalizarla.

Ejemplo: Web ACL Regional (para ALB, API Gateway, AppSync, etc.)

aws cloudformation deploy \
  --template-file waf.yaml \
  --stack-name waf-standard-regional \
  --capabilities CAPABILITY_NAMED_IAM \
  --parameter-overrides \
  Name=StandardACL \
  Scope=REGIONAL \
  RegularExpressionsList="^(.*<.*)+$,^(.*>.*)+$,^(.*\".*)+$,^(.*'.*)+$" \
  MyIPSetDenylist="203.0.113.10/32,198.51.100.0/24"

Ejemplo: Web ACL de CloudFront

aws cloudformation deploy \
  --region us-east-1 \
  --template-file waf.yaml \
  --stack-name waf-standard-cloudfront \
  --capabilities CAPABILITY_NAMED_IAM \
  --parameter-overrides \
  Name=StandardACL \
  Scope=CLOUDFRONT \
  RegularExpressionsList="^(.*<.*)+$,^(.*>.*)+$,^(.*\".*)+$,^(.*'.*)+$" \
  MyIPSetDenylist="203.0.113.10/32,198.51.100.0/24"

Asociar la Web ACL

Después del despliegue, asocie la salida del ARN de la Web ACL con su recurso:

  1. Distribución de CloudFront (para Scope=CLOUDFRONT).
  2. Application Load Balancer, API Gateway u otros recursos regionales (para Scope=REGIONAL).

Puede recuperar las salidas de la pila con:

aws cloudformation describe-stacks \
  --stack-name waf-standard-regional \
  --query 'Stacks[0].Outputs'

Solución de problemas

Si el tráfico válido es bloqueado por las reglas administradas de AWS, use uno o más de los siguientes enfoques:

  1. Agregue reglas de permitir/excepción personalizadas de mayor prioridad.
  2. Sobrescriba o excluya subreglas administradas específicas.
  3. Fije o cambie las versiones de los grupos de reglas administradas.
  4. Use etiquetas y declaraciones de alcance para reducir la inspección.

Opciones adicionales de protección para CloudFront

  1. Habilite el registro en CloudWatch, S3 o ambos para visibilidad operativa.
  2. Agregue respuestas de error personalizadas.

Esto puede hacerse manualmente o usando el script auxiliar.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





