Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Nemesis — Monitor de procesos .NET que engancha CLR en la capa nativa, vuelca ensamblados reflectivos desde la memoria y comprueba la integridad de AMSI/ETW frente a los binarios en disco. | Kitploit
Herramientas/GitHubGitHub/zypherion-technologies/nemesis
Herramientas DefensivasAnálisis Dinámico (Sandboxing)Forensia de MemoriaIngeniería InversaAnálisis de Malware
GitHubzypherion-technologies/nemesis

Nemesis

Monitor de procesos .NET que engancha CLR en la capa nativa, vuelca ensamblados reflectivos desde la memoria y comprueba la integridad de AMSI/ETW frente a los binarios en disco.

Compartir
Ver Repositorio
41447hace 1 mesRevisado por Kitploit

Nemesis

Website Discord Telegram X

herramienta de windows que hice porque me cansé de mirar forks de jlaive en muestras de malware sin nada público para realmente desarmarlos en tiempo de ejecución.

en resumen, es un monitor de procesos .net que engancha el clr en la capa nativa, rastrea cargas reflectivas de ensamblados y automáticamente vuelca pes directamente desde memoria. también verifica la integridad de amsi y etw contra los binarios originales en disco mientras detecta técnicas de bypass como el parcheo de cadenas en clr.dll y el uso directo de LoadFromBuffer.

¿dónde encontrar muestras? recomiendo revisar https://tria.ge (no es un anuncio) y puedes descargar cualquier muestra que quieras y filtrar por familia

¿por qué el nombre?

te preguntarás, ¿por qué el nombre nemesis?

porque representa el propósito exacto de la herramienta. una nemesis es algo que se erige como un desafío constante o la perdición de un oponente y esa es la idea detrás de este proyecto.

en la mitología griega nemesis era el espíritu de la retribución divina, el que repartía el castigo a cualquiera que se volviera demasiado arrogante o se creyera intocable. bastante directo para malware que presume de ser "fud" si me preguntas.

por qué existe esto

soy analista de malware. si haces este trabajo (hobby en mi caso) el tiempo suficiente empiezas a ver las mismas cadenas de loaders una y otra vez, especialmente desde que jlaive (también llamado crybat) explotó y cada script kiddy lo forkeó.

el patrón es estúpidamente simple pero molesto de tratar:

algo.bat  →  powershell ofuscado  →  stub de csharp  →  tu payload real

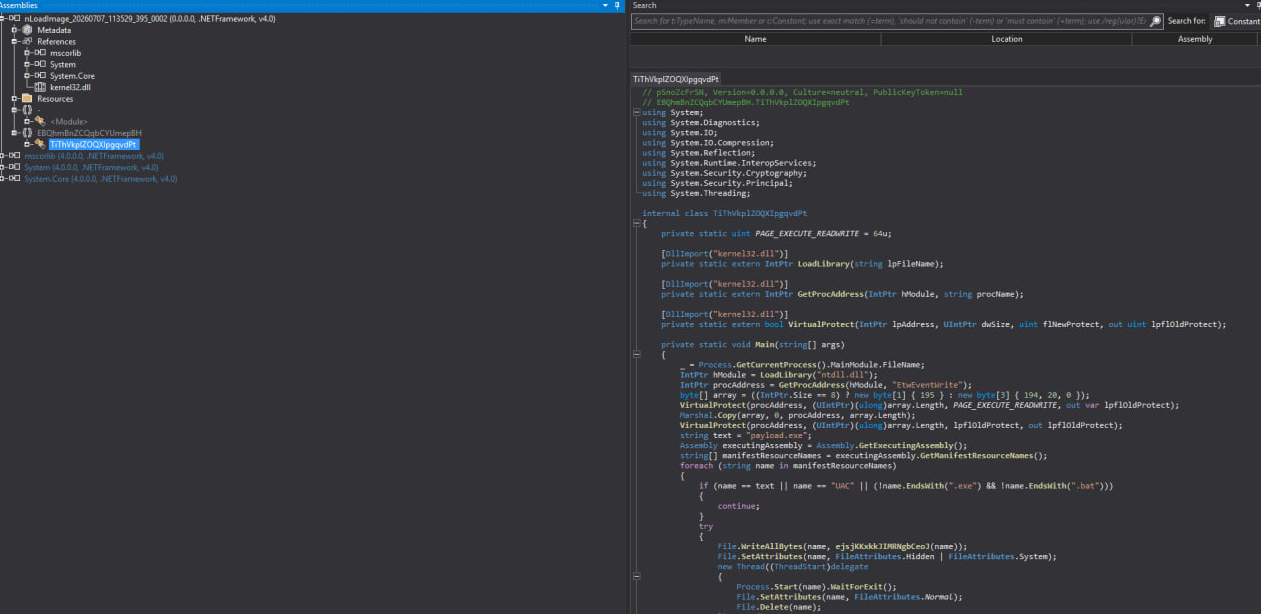
haces doble clic en un .bat que parece ensalada de palabras. cmd lanza powershell con un muro de basura. powershell descifra/descomprime un stub .net (aes, gzip, base64). ese stub parchea amsi + etw, carga reflectivamente el exe/dll real en memoria y ya está, nada amigable toca el disco en una forma útil.

eso me molestaba. no hay realmente una buena herramienta pública enfocada en combatir esta cadena específica: enganchar donde el payload .net realmente se materializa, volcarlo antes de que el proceso se autodestruya, atrapar los parches de amsi/etw que estos stubs siempre hacen. así que construí nemesis.

no es una bala de plata. no va a reemplazar tu sandbox. pero te da algo real para ejecutar contra un .bat sospechoso en una máquina de pruebas y realmente extraer artefactos.

qué hace realmente

launcher (Launcher.exe)

  • crea tu objetivo suspendido (exe, bat, cmd, lo que sea)
  • inyecta Nemesis.dll antes de que corra el hilo principal
  • espera a que nemesis diga que está listo
  • reanuda. si el objetivo genera procesos hijos de powershell, el launcher también puede inyectarlos

nemesis dll (Nemesis.dll)

  • engancha las rutas de carga del clr que los stubs estilo jlaive realmente alcanzan:
    • nLoadImage
    • nLoadFile
    • AssemblyNative::LoadFromBuffer (patrón resuelto a partir de nLoadImage)
  • cuando un pe reflectivo aparece en memoria -> encola un volcado a %TEMP%\Nemesis_dumps
  • compara las exportaciones en vivo de amsi.dll / ntdll.dll contra las copias en disco (detecta el clásico parche ret en AmsiScanBuffer / EtwEventWrite)
  • la verificación de amsi también revisa las cadenas de clr en .rdata cuando clr está cargado (algunos bypasses parchean esas en su lugar, hay un gran paper de vxug al respecto llamado; 2024-11-21 - New AMSI Bypss Technique Modifying CLRDLL in Memory.pdf )
  • registra en consola (con colores) + %TEMP%\Nemesis.log también tiene ENABLE_VIRTUAL_TERMINAL_PROCESSING para evitar problemas con consolas digamos que raras :D

básicamente: deja correr la cadena del bat, atrapa el payload donde el crypter realmente lo carga y registra los trucos de evasión en el camino.
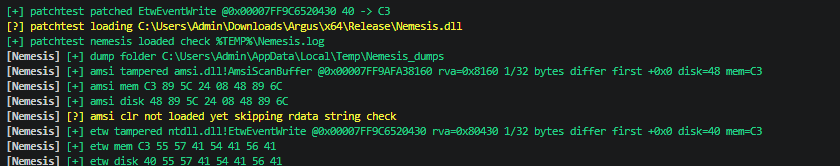
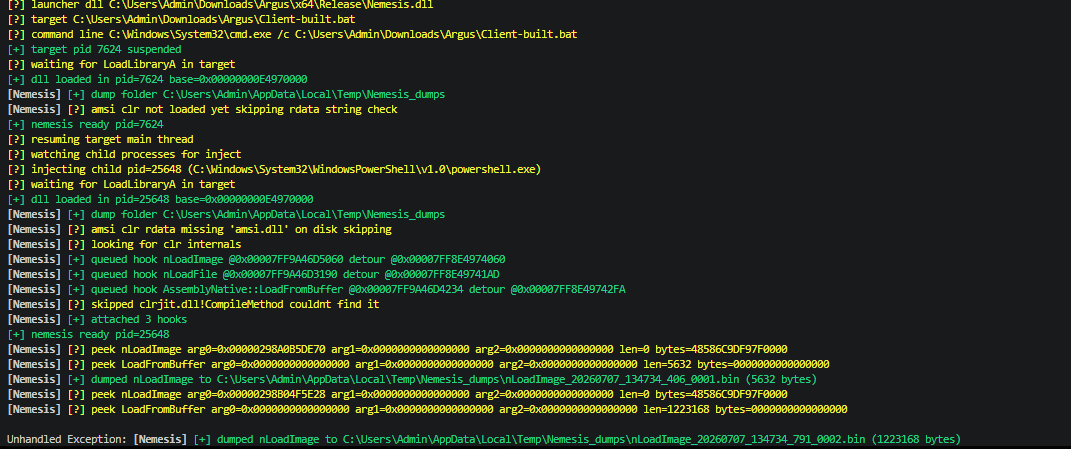
Prueba:

image image image

compilación

necesitas visual studio 2022+ con c++ desktop + masm (x64).

abre Nemesis.slnx, elige Release | x64, compila la solución.

ejecutar en un objetivo real

este es el caso de uso real, apúntalo a un bat sospechoso y mira qué sale:

cd x64\Release
.\Launcher.exe "C:\path\to\suspicious.bat"

los argumentos extra después de -- se pasan al objetivo:

.\Launcher.exe myapp.exe -- --some-flag

ruta de dll personalizada:

.\Launcher.exe --dll C:\path\Nemesis.dll myapp.exe

artefactos:

  • logs → %TEMP%\Nemesis.log
  • pes volcados → %TEMP%\Nemesis_dumps

qué es / qué no es nemesis

es:

  • un asistente de análisis en tiempo de ejecución para crypters estilo jlaive (cadenas bat → ps1 → csharp)
  • útil en una vm de laboratorio cuando tienes una muestra y quieres volcados en memoria + telemetría de amsi/etw
  • abierto para que otros analistas lo usen, extiendan, se quejen

no es:

  • un reemplazo de edr
  • garantía de atrapar cada variante de fork (cambios de ofuscación, nuevos bypasses, ej. amsi/etw sin parches porque no está hecho para eso por ahora y planeo cambiarlo en el futuro quizás esto se convierta en algún toolkit de lenguajes gestionados)

notas

  • solo x64 para los detours del asm del clr por ahora
  • los hosts de cmd.exe a menudo no tienen clr, nemesis señala que está listo de todos modos para que el launcher no se cuelgue, el trabajo real ocurre cuando aparece powershell/dotnet
  • ¿la recompilación falla con LNK1104? algo todavía tiene nemesis.dll cargado, mata el objetivo y recompila
  • el ruido de vcpkg de pwsh.exe durante la compilación es inofensivo, ignóralo

lectura adicional (el ecosistema jlaive)

si quieres entender contra qué estás luchando:

  • Trend Micro sobre BatCloak / Jlaive — el pastel de capas bat → ps1 → csharp
  • Fortinet sobre ScrubCrypt — el molesto sucesor de jlaive, si te interesa qué tenía de diferente scrubcrypt, era el hecho de que canalizaban comandos con el signo de pipe en el .bat, funciona bastante bien...
  • Unprotect.it — ScrubCrypt — desglose de la técnica
  • https://github.com/backdoorskid/ClrAmsiScanPatcher - encuentra la cadena .net como mencioné antes, recomiendo leer ese archivo .pdf :)

descargo de responsabilidad

al usar nemesis aceptas esto. se proporciona tal cual con ninguna garantía — asumes todo el riesgo.

eres el único responsable del uso legal y autorizado (vms de laboratorio, sistemas propios, permiso explícito). en la máxima medida permitida por la ley, los autores y zypherion.tech renuncian a toda responsabilidad por cualquier daño, pérdida o reclamo legal derivado del uso o mal uso. consulta LICENSE para los términos completos.

licencia

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →