 zupit/horusec
Horusec es una herramienta de código abierto que mejora la identificación de vulnerabilidades en tu proyecto con solo un comando.


2.1. Requisitos
2.2. Instalación
3.1. Uso desde CLI
3.2. Usando Docker
3.3. Versiones anteriores
3.4. Usando la aplicación Horusec-Web
3.5. Usando Visual Studio Code
3.6. Usando el Pipeline
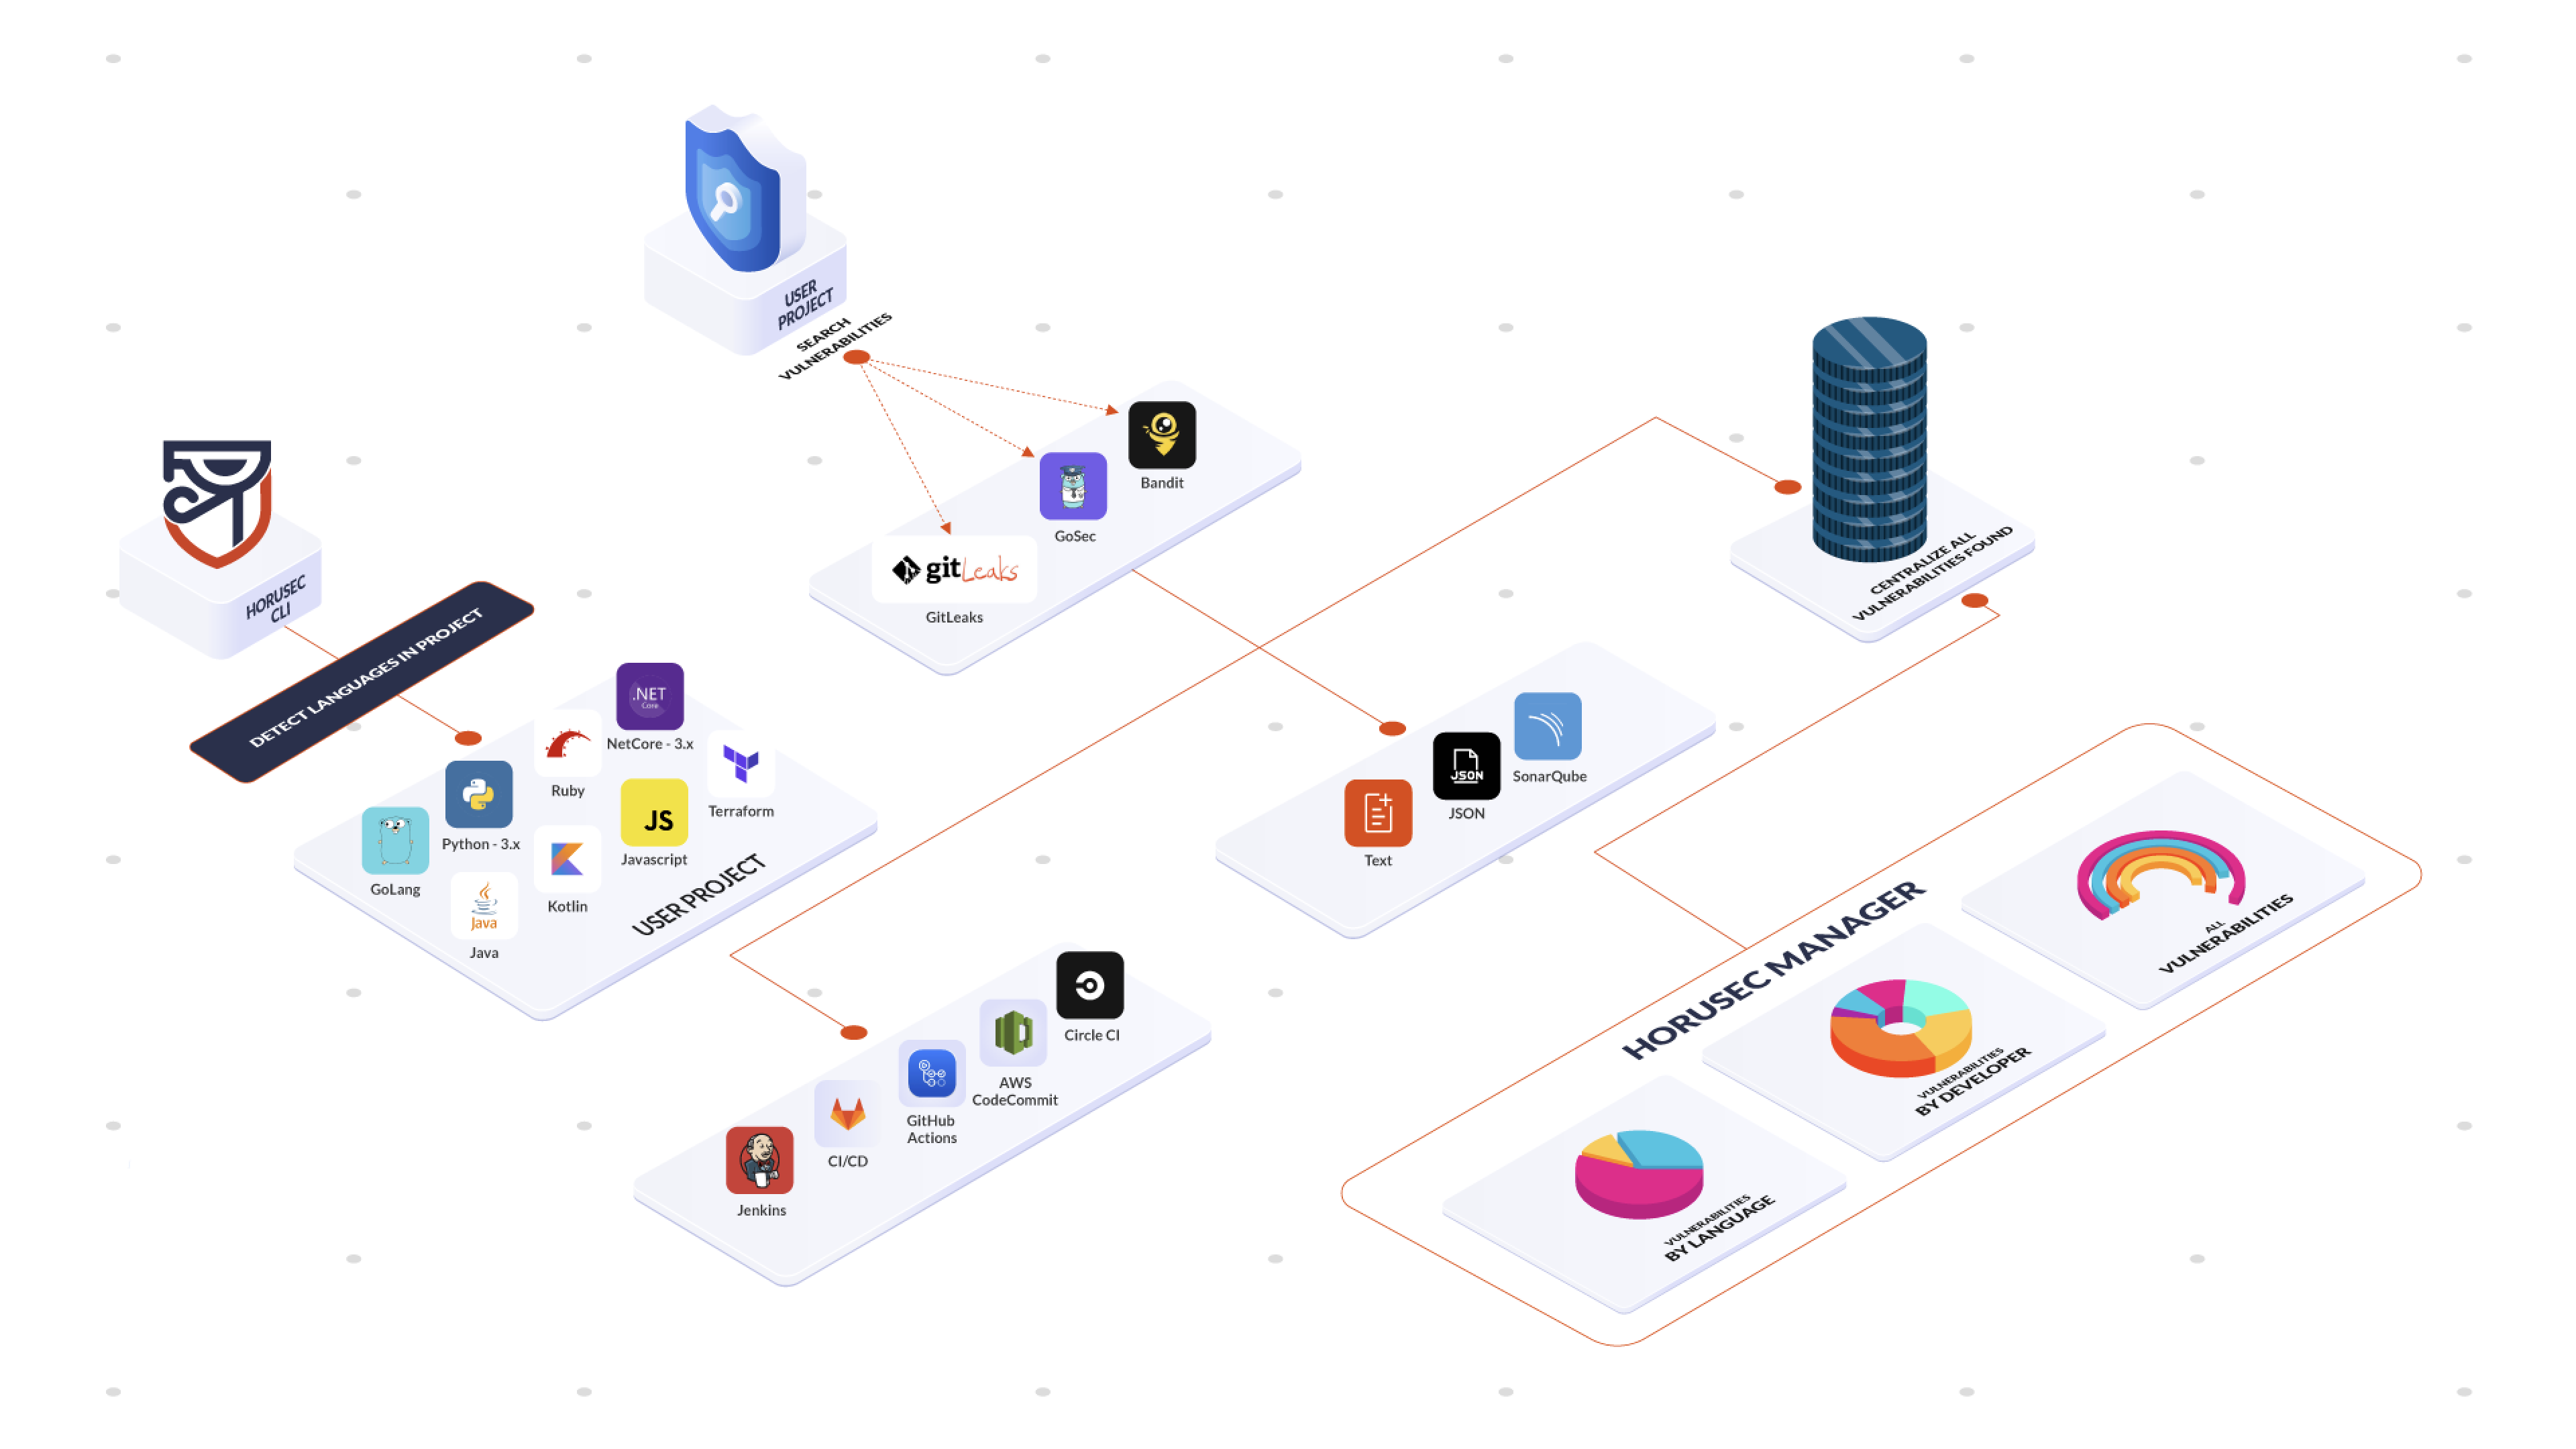
Horusec es una herramienta de código abierto que realiza un análisis estático de código para identificar fallos de seguridad durante el proceso de desarrollo. Actualmente, los lenguajes analizados son: C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx. La herramienta tiene opciones para buscar fugas de llaves y fallos de seguridad en todos los archivos de tu proyecto, así como en el historial de Git. Horusec puede ser utilizado por el desarrollador a través de la CLI y por el equipo de DevSecOps en los pipelines de CI/CD.
Consulta nuestra Documentación, verás la lista completa de herramientas y lenguajes que Horusec analiza.
Necesitas Docker instalado en tu máquina para ejecutar Horusec con todas las herramientas que usamos.
Si no tienes Docker, tenemos un flag -D true que deshabilitará la dependencia, pero también pierde gran parte del poder de análisis.
Recomendamos usarlo con Docker.
Si habilitas los autores de commits -G true, también existe una dependencia de git.
make install
o
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
Puedes encontrar todos los binarios con versiones en nuestra página de lanzamientos.
Para más detalles sobre cómo instalar, consulta la documentación
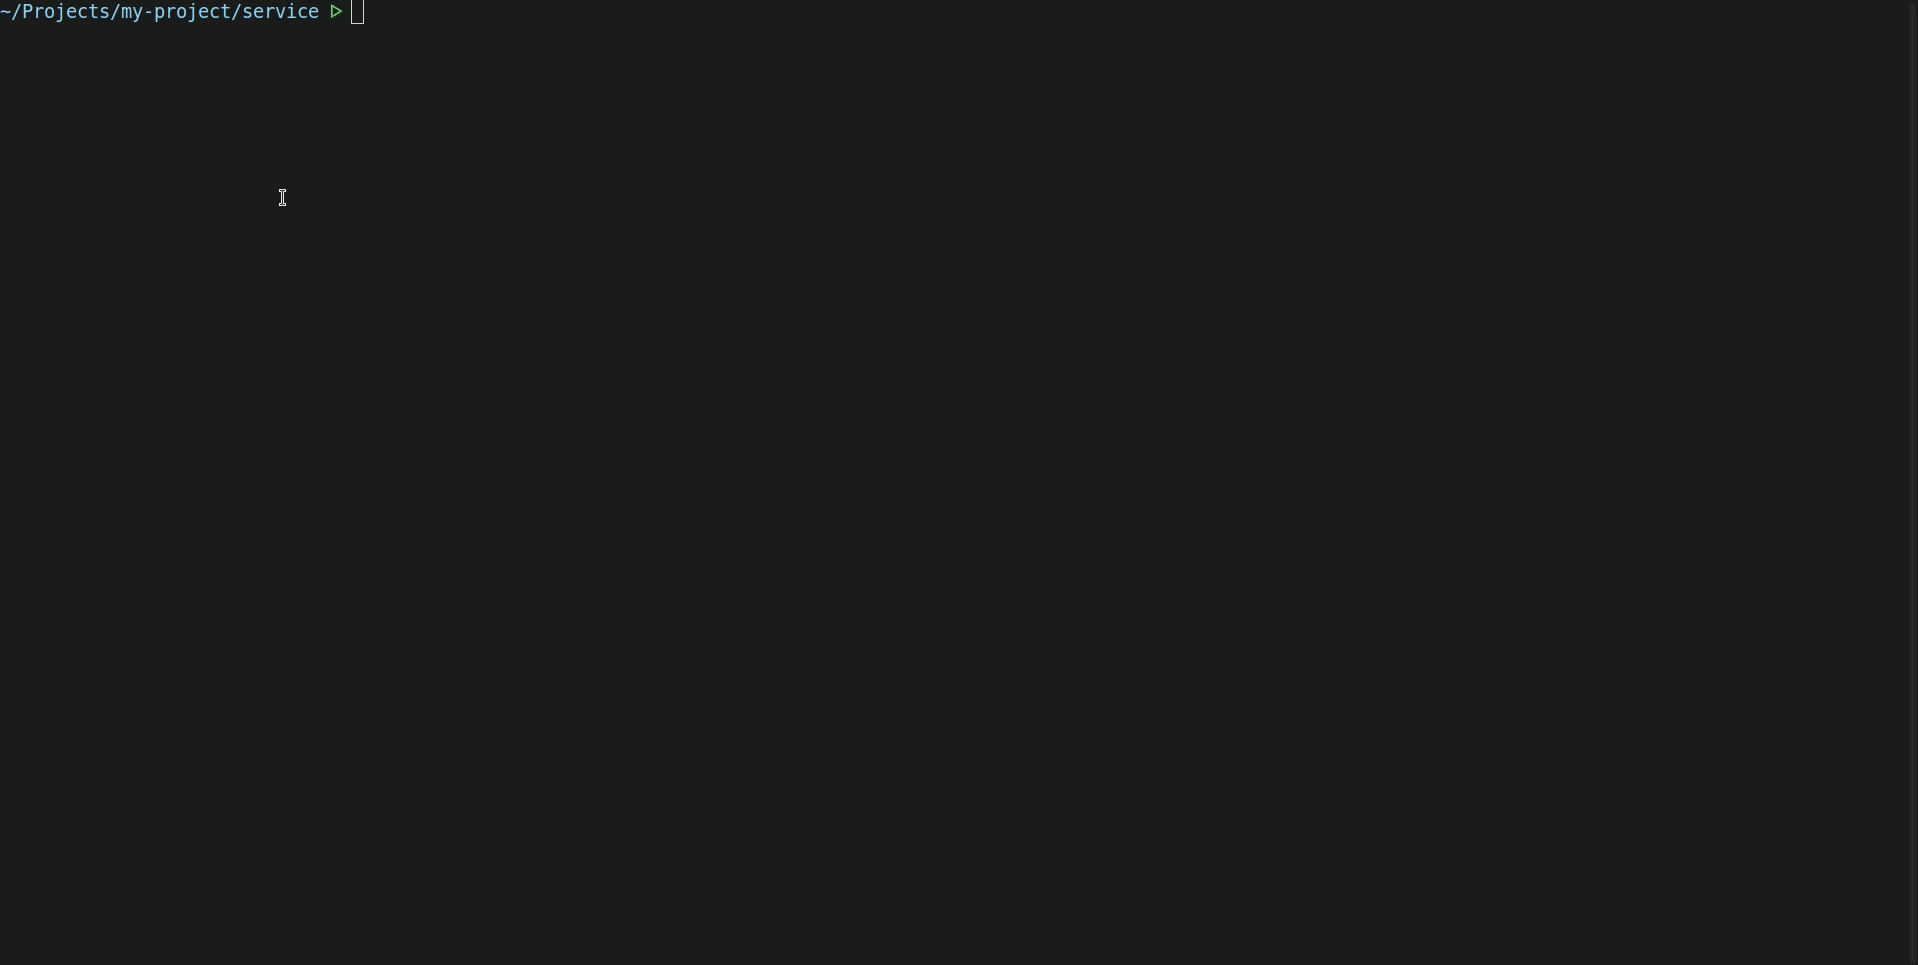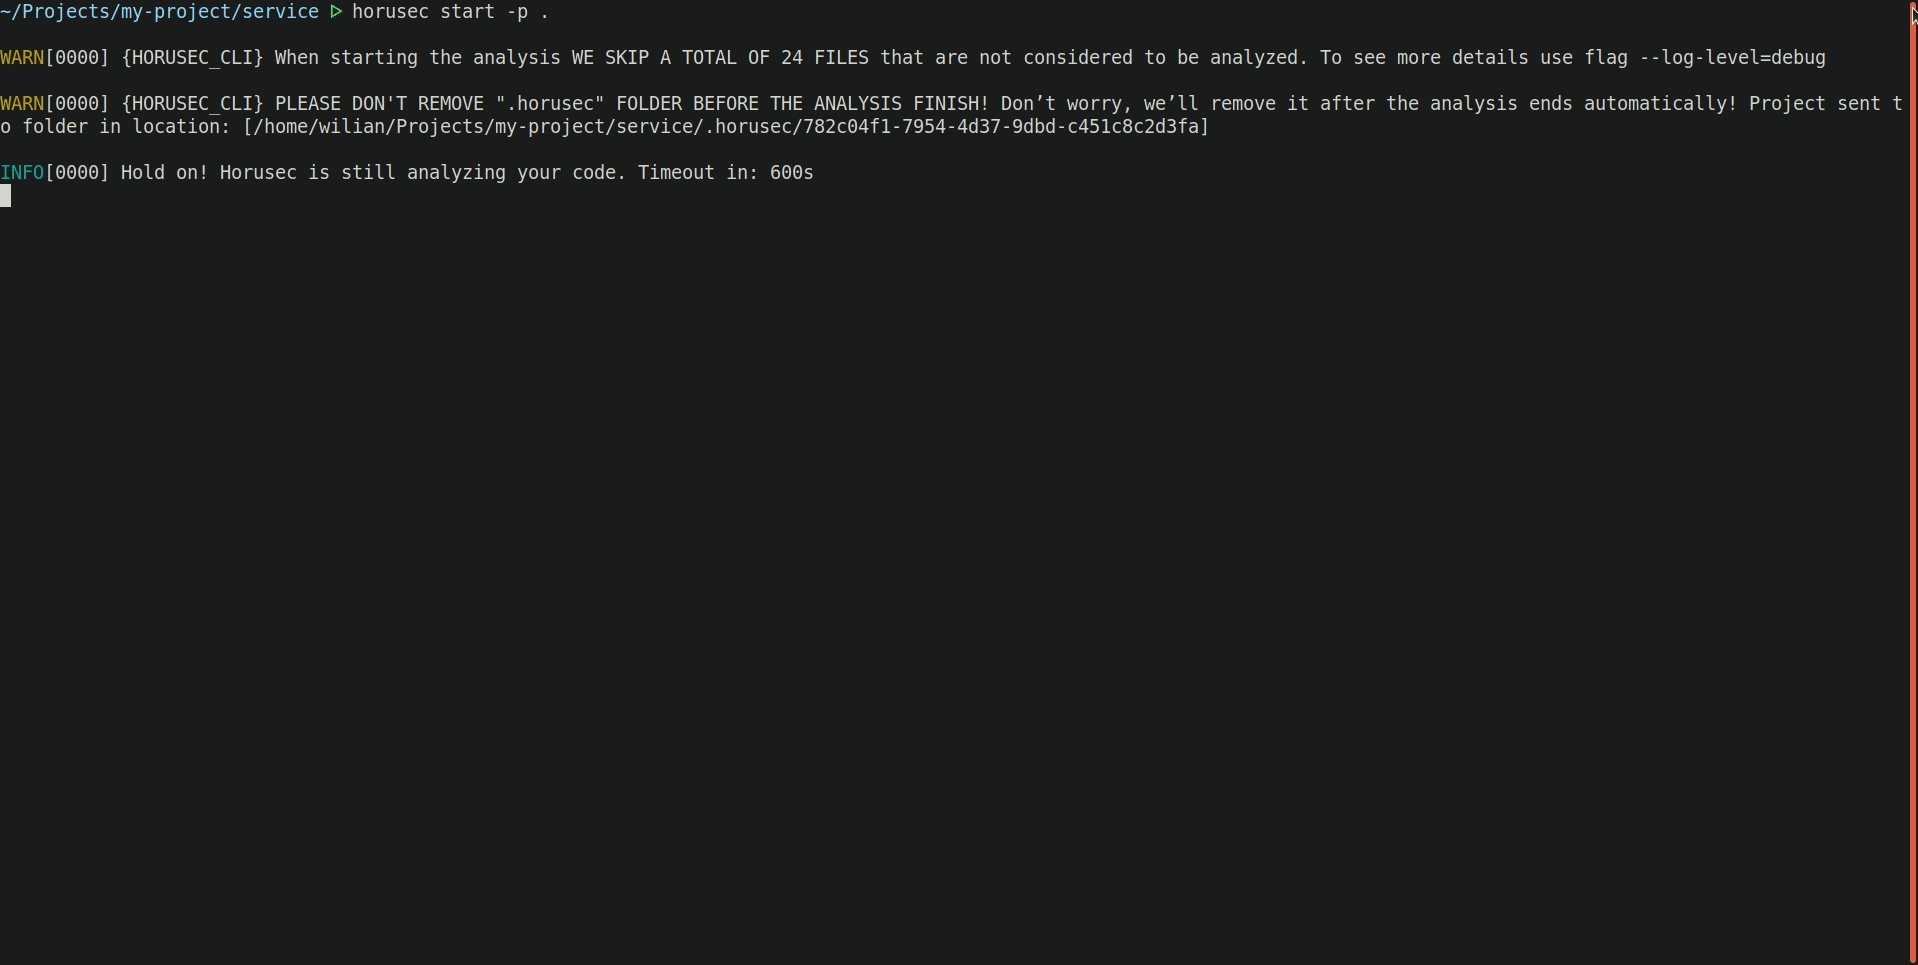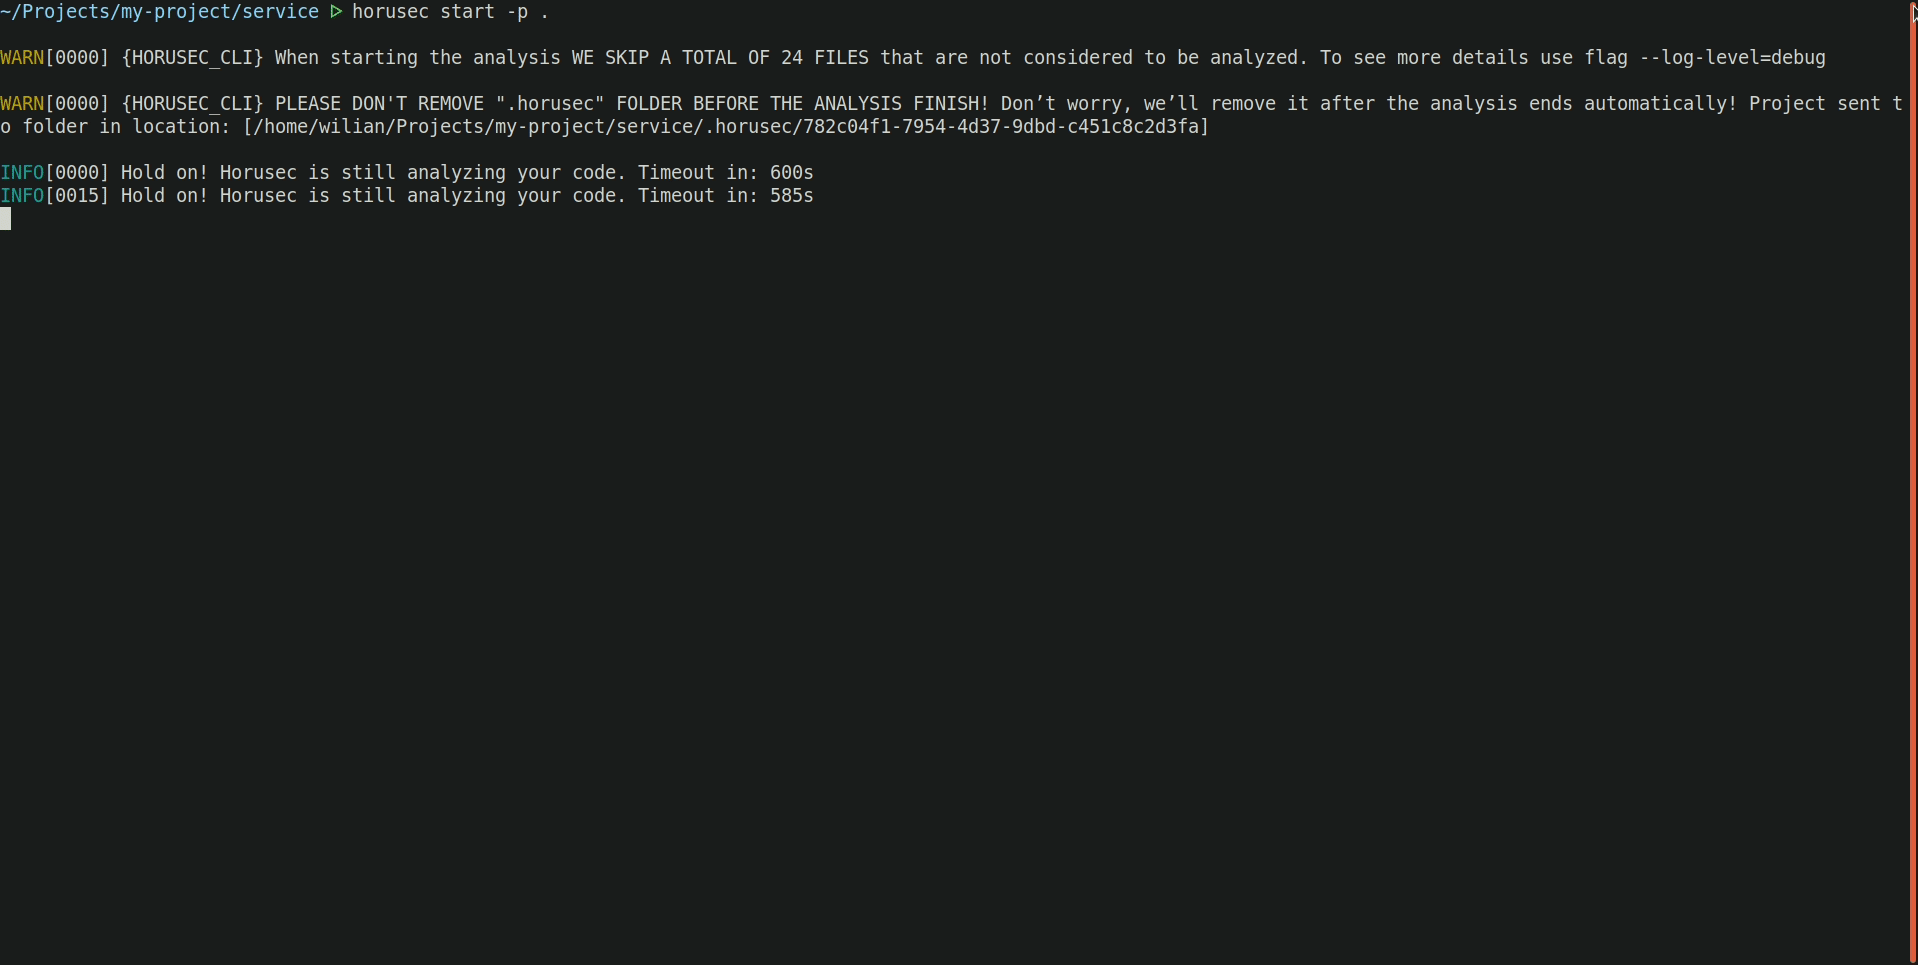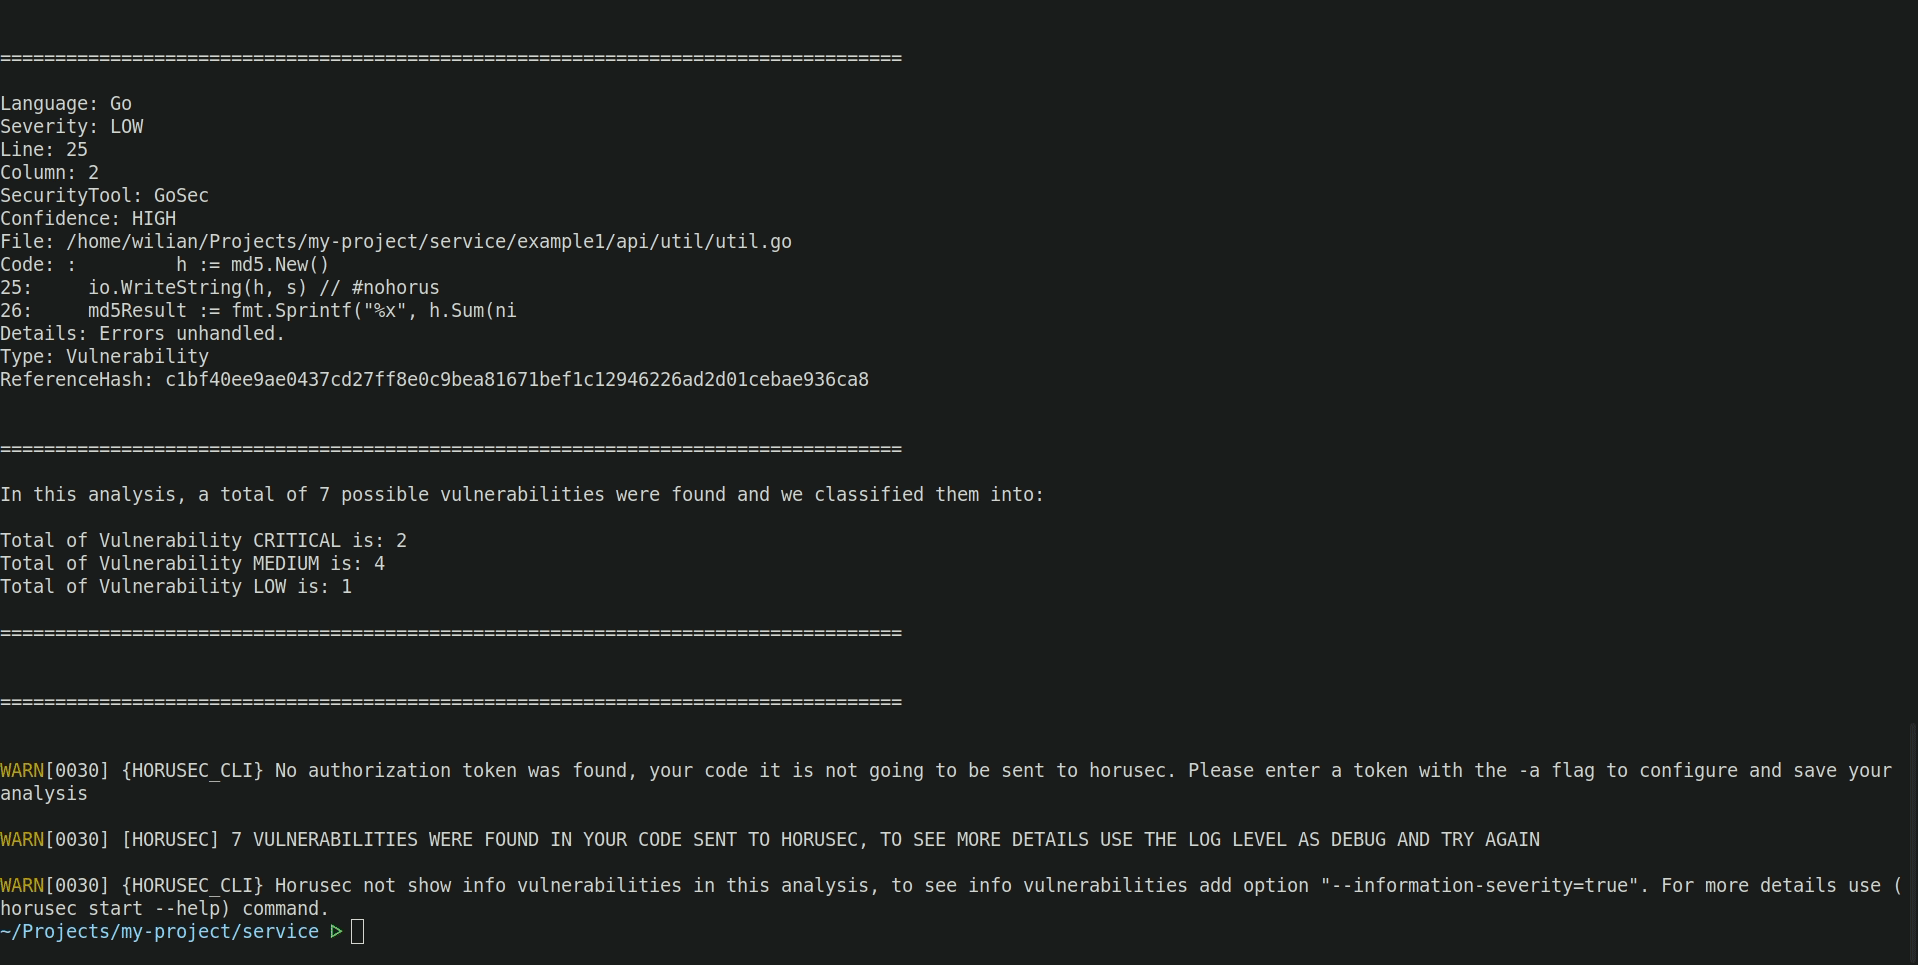
Para usar horusec-cli y comprobar las vulnerabilidades de la aplicación, usa el siguiente comando:
horusec start -p .
Cuando horusec inicia un análisis, crea una carpeta llamada
.horusec. Esta carpeta es la base para no modificar tu código. Te recomendamos agregar la línea.horuseca tu archivo.gitignorepara que esta carpeta no necesite ser enviada a tu servidor git.
Es posible usar Horusec a través de una imagen de docker horuszup/horusec-cli:latest.
Ejecuta el siguiente comando para hacerlo:
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src.Con la imagen de docker terminamos teniendo dos rutas donde se puede encontrar el proyecto.
La bandera -p representará la ruta del proyecto dentro del contenedor, en nuestro ejemplo /src.
La bandera -P representará el proyecto fuera del contenedor, en nuestro ejemplo está representada por $(pwd),
también será necesario pasar la ruta del proyecto para montar el volumen -v $(pwd):/src.
La v1 de Horusec aún está disponible.
ADVERTENCIA: El endpoint con v1 será obsoleto, por favor actualiza tu CLI a v2. Consulta más detalles en la documentación.
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3.

