Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/znakar/sharktooth
Seguridad de ContenedoresMapeo de RedesEscaneo de PuertosSeguridad de RedesDevSecOps
GitHubznakar/sharktooth

SharkTooth

Escáner de puertos con integración Docker y Prometheus + Grafana. Una herramienta para auditoría de redes con soporte de subprocesos múltiples y monitoreo en tiempo real.

Ver Repositorio
435hace 3 mesesAún no revisado
Compartir

SharkTooth (En Desarrollo)

Python license stars issues GitLab Docker Prometheus Grafana

SharkTooth es un escáner de puertos con soporte para TCP y UDP. Adecuado para auditoría de red básica y formación.

¿Qué significa "En Desarrollo"?

Se están añadiendo nuevas funciones mientras las existentes se refactorizan o eliminan.

Nuevas funciones:

  • Escaneo SYN, sniffer

  • Ensamblaje manual de paquetes: construcción de cabeceras IP/TCP, cálculo de sumas de comprobación

Lo que se eliminará:

  • Barra de progreso
  • Monitorización (Prometheus + Grafana)

[!NOTE] El escáner NO funcionará en Windows: requiere sockets sin procesar, que necesitan privilegios de root/admin y se comportan de manera diferente en Windows

El proyecto lo desarrolla una sola persona sin experiencia comercial en desarrollo, que escribe este software para construir una comprensión de bajo nivel de cómo funcionan las cosas internamente.

Si te resulta útil o interesante, una ⭐ en el repositorio ayuda mucho: ¡gracias!

Actualmente, el proyecto está completamente contenerizado usando Docker y docker-compose, que también despliega el stack de monitorización (que se eliminará progresivamente, ver arriba).

El proyecto demuestra:

  • Manejo de conexiones de red
  • Comprobación de disponibilidad de puertos
  • Escaneo TCP y UDP
  • Multihilo
  • Barra de progreso
  • Ayuda de comandos
  • Monitorización

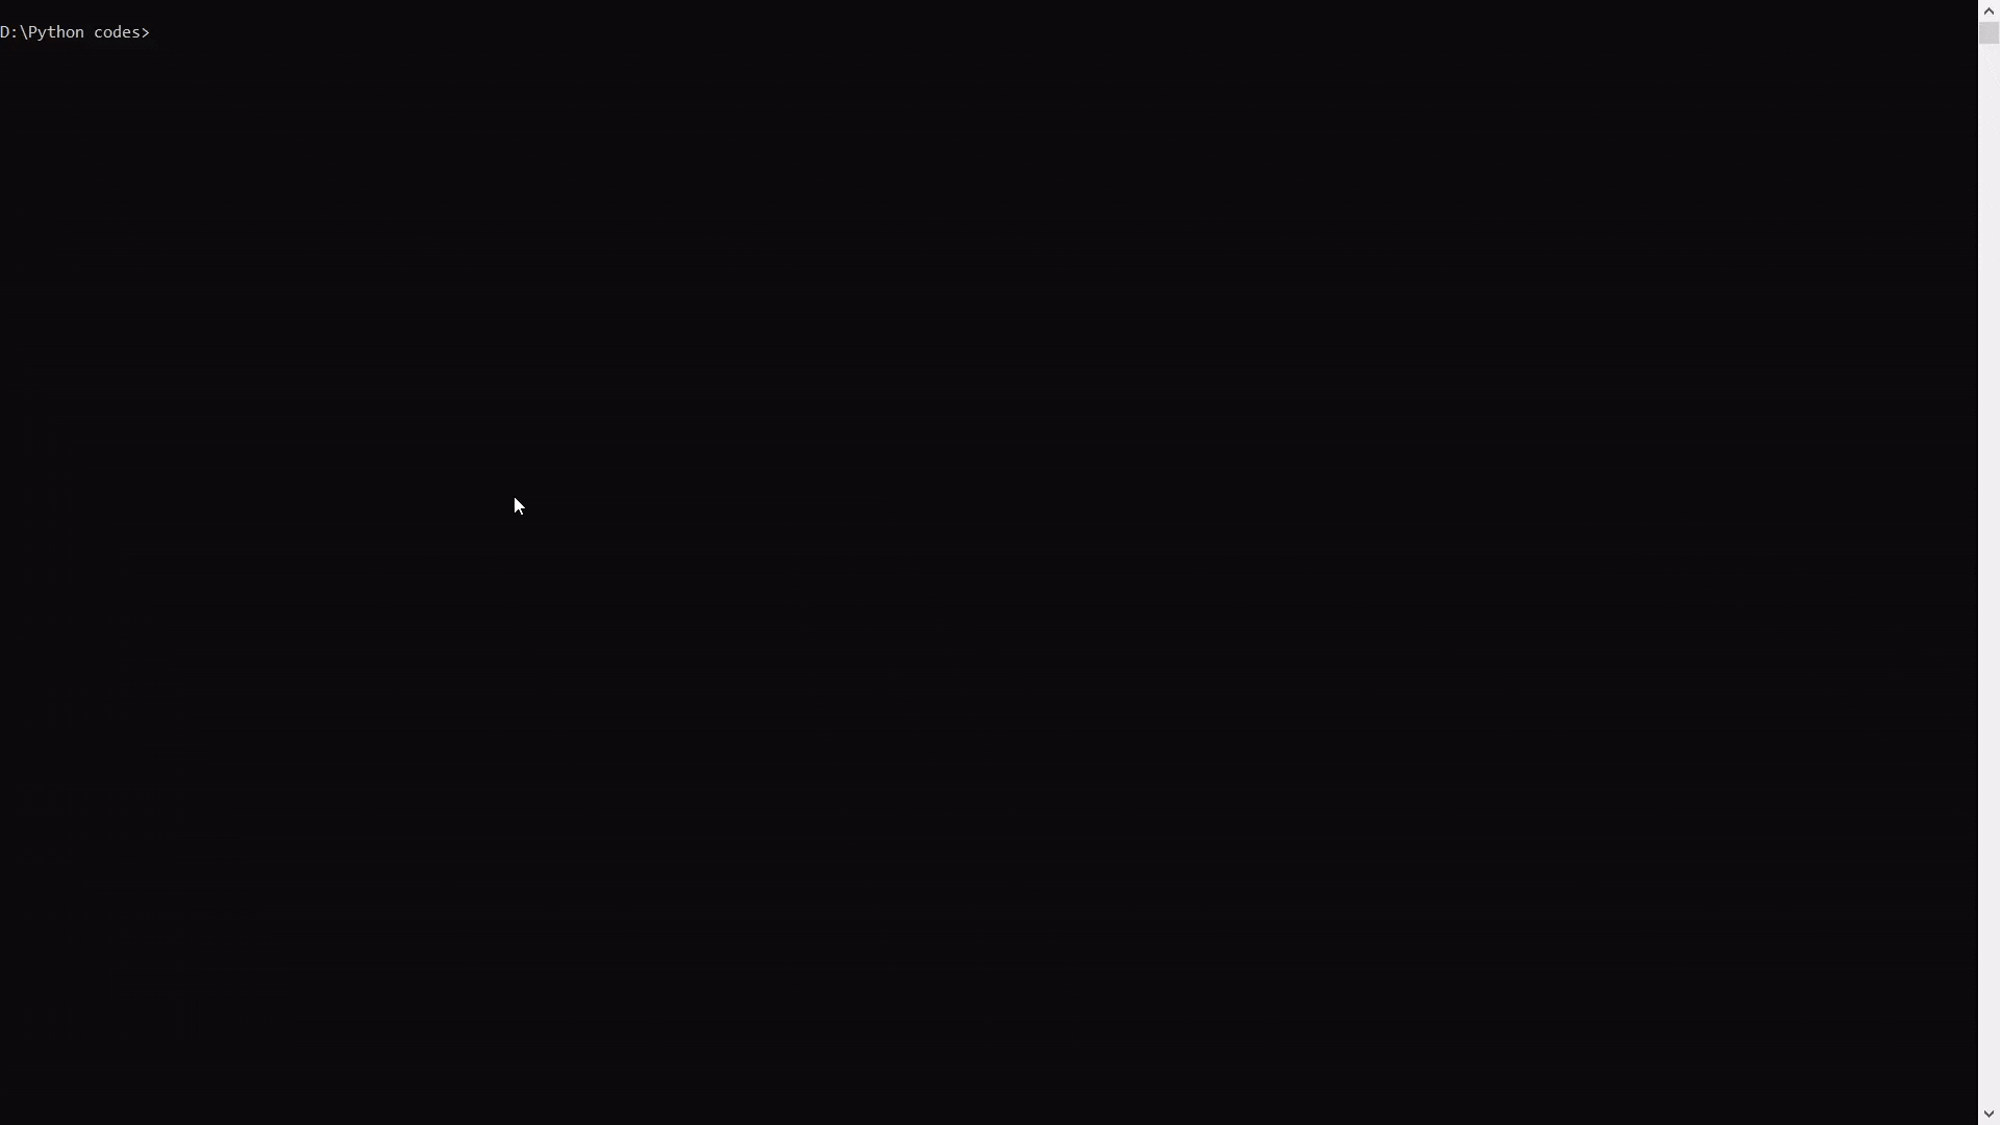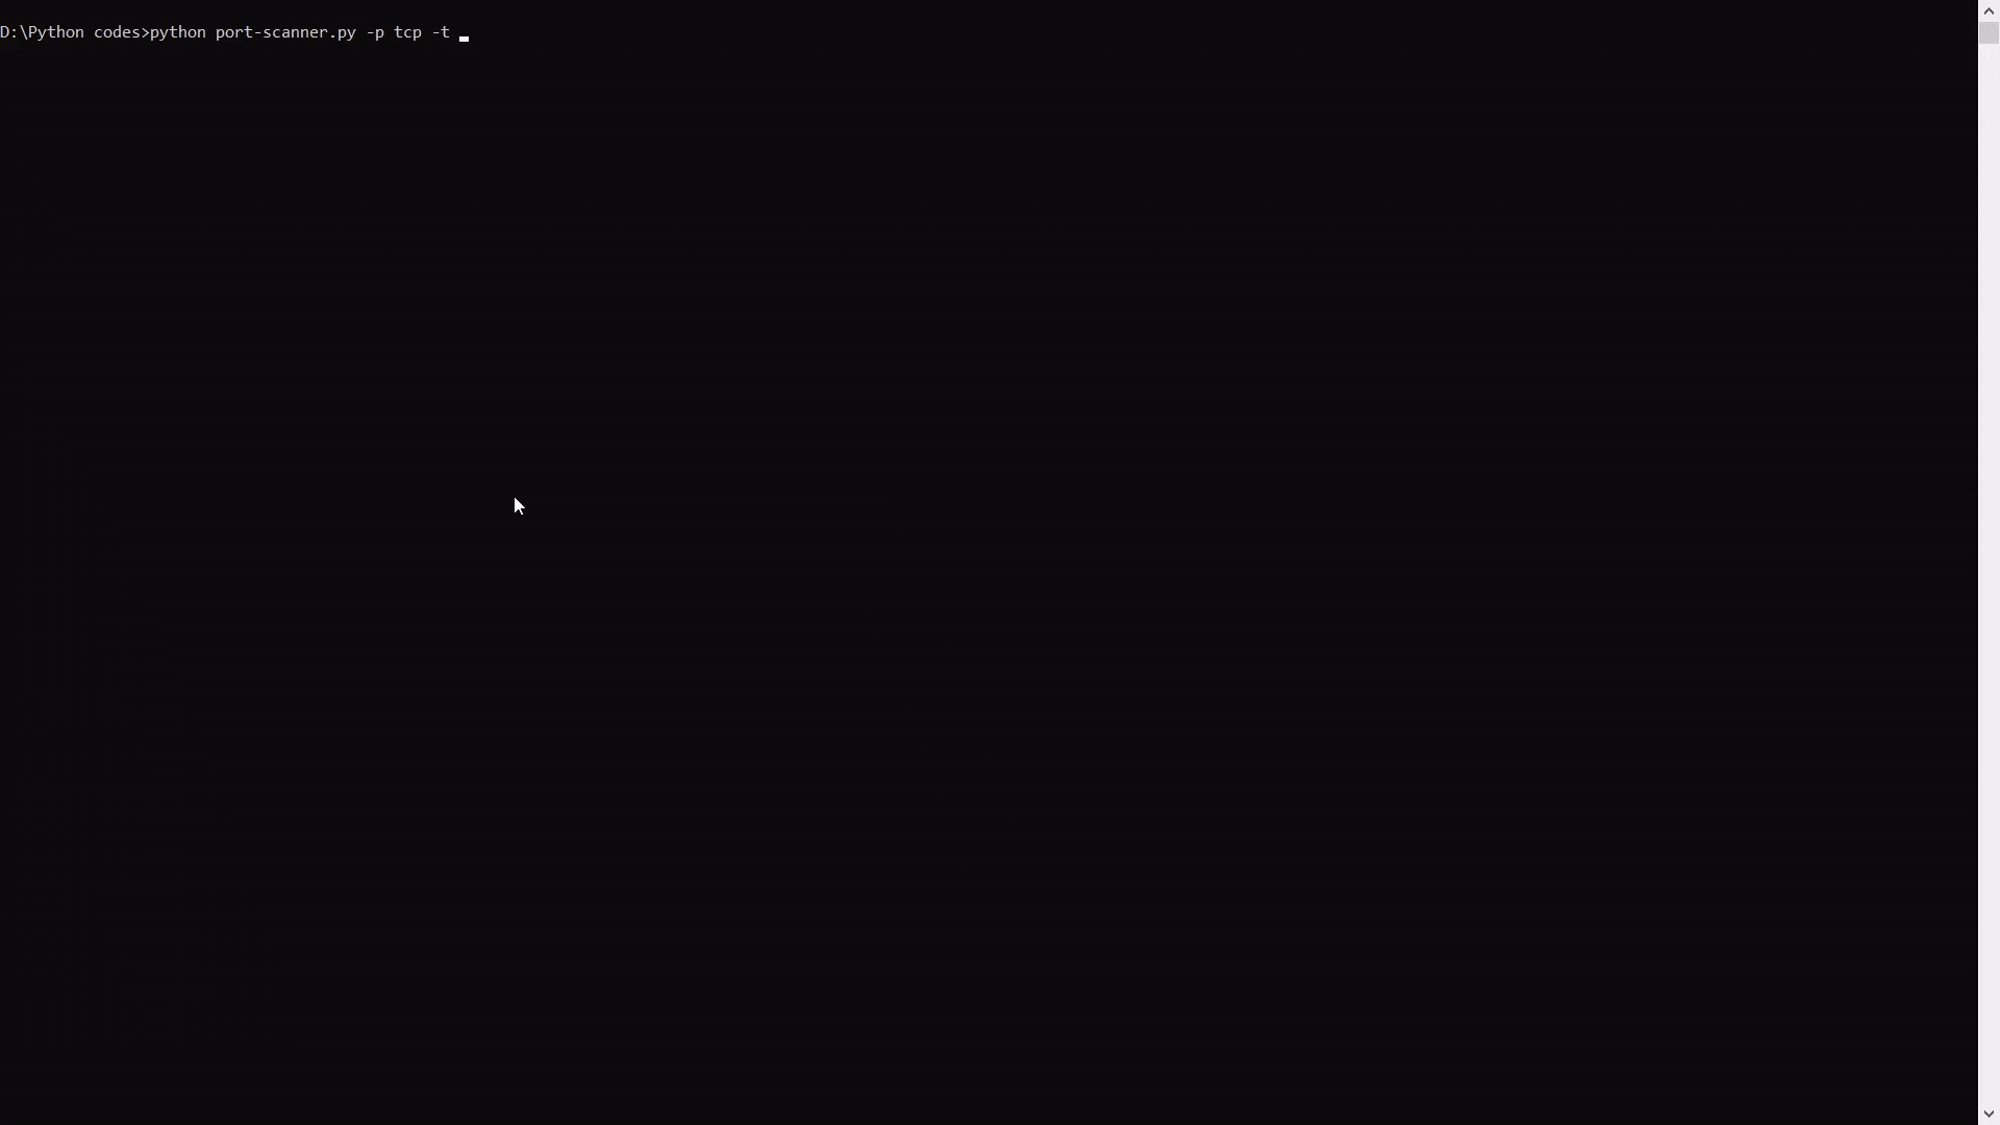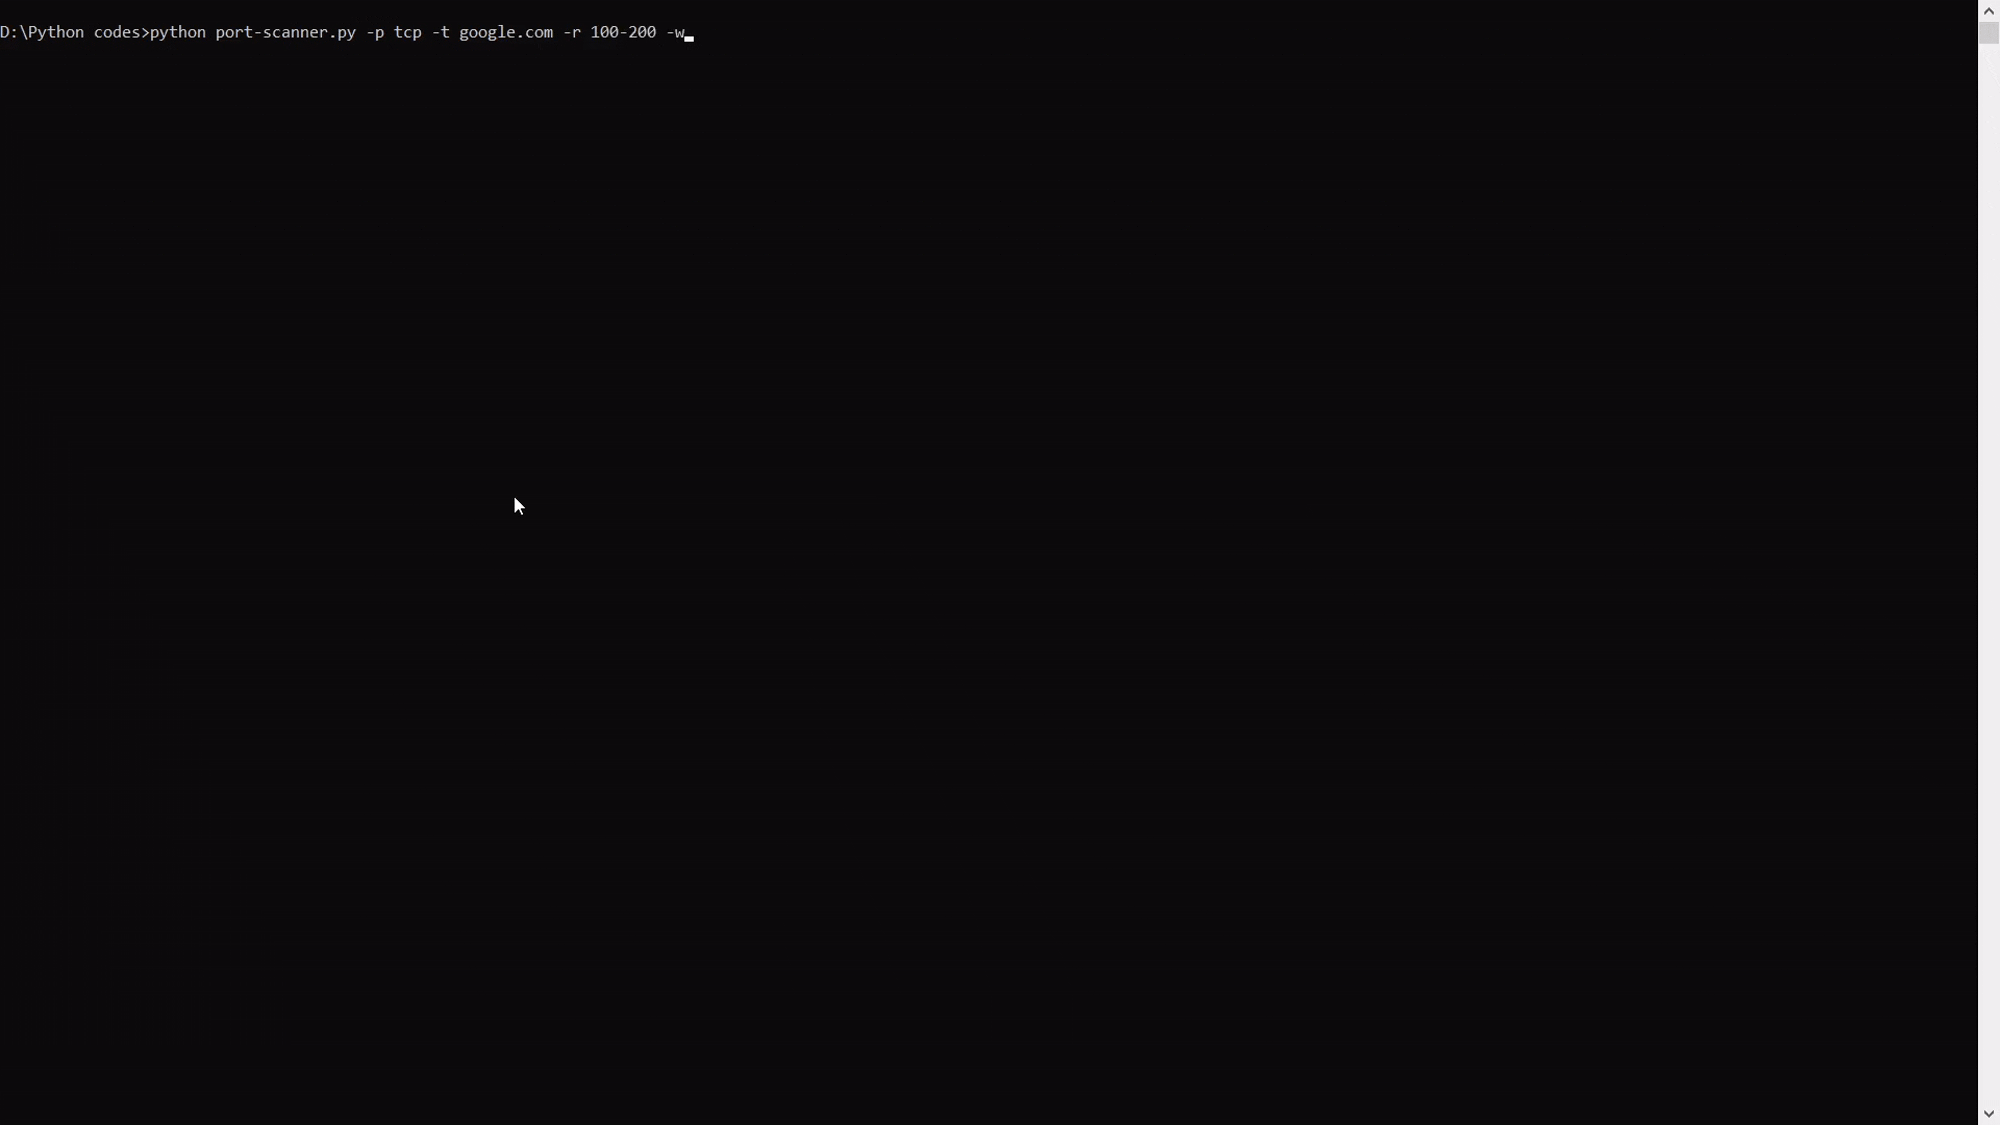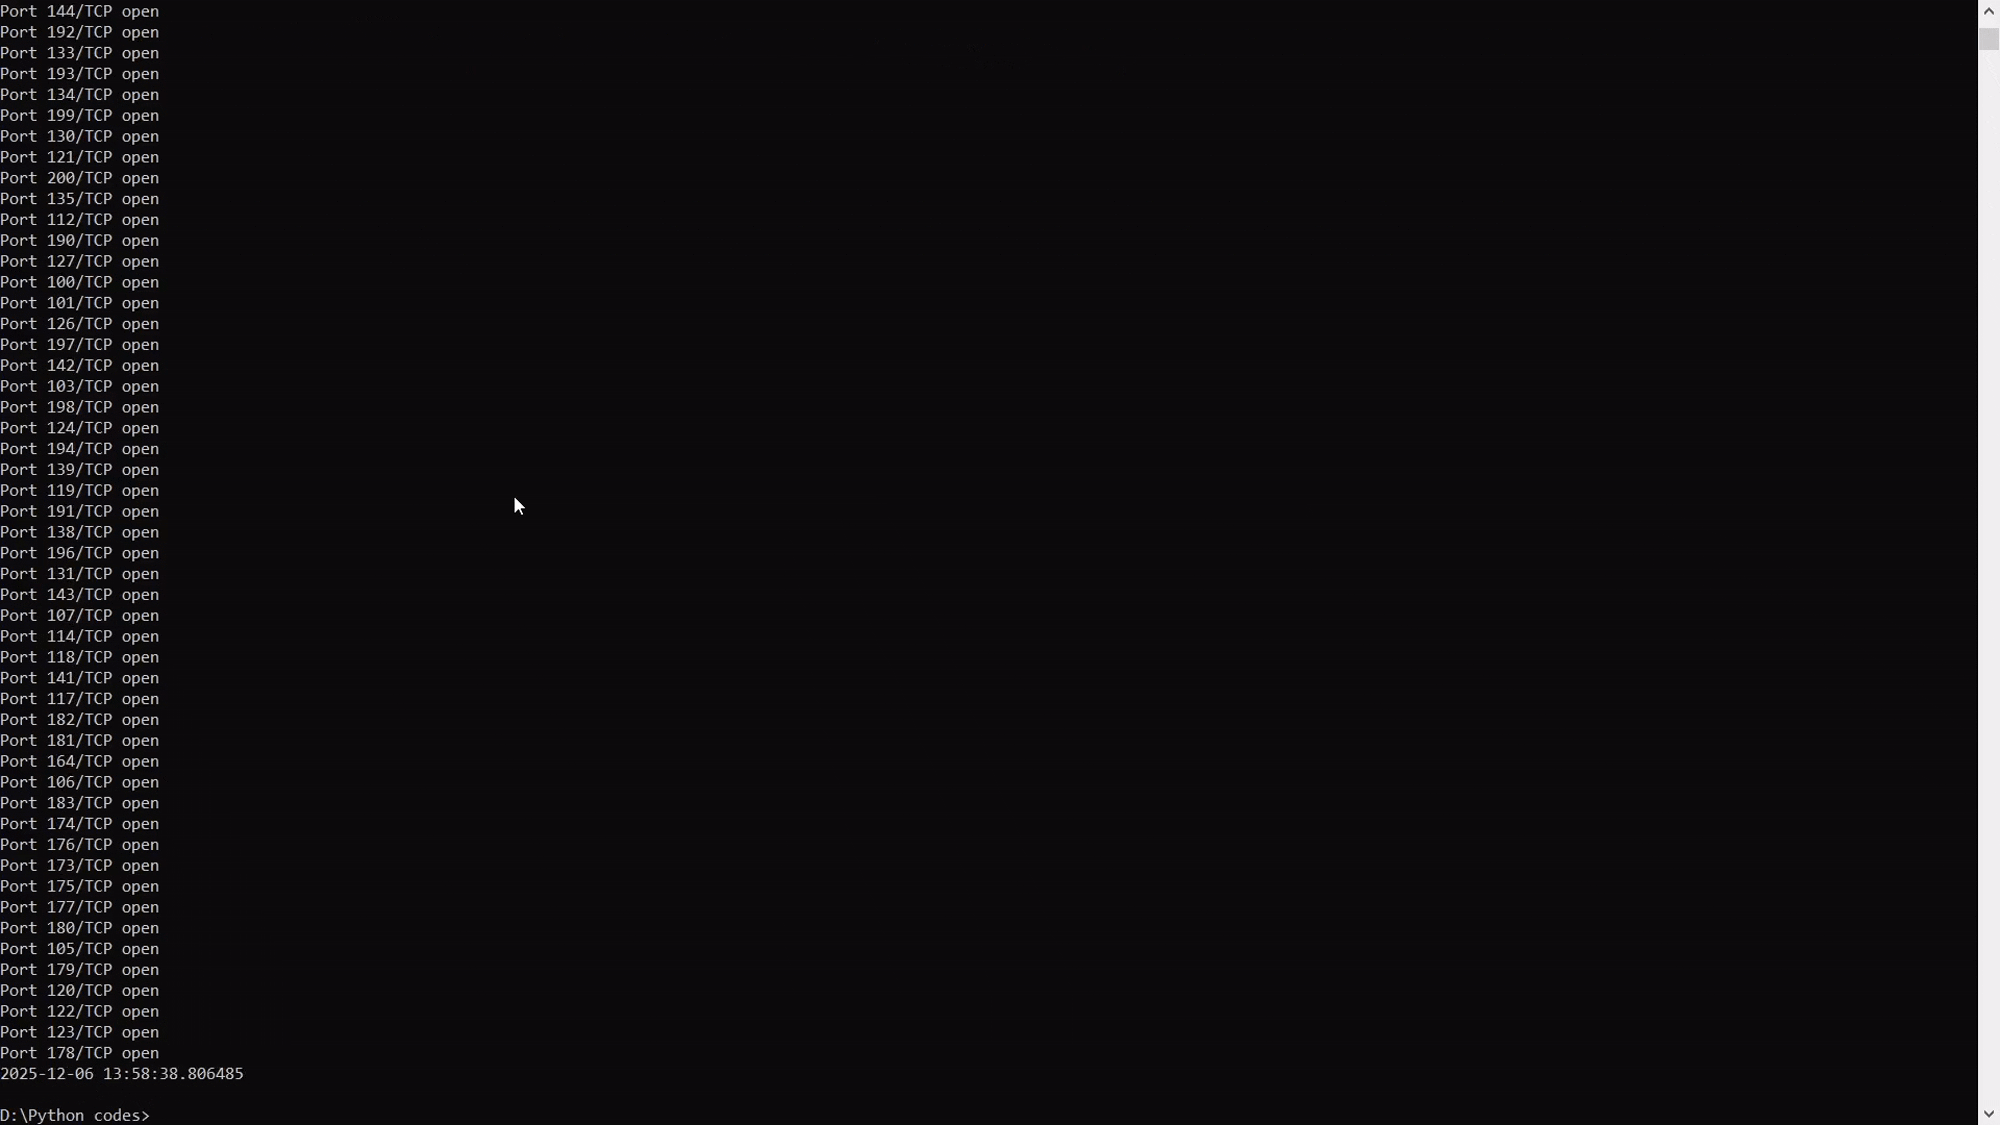
Demostración de funcionamiento

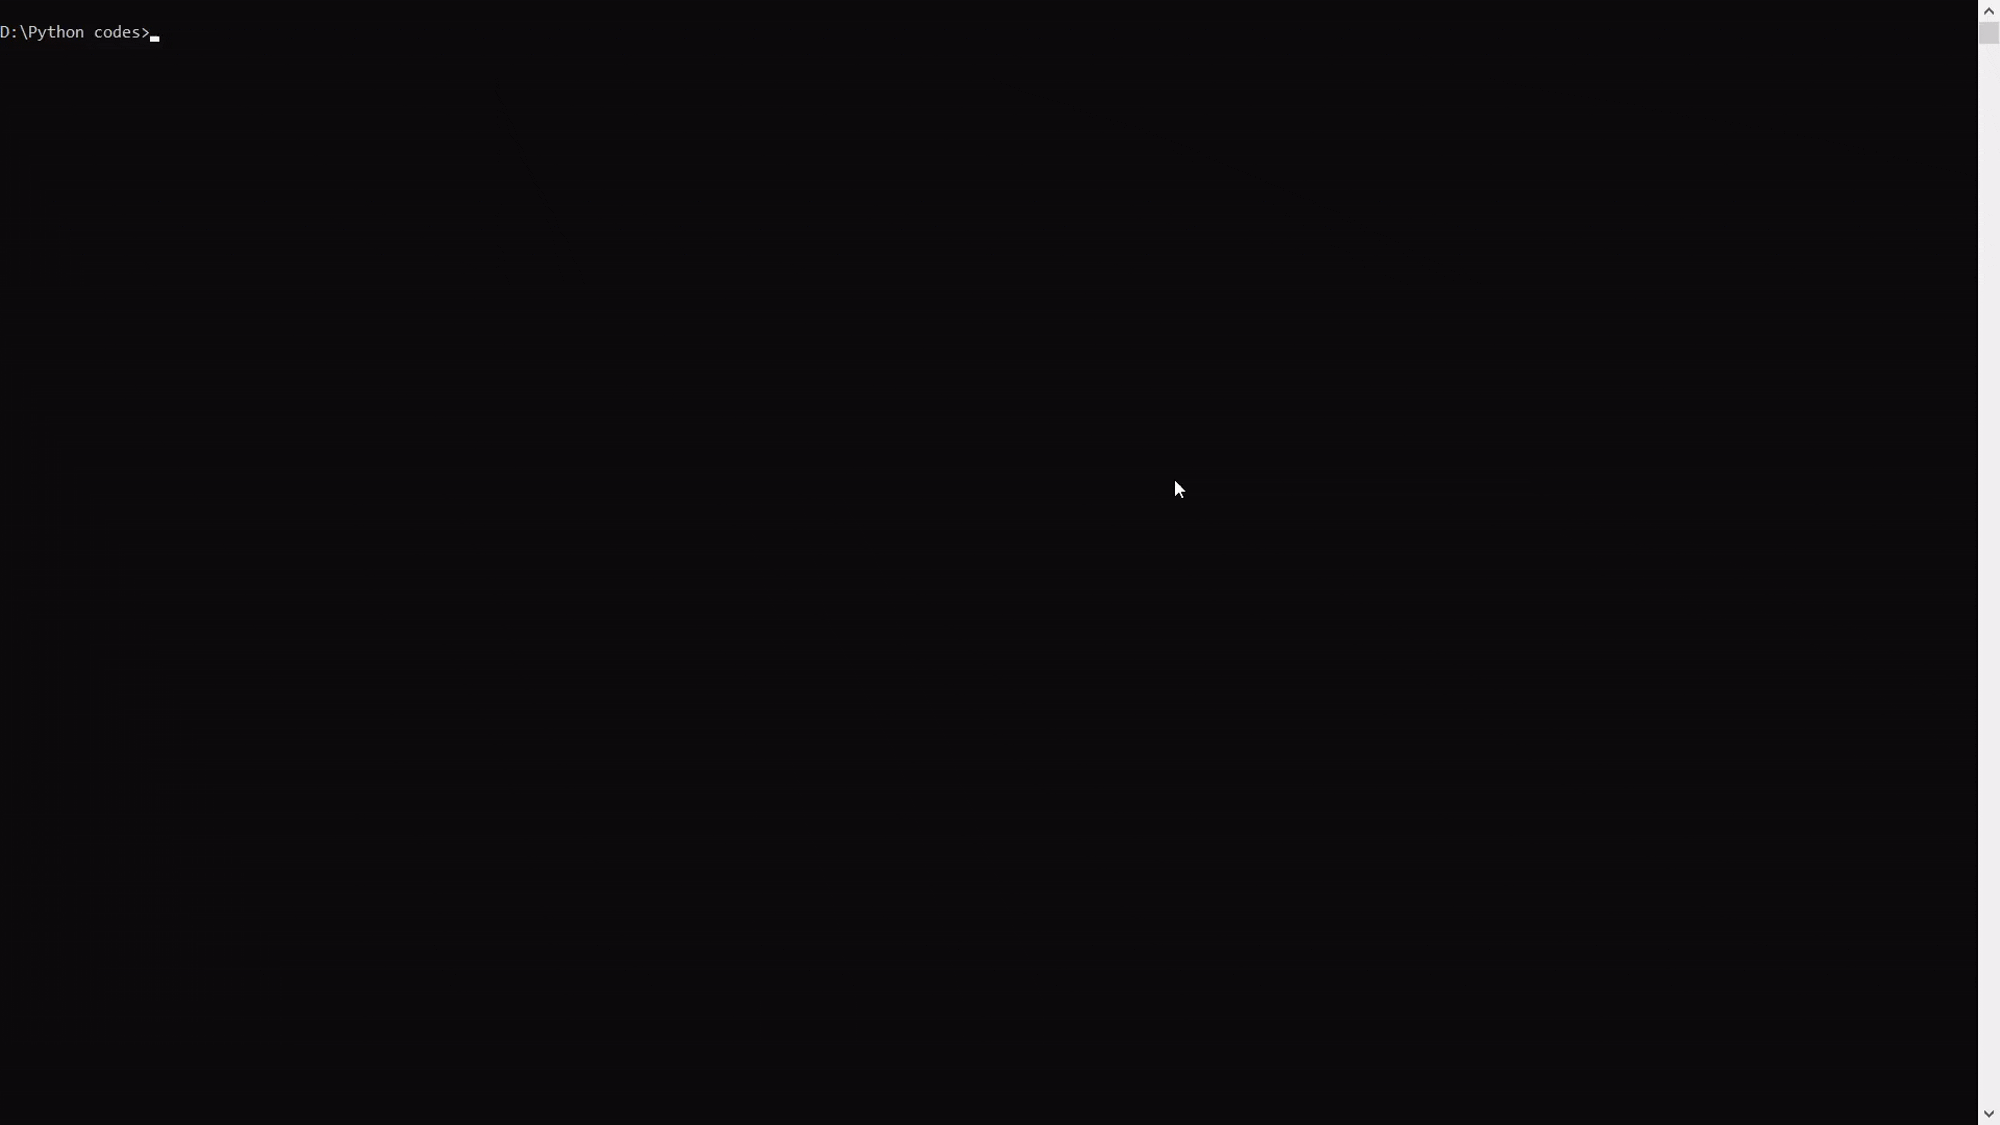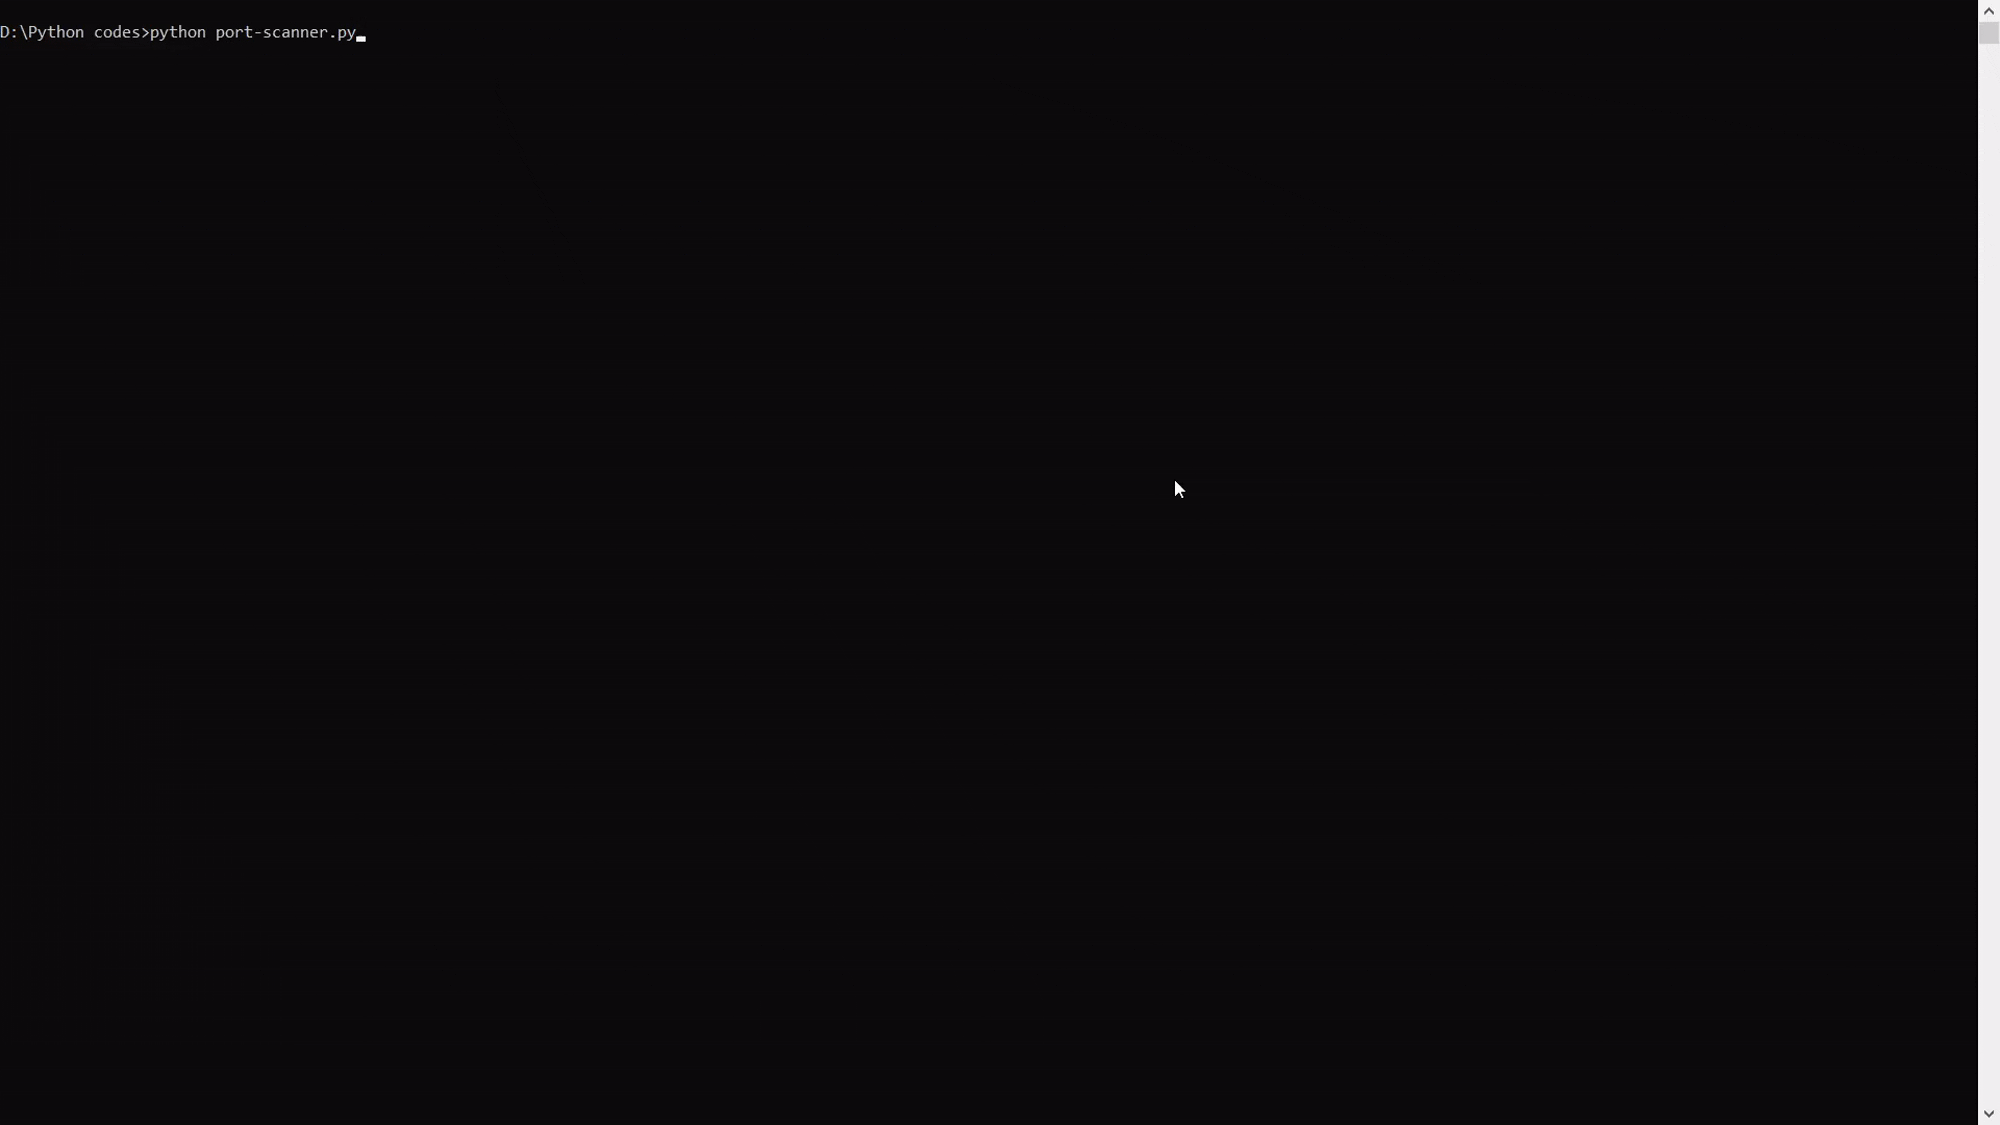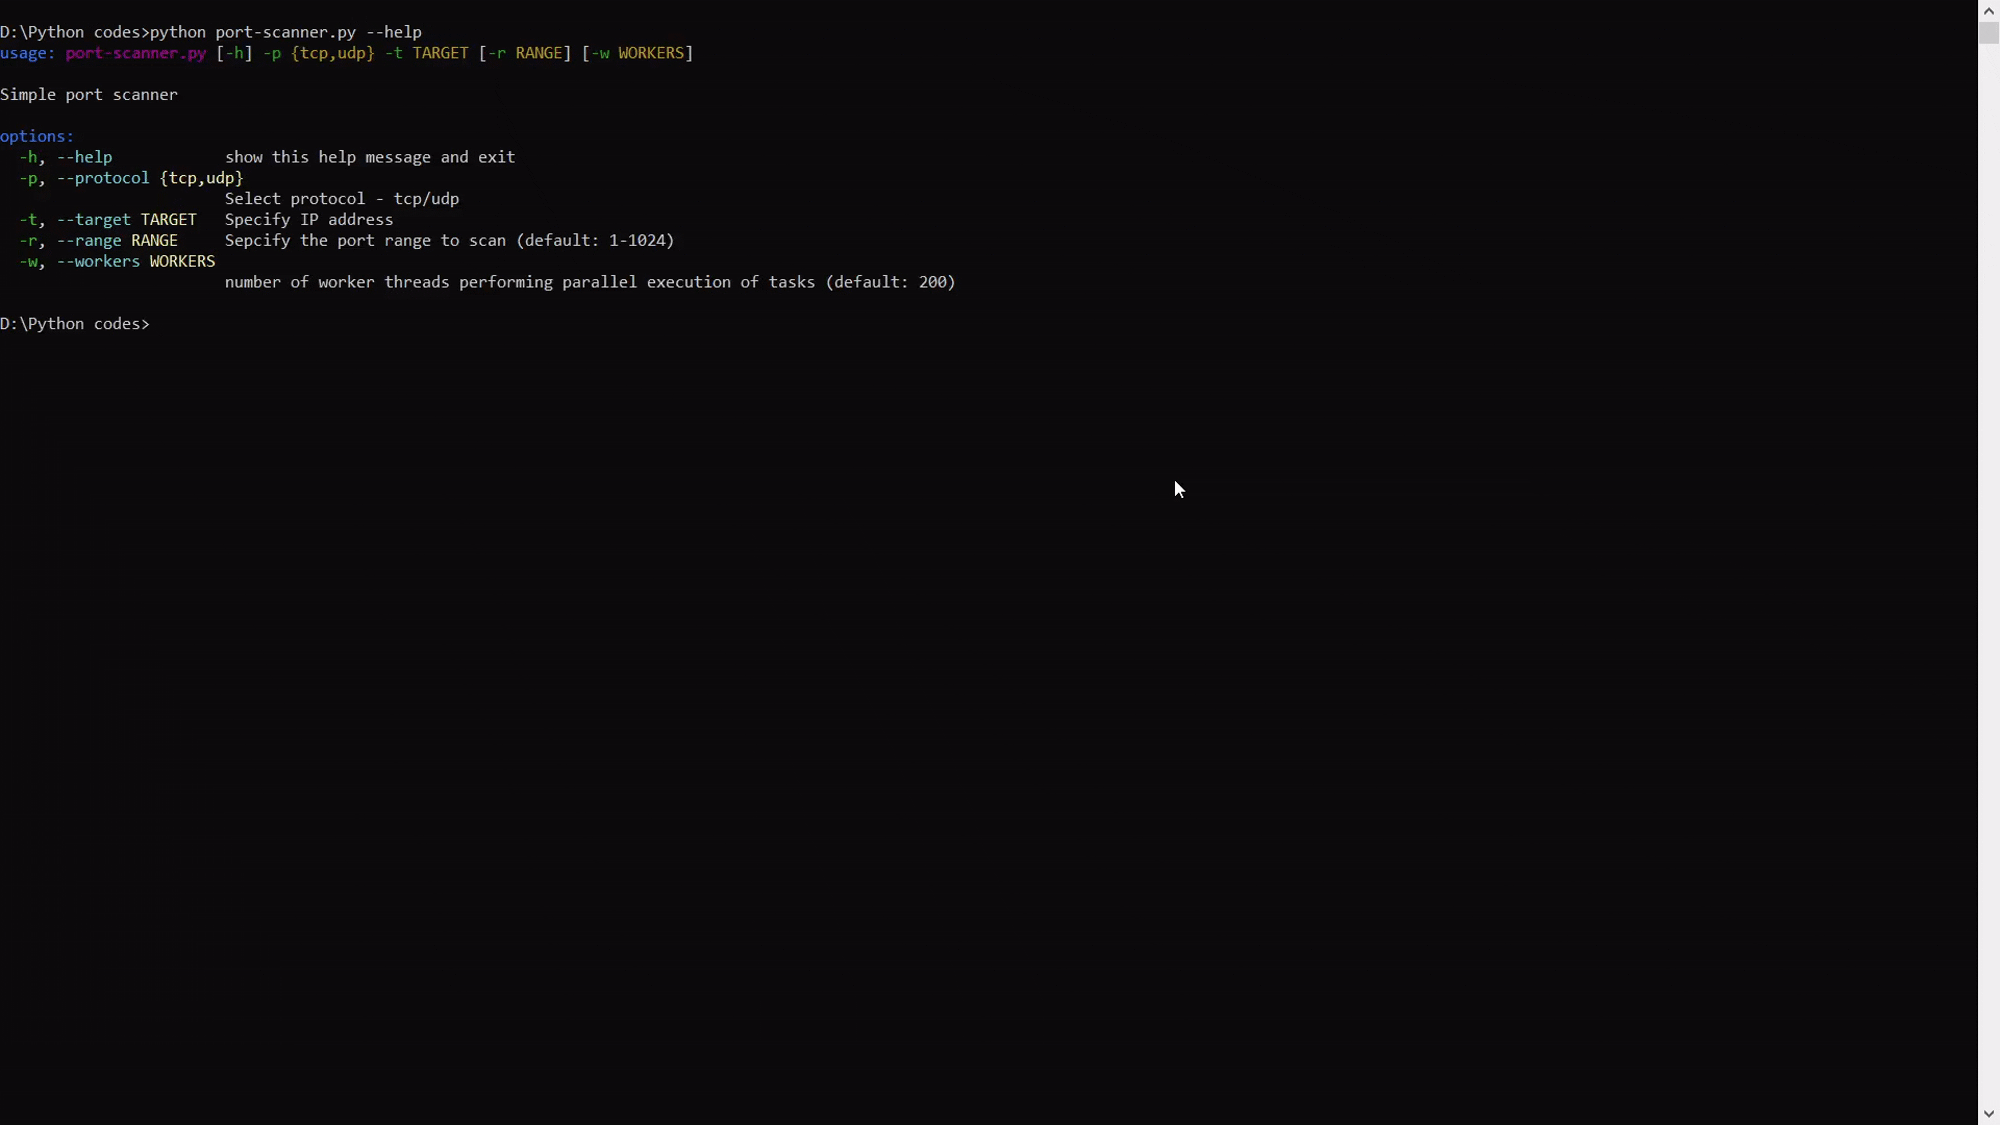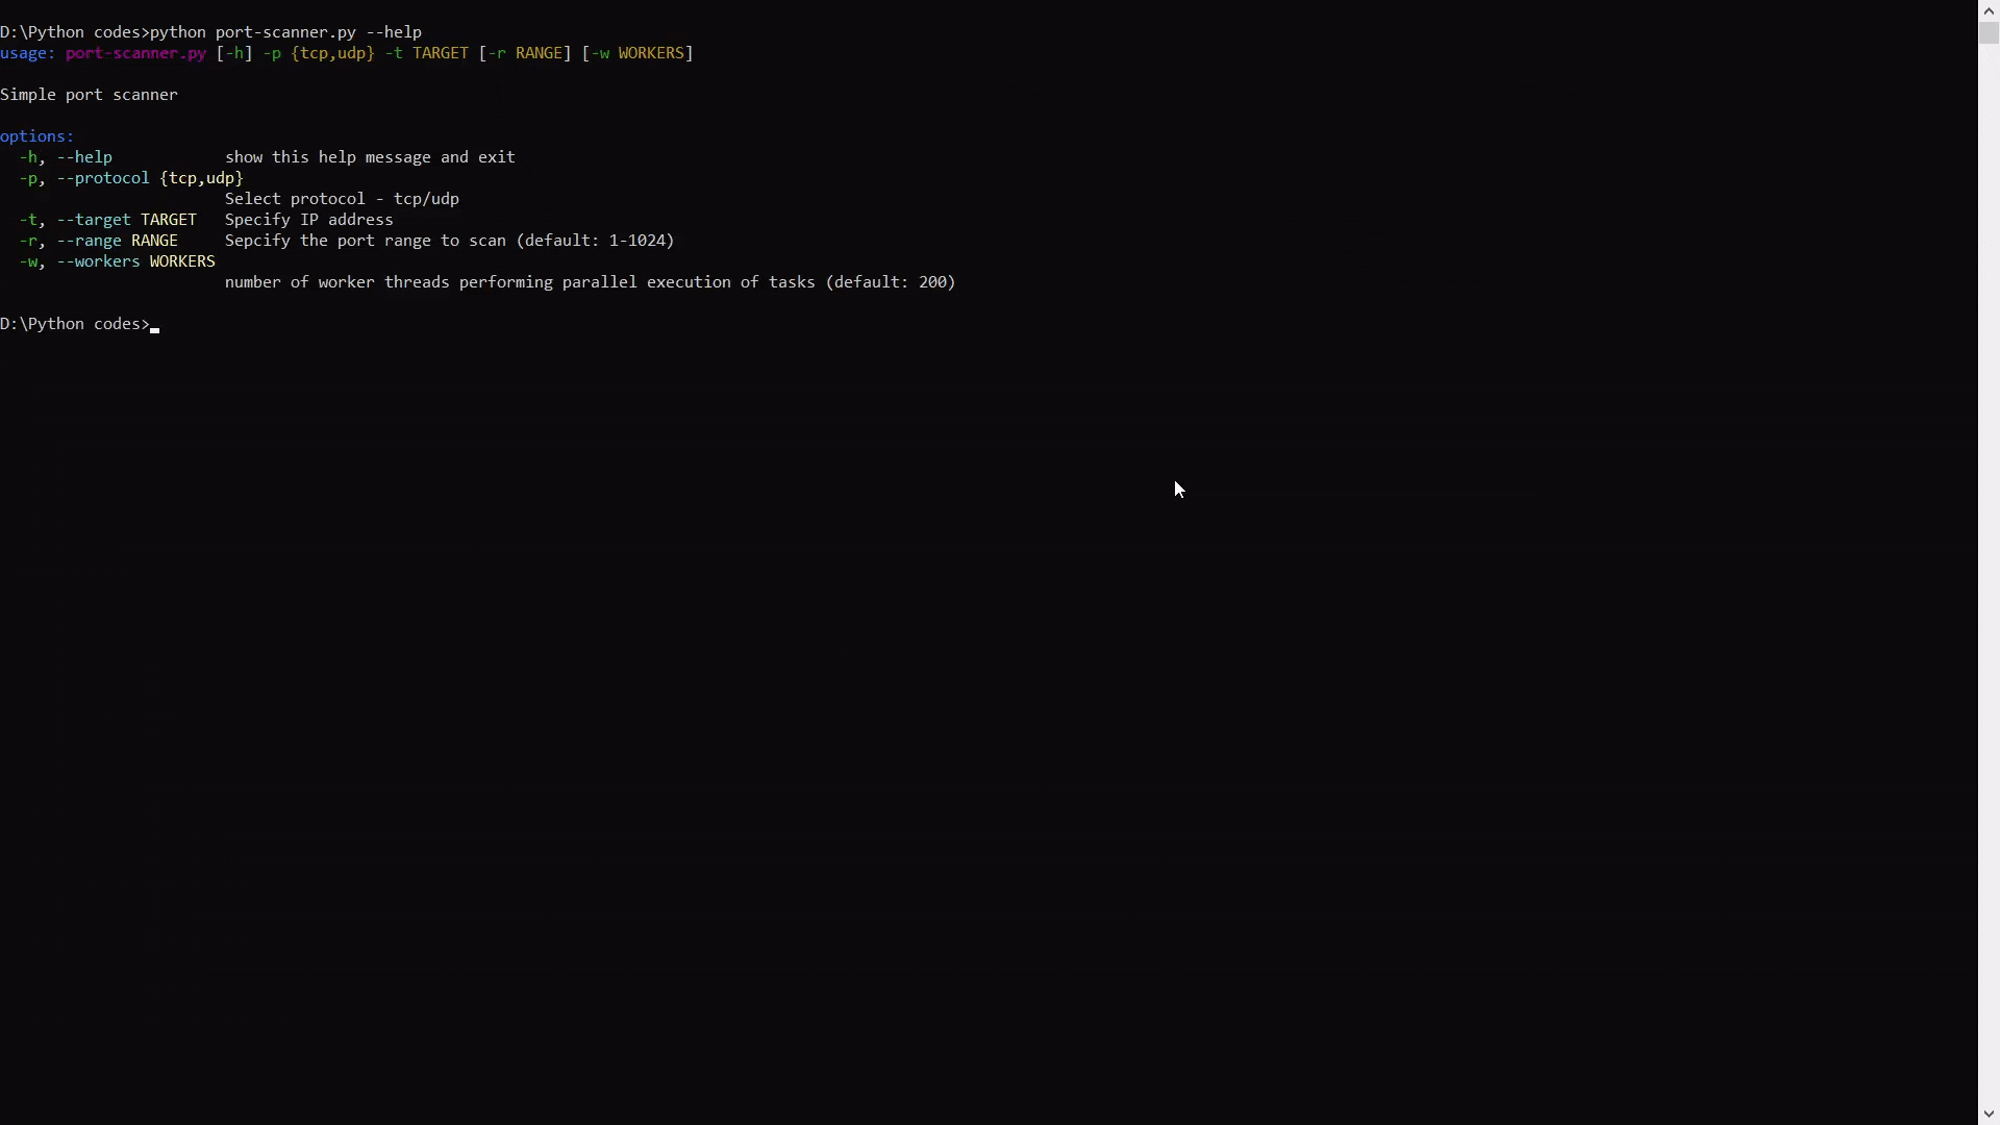
Salida de ayuda básica Salida de ayuda básica

Escaneo por dirección IP Escaneo por dirección IP*
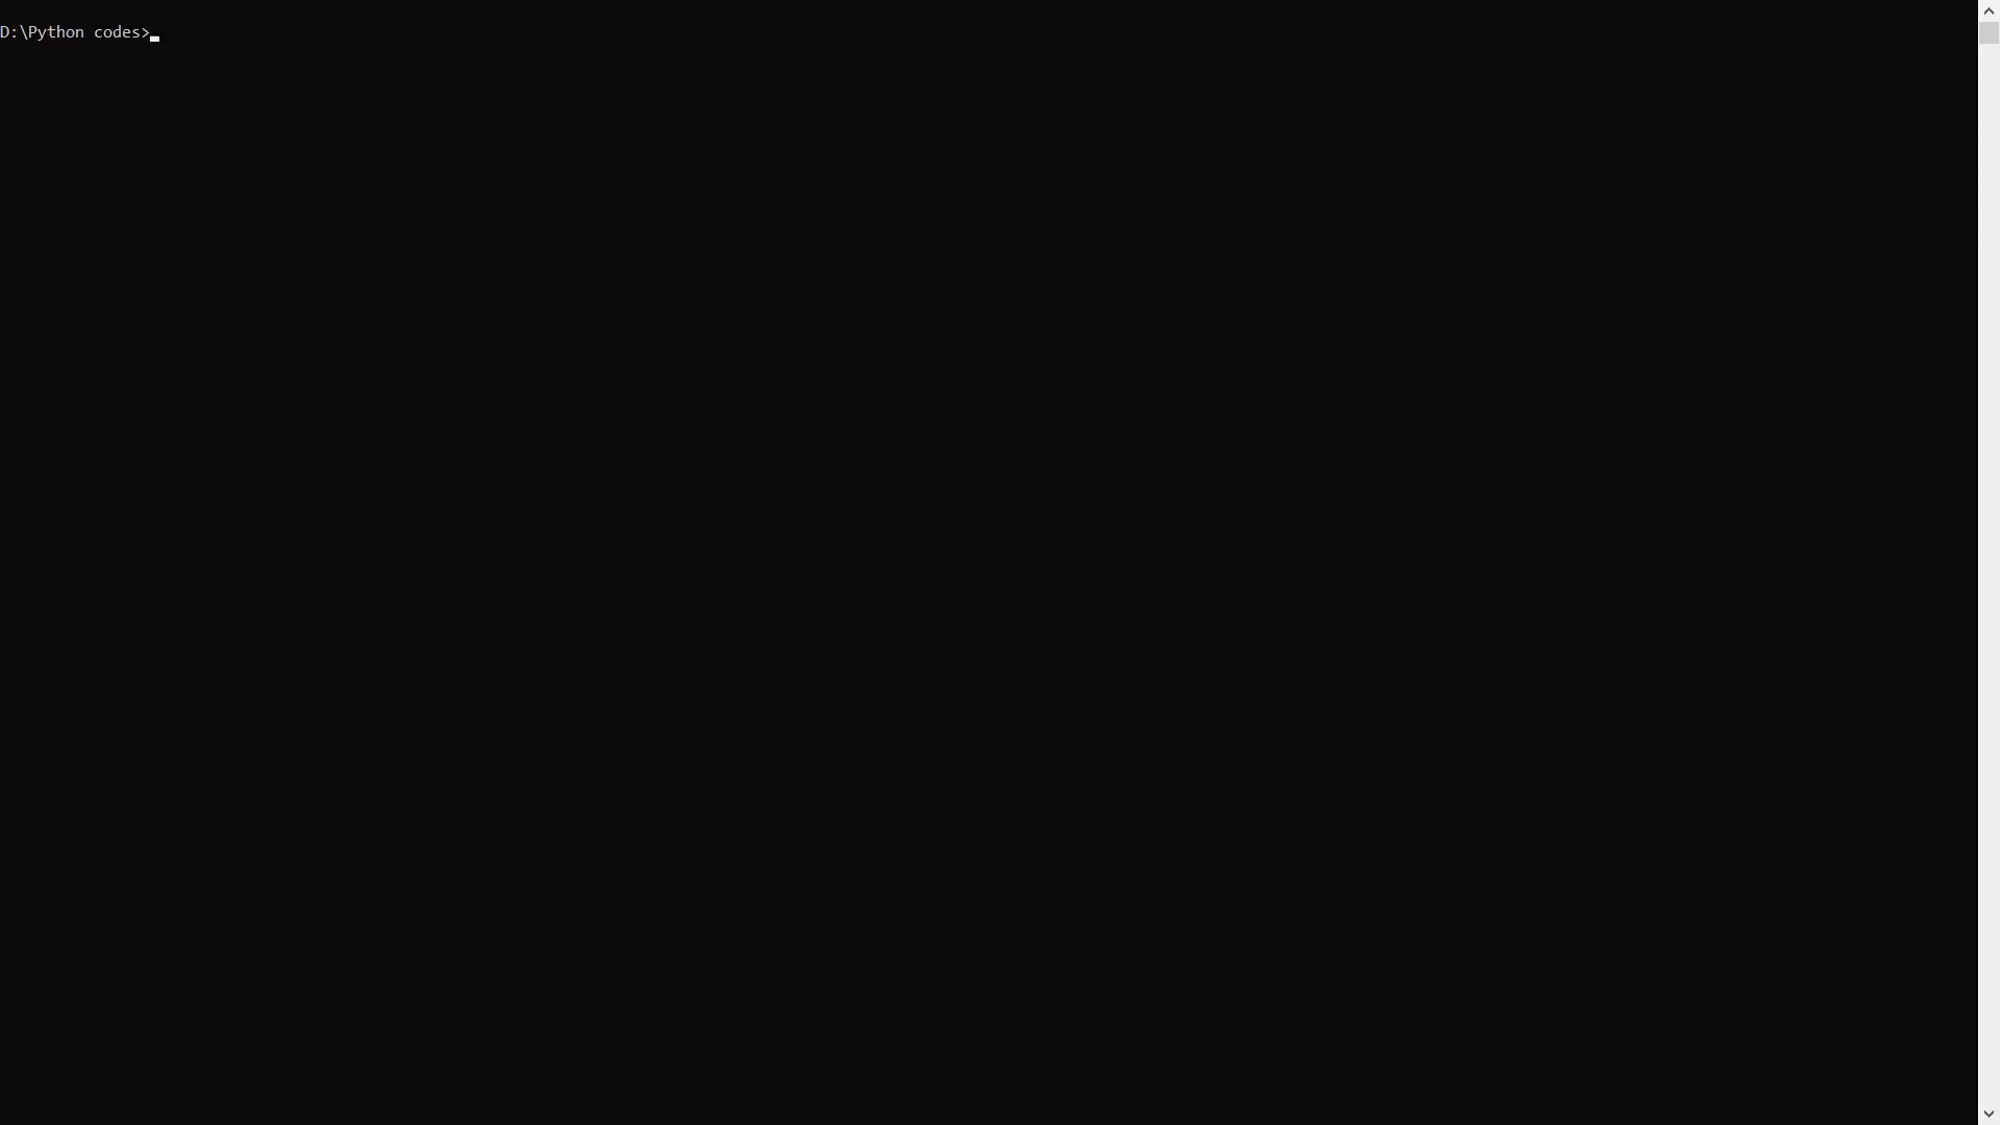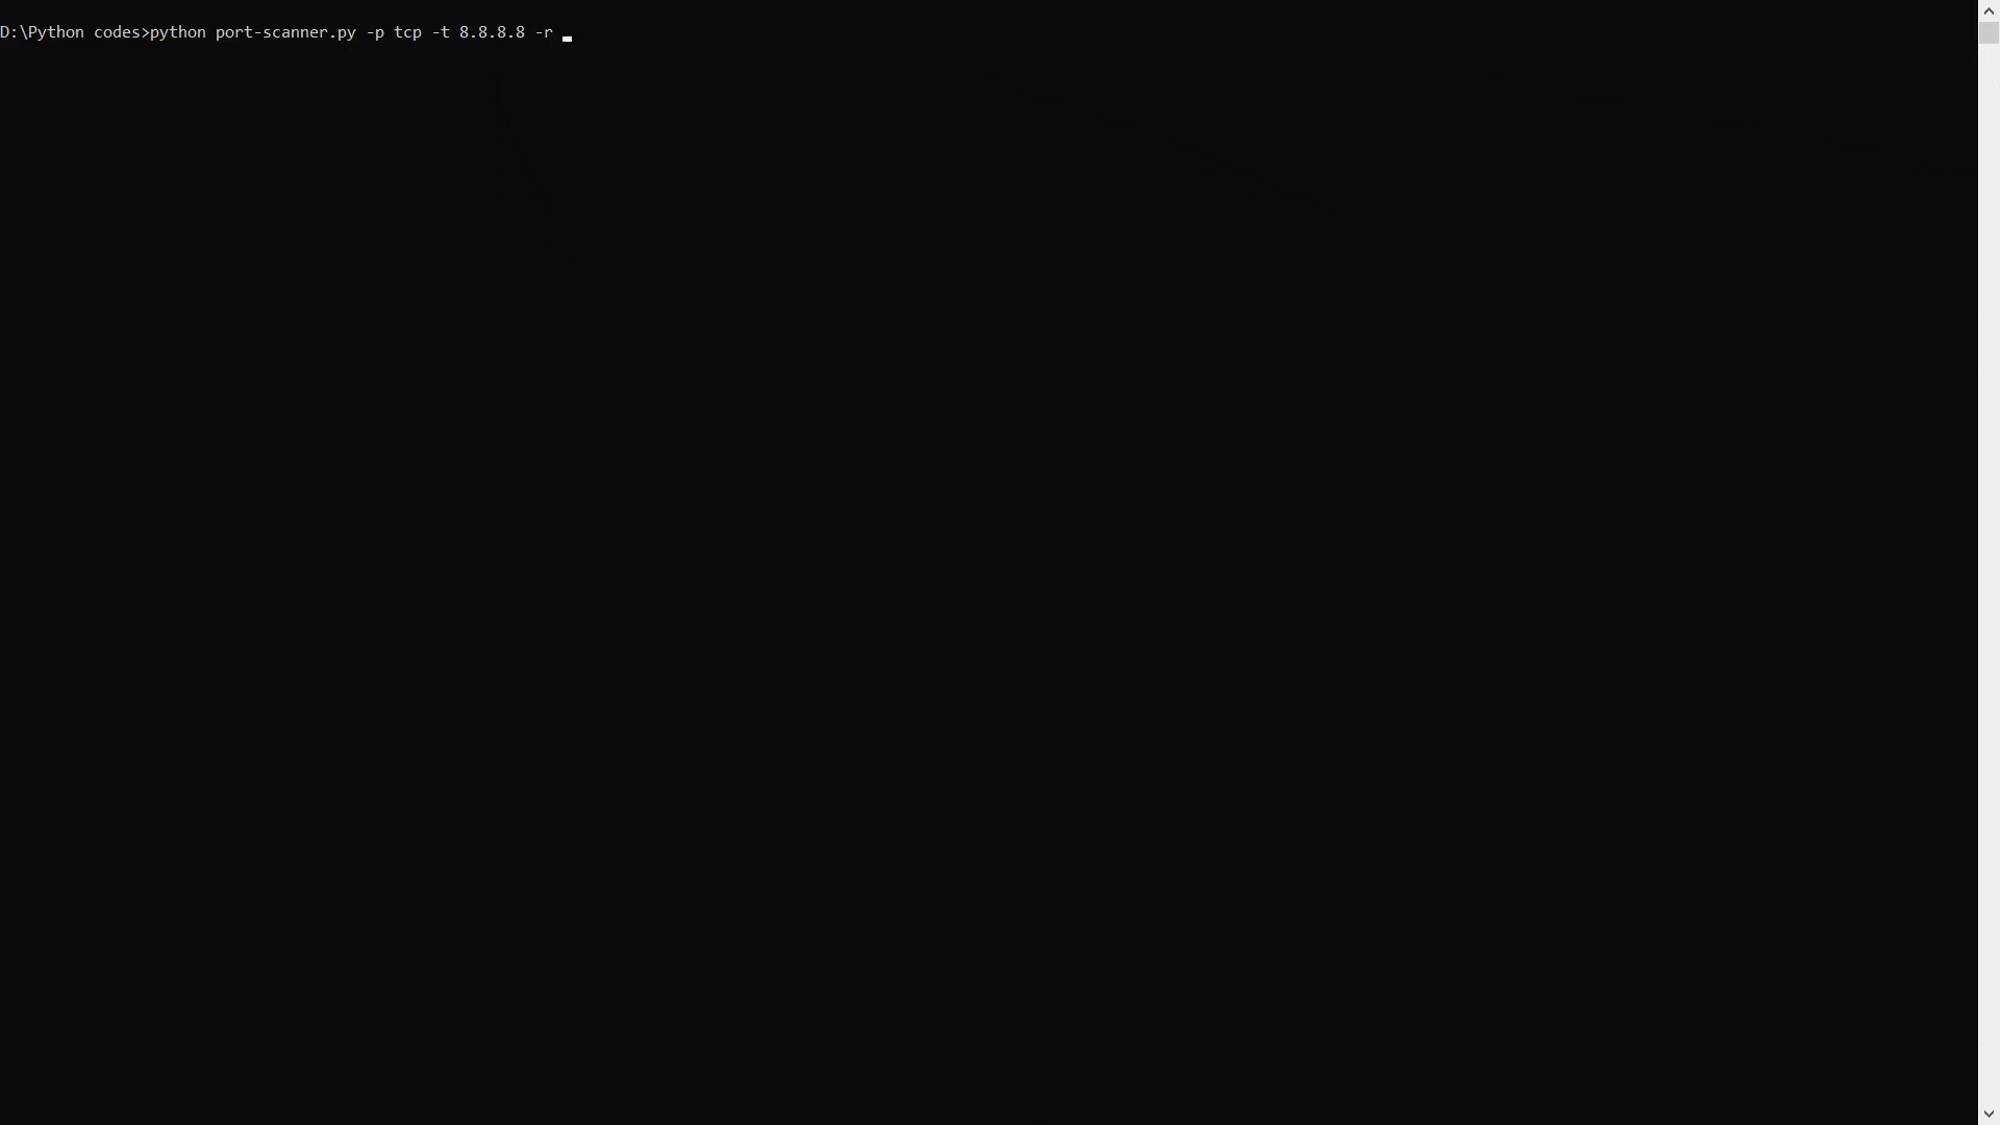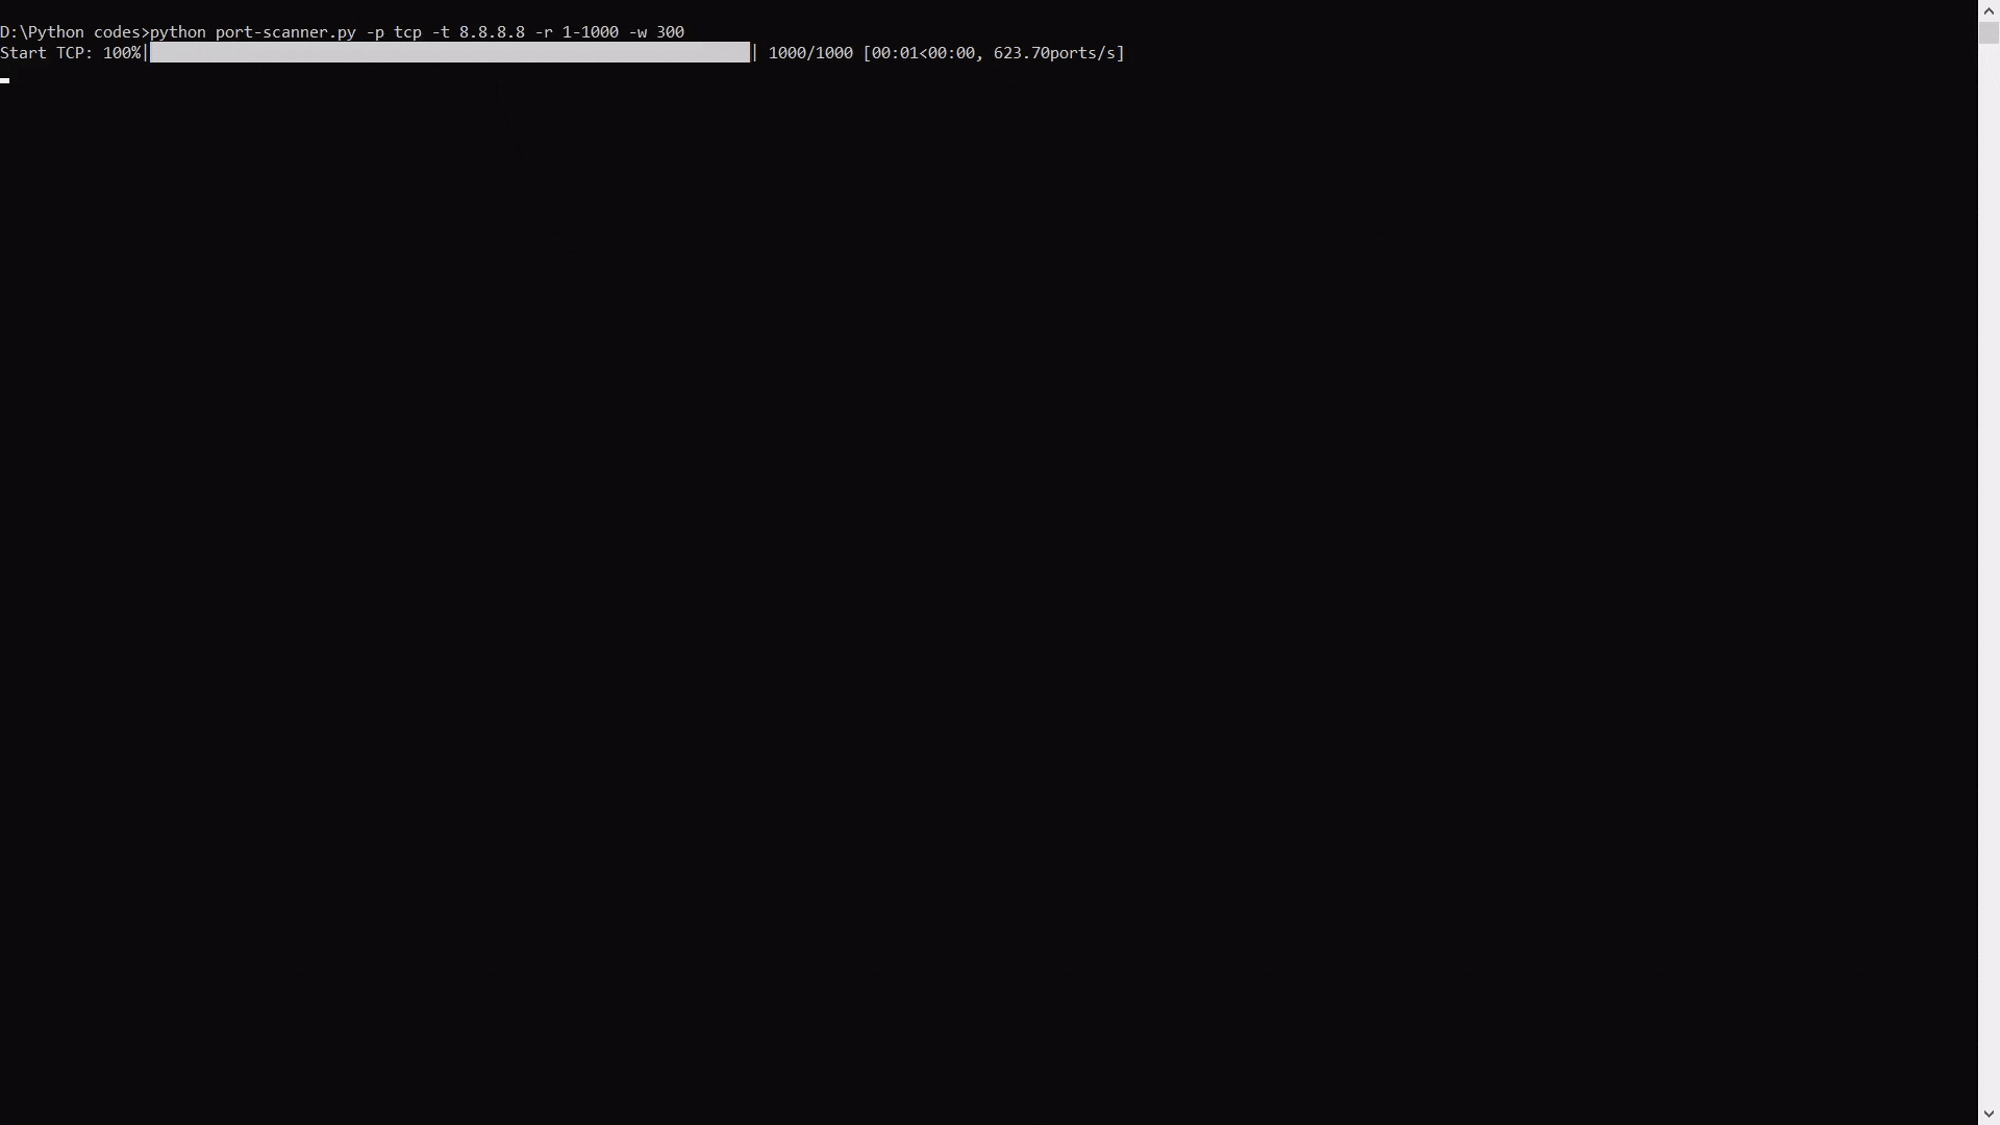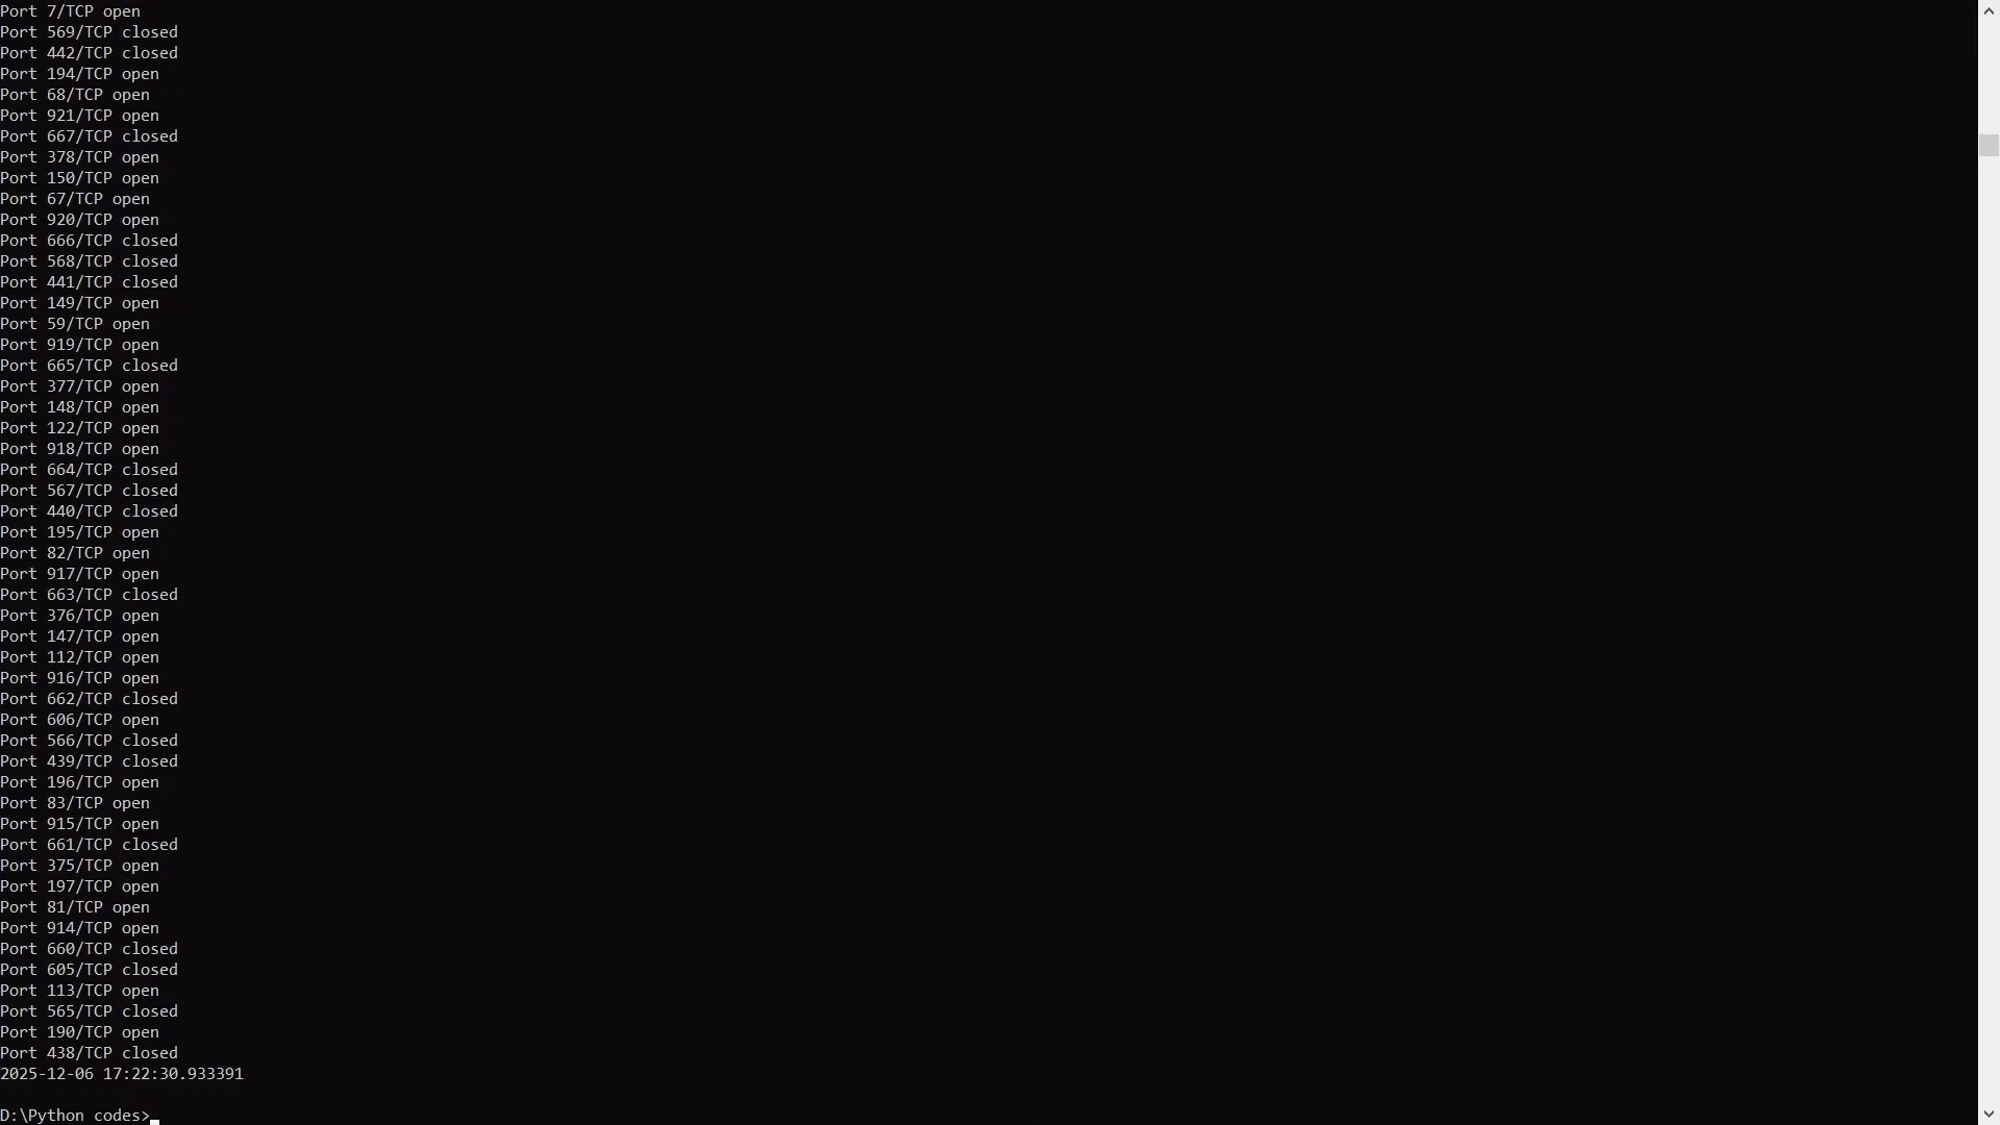
Escaneo por nombre de dominio Demostración de escaneo por nombre de dominio

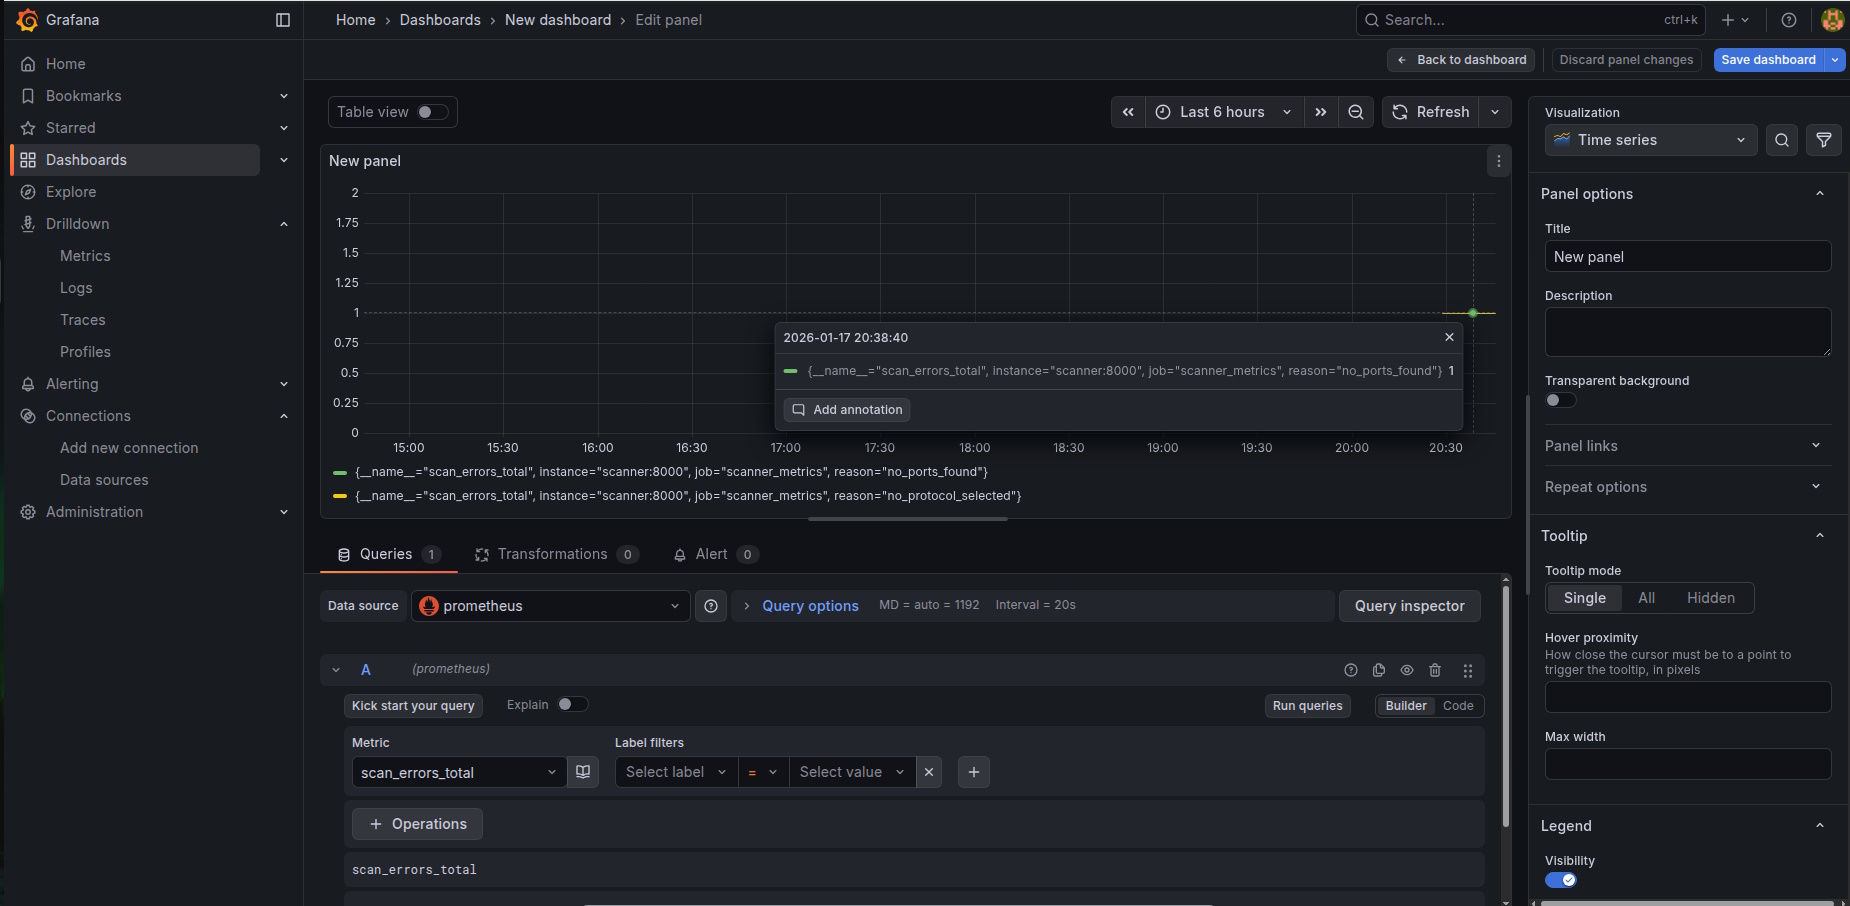
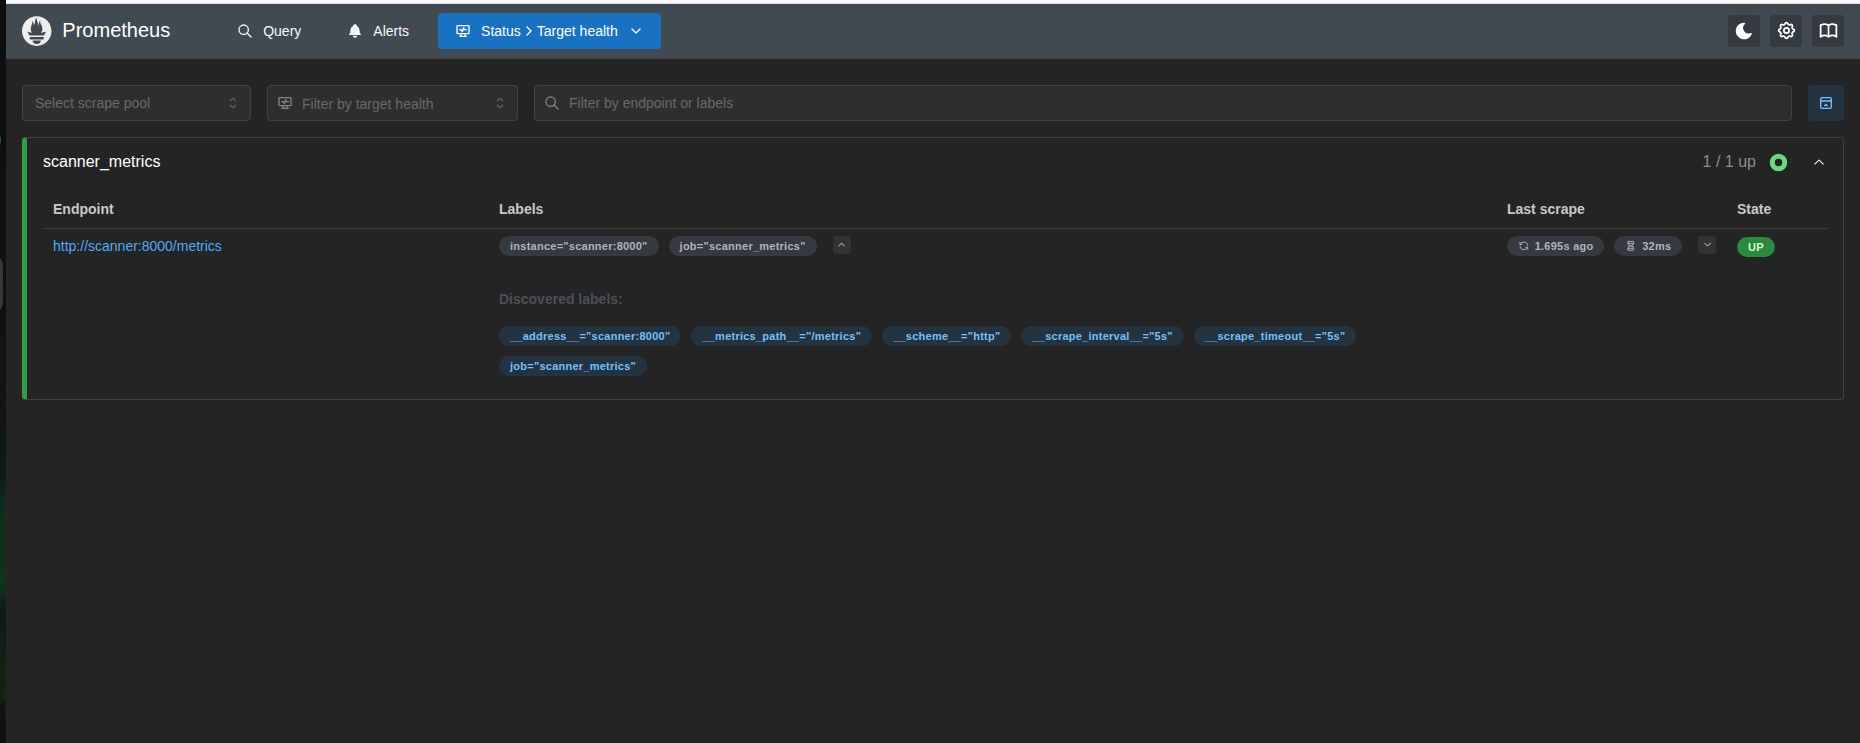
📈 Monitorización

✨ Grafana

Grafana

⚙️ Prometheus

Prometheus

🚀 Instalación y lanzamiento

Requisitos

  • Python 3.13.1
  • tqdm
  • prometheus_client

icons8-windows-10-48 (1) Windows 10/11

  1. Descargar ZIP, Código → Descargar Zip
  2. Descomprimir el archivo en una ubicación conveniente
  3. Abrir un símbolo del sistema (Win + r → cmd)
  4. Ir a la carpeta del proyecto (cd "ruta\al\proyecto")
  5. Ejecutar python port-scanner.py --help

icons8-linux-24 Ubuntu: última versión

  1. apt update
  2. apt install python3 python3-pip git
  3. git clone https://github.com/znakar/Python-Port-Scanner
  4. apt install python3-tqdm
  5. cd Python-Port-Scanner/
  6. python3 port-scanner.py --help

icons8-bug-24 (1) ¿Encontraste un error?

Si encontraste un problema o deseas enviar una mejora a este proyecto, por favor envía un issue usando la pestaña de issues de arriba. Si deseas enviar un PR con una corrección, referencia el issue que creaste.

Última actualización del código: 23 de enero de 2026

README actualizado por última vez: 28 de julio de 2026

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →