Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CloudPeler — Herramienta CLI de PHP que resuelve la IP de origen real detrás de sitios web protegidos por CloudFlare, devolviendo el nombre de host, la organización, la geolocalización y los datos DNS para tareas de reconocimiento. | Kitploit
Herramientas/GitHubGitHub/zidansec/cloudpeler
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoMapeo de RedesRecopilación de InformaciónEvasión de WAFSeguridad WebPruebas de PenetraciónAnálisis de DNSArchived
GitHubzidansec/cloudpeler

CloudPeler

Herramienta CLI de PHP que resuelve la IP de origen real detrás de sitios web protegidos por CloudFlare, devolviendo el nombre de host, la organización, la geolocalización y los datos DNS para tareas de reconocimiento.

1.6k19213hace 3 añosRevisado por Kitploit
Compartir
Ver RepositorioSitio web


¡CrimeFlare ha vuelto! Esta herramienta puede ayudarte a ver la IP real detrás de sitios web protegidos por CloudFlare



Donación para el desarrollo del proyecto


Introducción

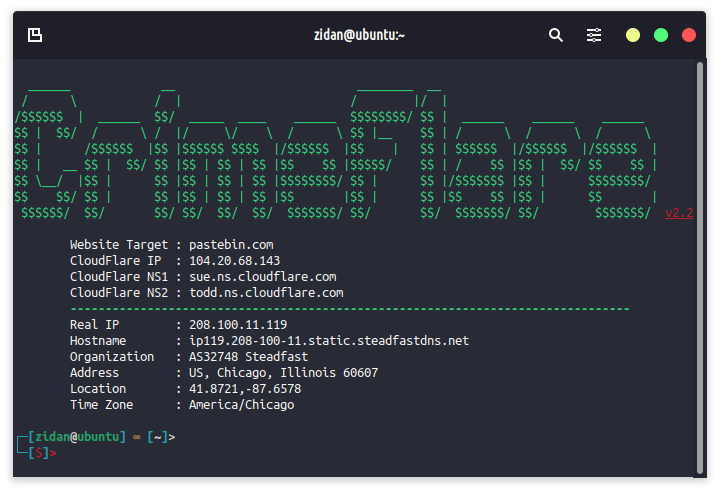
Esta herramienta sirve para encontrar la IP original detrás de sitios web que han sido protegidos por CloudFlare; la información generada puede ser útil para una penetración posterior. La información generada por esta herramienta es la siguiente.

  • IP de CloudFlare
  • NS1 de CloudFlare
  • NS2 de CloudFlare
  • IP real
  • Nombre de host
  • Organización
  • Dirección (País, Ciudad, Región, Código Postal)
  • Ubicación
  • Zona horaria

Ejemplos de código

Esta herramienta está hecha con código PHP con una programación muy sencilla usando varias APIs para obtener los máximos resultados, pero esta herramienta no garantiza al 100% poder eludir sitios web que han sido protegidos por CloudFlare. Algunos sitios web a veces no pueden ser detectados por su IP original.

API utilizadas en esta herramienta

  • https://crimeflare.zidansec.com
  • http://ipinfo.io/2.2.2.2/json

Herramienta de referencia adicional para ver la IP real detrás de WAF Cloudflare

OsintSec - Information Gathering Intelligence

Herramientas sencillas para una penetración posterior; esta herramienta es capaz de visualizar la red a partir de Dominio, IP, Email y más.
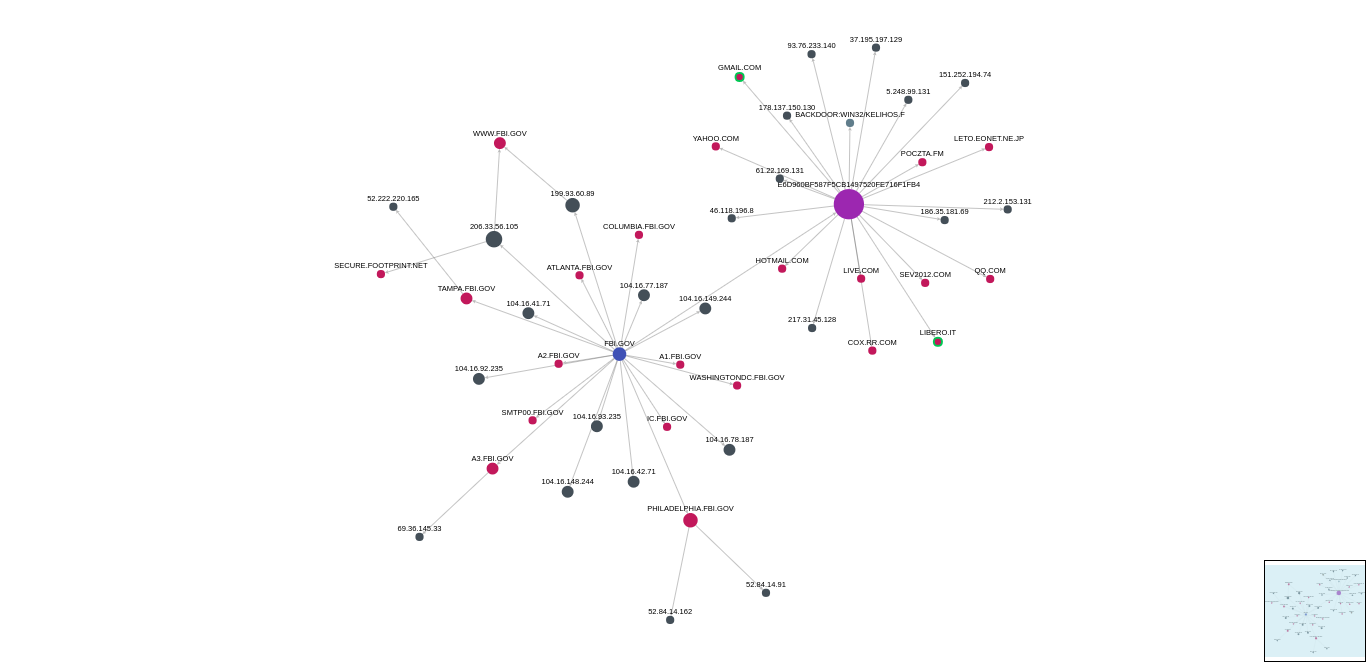
  • https://osinthreat.herokuapp.com/

Instalación

Antes de ejecutar CrimeFlare asegúrate de tener instalado php-curl; instálalo con el comando sudo apt install php-curl y sigue los siguientes pasos de instalación.

git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com

Instalación sencilla de CrimeFlare en Ubuntu:

sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare

Ejecutar comando: crimeflare o crimeflare exemple.com

Fácil de ejecutar

Si quieres ejecutar crimeflare fácilmente en linux ubuntu, sigue el comando a continuación. Este comando añadirá el archivo crimeflare.php en el directorio /bin/ de tu sistema operativo Ubuntu.

cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare

Para ejecutarlo ahora solo escribe el comando crimeflare en tu terminal de linux
Referencia:

  • https://www.xploit.my.id/2021/07/crimeflare-bypass-tools-cloudflare.html
  • https://zidansec.com/cloudpeler-crimeflare-next-generation/
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →