
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation — # Estudio de caso de Respuesta a Incidentes (IR) que documenta la investigación de un intento de explotación dirigido a CVE-2024-24919 (Lectura Arbitraria de Archivos) en un Check Point Security Gateway. Incluye análisis exhaustivo de SIEM, registros de firewall, inspección de registros de acceso web sin procesar (`/var/log/access.log`), IOCs, mapeo MITRE ATT&CK y validación posterior a la explotación. | Kitploit
Herramientas/GitHubGitHub/zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

Análisis de VulnerabilidadesForensia de RedSeguridad WebSeguridad de RedesForensia DigitalInteligencia de AmenazasDetección de IntrusionesAprendizaje y EducaciónRespuesta a Incidentes
Análisis de Registros
GitHubzedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation

Ver Repositorio
162hace 3 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

# Estudio de caso de Respuesta a Incidentes (IR) que documenta la investigación de un intento de explotación dirigido a CVE-2024-24919 (Lectura Arbitraria de Archivos) en un Check Point Security Gateway. Incluye análisis exhaustivo de SIEM, registros de firewall, inspección de registros de acceso web sin procesar (`/var/log/access.log`), IOCs, mapeo MITRE ATT&CK y validación posterior a la explotación.

Compartir

Read on Medium

Análisis de Incidente: Intento de Explotación de CVE-2024-24919 en Check Point Security Gateway

📌 Resumen Ejecutivo

El 6 de junio de 2024, a las 03:12 PM, los sistemas de monitoreo de seguridad activaron una alerta por un intento de explotación de alta severidad dirigido a un Check Point Security Gateway (CP-Spark-Gateway-01, IP: 172.16.20.146). El atacante externo, operando desde la IP 203.160.68.12, intentó explotar la CVE-2024-24919 (una vulnerabilidad de Lectura Arbitraria de Archivos) mediante una solicitud HTTP POST manipulada dirigida al endpoint /clients/MyCRL con un payload de Directory Traversal (aCSHELL/../../../../../../../../etc/passwd).

Tras una exhaustiva investigación de Respuesta a Incidentes en los registros del SIEM, Firewall, SO y Acceso Web, se estableció que, si bien la lectura inicial del archivo /etc/passwd tuvo éxito (devolviendo estado HTTP 200 con 1256 bytes de metadatos de usuarios locales del sistema), los intentos posteriores de movimiento lateral o escalada (como el dirigido a /etc/shadow) fueron bloqueados (403 Forbidden). Además, las auditorías del sistema y la revisión de registros de terminal confirmaron la ausencia de actividad posterior a la explotación, como ejecución remota de código, reverse shells o creación de cuentas de usuario no autorizadas.


🔍 Hallazgos de la Investigación y Evidencia

1. Alerta del SIEM y Mapeo de Vulnerabilidad del Activo

  • Activo Objetivo: Check Point Security Gateway (172.16.20.146)
  • Disparador de Detección: Regla del SIEM SOC287 (ID de Evento 263) para CVE-2024-24919.
  • Estructura del Payload: Solicitud HTTP POST maliciosa que contiene aCSHELL/../../../../../../../../etc/passwd.
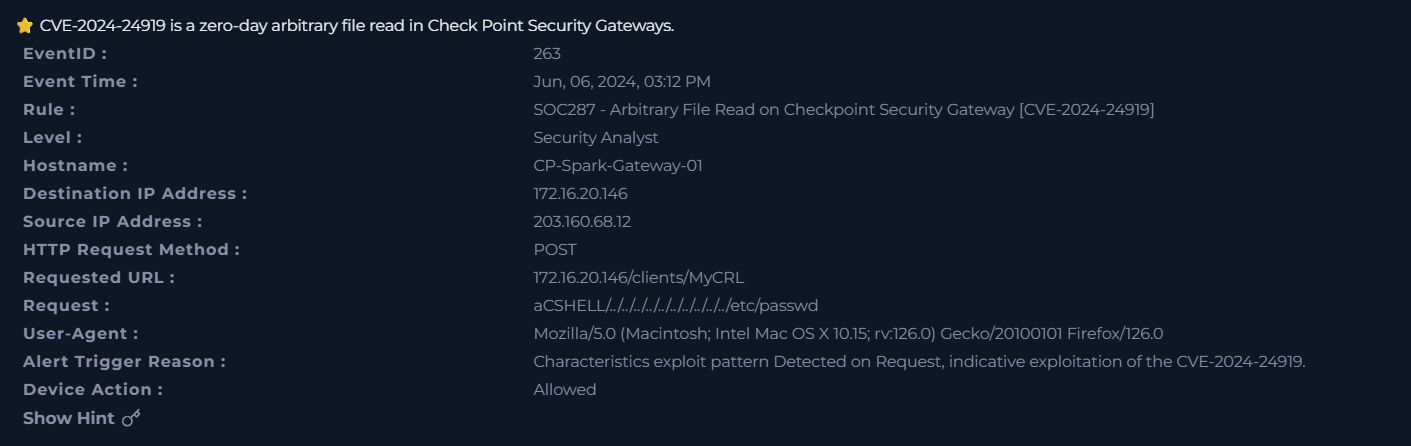
Detalles de la Alerta del SIEM

(Arriba: Mapeo de vulnerabilidad del activo e identificación asociada con CVE-2024-24919)
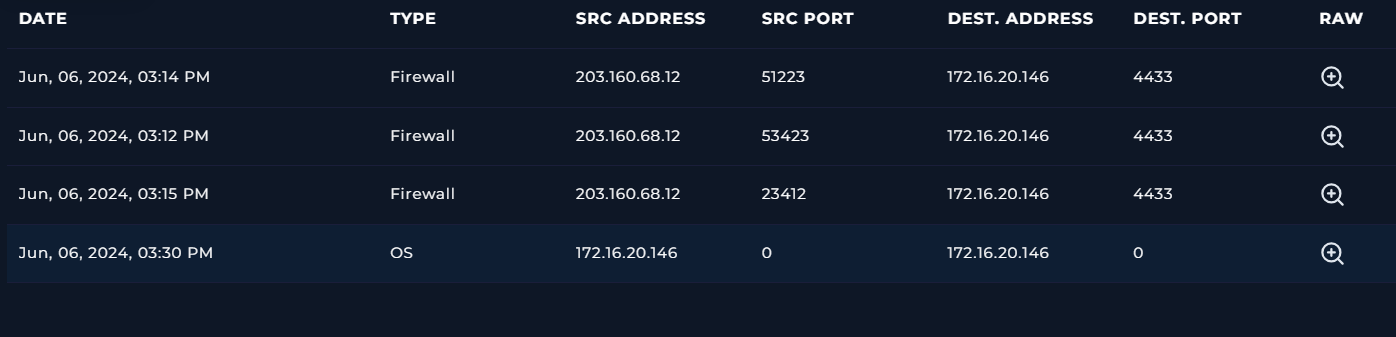

2. Tráfico del Firewall e Historial de Eventos

  • Revisión del tráfico del firewall y del historial operativo alrededor del período del incidente (03:12 PM - 03:30 PM).

Registros del Firewall


3. Análisis de Registros de Acceso Web (/var/log/access.log)

  • Vector de Compromiso Exitoso: La solicitud para leer /etc/passwd devolvió un estado HTTP 200 OK, confirmando la exposición de datos de las cuentas del sistema.
  • Escalada Fallida: Un intento posterior de un escáner externo relacionado (203.160.68.13) dirigido a /etc/shadow fue rechazado exitosamente con una respuesta HTTP 403 Forbidden.
  • Verificación de Ruido de Fondo: Las entradas concurrentes de direcciones IP internas (192.168.x.x, 10.x.x.x, 172.16.x.x) que realizaban solicitudes HTTP estándar fueron verificadas como actividad corporativa rutinaria completamente no relacionada con la intrusión externa.
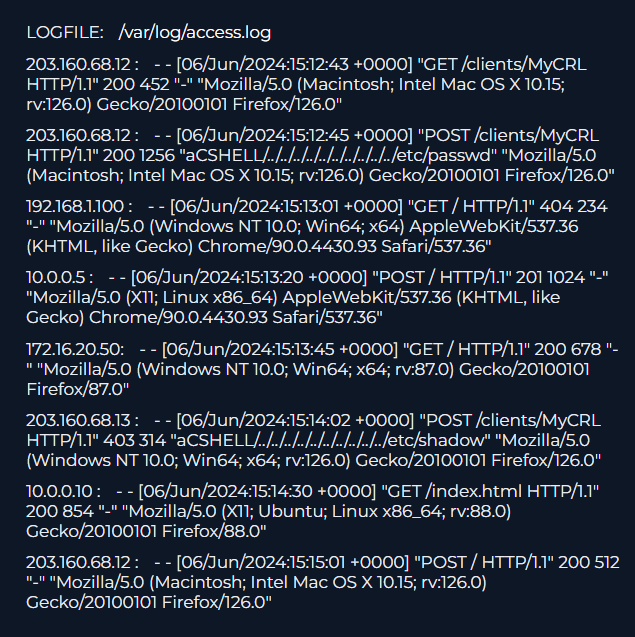
Registros de Acceso

(Arriba: Registros de acceso web sin procesar que muestran la ejecución exitosa del LFI junto con los intentos de acceso bloqueados)


4. Etiquetado de Activos e Inteligencia de Amenazas

  • Verificación de la configuración del activo y de la dirección IP de origen del atacante (203.160.68.12) contra plataformas de inteligencia de amenazas.
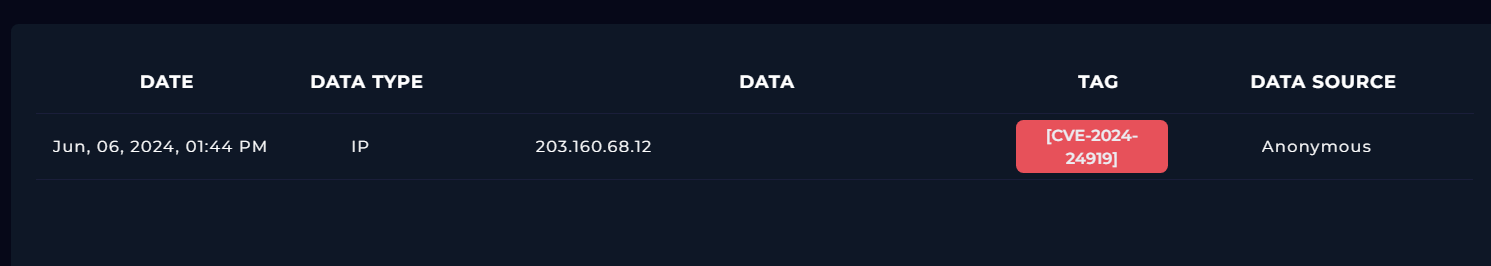
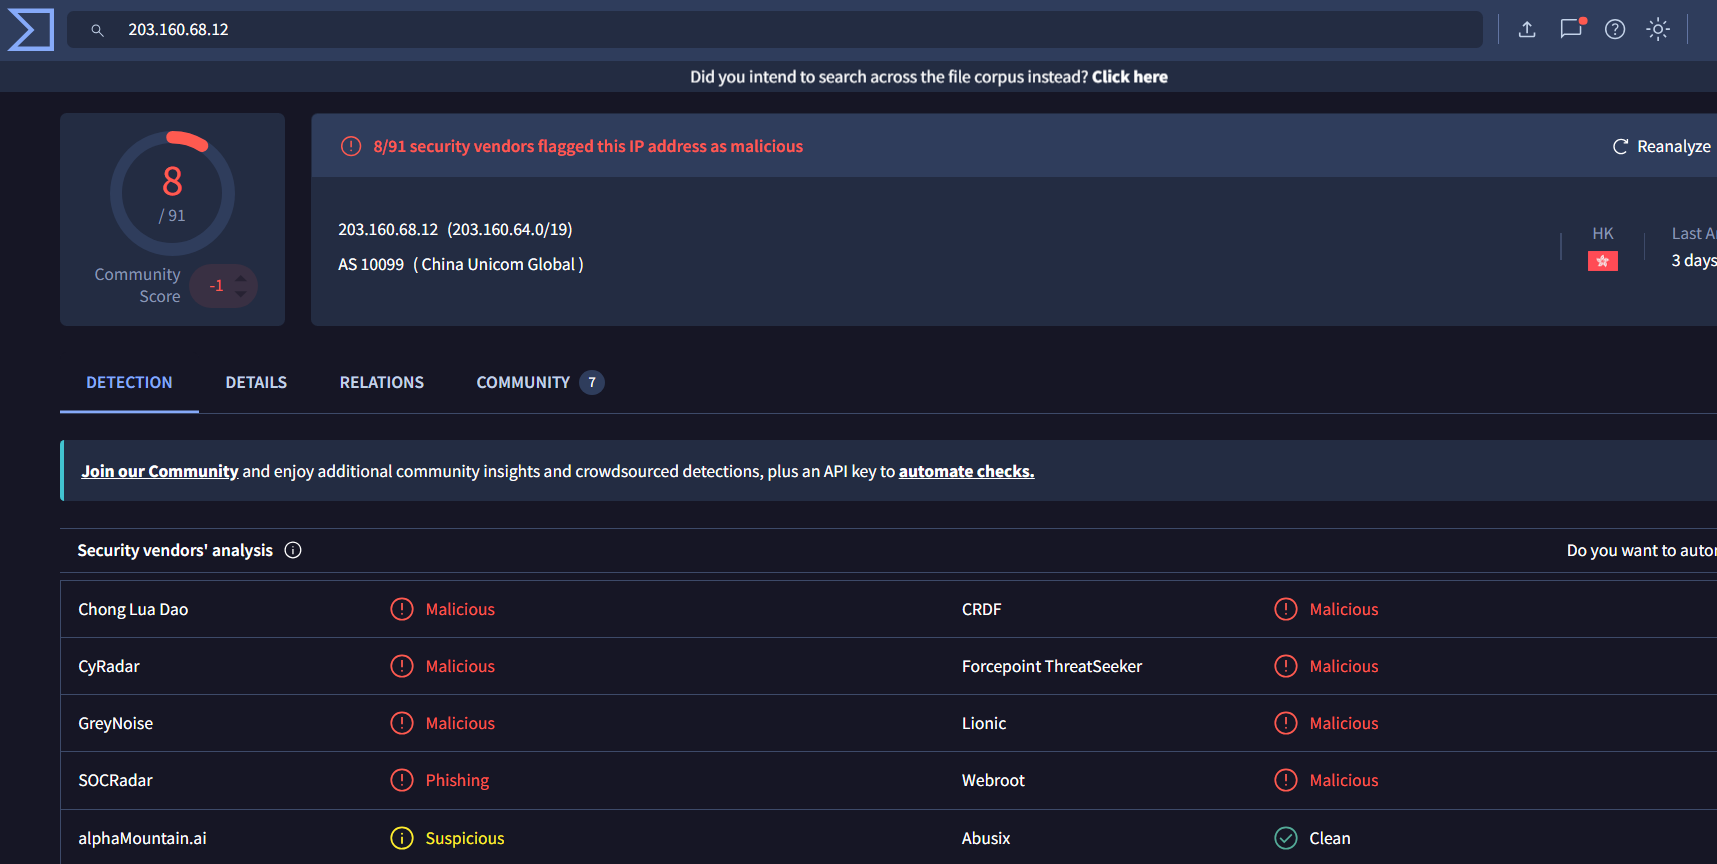
Etiquetado de Activos Inteligencia de Amenazas

(Arriba: Verificación de reputación en VirusTotal que confirma la atribución maliciosa/sospechosa)


🛡️ Remediación y Recomendaciones

  • Parcheo Inmediato: Aplicar el hotfix oficial de Check Point o la actualización de firmware para remediar permanentemente la CVE-2024-24919.
  • Bloqueo Perimetral: Aplicar reglas de firewall para bloquear el tráfico originado desde la IP externa maliciosa 203.160.68.12 (AS 10099 - China Unicom Global).


  • Higiene de Credenciales: Realizar restablecimientos proactivos de contraseñas para las cuentas de servicio y de usuario estándar identificadas dentro del archivo de configuración expuesto.
Descargar herramienta





